
 #1
Outils pour la création et la personnalisation de code malveillant ou d'instructions à exécuter après exploitation.
Recommandé par Kitploit
 alexandre-lavoie/python-log4rce
Un PoC tout-en-un en pur Python pour CVE-2021-44228
 n1k0la-t/cve-2023-36745
Preuve de concept d'exploitation pour la vulnérabilité RCE de Microsoft Exchange Server CVE-2023-36745, permettant l'exécution de code à distance via…
 jas502n/cve-2019-2618
Script d'exploitation pour CVE-2019-2618, une vulnérabilité de téléchargement arbitraire de fichiers dans Weblogic, avec déploiement de webshell JSP…
 pimps/cve-2018-7600
Exploit pour Drupal 7 <= 7.57 CVE-2018-7600
 joshuavanderpoll/cve-2021-3129
Laravel RCE Exploit PoC - CVE-2021-3129 (convivial avec détection automatique du chemin des logs)
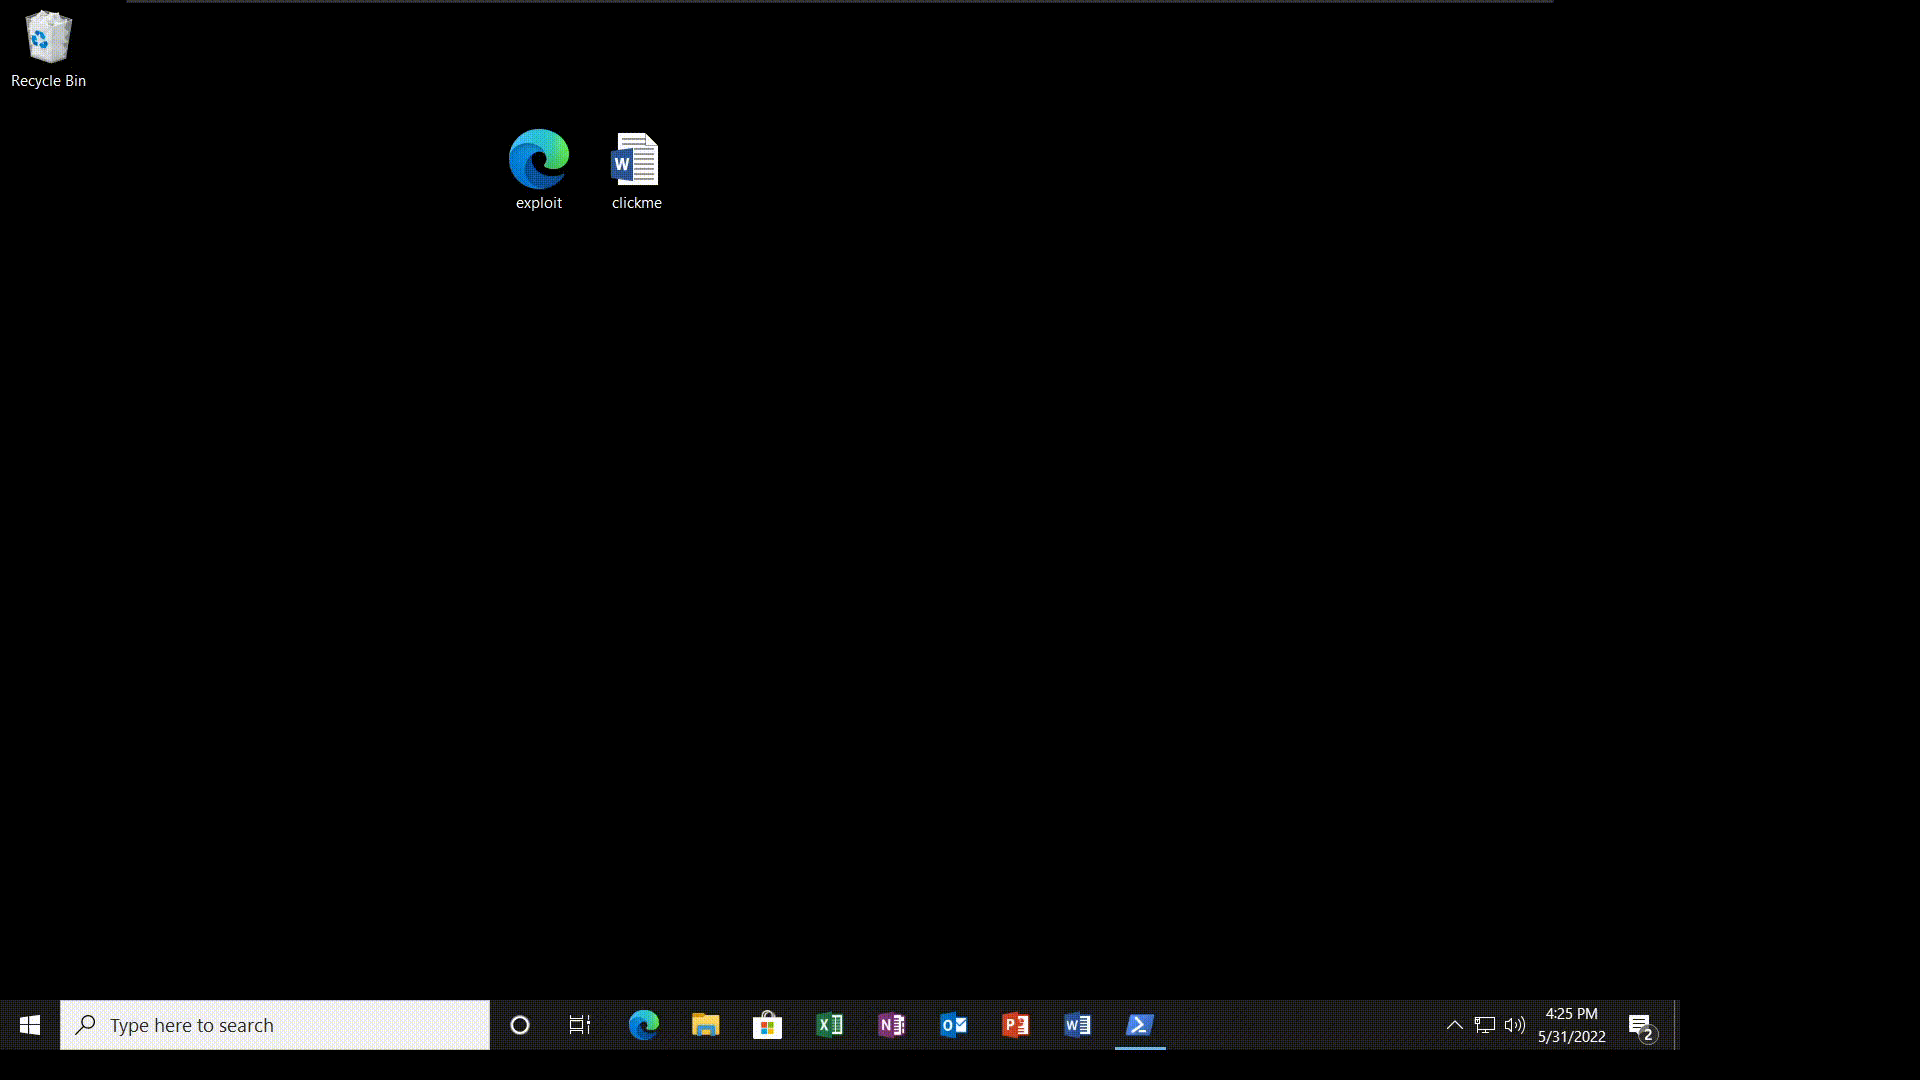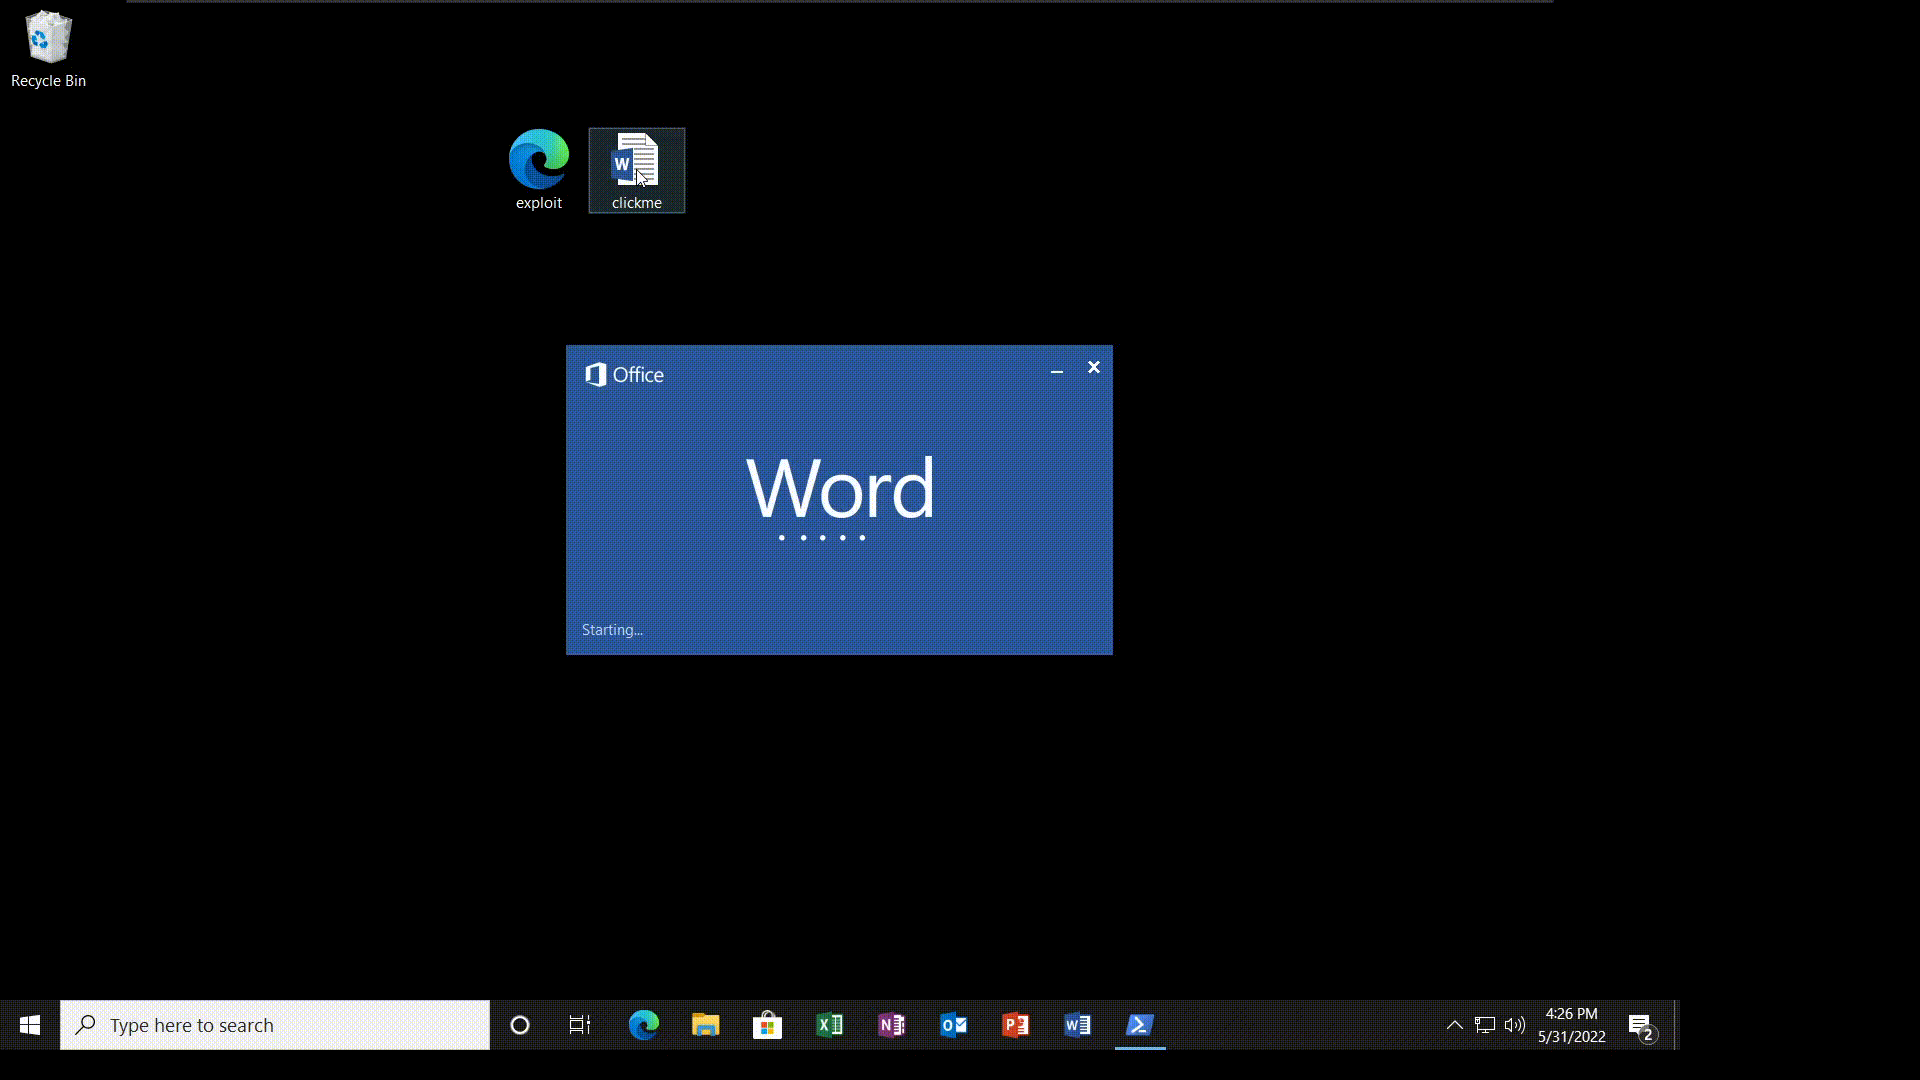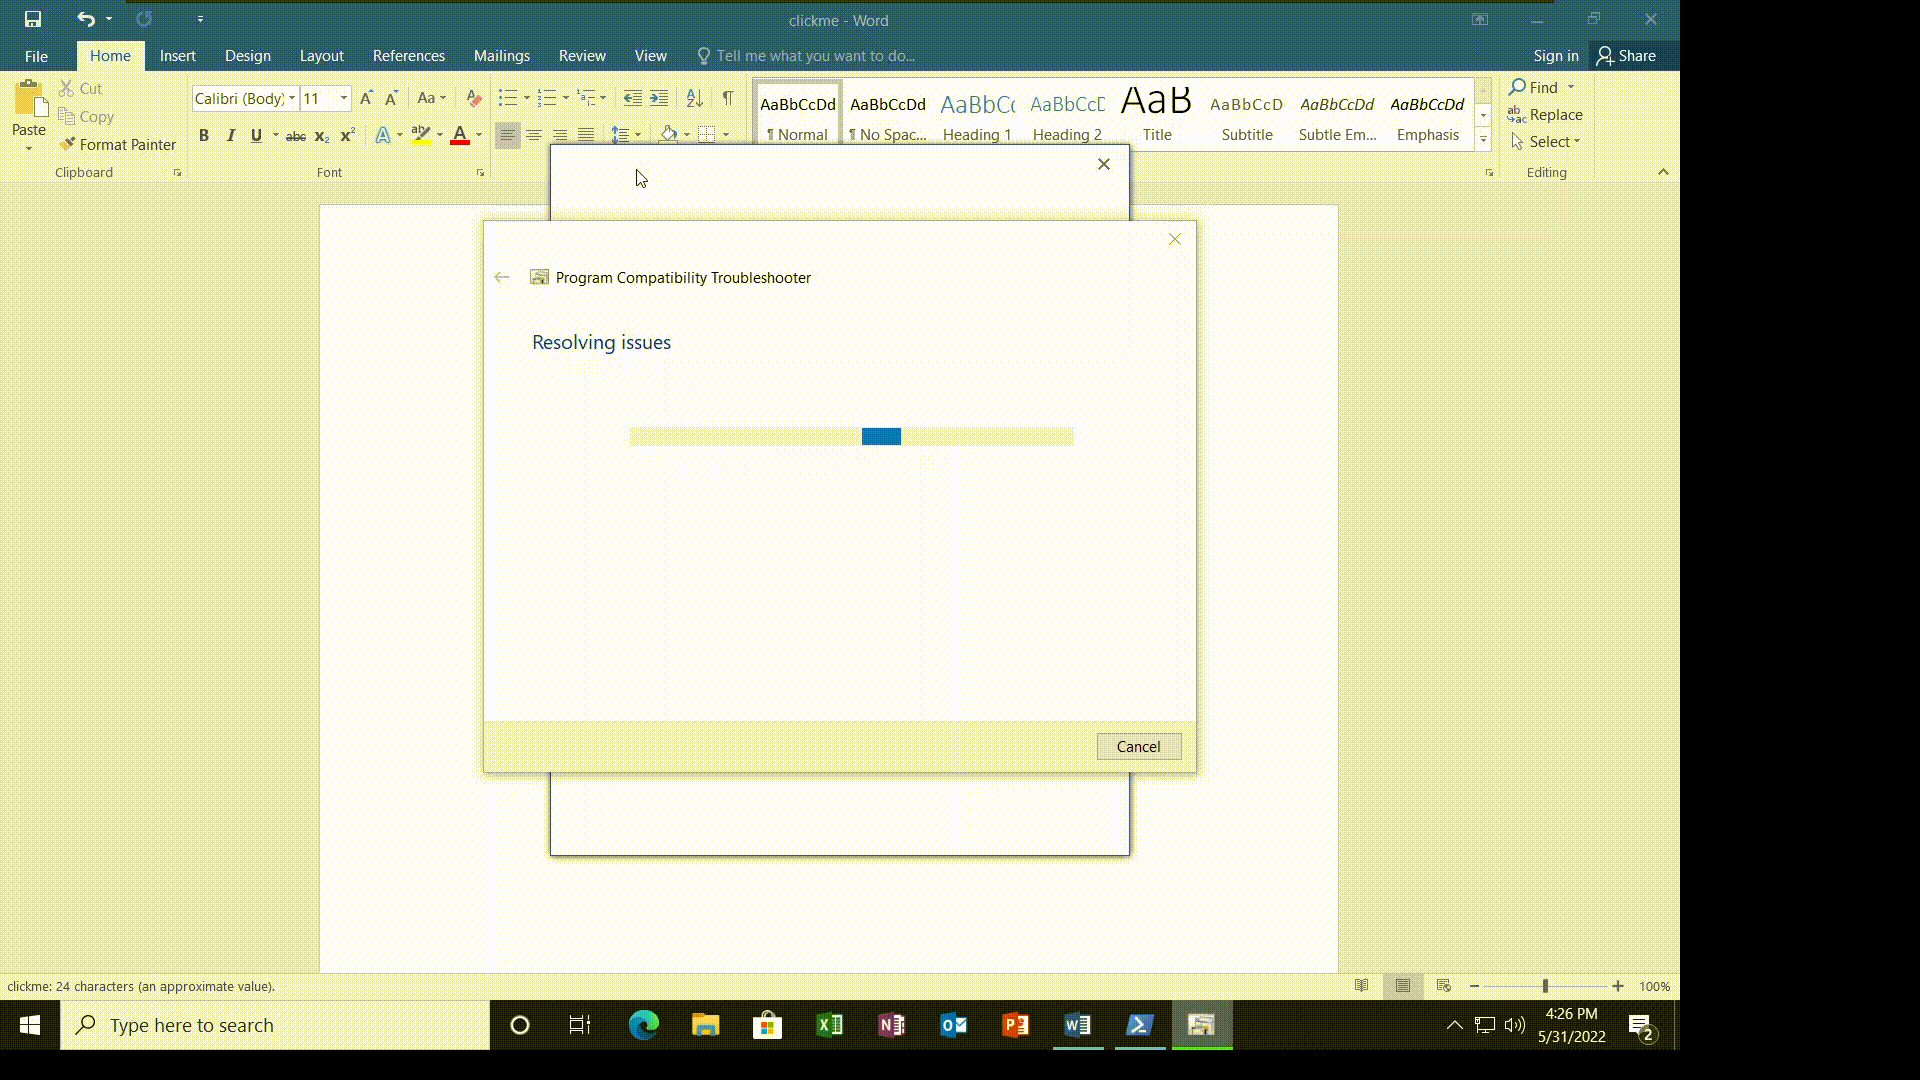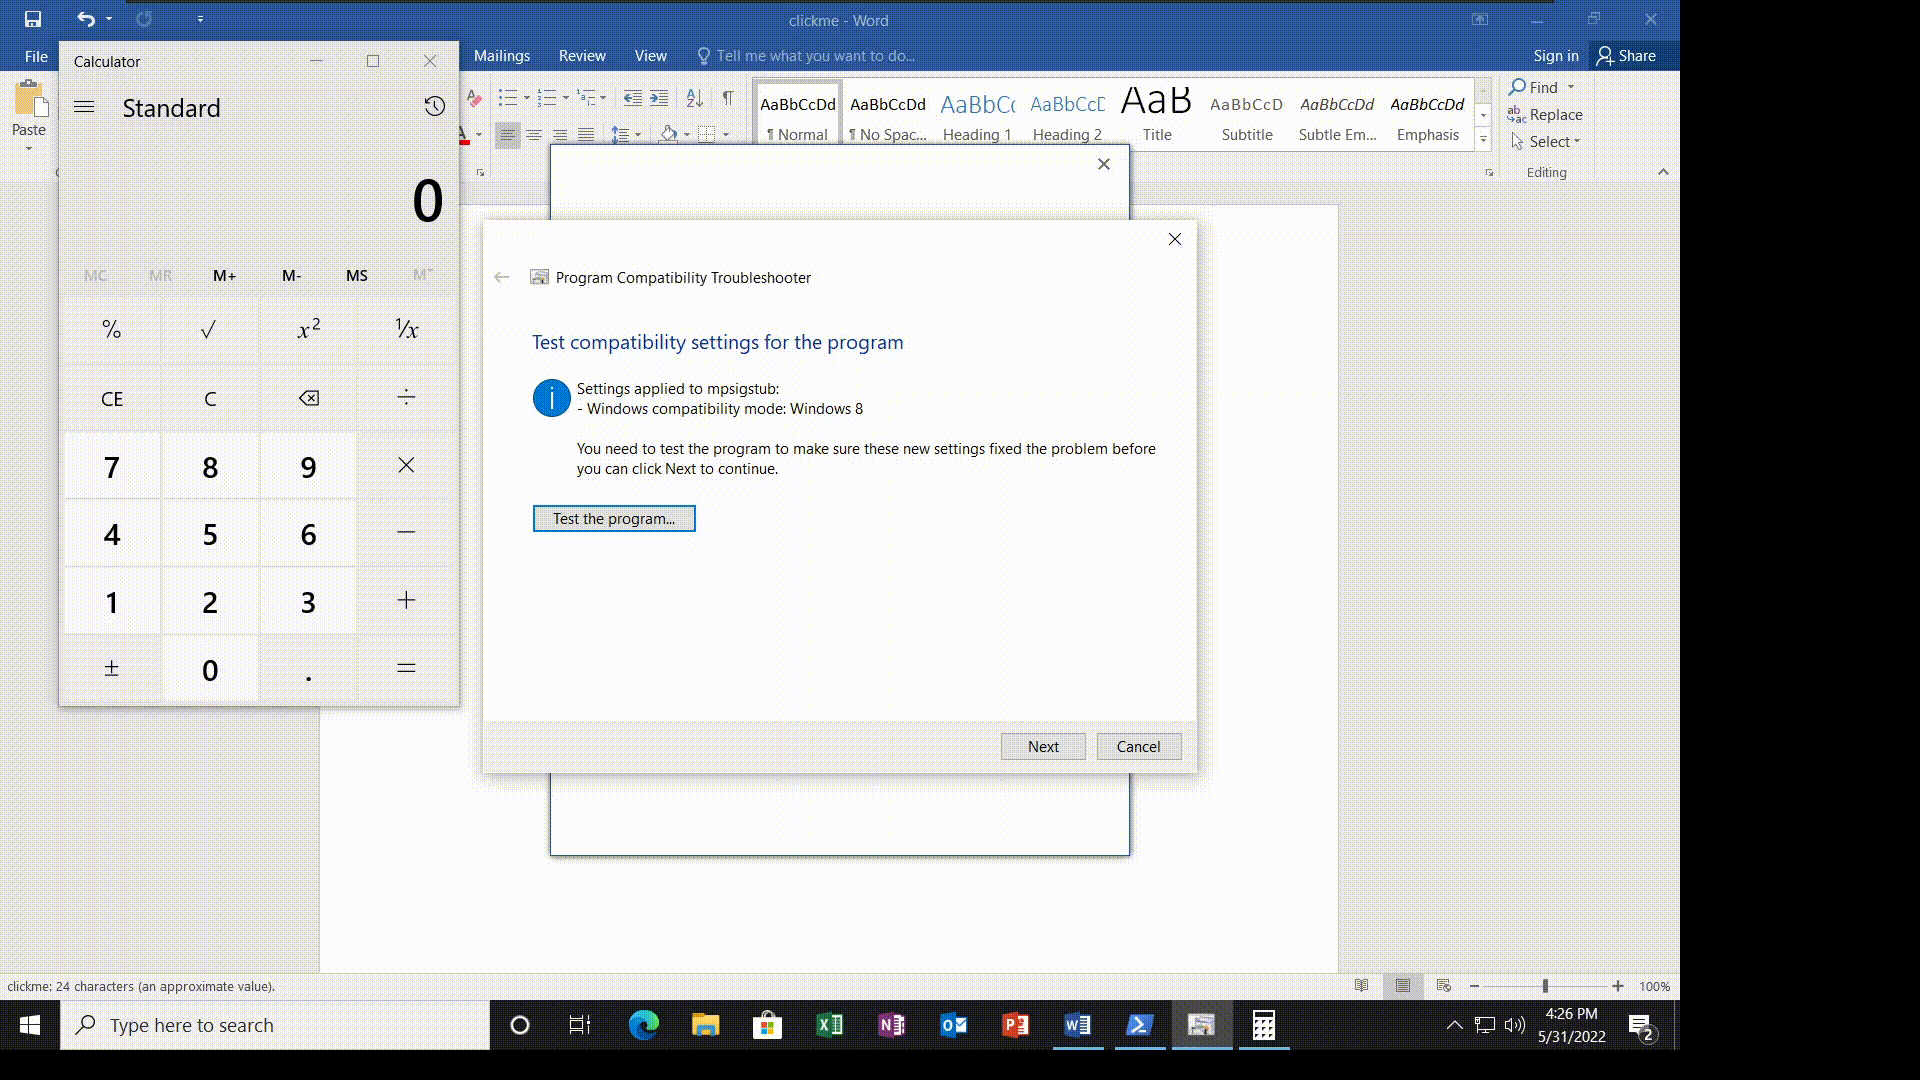 onecloudemoji/cve-2022-30190
CVE-2022-30190 Follina POC
 aslitsecurity/cve-2021-40444_builders
Ce dépôt contient des générateurs de fichiers cab, html et docx pour l'exploit CVE-2021-40444.
 sma11new/poclist
Collection de POC et d'exploits de vulnérabilités, mise à jour en continu. Apache Druid – lecture arbitraire de fichiers (CVE-2021-36749), Confluence…
 osandamalith/exe2image
Un utilitaire simple pour convertir des fichiers EXE en images JPEG et vice versa.
 esmog/nodexp
NodeXP - Un outil d'injection JavaScript côté serveur capable de détecter et d'exploiter les vulnérabilités de Node.js
 welchbj/bscan
un outil asynchrone d'énumération de cibles
 zux0x3a/dns-black-cat
Kit d'outils multiplateforme pour l'exfiltration interactive de commandes shell DNS, en utilisant DNS-Cat vous pourrez exécuter des commandes système…
 jmousqueton/poc-cve-2022-30190
POC CVE-2022-30190 : CVE 0-day MS Offic RCE alias msdt follina
 jbaines-r7/through_the_wire
Exploit de preuve de concept pour CVE-2022-26134 (injection OGNL dans Atlassian Confluence). Fournit un shell inversé et un lecteur de fichiers en…
 pyroxenites/s2-062
POC de vérification de l'exécution de code à distance S2-062 CVE-2021-31805
 puzzlepeaches/log4junifi
Exploitation de CVE-2021-44228 dans Unifi Network Application pour exécution de code à distance et plus.
 emrekybs/nim-shell
Reverse shell pouvant contourner la détection de Windows Defender
 dis0rder0x00/dbgnexum
Injection de shellcode utilisant l'API de débogage Windows








