
 #1
Outils de création de charges utiles personnalisées, obfuscation, évasion AV et mécanismes de livraison.
Recommandé par Kitploit
 ariary/fileless-xec
Dropper furtif exécutant des binaires distants sans les déposer sur le disque .(Support HTTP3, support ICMP, traces invisibles, multiplateforme,...)
 igh0st/gh0st3.6_src
Code source de cheval de Troie d'accès à distance (RAT) pour apprendre la communication C2, la livraison de charges utiles et les techniques de…
 vysecurity/cve-2017-8759
CVE-2017-8759 - Une vulnérabilité dans l'analyseur SOAP WDSL.
 getrektboy724/betterxencrypt
Une meilleure version de Xencrypt. Xencrypt lui-même est un crypter d'exécution Powershell conçu pour contourner les antivirus.
 maldev-academy/maldevacademyldr.2
Implémentation de RunPE avec plusieurs techniques d'évasion (2)
 maldev-academy/christmas
PoC démontrant une chaîne d'injection multi-processus visant à exécuter à distance du shellcode
 iilegacyyii/shellcrypt
Un outil QoL pour obfusquer du shellcode. À l'avenir, il pourra enchaîner les méthodes d'encodage/chiffrement/compression.
 petitoto/chromium-exploit-dev
Toolkit pour transformer des vulnérabilités Chromium en exploits fiables, multiplateformes et de bout en bout.
 lloydlabs/wsb-detect
wsb-detect vous permet de détecter si vous êtes en cours d'exécution dans Windows Sandbox ("WSB")
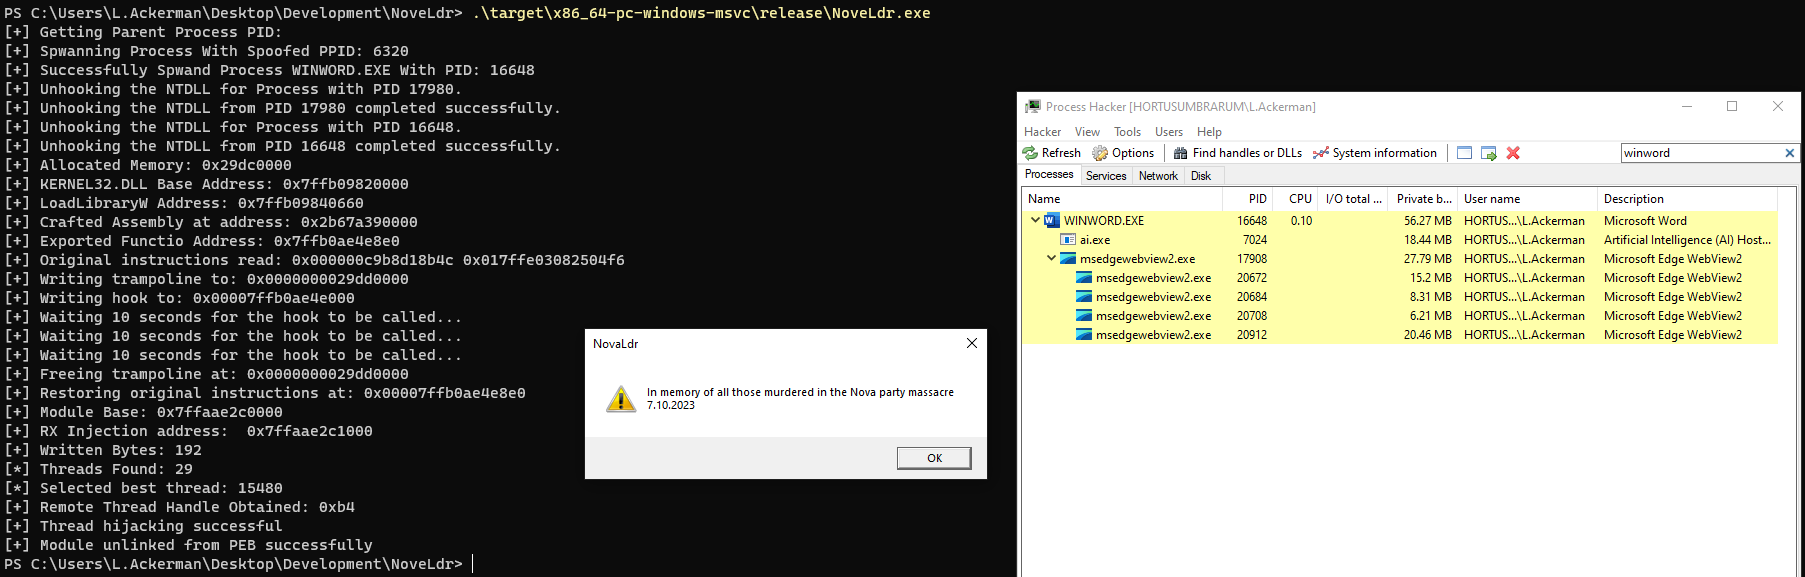 blacksnufkin/novaldr
Threadless Module Stomping In Rust avec quelques fonctionnalités (En mémoire de ceux assassinés lors du massacre de la fête Nova)
 risksense-ops/cve-2016-6366
Dépôt public pour les améliorations de l'exploit EXTRABACON
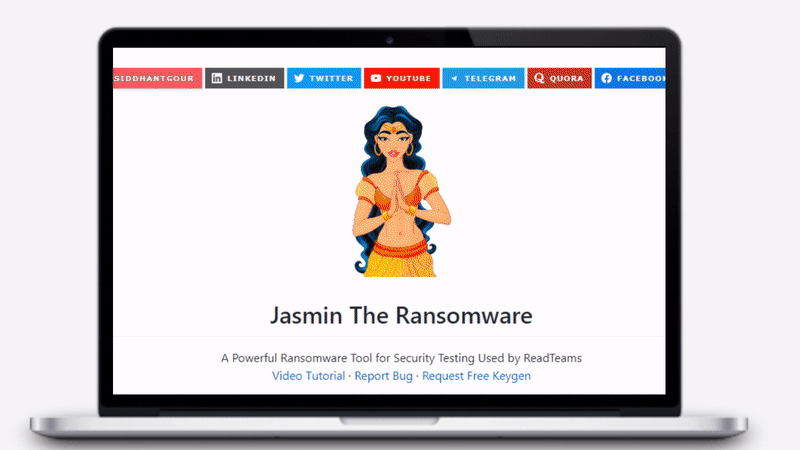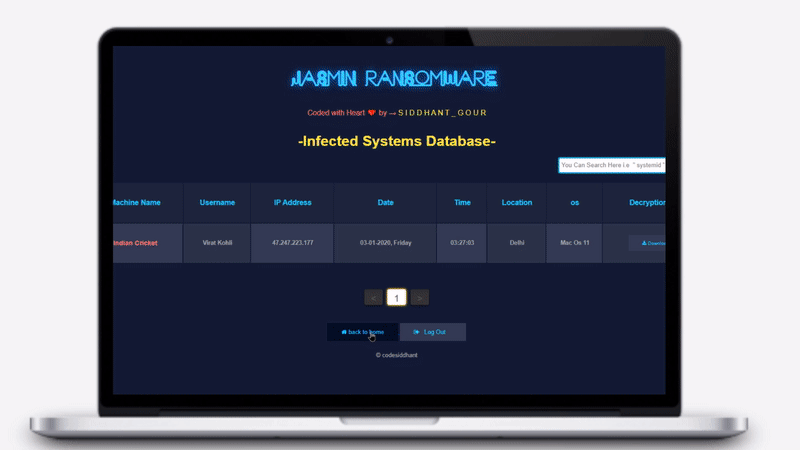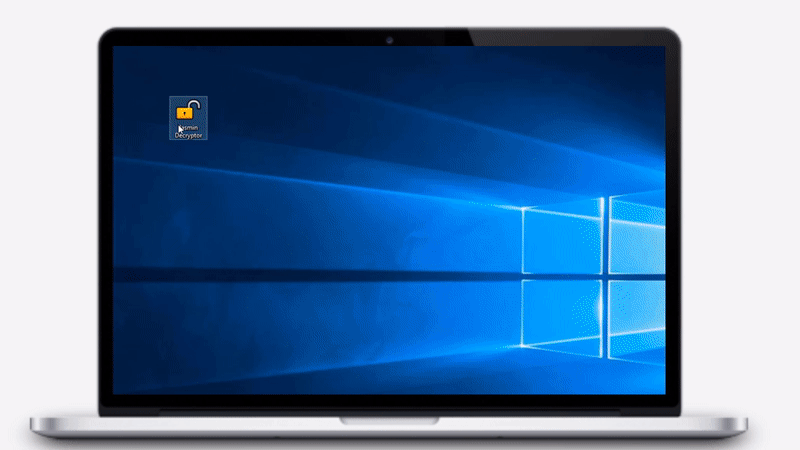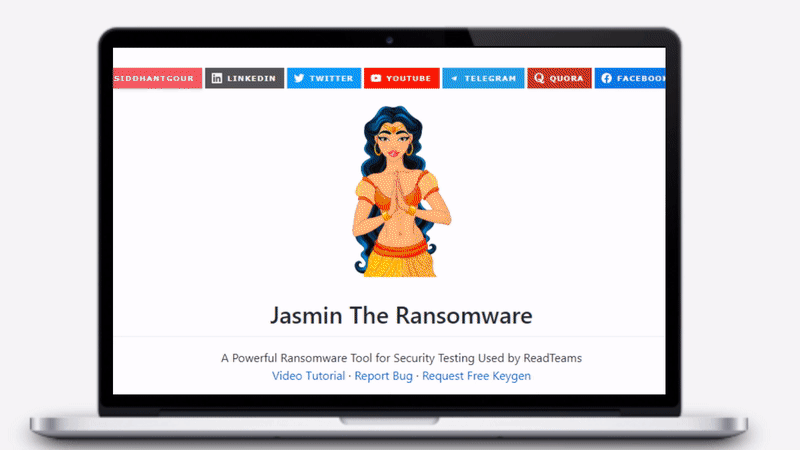 codesiddhant/jasmin-ransomware
Jasmin Ransomware est un outil avancé d'équipe rouge (clone de WannaCry) utilisé pour simuler de véritables attaques de ransomware. Jasmin aide les…
 kozmic/laravel-poc-cve-2018-15133
PoC pour CVE-2018-15133 (vulnérabilité unserialize de Laravel)
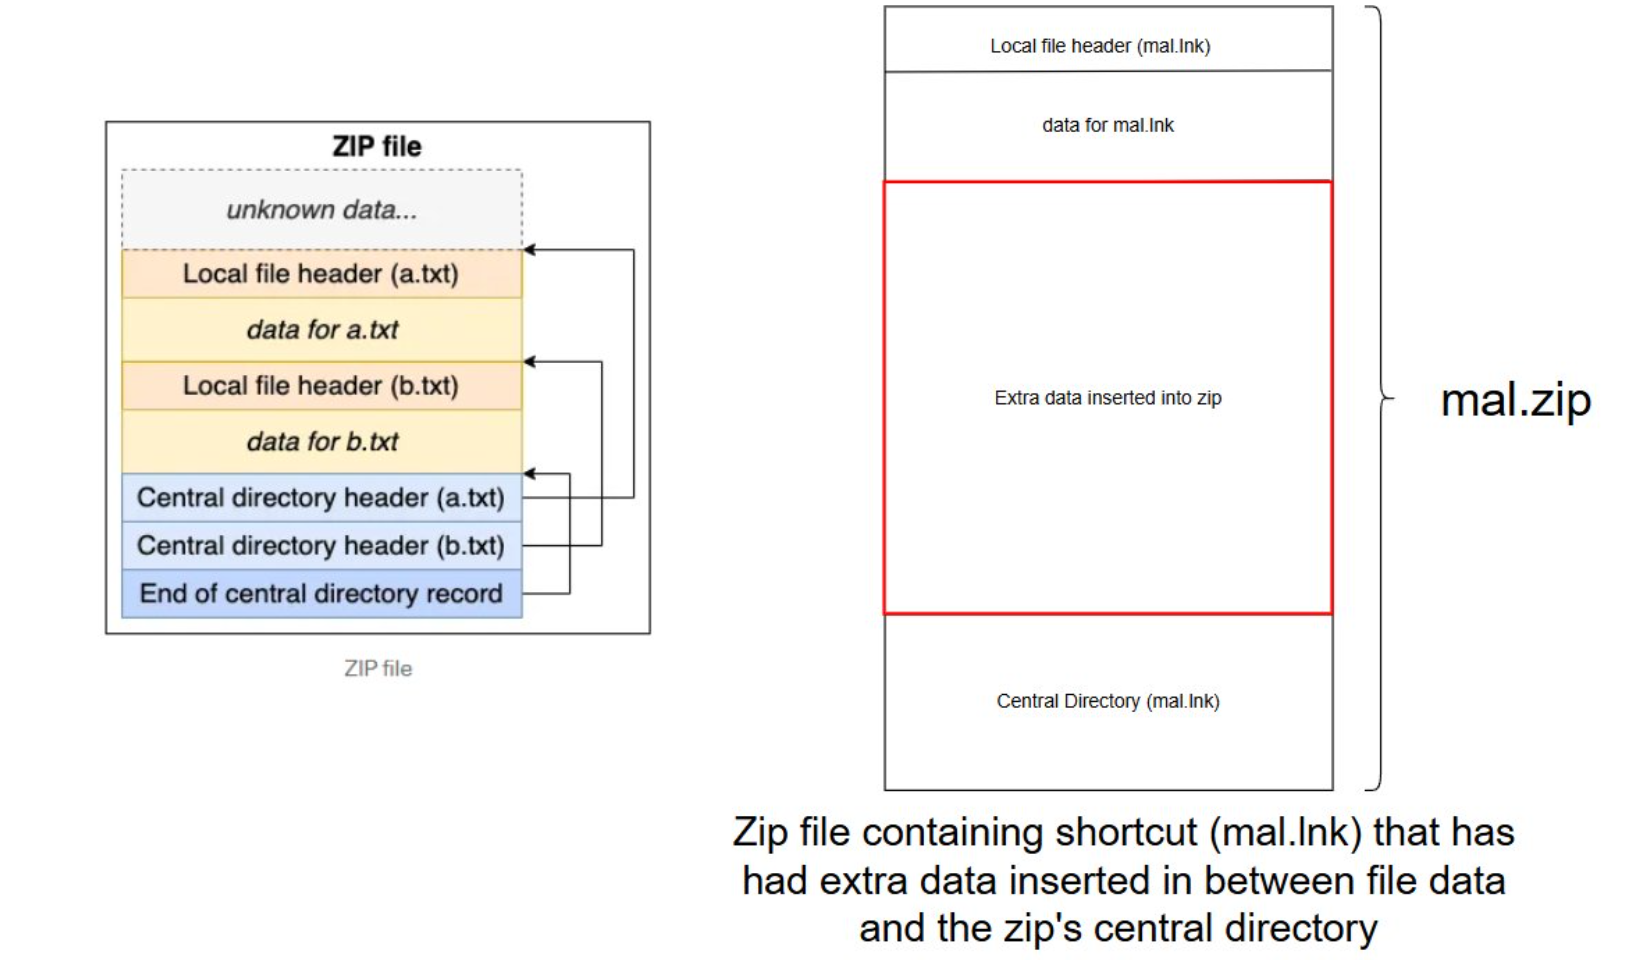 octoberfest7/zip_smuggling
Utilitaire Python3 pour créer des fichiers zip qui dissimulent des données supplémentaires pour une extraction ultérieure.
 kleiton0x00/shelltropy
Une technique consistant à cacher un shellcode malveillant via l'encodage de Shannon.
 gpoulios/ropinjector
Patching de shellcodes encodés en ROP dans des PE
 connormcgarr/littlecorporal
LittleCorporal: Un générateur automatisé de Maldoc en C#
 kudaes/split
Appliquez une approche diviser pour régner pour contourner les EDR








