
 #1
Outils de création de charges utiles personnalisées, obfuscation, évasion AV et mécanismes de livraison.
Recommandé par Kitploit
 nettitude/runpe
Chargeur réflexif en C# pour binaires non gérés.
 kudaes/unwinder
Spoofing de pile d'appels pour Rust
 ynsmroztas/nextrce
Outil d'exploitation React Shell et Next.js RSC (CVE-2025-55182)
 jymcheong/autottp
Tactiques, techniques et procédures automatisées
 safebreach-labs/sireprat
Exécution de commandes à distance en tant que SYSTEM sur Windows IoT Core (versions disponibles pour Python2.7 et Python3)
 cy4nguy/python-ransomware
Code source complet de RansomeWare Python avec documentation complète.
 arosenmund/defcon33_silence_kill_edr
Matériel d'atelier pratique DEFCON pour tuer et réduire au silence les agents EDR : configuration du laboratoire, BYOVD, outils d'évasion…
 jas502n/cve-2020-14882
Exploit RCE non autorisé pour Weblogic CVE-2020-14882 avec contournement de correctif, exécution de commandes et déploiement de webshell pour les…
 ryhanson/externalc2
Une bibliothèque pour intégrer les canaux de communication avec le serveur External C2 de Cobalt Strike.
 xorrior/raven
C2 externe CobaltStrike pour WebSockets
 xtr4nge/fruityc2
FruityC2 est un framework de post-exploitation (et open source) basé sur le déploiement d'agents sur des machines compromises. Les agents sont gérés…
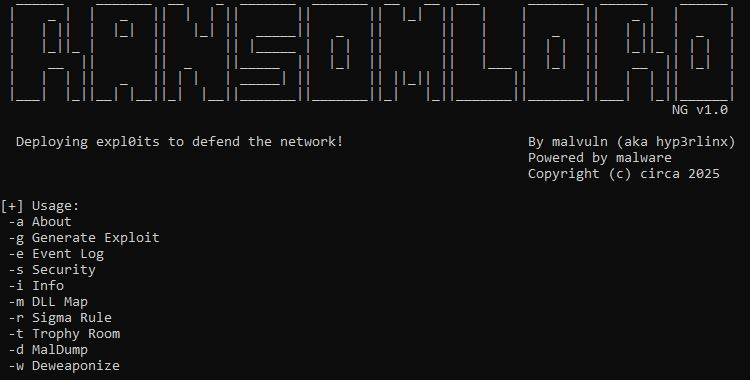 malvuln/ransomlord
RansomLord est un outil d'exploitation anti-ransomware de preuve de concept qui automatise la création de fichiers PE, utilisés pour compromettre les…
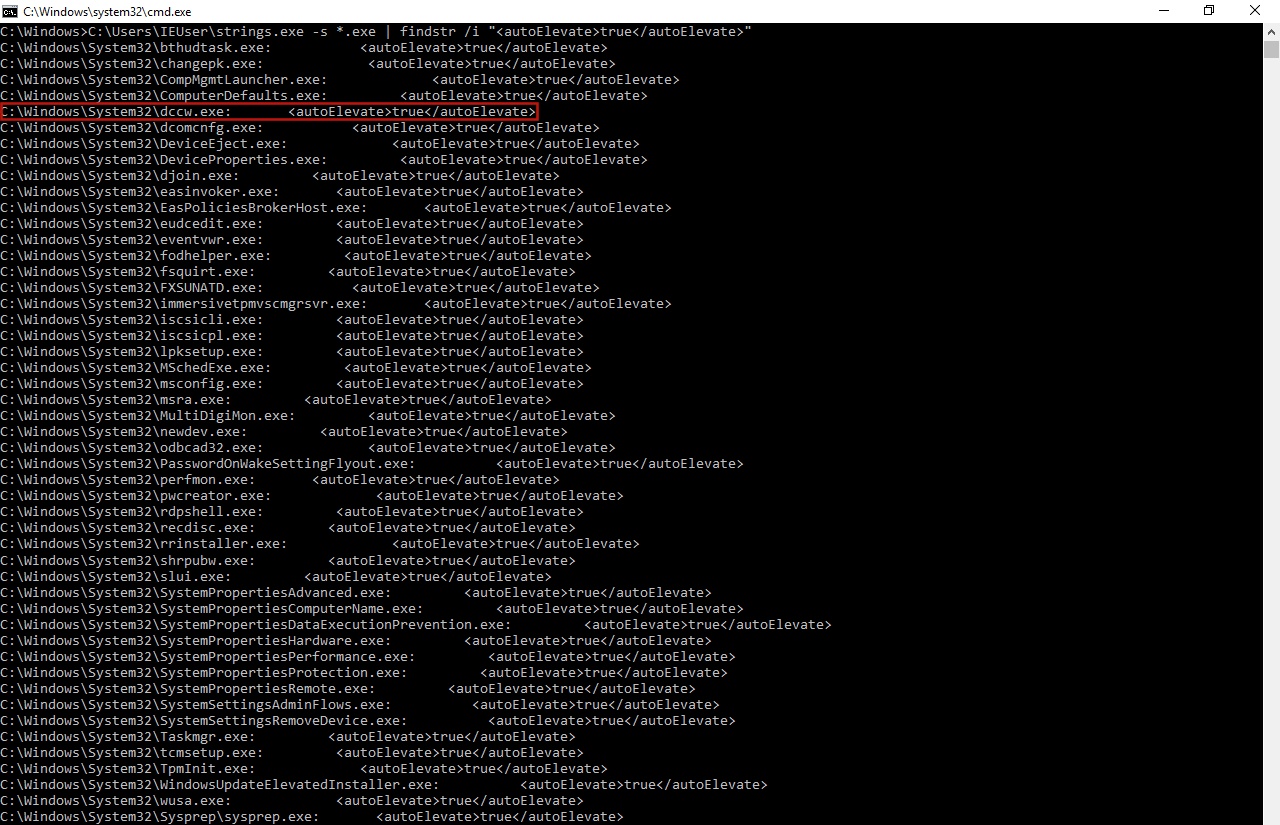 l3cr0f/dccwbypassuac
Contournement d'UAC sur Windows 8.1 et 10 en abusant de WinSxS dans « dccw.exe ».
 phith0n/collision-webshell
Un webshell et un fichier normal qui ont le même MD5.
 saadahla/unhookingpatch
Contourner les hooks EDR en patchant le stub de l'API NT, et en résolvant les SSN et les instructions syscall au moment de l'exécution.
 thesecretclub/riscy-business
RISC-V Virtual Machine
 cryptolok/morphaes
IDPS & SandBox & AntiVirus TUEUR FURTIF. MorphAES est le premier moteur de shellcode polymorphe au monde, doté de propriétés métamorphiques et de la…
 badsectorlabs/copyfail-go
Une implémentation Go de copyfail (CVE-2026-31431)








