
 #1
Outils de création de charges utiles personnalisées, obfuscation, évasion AV et mécanismes de livraison.
Recommandé par Kitploit

 theflink/deepsleep
Une variante de Gargoyle pour x64 afin de masquer les artefacts mémoire en utilisant uniquement ROP et PIC.
 hoodoer/js-tap
Balises JavaScript et C2 à utiliser pour les charges utiles XSS ou les implants de post-exploitation sur les serveurs d'applications web ou les…
 y4er/cve-2020-2551
Weblogic IIOP CVE-2020-2551
 saadahla/d1rkldr
Chargeur de shellcode avec implémentation de syscall dynamique indirect, shellcode au format MAC, résolution d'API depuis le PEB, appel syscall et…
 twosevenonet/injectsetconsole
Preuve de concept pour l'injection de code de processus sans utiliser WriteProcessMemory
 gr1mmie/atlasc2
C# C2 Framework centré sur les opérations de la phase 1
 cyb0r9/androspy
Générateur automatisé de backdoor Android avec crypter, empoisonnement IP et intégration de payload Metasploit pour les tests de pénétration et les…
 cryptolok/aslray
Linux ELF x32/x64 ASLR DEP/NX bypass exploit avec stack-spraying
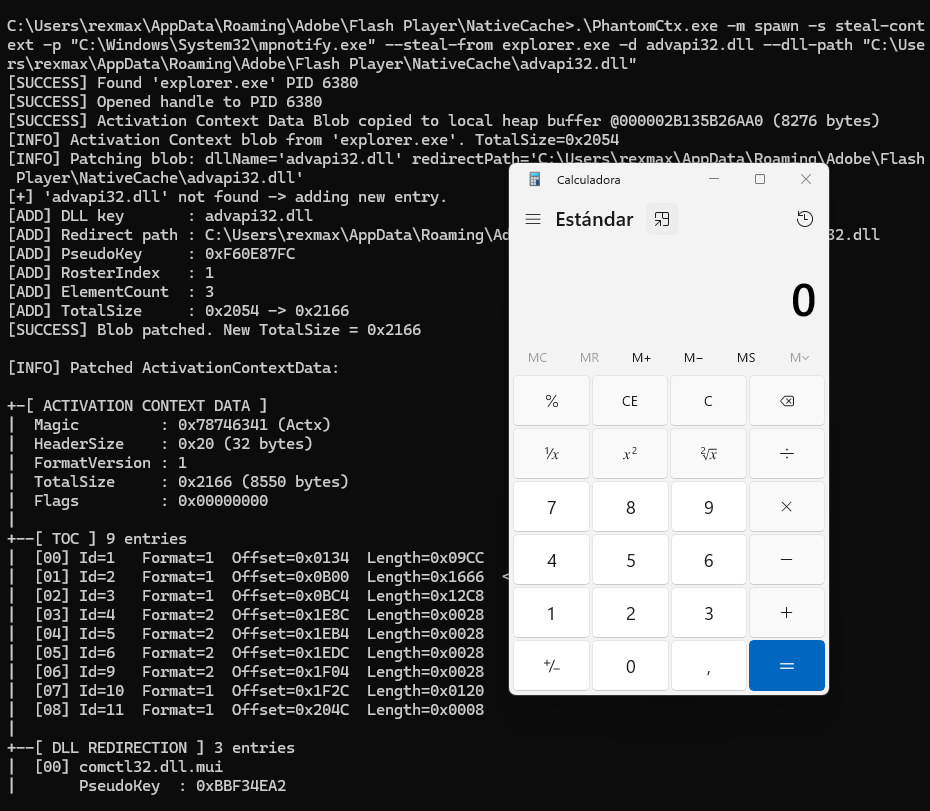 r3xmax/phantomctx
Outil d'évasion de détournement de contexte d'activation
 t0thkr1s/revshellgen
Générateur de shell inverse écrit en Python 3.
 4w4k3/insanity-framework
Générer des payloads et contrôler des machines distantes. [Discontinued]
 cerbersec/ares
Project Ares est un chargeur de Preuve de concept (PoC) écrit en C/C++ basé sur la technique de Transacted Hollowing
 allevon412/teamsimplant
Implant furtif de proxying DLL pour Microsoft Teams qui injecte un shellcode chiffré AES via des techniques de déshookage, fournissant un accès…
 und3rf10w/external_c2_framework
API Python pour utilisation avec la spécification External C2 de Cobalt Strike.
 deepinstinct/dcomuploadexec
POC de mouvement latéral DCOM abusant de l'interface IMsiServer - téléverse et exécute une charge utile à distance
 exploits-forsale/collateral-damage
Exploit du noyau pour Xbox SystemOS utilisant CVE-2024-30088
 lepotekil/msfmania
Outils d'évasion antivirus en Python
 trustedsec/elfloader
Charge et exécute des objets ELF entièrement en mémoire sur les systèmes Linux x86_64/x86, en résolvant les symboles libc à l'exécution pour une…








