
 #1
Outils de création de charges utiles personnalisées, obfuscation, évasion AV et mécanismes de livraison.
Recommandé par Kitploit

 rvn0xsy/cooolis-ms
Cooolis-ms est un outil d'exécution de code qui inclut Metasploit Payload Loader, Cobalt Strike External C2 Loader et Reflective DLL injection. Son…
 postrequest/link
link est un framework de commande et de contrôle écrit en rust
 chompie1337/windows_lpe_afd_cve-2023-21768
Exploit d'élévation de privilèges local pour CVE-2023-21768 ciblant le pilote AFD de Windows. Élève un processus arbitraire au niveau SYSTEM en…
 rasta-mouse/crystal-kit
Kit d'évasion pour Cobalt Strike
 mwsrc/plasmarat
Cheval de Troie d'accès à distance (RAT), Mineur, DDoS
 konatabrk/shellen
:cherry_blossom: Environnement interactif de shellcoding pour créer facilement des shellcodes
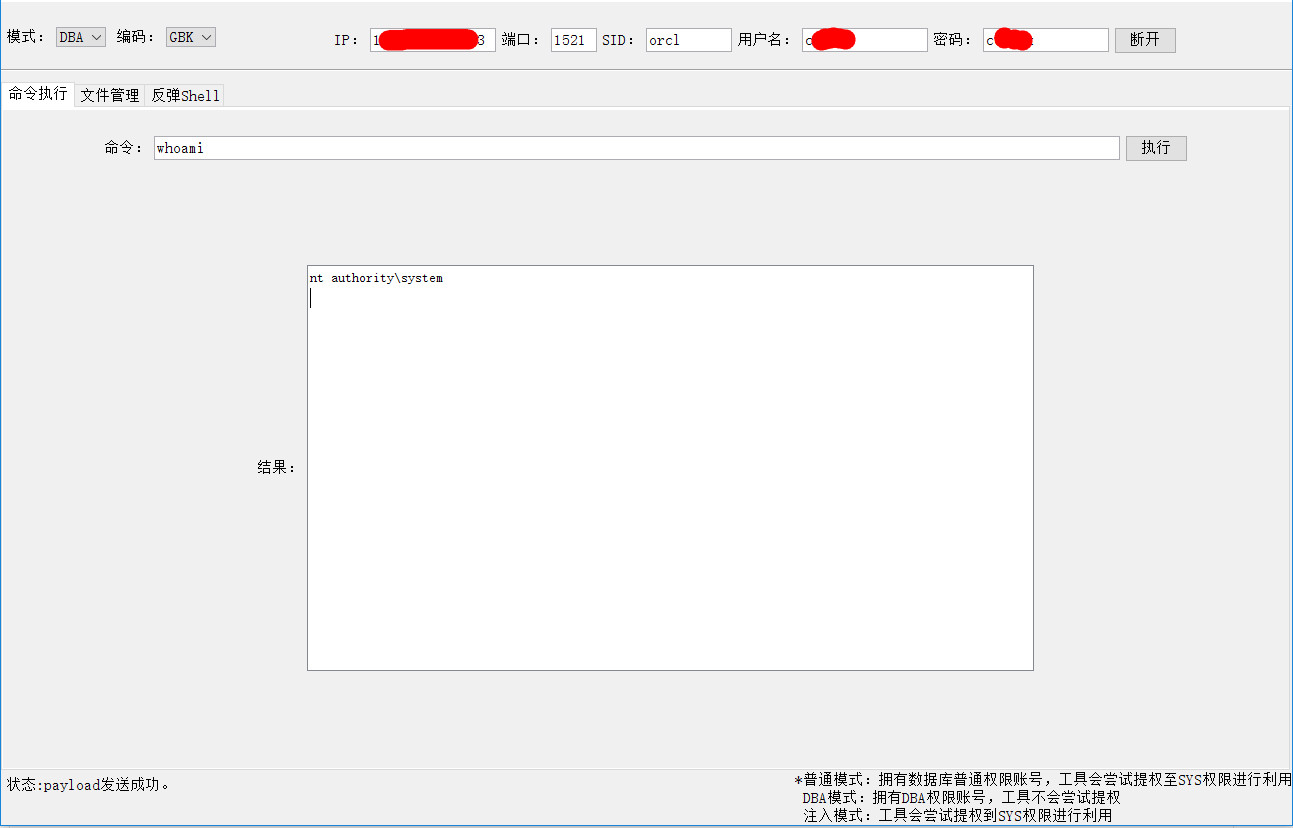 jas502n/oracleshell
Exécution de commandes sur la base de données oracle
 tyeurada/edrevasionworkshop
Matériel d’atelier pour « Développement de logiciels malveillants pas à pas : contourner les EDR, des chargeurs au noyau » présenté à DEF CON 34 et…
 vxcrypt0r/voidgate
Une technique pouvant être utilisée pour contourner les scanners mémoire AV/EDR. Elle permet de masquer des shellcodes bien connus et détectés (tels…
 deepinstinct/dirty-vanity
Un POC pour la nouvelle technique d'injection, abusant de l'API Windows fork pour contourner les EDR.…
 rizemon/exploit-writing-for-oswe
Conseils pour écrire des scripts d'exploitation (plus vite !)
 sensepost/godoh
🕳 godoh - Un C2 DNS-over-HTTPS
 edr4/xss-bypass-filters
Collection organisée de payloads XSS et antisèche de contournement de filtres : évasion spécifique aux WAF, vecteurs d'injection JS/HTML, astuces…
 waf-bypass-maker/waf-community-bypasses
Collection CSV organisée de payloads de contournement de pare-feu applicatif web (WAF) issus de la communauté, pour tester et valider les protections…
 aaaddress1/pr0cess
quelques gadgets sur les processus Windows et prêts à l'emploi :)
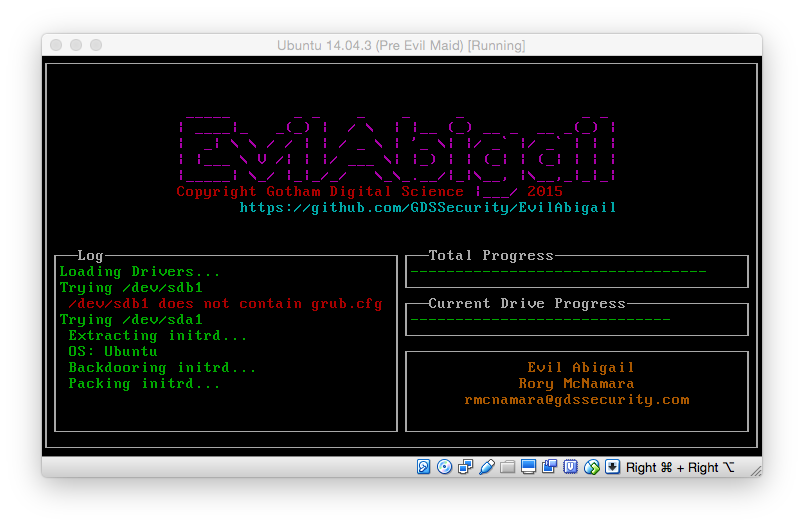 strozfriedberg/evilabigail
Attaque automatisée de l'evil maid sous Linux
 khr0x40sh/macroshop
Collection de scripts pour faciliter la livraison de payloads via les macros Office. La plupart sont en python. Voir http://khr0x40sh.wordpress.com…
 jfmaes/lazysign
Créer de faux certificats pour des binaires en utilisant des binaires Windows et la puissance des fichiers batch








