
 #1
Outils de création de charges utiles personnalisées, obfuscation, évasion AV et mécanismes de livraison.
Recommandé par Kitploit
 xiaohj233/ghostlock-x200-app
vivo X200 application de root en un clic sur l'appareil (exécution du domaine shell autorisée par Shizuku, CVE-2026-43499)
 shaheeryasirofficial/smugglemypayload
Génère des pages de contrebande HTML qui intègrent et reconstruisent des fichiers côté client via JavaScript, avec encodage de charge utile,…
 javascript-obfuscator/javascript-obfuscator
Obfusque le code JavaScript et Node.js avec renommage de variables, chiffrement de chaînes, aplatissement du flux de contrôle et anti-débogage afin…
 lyravoid/folkpatch
L'accès root au noyau peut être obtenu simplement en patchant la partition Boot pour un reflashage. Cette solution est basée sur une branche étendue…
 bc-security/empire
Empire est un framework de post-exploitation et d'émulation d'adversaires utilisé pour aider les Red Teams et les testeurs d'intrusion.
 yaklang/yakit
Plateforme de test d'intrusion tout-en-un avec proxy MITM, fuzzer web, gestionnaire de connexion inverse et système de plugins pour les tests de…
 bmax121/apatch
Le patchage du noyau Android et du système Android
 rapid7/metasploit-payloads
Dépôt unifié pour différentes charges utiles du Metasploit Framework
 newazbenalam/root-my-galaxy-payloads
Charges utiles root CVE-2026-43499 spécifiques aux appareils et artefacts KernelSU pour les modèles Samsung Galaxy, avec profils de firmware, code…
 snailsploit/claude-red
Bibliothèque organisée de 78 modules SKILL.md de sécurité offensive qui préparent Claude à une méthodologie experte de red team couvrant le web,…
 brucedevices/firmware
Firmware ESP32 prédateur
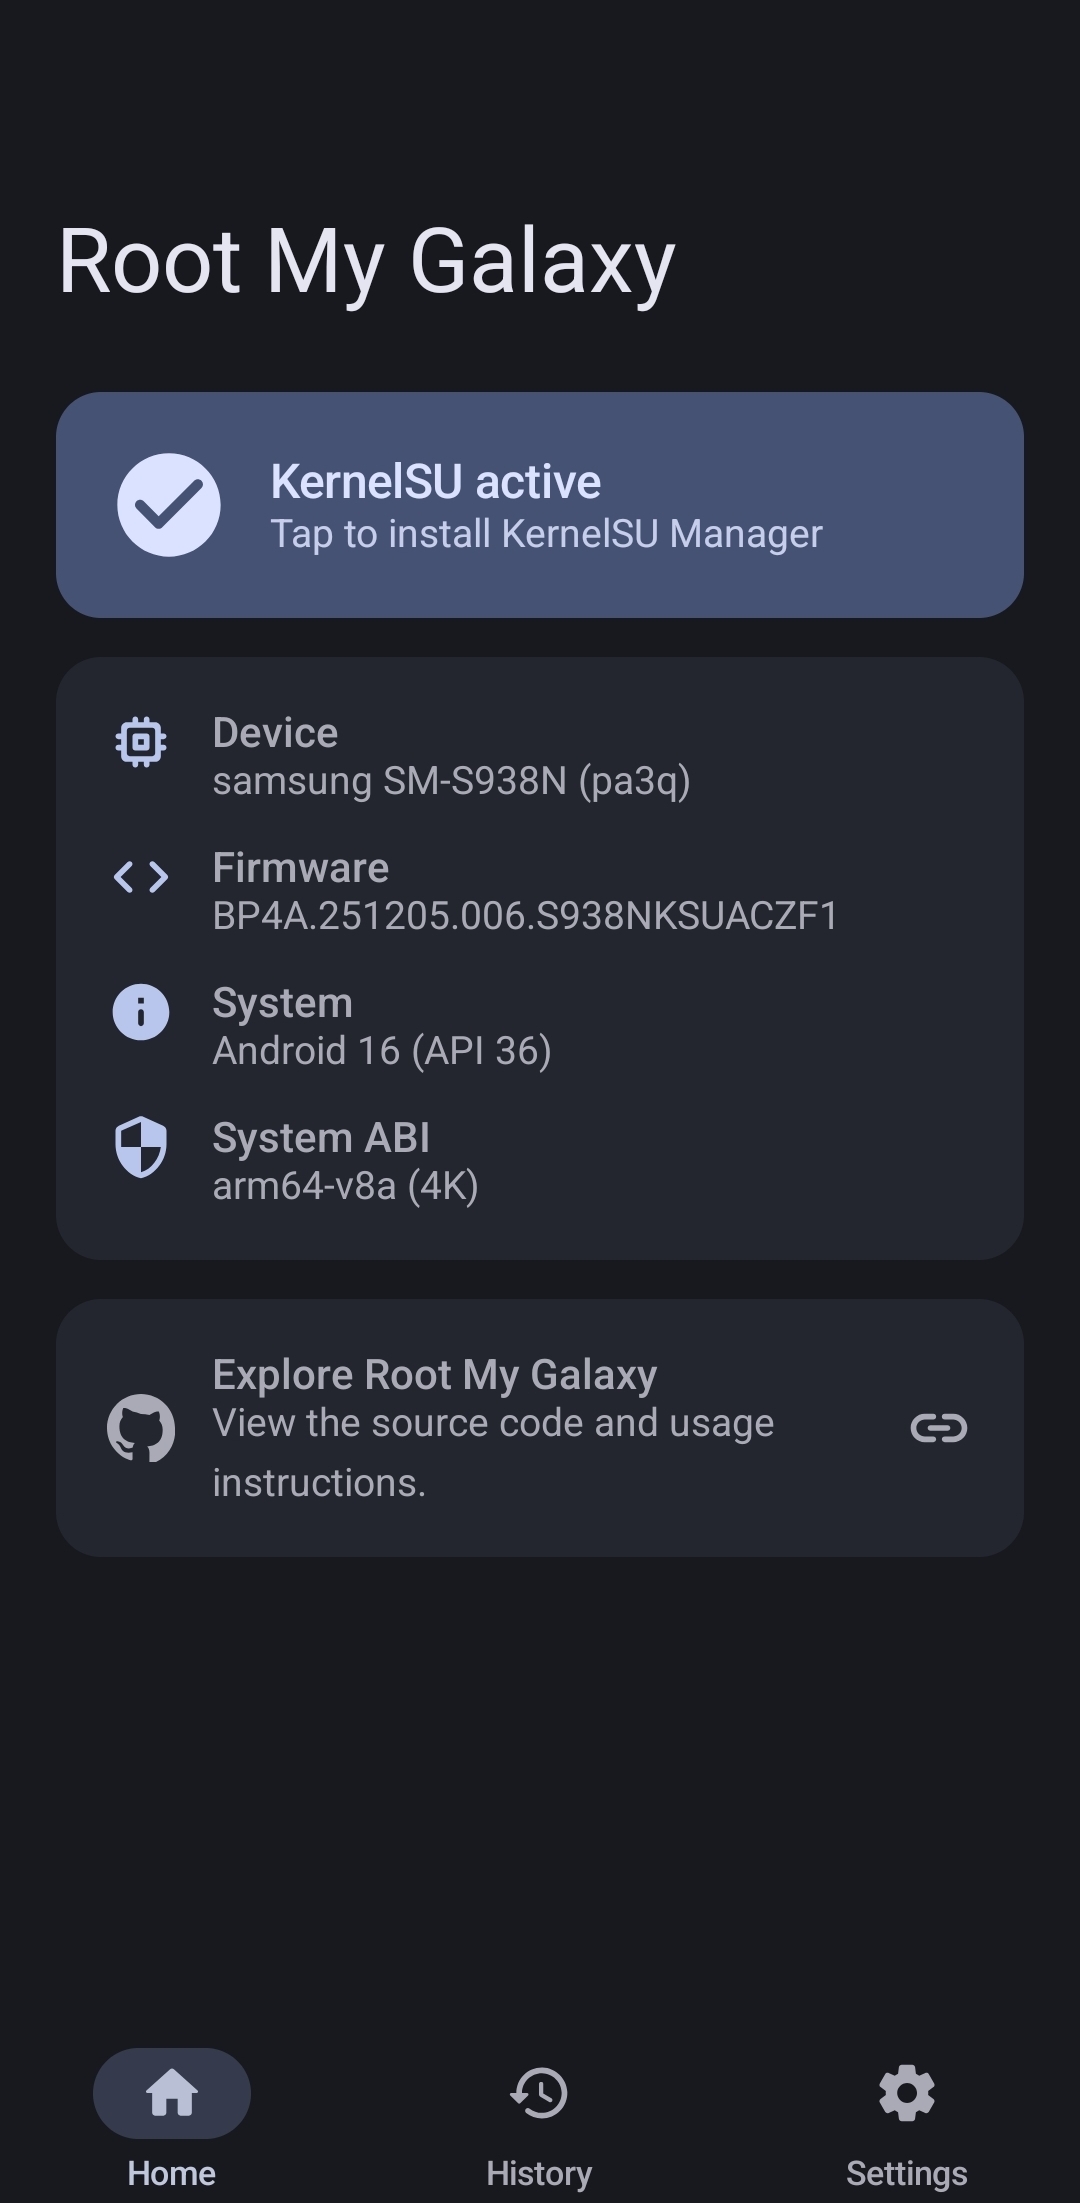 busung-dev/root-my-galaxy
Installateur KSU pour les firmwares Samsung Galaxy pris en charge avec CVE-2026-43499
 khush-613/cve-2026-44011-poc
Preuve de concept en Python pour CVE-2026-44011, une RCE authentifiée dans Craft CMS via l'injection de comportement Yii, avec capture de sortie de…
 deadexpl0it/cve-2026-78006-poc
POC pour CVE-2026-78006 The Events Calendar <= 6.17.4 - Injection d'objet PHP non authentifiée menant à l'exécution de code à distance
 rapid7/metasploit-framework
Framework d'exploitation open-source avec système modulaire de payload, encodeur et auxiliaire pour les tests de pénétration, la validation de…
 zenyxx-xd/rootmyvivo
One-click root pour appareils vivo/iQOO avec bootloader verrouillé | CVE-2026-43499 + KernelSU
 google/kernel-research
Boîte à outils d'exploitation du noyau Linux fournissant une bibliothèque de construction d'exploits, des générateurs de chaînes ROP et de pivots de…
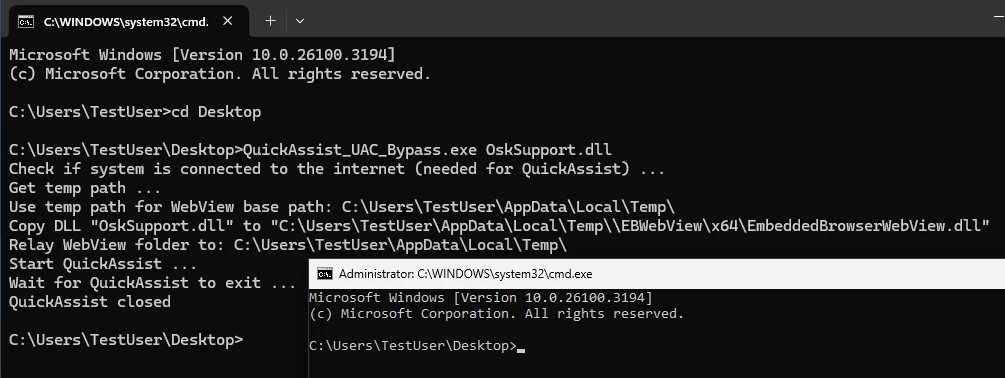 r41n3rzuf477/quickassist_uac_bypass
PoC de contournement de l'UAC exploitant le binaire UIAccess QuickAssist pour charger une DLL contrôlée par l'attaquant via WebView2…







