
 #1
Outils pour la récupération des mots de passe à partir de hachages, de sources chiffrées ou via des attaques par force brute/dictionnaire.
Recommandé par Kitploit

 jeevananand1202/penetration-test
Rapport complet de test d'intrusion contre `IP` (VM Ubuntu). Chaîne d'attaque : énumération de répertoires → découverte de fichier de sauvegarde →…
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
Une étude de cas du CVE-2024-21413. Utilisé comme paramètre la salle TryHackMe Moniker Link (CVE-2024-21413). Des modifications ont été faites avec…
 sallocinavalcante/lab-smb-responder-cve-2024-21413
Laboratoire créé pour le PenTest de la vulnérabilité CVE 2024-214113 (MONIKER LINK).
 securenetexpert/cve-2024-21413-moniker-link-writeup
Rapport technique sur CVE-2024-21413 (vulnérabilité Moniker Link)
 karimelsheikh1/htb-facts-writeup
HackTheBox Facts machine writeup — CVE-2025-2304, énumération MinIO S3, craquage de clés SSH, et élévation de privilèges via facter.
 fbm31/audit-blackbox-web-to-root
Audit de sécurité Black Box d'un serveur Drupal 7. Démonstration d'une Kill Chain complète : Injection SQL (CVE-2014-3704) ➔ RCE ➔ Reverse Shell ➔…
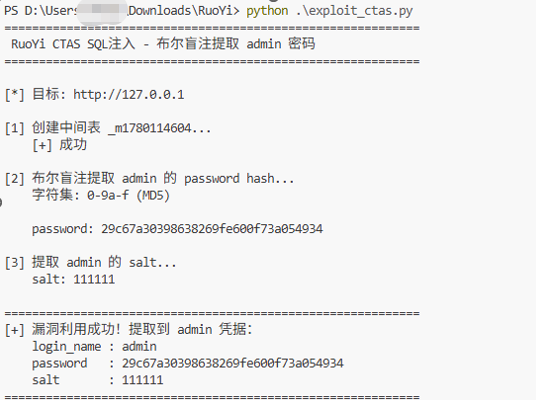 chinesespeople/cve-2026-52614
Il existe une vulnérabilité d'injection SQL dans le backend de Ruoyi v4.8.3
 user6400/cve-2026-39031-lansweeper-lsrunase2-lsencrypt2
CVE-2026-39031 — récupération hors ligne des mots de passe en clair pour Lansweeper lsrunase 2.0 / lsencrypt 2.0 via une clé RC4 codée en dur. PoC +…
 cspanias/rconfig_rce
PoCs combinées pour rConfig : Injection SQL (CVE-2020-10220) & Injection de commande (CVE-2020-10879)
 kalidas-7/cve-2019-9053
Exploit d'injection SQL aveugle basée sur le temps non authentifiée pour CMS Made Simple <= 2.2.9. Extrait les identifiants administrateur et casse…
 seecret.it/seecret.it
Seecret.it est un service sécurisé de partage d’informations sensibles via des liens chiffrés et à usage unique. Idéal pour transmettre mots de…
 kyomahooin/cve-2008-6970
Injection SQL aveugle par force brute.
 nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
CVE-2024-44815
 rahultb-sec/cve-2026-33829-writeup
Étude de cas de vulnérabilité : CVE-2026-33829 (Windows Snipping Tool NTLM Coercion)
 f4dee-backup/cve-2025-24071
Script d'exploit pour CVE-2025-24071 qui divulgue les hachages NTLM de Windows en extrayant un fichier ZIP/RAR forgé, exploitant la gestion des…
 caelumisme/cve-2019-9053-poc
Python 3 exploit pour CVE-2019-9053, une injection SQL aveugle basée sur le temps, sans authentification, dans CMS Made Simple < 2.2.10, permettant…
 yass2400012/email-exploit-moniker-link-cve-2024-21413-
Preuve de concept pour CVE-2024-21413 utilisant Moniker Link dans un email HTML pour déclencher une connexion SMB et capturer les hashes netNTLMv2…
 maikneysm/autopwn-titanic.htb
Ce script d’exploitation automatisé pour la machine Hack The Box *Titanic* extrait les hachages d’utilisateurs Gitea via une LFI, aide à les casser,…








