
 #1
Outils pour la récupération des mots de passe à partir de hachages, de sources chiffrées ou via des attaques par force brute/dictionnaire.
Recommandé par Kitploit

 urbanadventurer/username-anarchy
Outils de noms d'utilisateur pour les tests de pénétration

 joshuamart/pwnedpasswordschecker
Recherchez (hors ligne) si votre mot de passe (format NTLM ou SHA1) a été divulgué (liste de mots de passe HIBP v8)
 nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
CVE-2024-44815
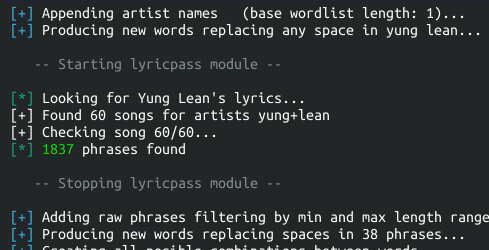 r3nt0n/bopscrk
Génère des listes de mots de passe ciblées en combinant des informations personnelles, en appliquant des transformations de casse/leet, et en…
 joelgmsec/cloudtopolis
Craquage de mots de passe sans infrastructure
 ret2desync/cve-2024-38793-poc
Code de preuve de concept pour l'exploitation de CVE-2024-38793 (Best Restaurant Menu by PriceListo <= 1.4.1 - Injection SQL authentifiée…
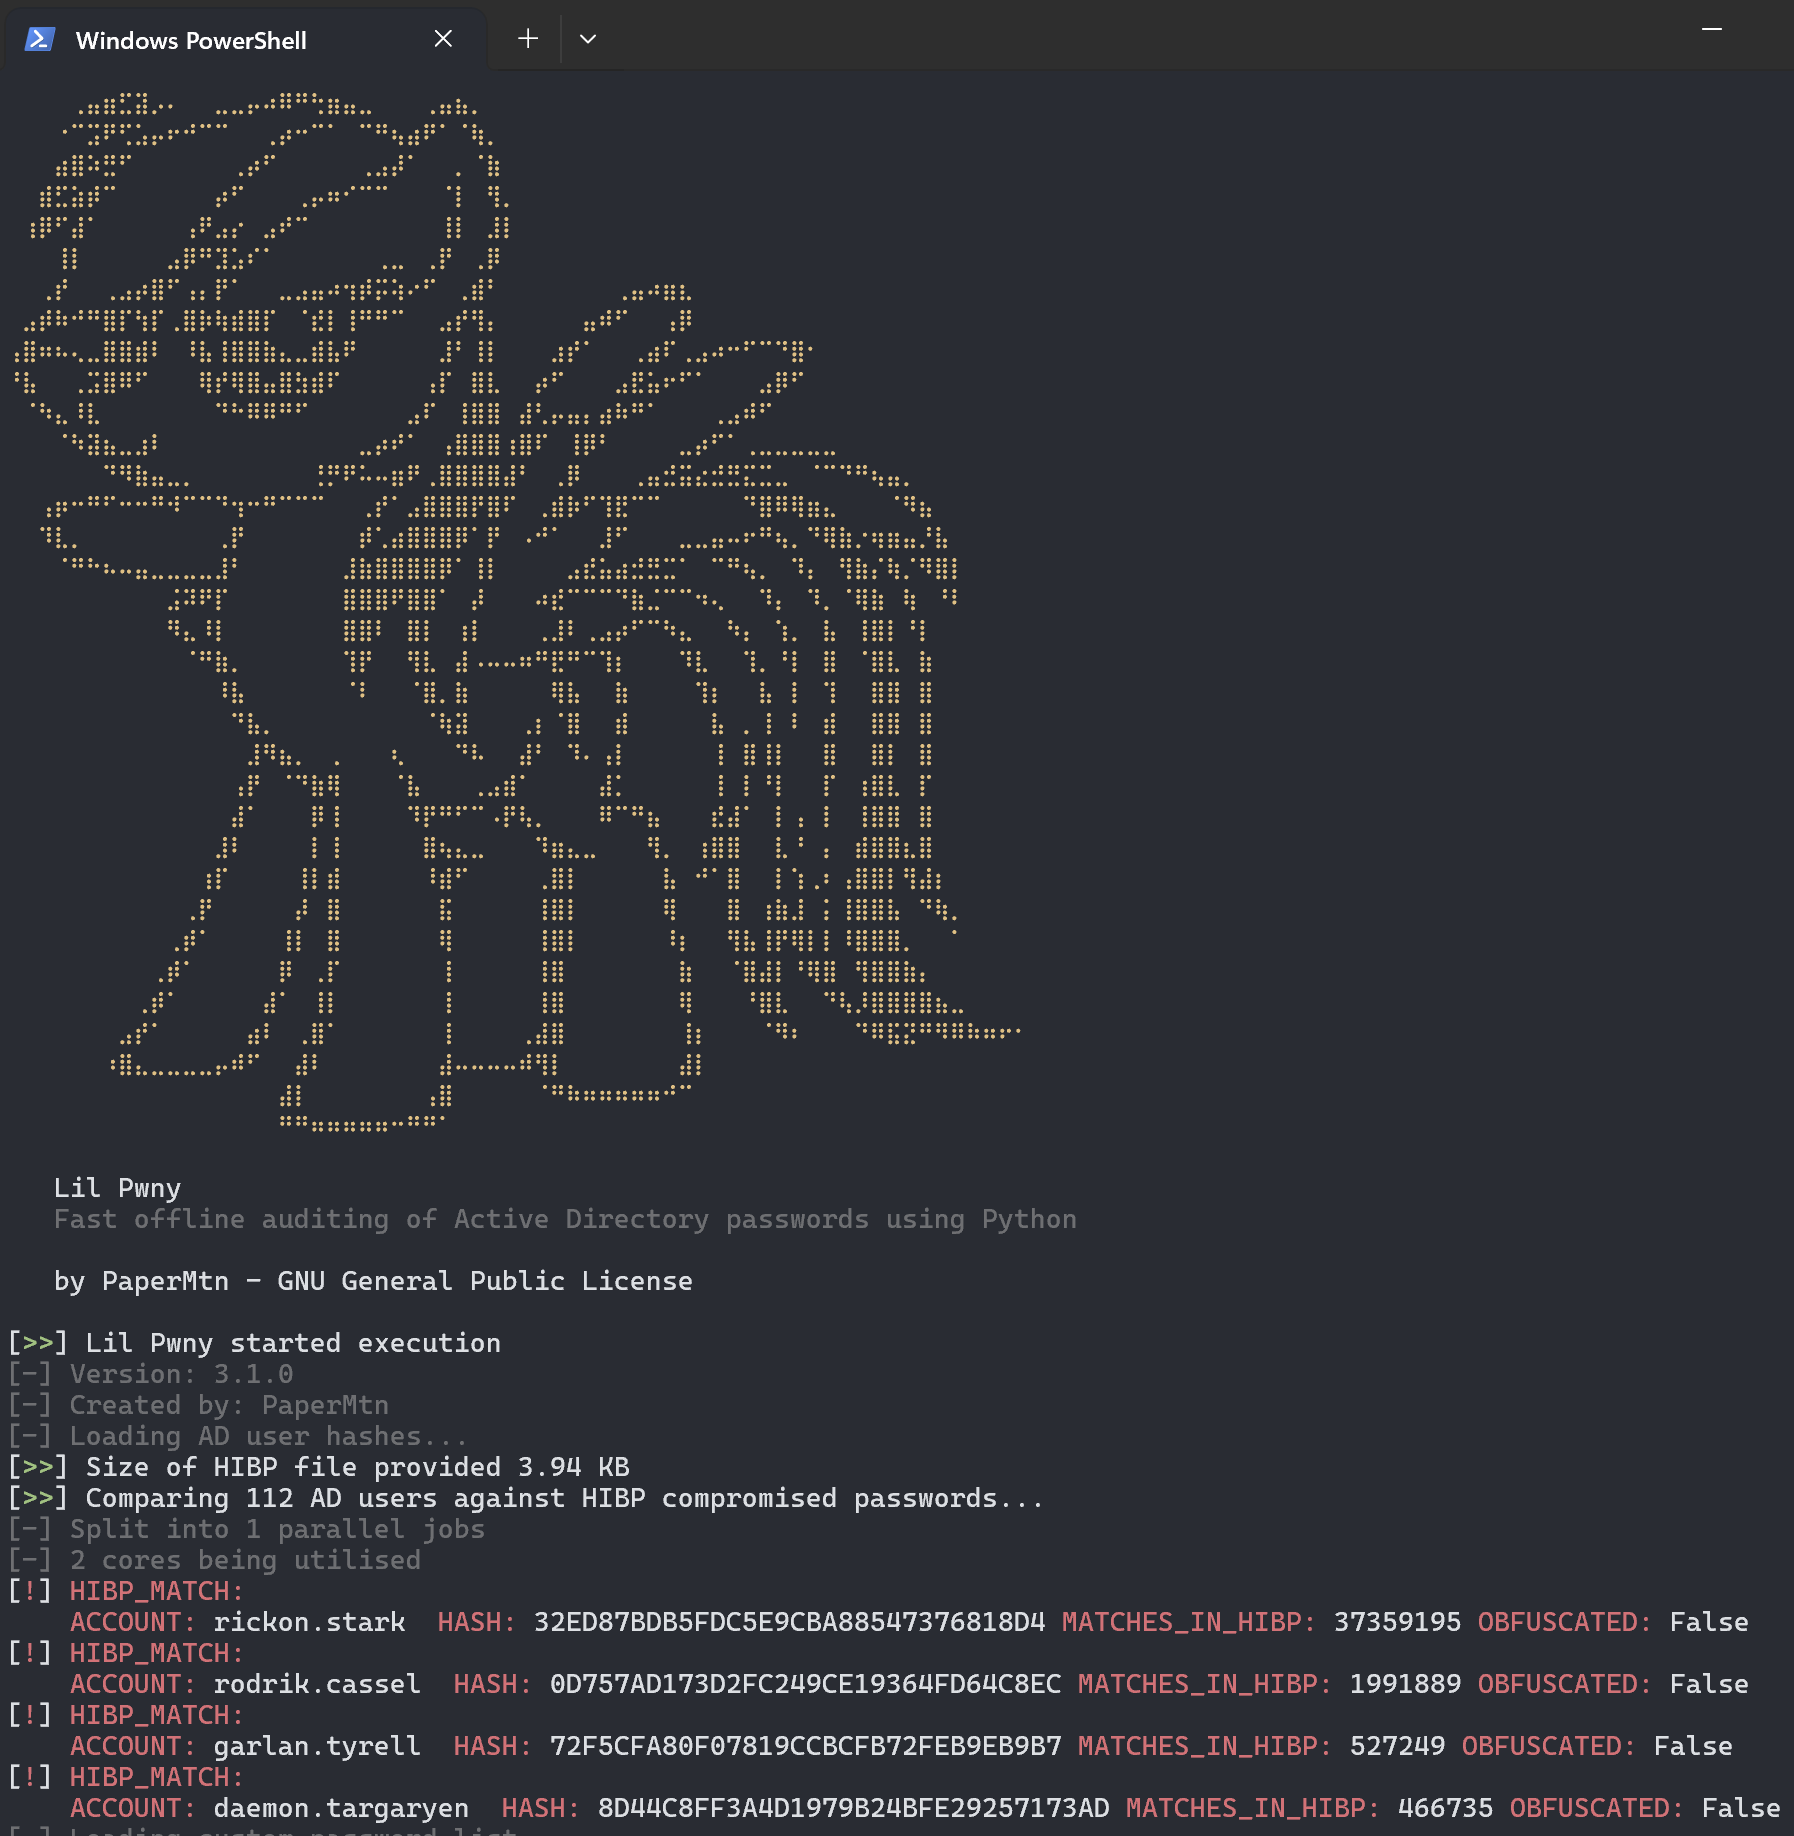 papermtn/lil-pwny
Audit hors ligne rapide des mots de passe Active Directory avec Python.
 jtoalu/ctf-cve-2019-9053-gtfobins
Procédure pas à pas de CTF démontrant l'exploitation d'injection SQL CVE-2019-9053 et l'élévation de privilèges basée sur GTFOBins sur une cible CMS…
 entysec/shreder
Shreder est un puissant outil de bruteforce de mots de passe sur le protocole SSH multi-threadé.
 cybersecuritist/cve-2024-21754-forti-rce
Exploit pour CVE-2024-21754 ciblant un hachage de mot de passe insuffisant dans FortiOS et FortiProxy, permettant à des attaquants privilégiés de…
 ghostpack/sharpdpapi
SharpDPAPI est un port C# d'une partie des fonctionnalités DPAPI de Mimikatz.
 teymurnovruzov/cve-2019-9053-python3-remastered
Le script a été remasterisé par Teymur Novruzov pour garantir la compatibilité avec Python 3. Cet outil est destiné uniquement à des fins éducatives.…
 dh4nuj4/simplectf-updatedexploit
Ce script est une version modifiée de l'exploit original de Daniele Scanu qui exploite une vulnérabilité d'injection SQL non authentifiée dans CMS…
 synacktiv/cachedata_decrypt
Un toolkit simple pour bruteforcer et déchiffrer Windows EntraId CacheData
 jaarden/cve-2024-22894
Preuve de concept pour CVE-2024-22894, démontrant l'extraction du mot de passe root chiffré en 3DES à partir du firmware de pompe à chaleur Alpha…
 ajuremesh/pdfpasswordunlocker
Ce projet offre une solution simple pour récupérer les mots de passe PDF oubliés en utilisant Google Colab. En seulement cinq étapes simples, il gère…
 fundacio-i2cat/infohound
InfoHound est un outil OSINT pour extraire une grande quantité de données à partir d'un nom de domaine web.







