
 #1
Outils pour la récupération des mots de passe à partir de hachages, de sources chiffrées ou via des attaques par force brute/dictionnaire.
Recommandé par Kitploit

 dhananjayasj/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Preuve de concept d'exploitation pour CVE-2024-21413, une vulnérabilité critique d'exécution de code à distance (RCE) dans Outlook qui divulgue des…
 f4dee-backup/cve-2025-24071
Script d'exploit pour CVE-2025-24071 qui divulgue les hachages NTLM de Windows en extrayant un fichier ZIP/RAR forgé, exploitant la gestion des…
 dev0558/cve-2023-32784-exploit-report
Démonstration éducative de la récupération du mot de passe maître de KeePass pour CVE-2023-32784 via l'analyse de dump mémoire, avec configuration…
 kspearrin/ff-password-exporter
Exportez facilement vos mots de passe depuis Firefox.
 alrikrr/cisco-smart-exploit
Exploit Cisco SmartInstall [CVE-2018-0171]
 gquere/cve-2019-6693
Déchiffre les secrets de configuration FortiGate (CVE-2019-6693) pour les versions inférieures à 6.2.0, extrayant les mots de passe et clés chiffrés…
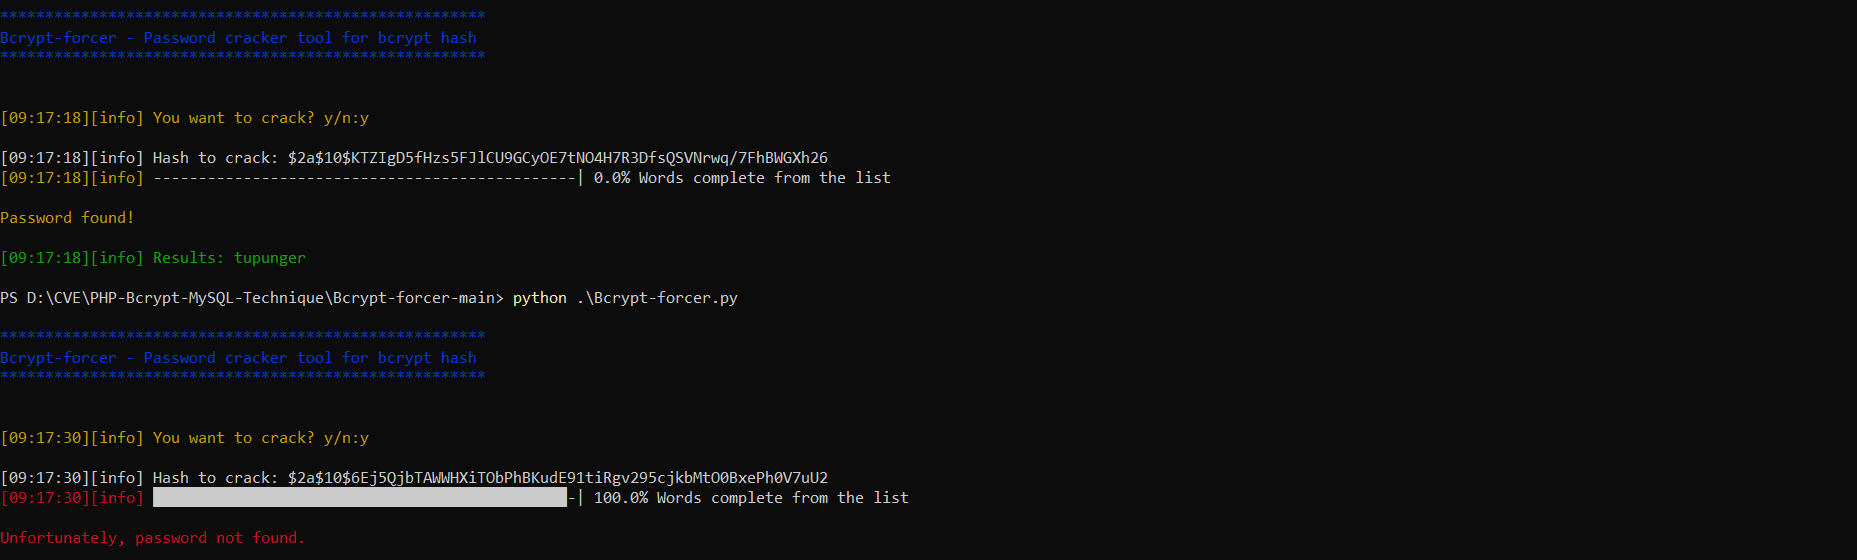 nu11secur1ty/bcrypt-forcer
Craqueur de hachage Bcrypt pour tests de pénétration et récupération de mots de passe. Déchiffre les hachages Bcrypt en utilisant des méthodes de…
 jaarden/cve-2024-22894
Preuve de concept pour CVE-2024-22894, démontrant l'extraction du mot de passe root chiffré en 3DES à partir du firmware de pompe à chaleur Alpha…
 cybersecuritist/cve-2024-21754-forti-rce
Exploit pour CVE-2024-21754 ciblant un hachage de mot de passe insuffisant dans FortiOS et FortiProxy, permettant à des attaquants privilégiés de…
 p1ckzi/cve-2022-35513
CVE-2022-35513 | blink1-pass-decrypt
 minanagehsalalma/zyxel-cve-2021-35036-super-admin-password-leak
Analyse de l'exposition des identifiants super-admin Zyxel sur les firmwares CPE/ONT/LTE/5G, avec un laboratoire genpass adapté au VMG8825-B50B.
 polarisxsec/cve-2024-21413
Laboratoire pédagogique démontrant l'exploitation de CVE-2024-21413 dans Outlook pour fuiter des hachages NTLM via des liens UNC malveillants, avec…
 moneertv/cve-2023-23397
CVE-2023-23397 PoC C#
 ayham-megdadi/zero-day-legacy
Une machine de laboratoire CTF Boot-to-Root vulnérable simulant un environnement hospitalier. Elle propose une chaîne d'attaque réaliste en 17 étapes…
 s_r_e_e_r_a_j/ziprarhunter
ZipRarHunter est un outil d'éthique de piratage en ligne de commande puissant, conçu pour craquer les mots de passe des fichiers d'archives ZIP et…
 rgkue/mysqli
Outil d'injection SQL aveugle basé sur le temps pour MySQL - CVE-2019-9053
 rayngnpc/cve-2022-26923-rayng
Exploitation de CVE-2022-26923
 itzr1g/cve-2019-9053
Exploit Python pour CVE-2019-9053 ciblant CMS Made Simple avec détection d'injection SQL et craquage de hachage de mot de passe via une liste de…








