
Analyse de l'exposition des identifiants super-admin Zyxel sur les firmwares CPE/ONT/LTE/5G, avec un laboratoire genpass adapté au VMG8825-B50B.

Ce dépôt contient l'analyse publique et les fichiers de laboratoire pour CVE-2021-35036. Le problème a été signalé sur le firmware Zyxel VMG3625-T50B et portait sur des chemins d'accès getter DAL qui renvoyaient des informations d'identification de comptes locaux à privilèges élevés et de gestion à distance à une session authentifiée à faibles privilèges.

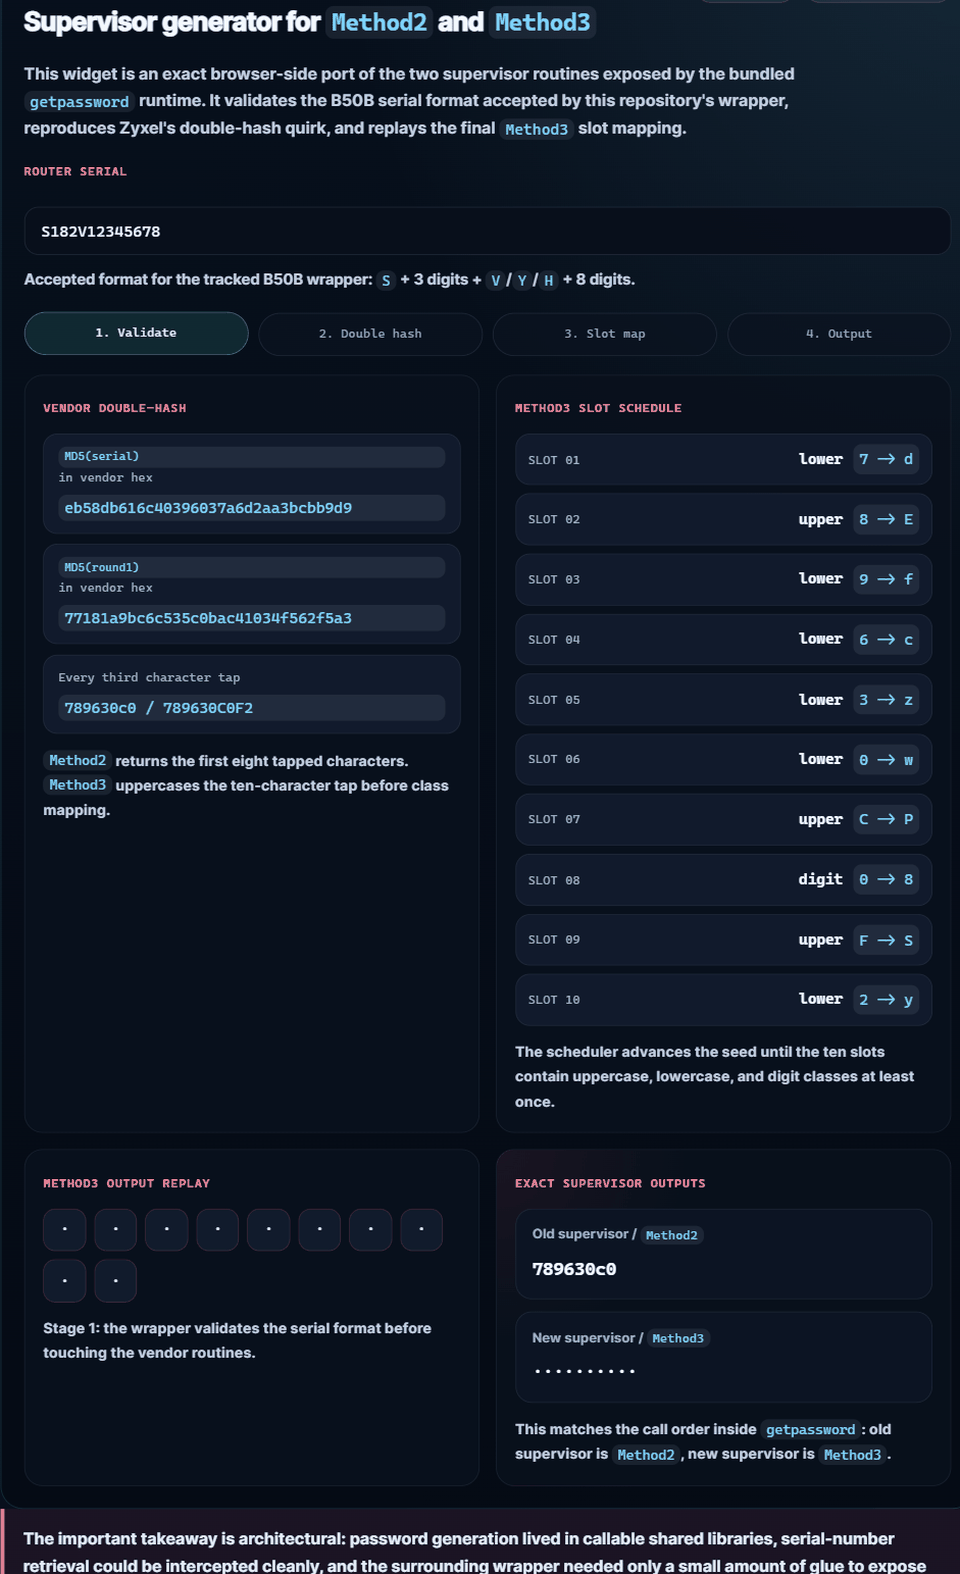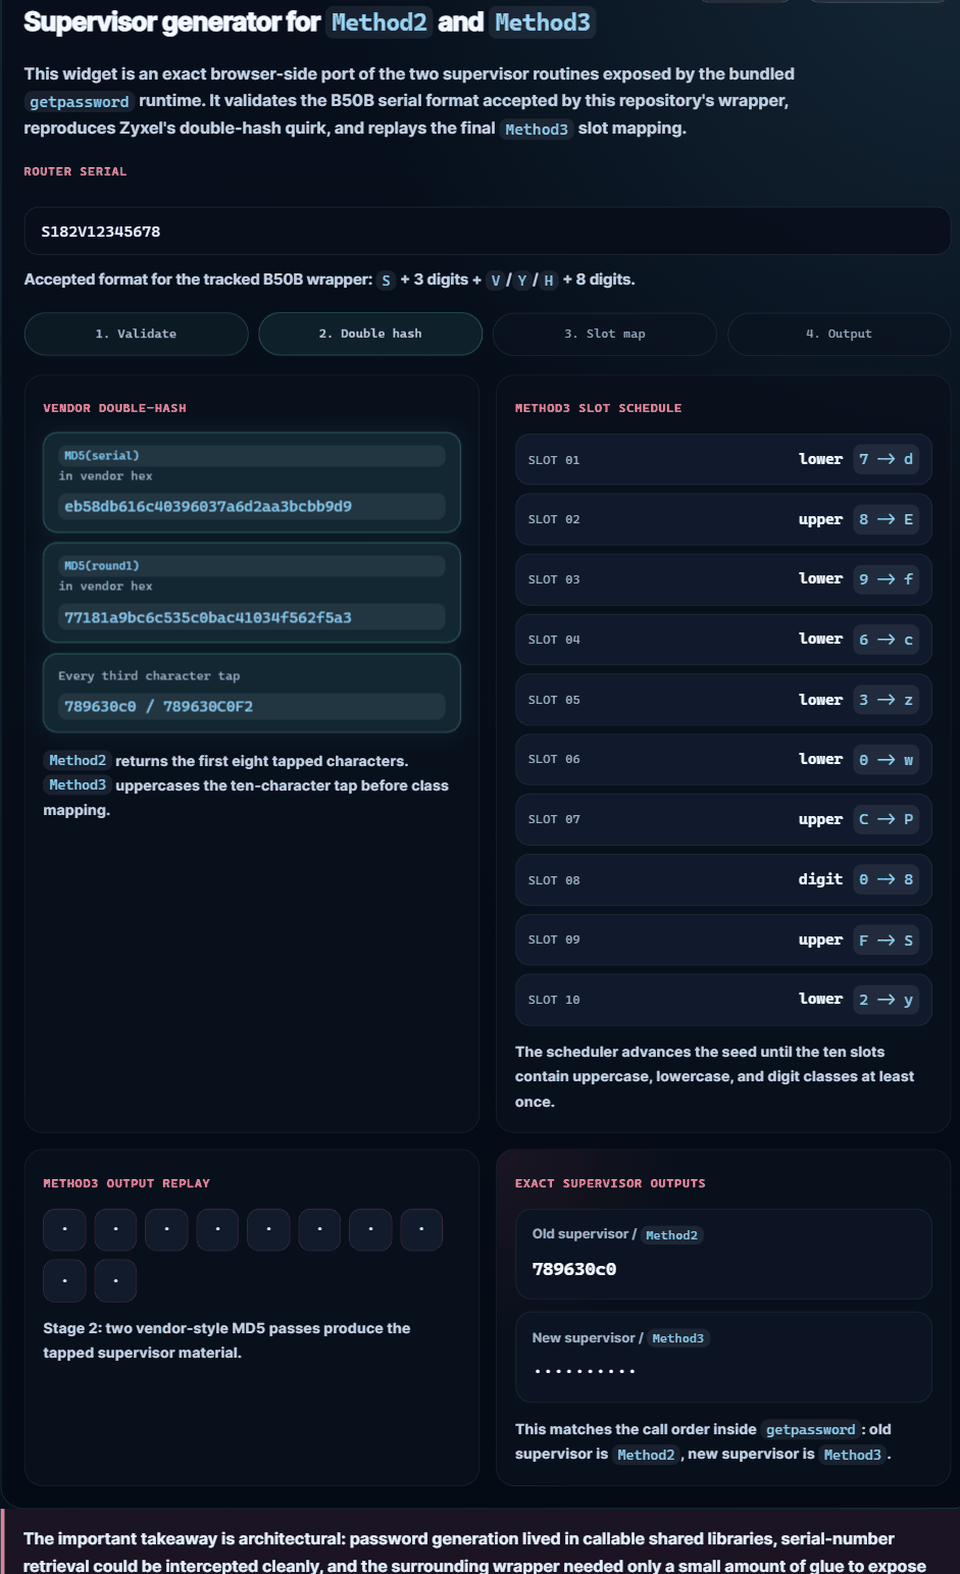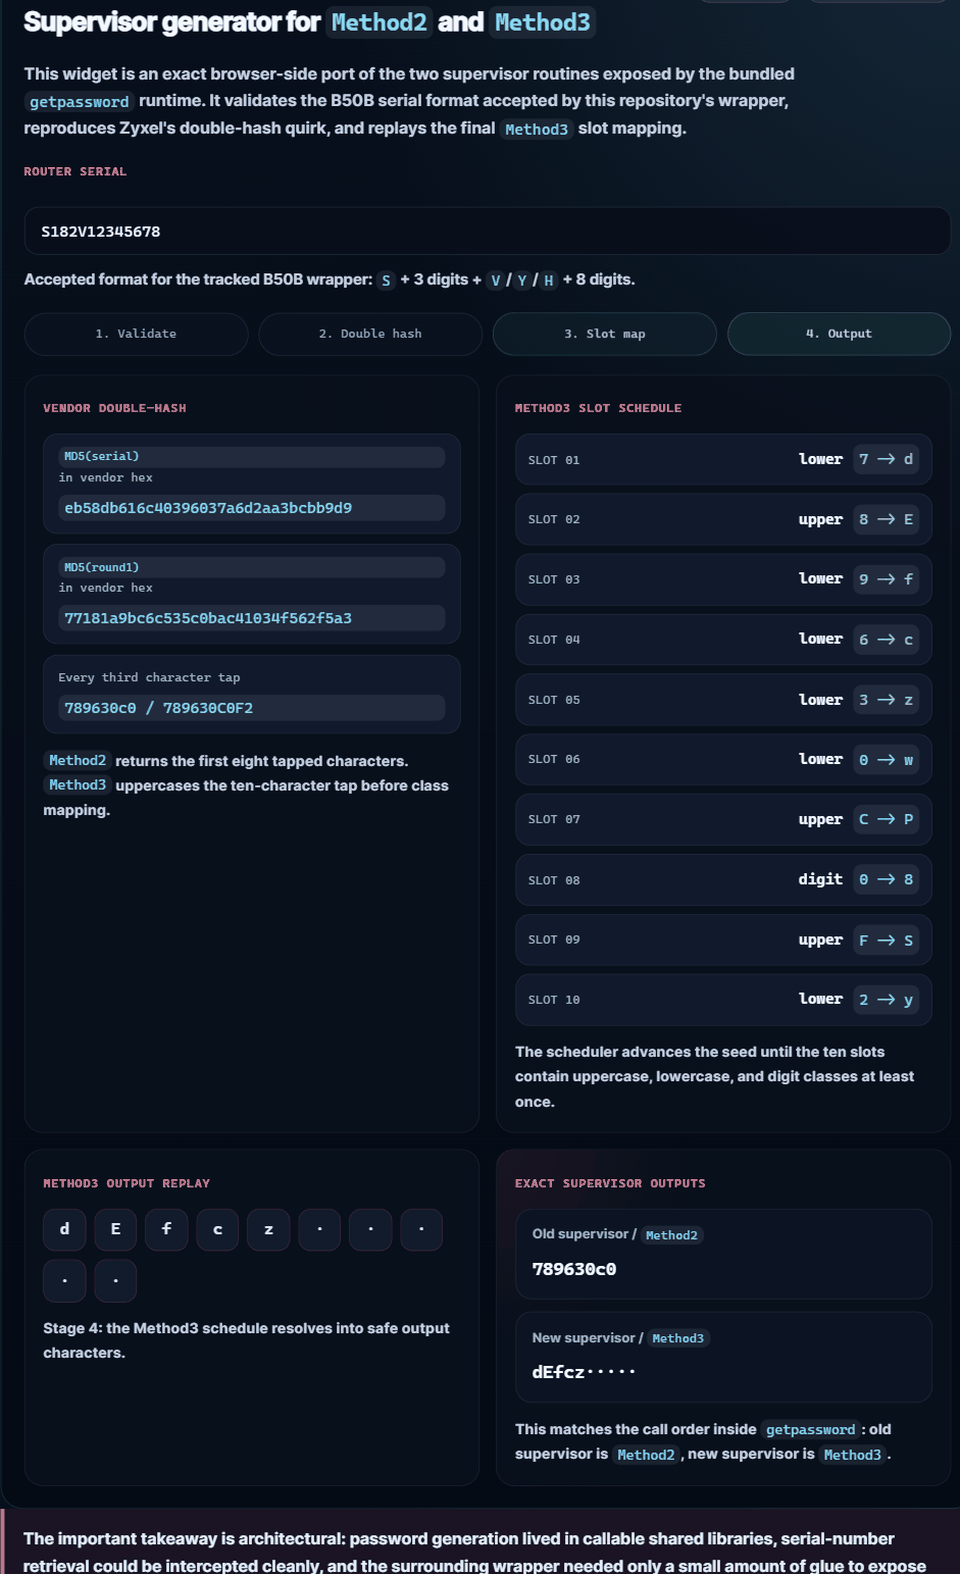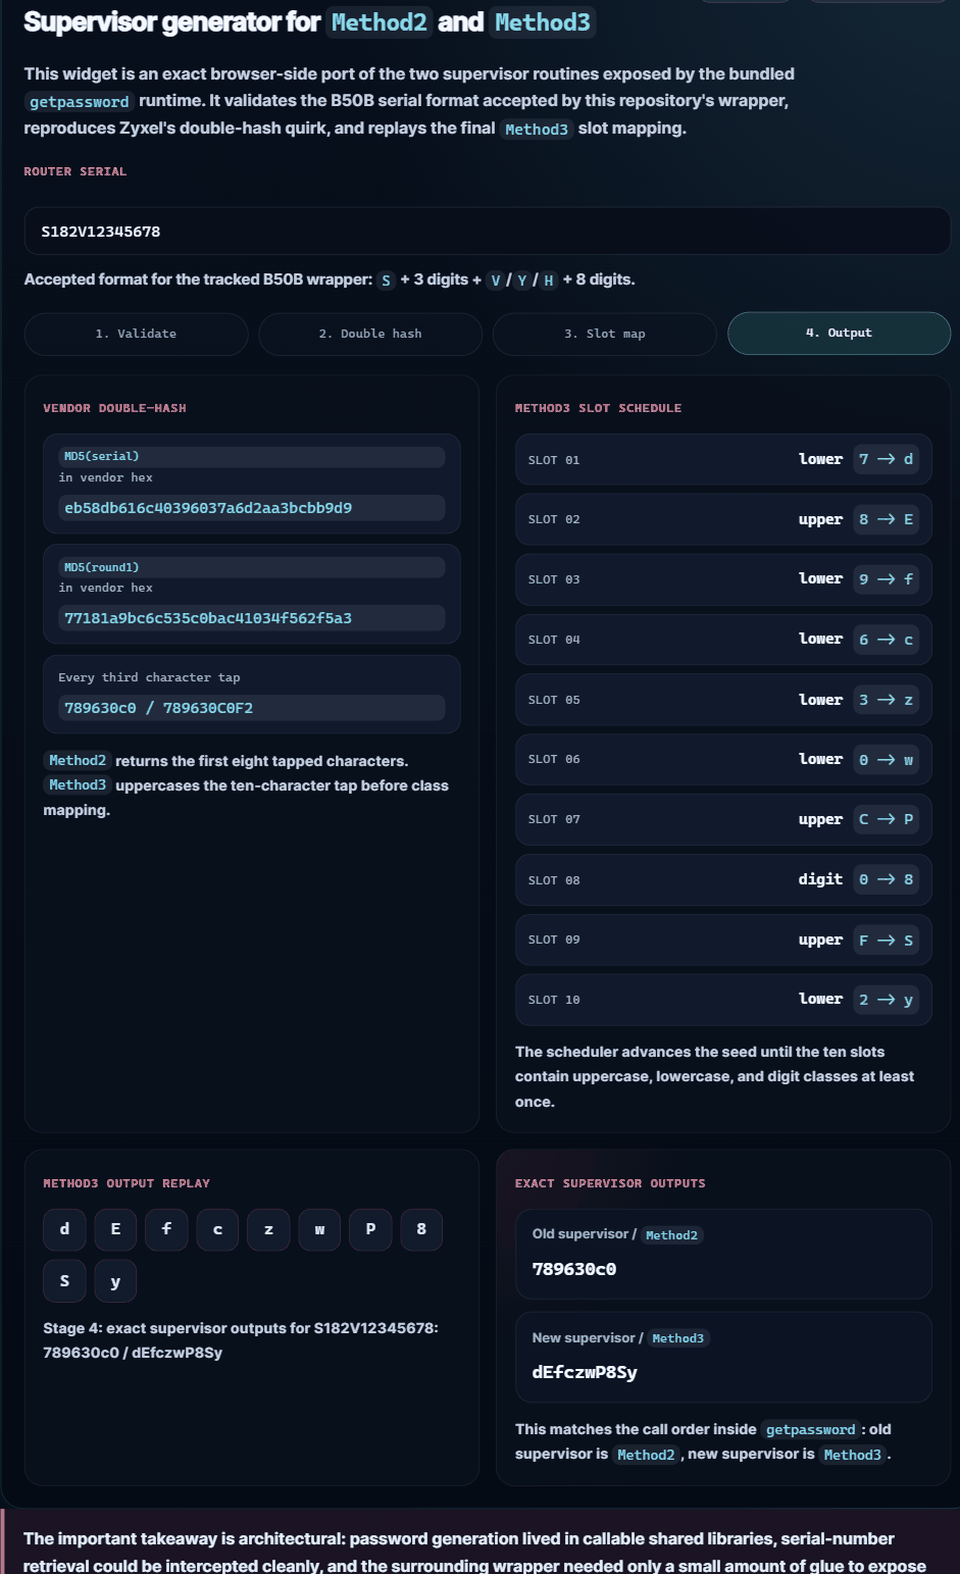
L'analyse suit le problème depuis le rapport initial sur le VMG3625-T50B jusqu'à l'ensemble de la pile de gestion Zyxel : les utilisateurs authentifiés à faibles privilèges pouvaient atteindre des gestionnaires DAL qui renvoyaient des secrets bruts pour les comptes locaux de niveau administrateur ainsi que pour des services de gestion tels que TR-069 et FTPS.
Le projet public zyxel-vmg8825-keygen de Boginw constitue un contexte utile pour la section Genpass de l'article. Il montre que le matériel de mot de passe sur les plateformes Zyxel concernées était intégré dans une logique fournisseur réutilisable capable de dériver les identifiants superviseur et administrateur à partir d'entrées d'identité de l'appareil. Ce contexte aide à expliquer pourquoi la divulgation DAL était grave sur le plan opérationnel : une fois que les objets backend partagés étaient exposés trop largement, d'autres composants de la pile du firmware étaient déjà capables de charger, transformer et régénérer des informations d'identification sensibles.
Le dépôt inclut également le bundle VMG8825-B50B adapté utilisé lors de l'analyse dans zyxel-vmg8825-b50b-keygen-lab/. Le wrapper suivi adapted-runtime/opt/genpass/genpass a été extrait du système de fichiers B50B émulé et accepte les formats de numéro de série avec V, Y ou H en cinquième position avant d'appeler le binaire fournisseur de génération de mots de passe.
Ouvrez le générateur en direct ici :
Lancer le générateur exact Method2 / Method3
L'aperçu ci-dessus est cliquable et ouvre le générateur superviseur exact côté navigateur pour les chemins Method2 et Method3 inclus. GitHub supprime le JavaScript des README de dépôt, la version interactive doit donc s'ouvrir depuis la page liée plutôt que de s'exécuter en ligne dans README.md.
Exemple d'utilisation pour le bundle de laboratoire adapté :
.\zyxel-vmg8825-b50b-keygen-lab\run-qemu.bat
Ensuite, dans le shell émulé :
genpass S182V12345678
La sortie attendue comprend les familles de mots de passe superviseur, administrateur et Wi-Fi dérivées du numéro de série fourni. La grande image disque rootfs.ext2 reste non suivie car elle est trop volumineuse pour un push GitHub normal, tandis que le dépôt contient les fichiers d'exécution adaptés et les scripts de lancement qui distinguent cette version spécifique B50B du projet amont d'origine.
Le matériel keygen est inclus car il constitue une preuve concrète du firmware : la gestion des informations d'identification était implémentée dans des bibliothèques et des wrappers fournisseur réutilisables, et pas seulement dans un panneau web.
Fichiers du site publiables :
index.html : article principalassets/site.css : styles de la pageassets/properhero.jpg : image d'en-tête d'article et d'aperçu socialassets/readme-genpass-demo.gif : aperçu animé du README du générateur superviseur exactassets/favicon.svg : source du favicondisclosure-proof-images/page-04-img-01.png : image de preuve de divulgation intégrée utilisée dans l'articlezyxel-vmg8825-b50b-keygen-lab/ : bundle keygen VMG8825-B50B adapté, incluant l'environnement d'exécution genpass extrait utilisé dans l'analyseLes artefacts de recherche locaux, les arborescences de firmware, les ressources d'émulateur, les PDF, les captures d'écran et autres fichiers de recherche sont exclus du dépôt par .gitignore afin que la branche Pages reste propre.
Les références externes mises en avant dans l'article incluent :
zyxel-vmg8825-keygen de Boginw pour le contexte de génération de mots de passe VMG8825






