
 #1
Outils pour la récupération des mots de passe à partir de hachages, de sources chiffrées ou via des attaques par force brute/dictionnaire.
Recommandé par Kitploit
 edoardottt/longtongue
Générer une wordlist personnalisée de mots de passe/passphrases basée sur les informations de la cible
 jofpin/brutto
Bruteforce facile pour tout ce que vous voulez - Jose Pino
 markuta/bw-dump
Une preuve de concept pour (CVE-2023-38840) qui extrait les mots de passe maître en clair d'un coffre Bitwarden verrouillé.
 synacktiv/sharker
Un analyseur de capture réseau simple, fiable et raisonnablement rapide.

 z-jxy/keepass_dump
Dumper KeePass 2.X (CVE-2023-32784)
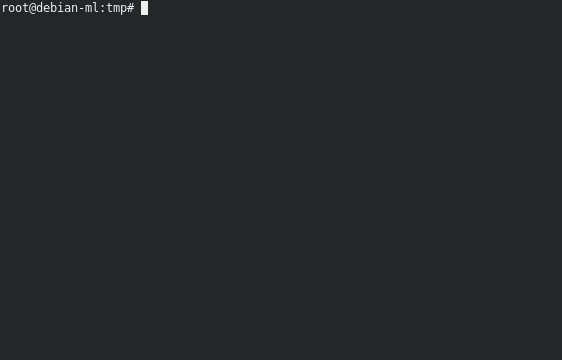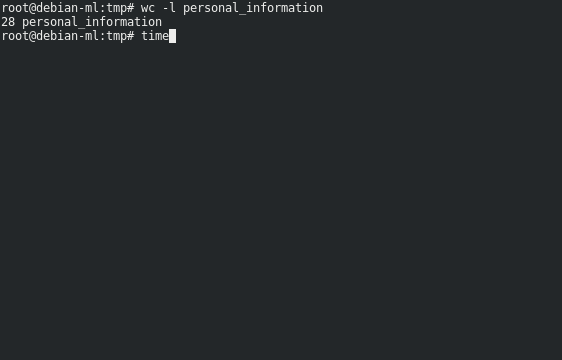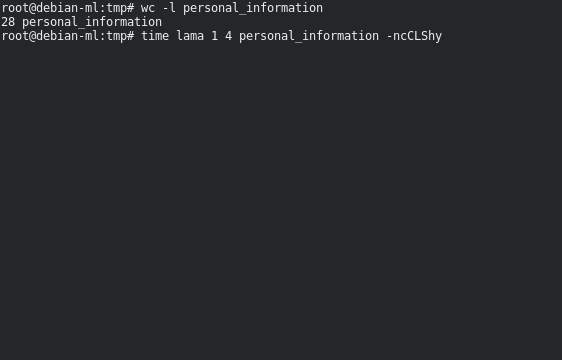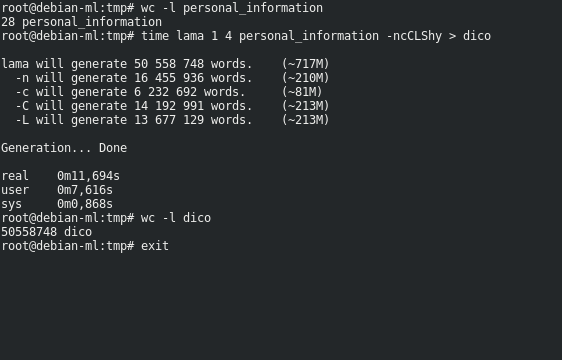 tatam/lama
Lama, l'application qui ne mache pas ces mots.
 ronf98/cve-2024-43451-poc
CVE-2024-43451 est une vulnérabilité NTLM de Windows qui permet à un attaquant de forcer l'authentification et de capturer des hachages NTLM en…
 jas502n/publiccms_decrypt
publiccms_decrypt
 al1ex/gpocrack
Craqueur/déchiffreur de cpassword des préférences de stratégie de groupe Active Directory.
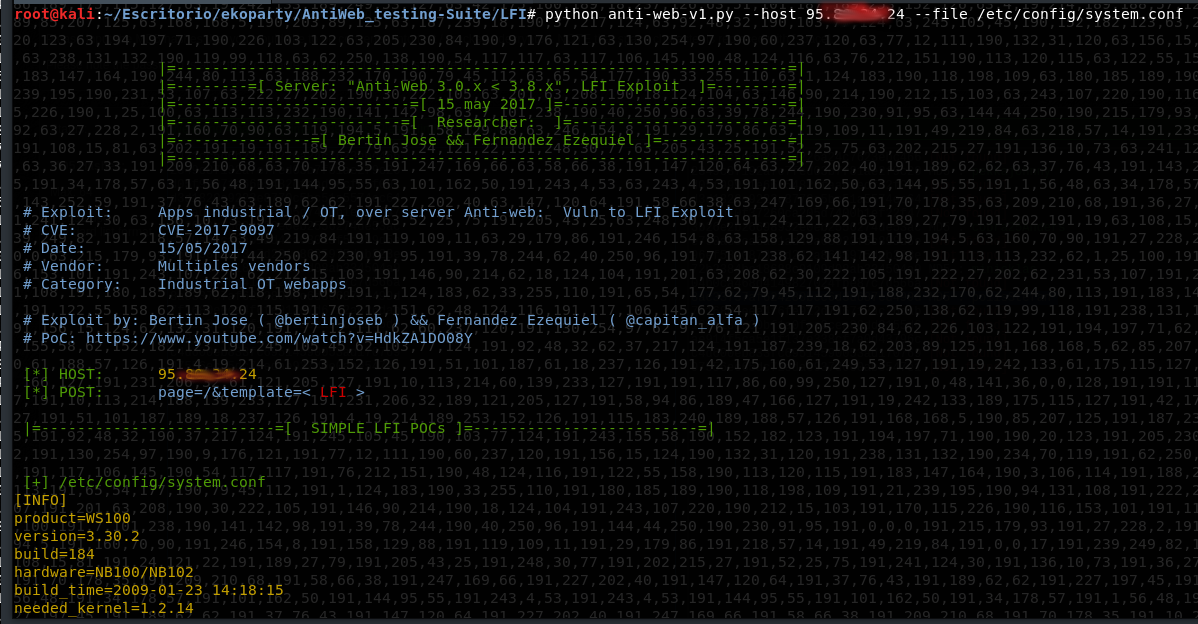 mdudek-ics/antiweb_testing-suite
Ensemble d'outils exploitant le CVE-2017-9097 (+RCE)
 c4cnm/exploit_cve-2021-24762
Ce dépôt montre un exploit pour CVE-2021-24762. Il s'agit d'un exploit d'injection SQL aveugle (Blind SQLi) qui, sur la configuration par défaut,…
 ash1996x/cve-2025-50154-aggressor-script
# Script Aggressor Cobalt Strike qui arme des fichiers LNK et Library-MS pour déclencher la divulgation de hachages SMB NTLMv2, incluant le…
 kartheekkandalam99/svpt_cw_2
Configuration de CVE-2024-21413 pour CW
 imperialx1104/simple-ctf-writeup
Procédure pas à pas professionnelle du CTF Simple de TryHackMe couvrant l'énumération, l'injection SQL dans CMS Made Simple (CVE-2019-9053), la…
 ret2desync/cve-2024-38793-poc
Code de preuve de concept pour l'exploitation de CVE-2024-38793 (Best Restaurant Menu by PriceListo <= 1.4.1 - Injection SQL authentifiée…
 karimelsheikh1/htb-pterodactyl-writeup
Saison 10 de HTB - Write-up de la machine Pterodactyl. Machine Linux de difficulté moyenne couvrant CVE-2025-49132 (RCE du Pterodactyl Panel) et…
 fbm31/audit-blackbox-web-to-root
Audit de sécurité Black Box d'un serveur Drupal 7. Démonstration d'une Kill Chain complète : Injection SQL (CVE-2014-3704) ➔ RCE ➔ Reverse Shell ➔…








