
 #1
Outils de craquage de mots de passe, force brute, listes de mots et test de credentials.
Recommandé par Kitploit
 lakiw/pcfg_cracker
Générateur de mots de passe par grammaire hors contexte probabiliste (PCFG)
 mr-un1k0d3r/azureredops
Azure RedOps est une boîte à outils de sécurité offensive pour évaluer la posture de sécurité de Microsoft Entra ID.
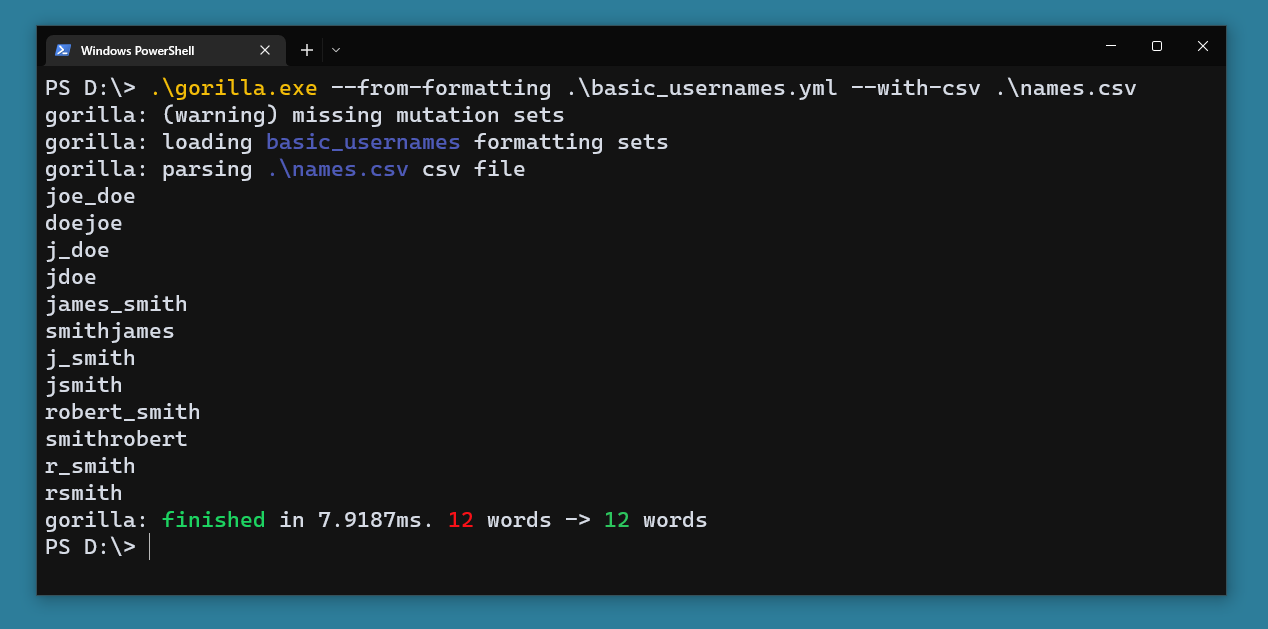 andreiverse/gorilla
outil pour générer des listes de mots ou étendre une liste existante à l'aide de mutations.
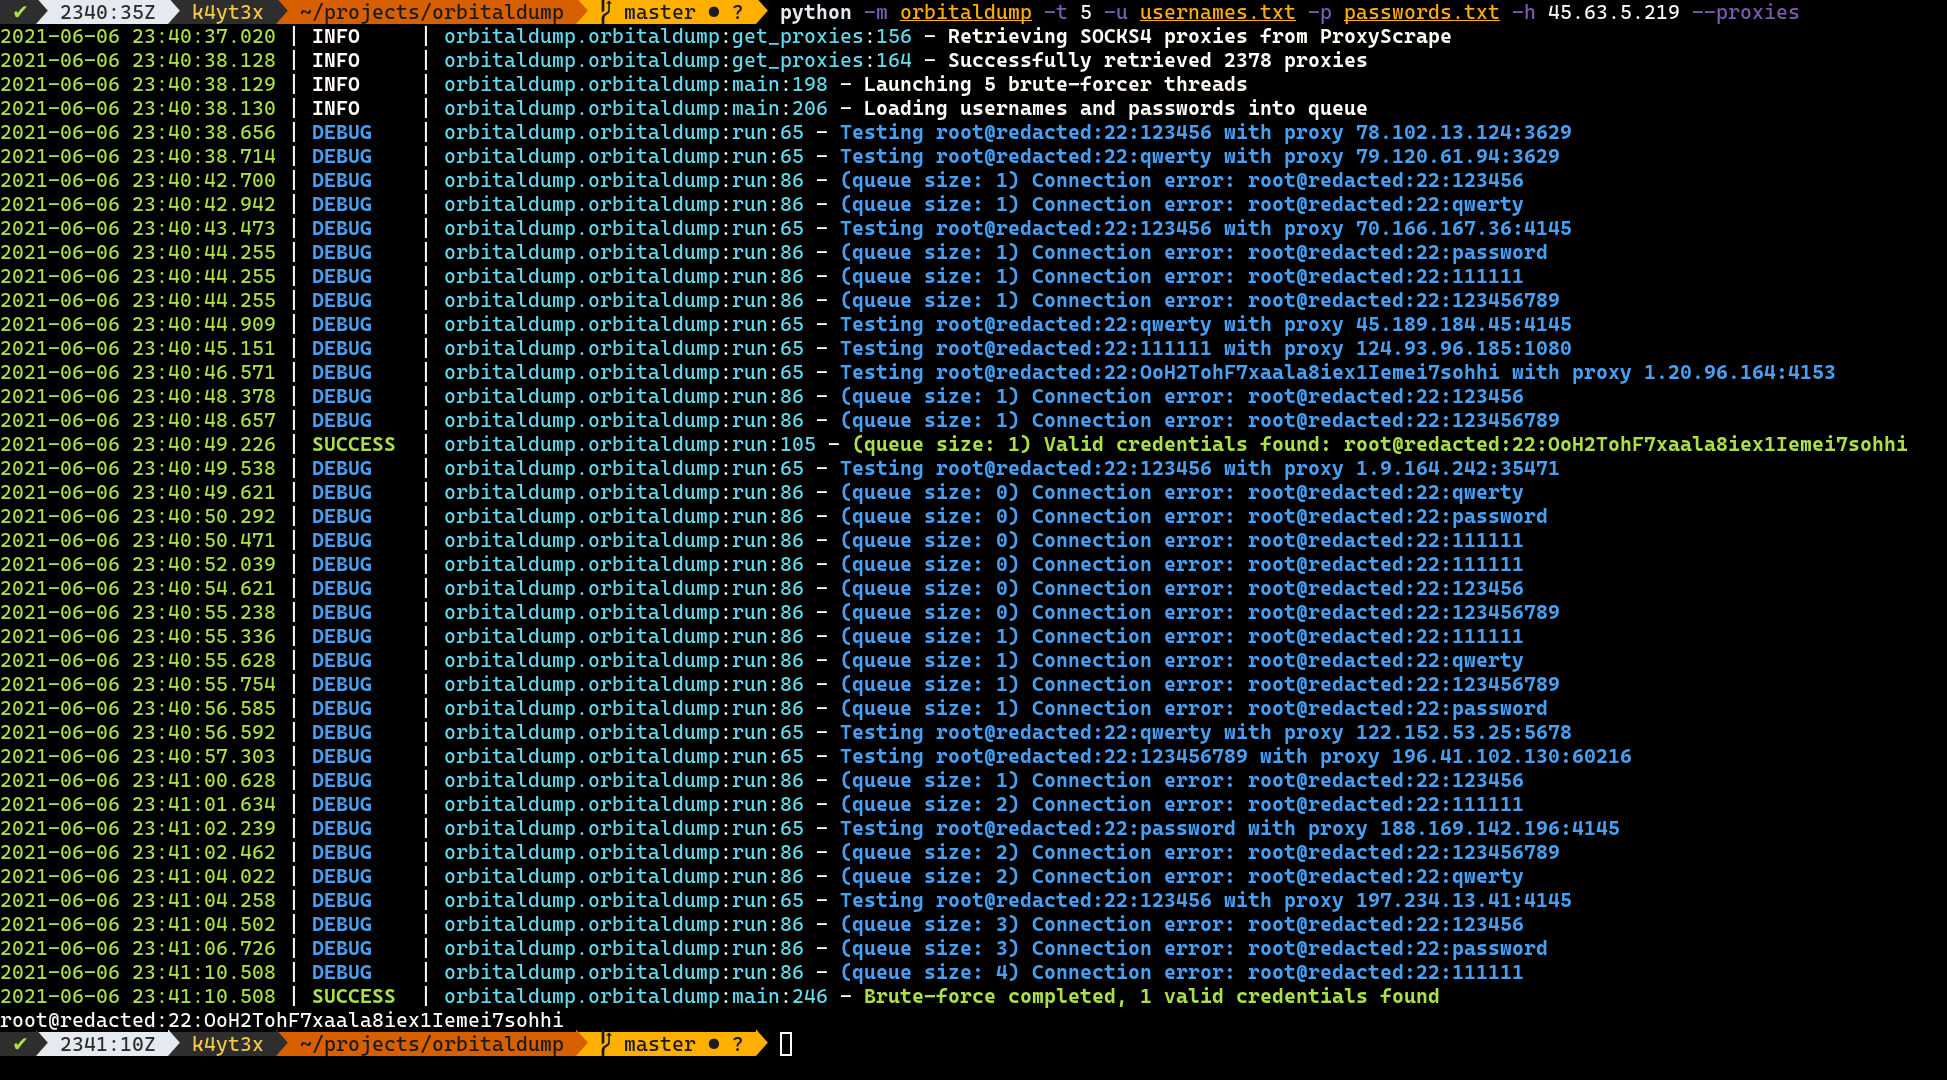 k4yt3x/orbitaldump
Un outil simple de brute-force SSH distribué et multithreadé écrit en Python.
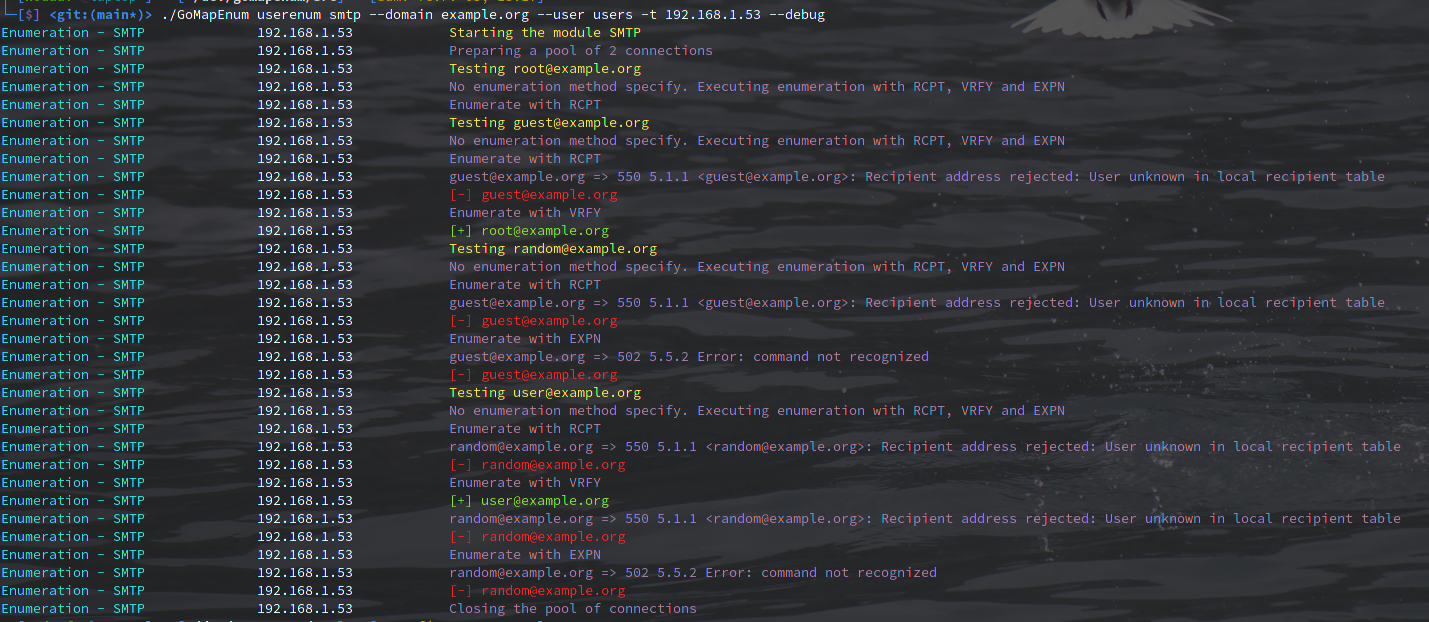 nodauf/gomapenum
Énumération d'utilisateurs et bruteforce de mots de passe sur Azure, ADFS, OWA, O365, Teams et collecte d'e-mails sur Linkedin
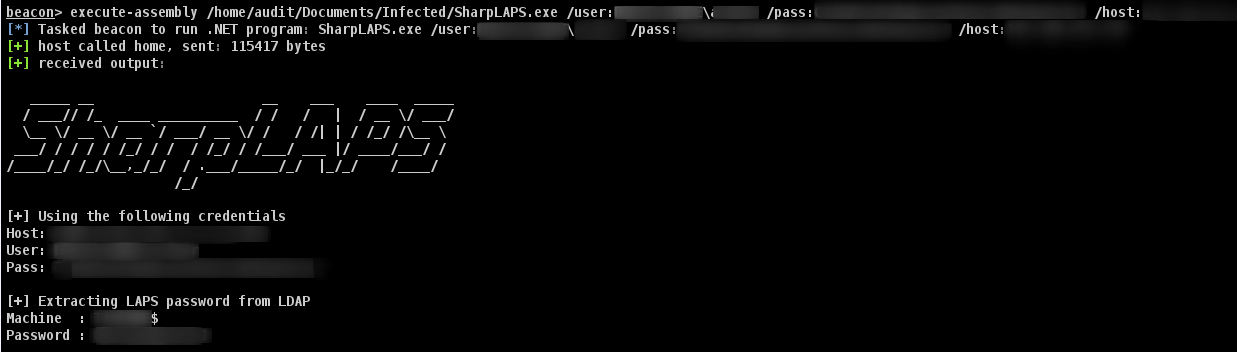 swisskyrepo/sharplaps
Outil C# pour récupérer les mots de passe LAPS depuis Active Directory via LDAP, conçu pour une exécution en mémoire dans les sessions Cobalt Strike…
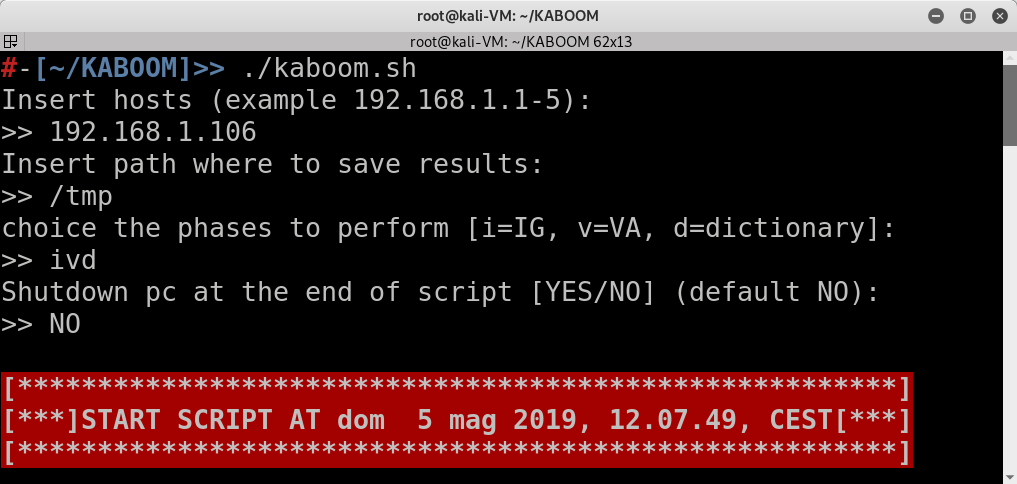 leviathan36/kaboom
Un outil pour automatiser les tests d'intrusion
 philwantsfish/shard
Un outil en ligne de commande pour détecter les mots de passe partagés
 danmcinerney/creds.py
Récolter des identifiants FTP/POP/IMAP/HTTP/IRC
 0x27/ciscorv320dump
CVE-2019-1652 /CVE-2019-1653 Exploits pour vider les configurations Cisco RV320 & les données de débogage ET exploit racine à distance !
 skelsec/kerberoast
Boîte à outils purement Python pour les attaques basées sur Kerberos, incluant ASREProast, SPNroast et l'énumération LDAP afin d'identifier et…
 rosesecurity/scrappy
Utilitaire Python qui extrait le contenu de PDF pour générer des listes de mots ciblées pour les attaques par force brute, par navigation forcée et…
 n00py/outpacket
Cette antisèche fait correspondre les workflows impacket courants à leurs alternatives modernes.
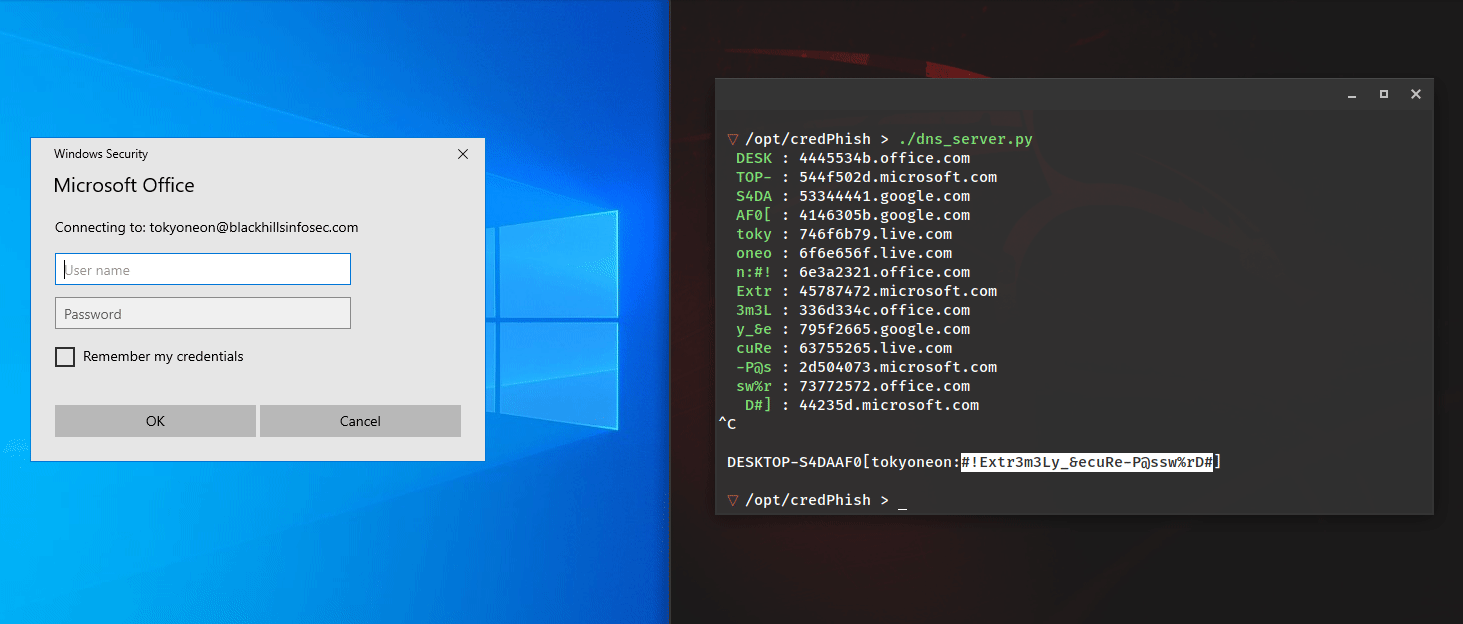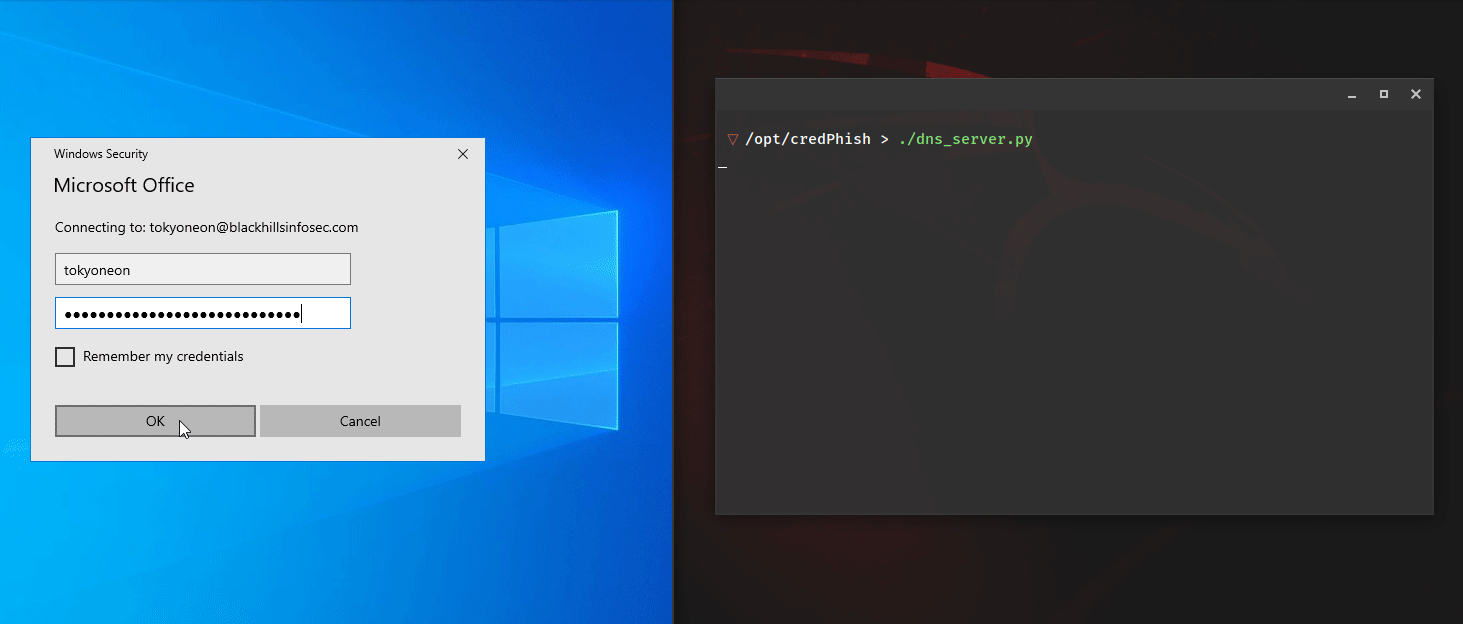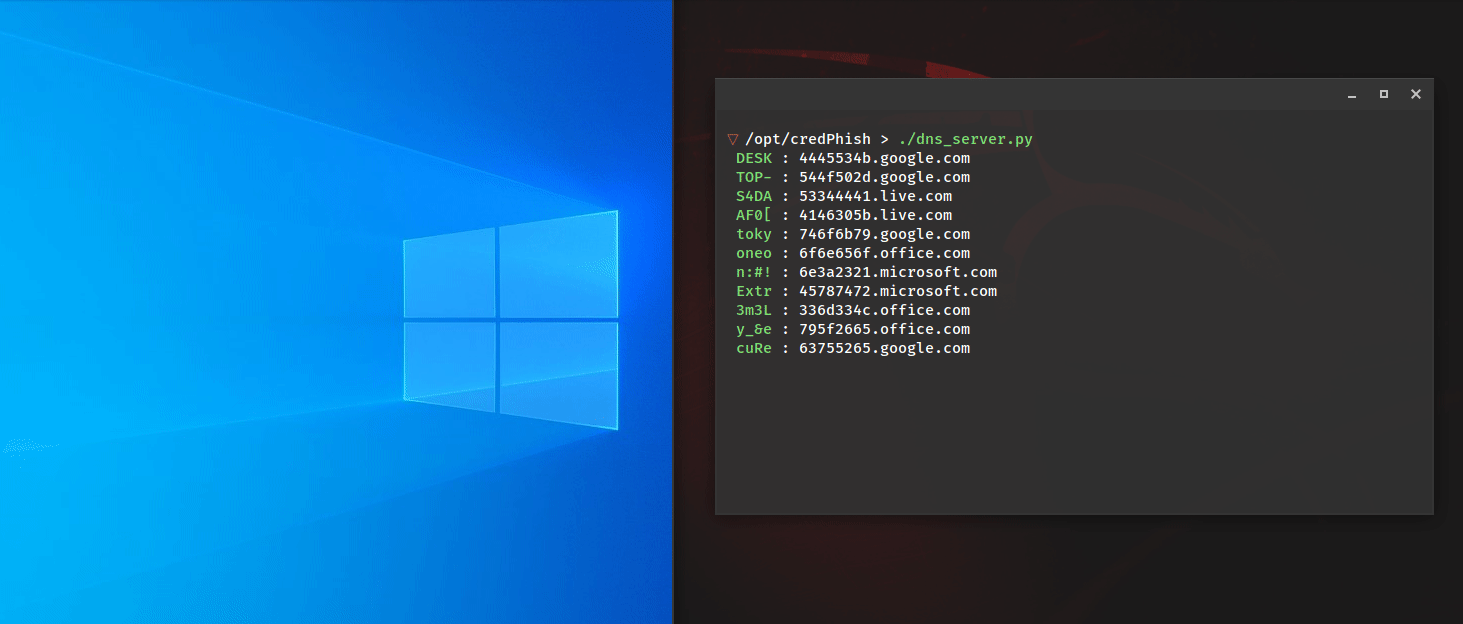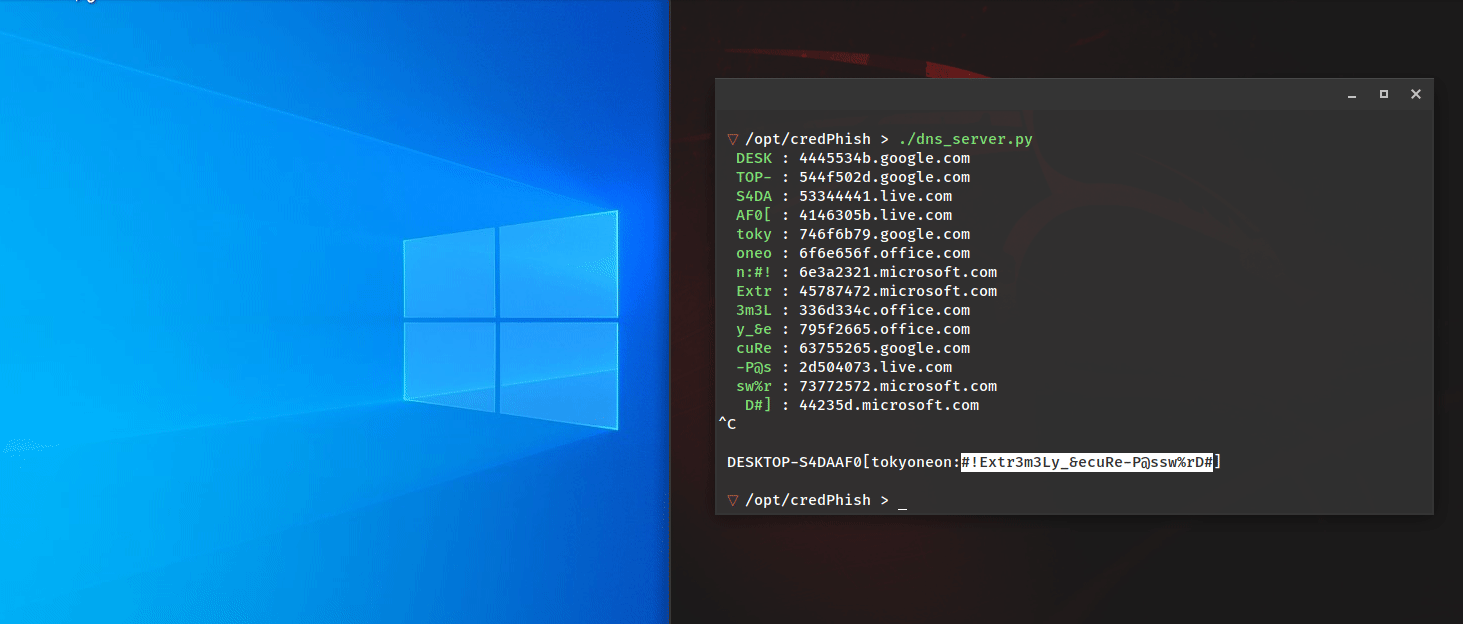 tokyoneon/credphish
Script PowerShell qui invoque des invites de connexion légitimes et exfiltre les mots de passe capturés via DNS en utilisant CredentialPicker et…
 v1v1/decryptteamviewer
Énumérer et décrypter les identifiants TeamViewer à partir du registre Windows
 mythicagents/xenon
Un agent Mythic pour Windows écrit en C
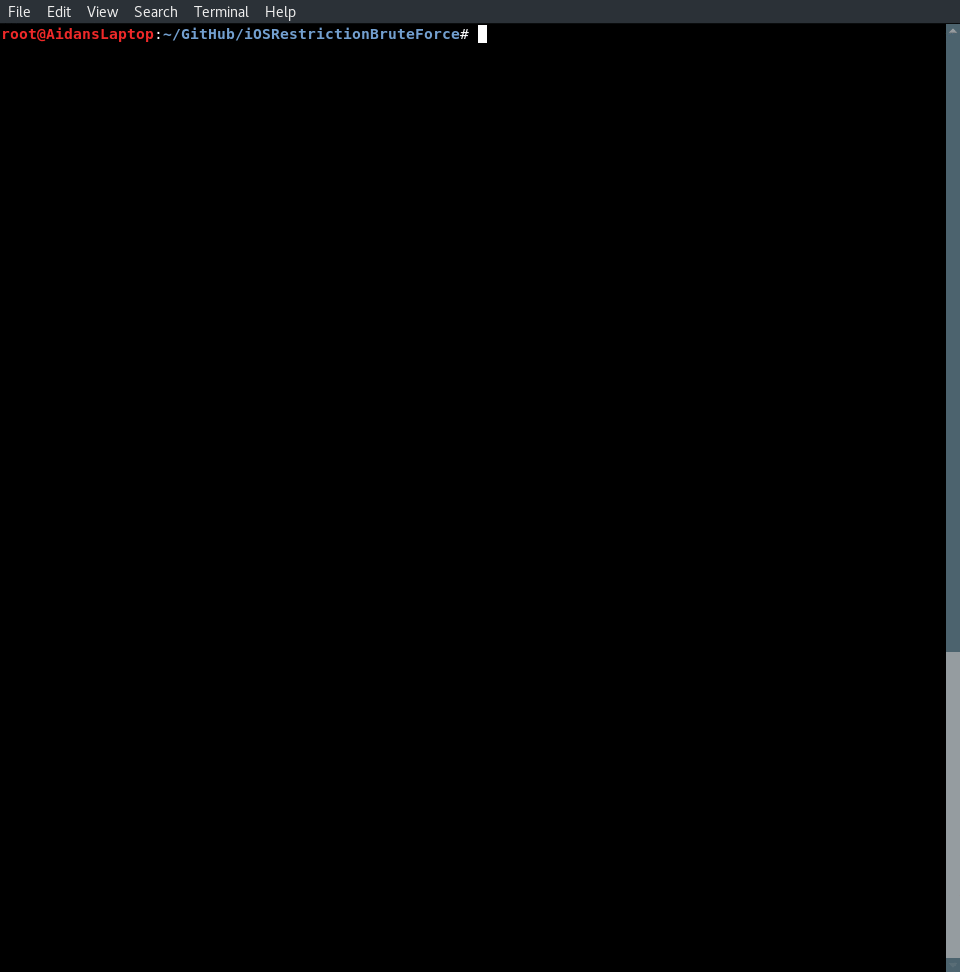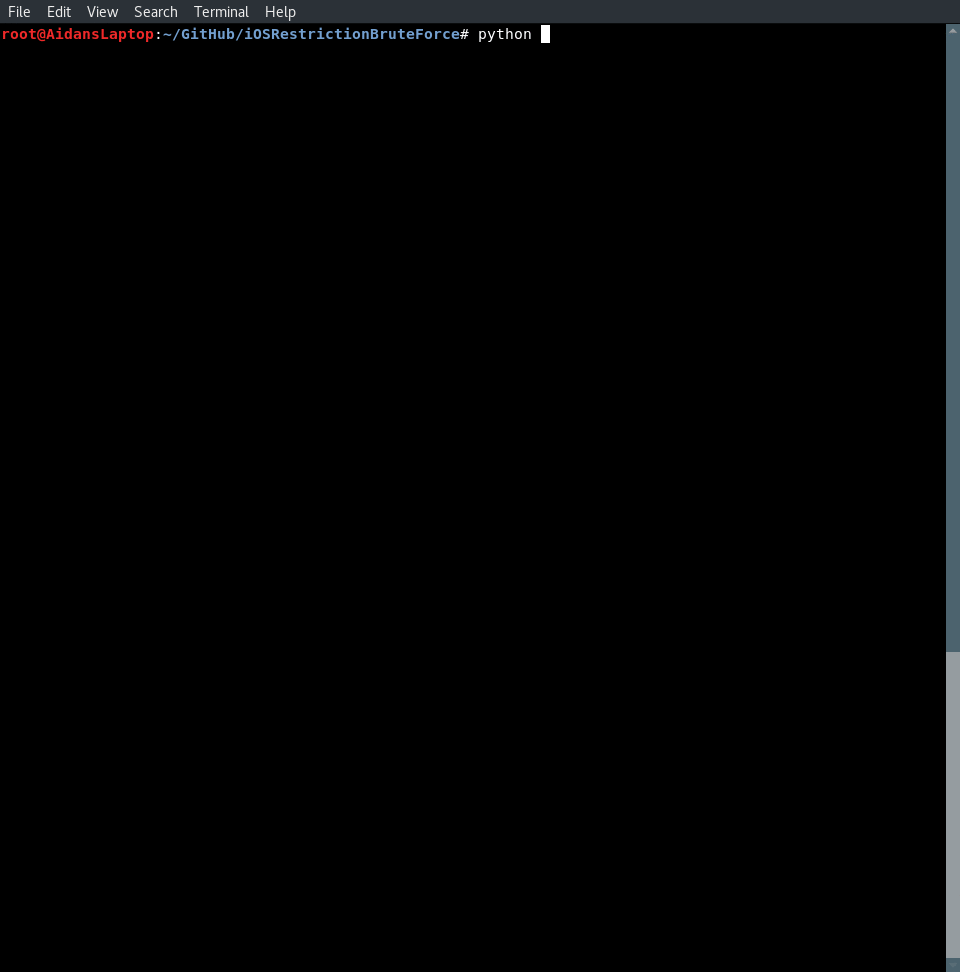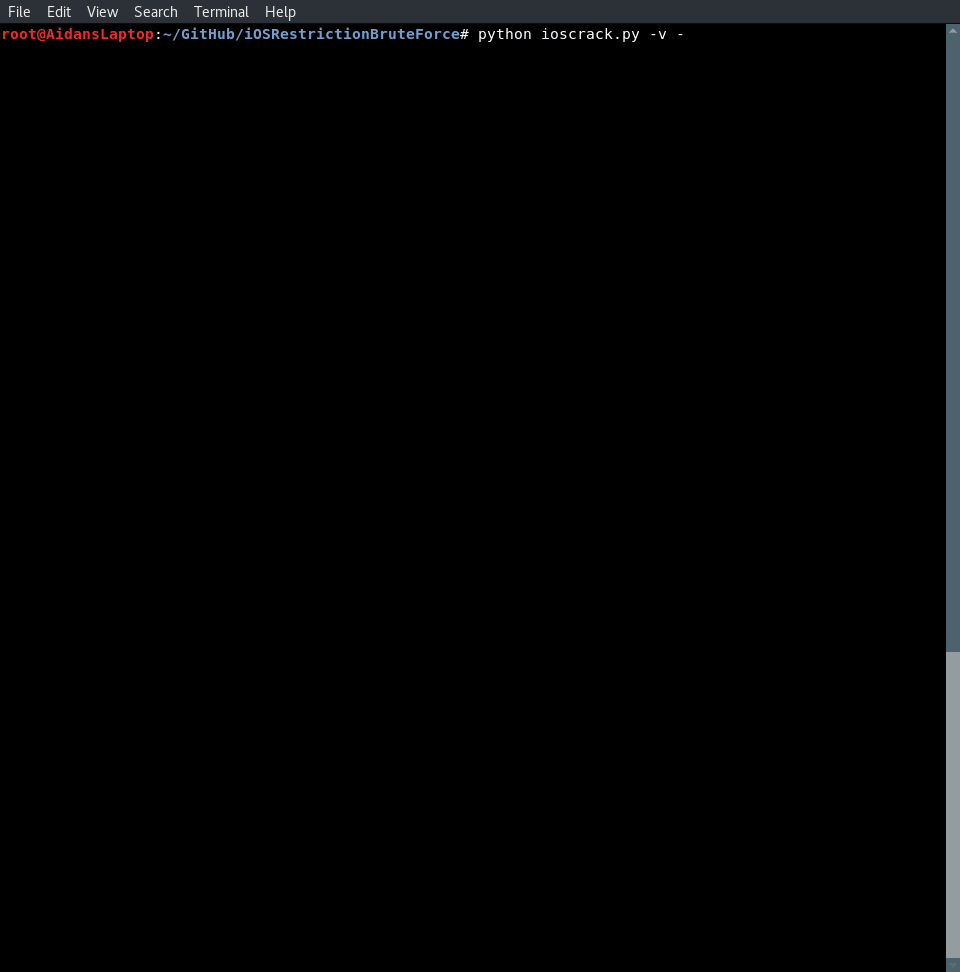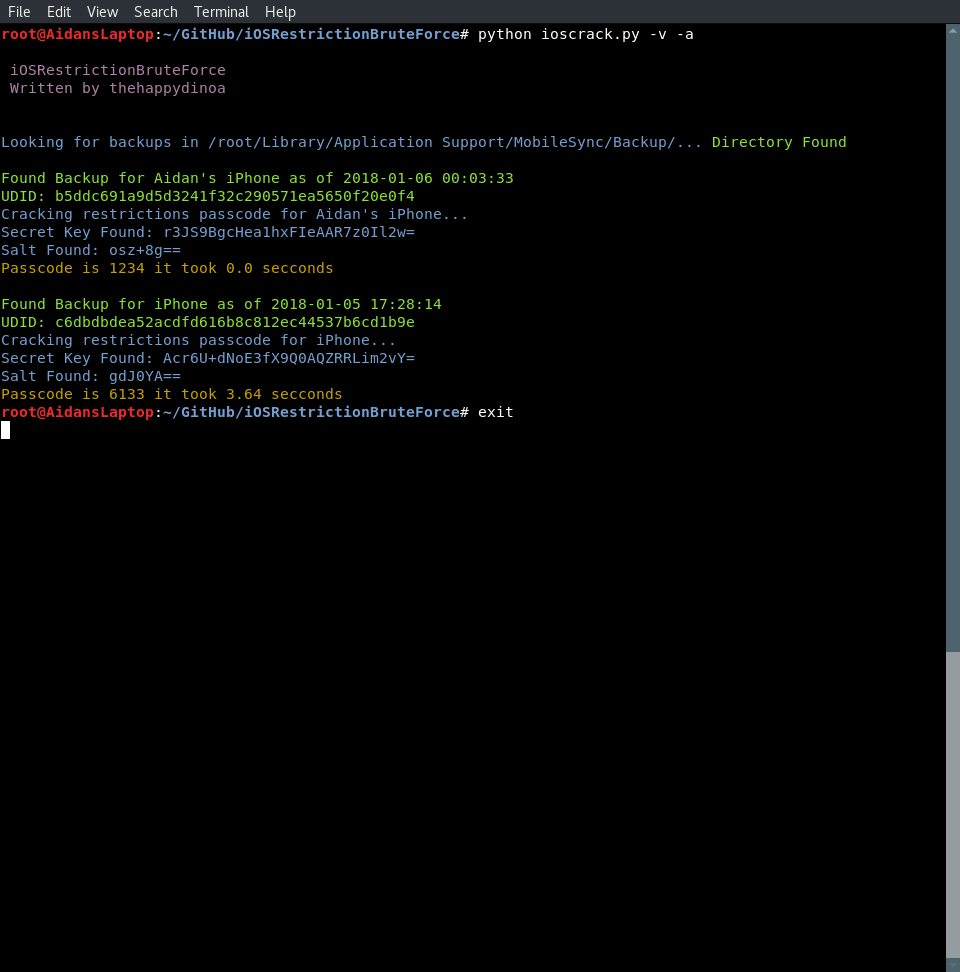 thehappydinoa/iosrestrictionbruteforce
Craquer les codes de restriction iOS avec Python
 trustedsec/ridenum
Rid_enum est une attaque de cycle RID par session nulle pour le forçage brutal des contrôleurs de domaine.








