
 #1
Outils de craquage de mots de passe, force brute, listes de mots et test de credentials.
Recommandé par Kitploit
 mdsecactivebreach/farmer
Récolte les hash NetNTLM dans les domaines Windows via un serveur WebDAV local, avec empoisonnement de fichier LNK et injection de code de champ de…
 danmcinerney/pentest-machine
Automatise certaines tâches de pentest via le fichier XML de nmap.
 cerbrutus-bruteforcer/cerbrutus
Outil de brute force réseau, écrit en Python. Plus rapide que les autres solutions existantes (y compris le leader principal du marché de la brute…
 synacktiv/sccmsecrets
SCCMSecrets.py vise à exploiter la distribution des stratégies SCCM pour la récolte d'identifiants, l'accès initial et le mouvement latéral.
 voidsec/cve-2020-1472
Code d'exploitation pour CVE-2020-1472 alias Zerologon
 skelsec/aardwolf
Client RDP asynchrone pour Python (sans interface)
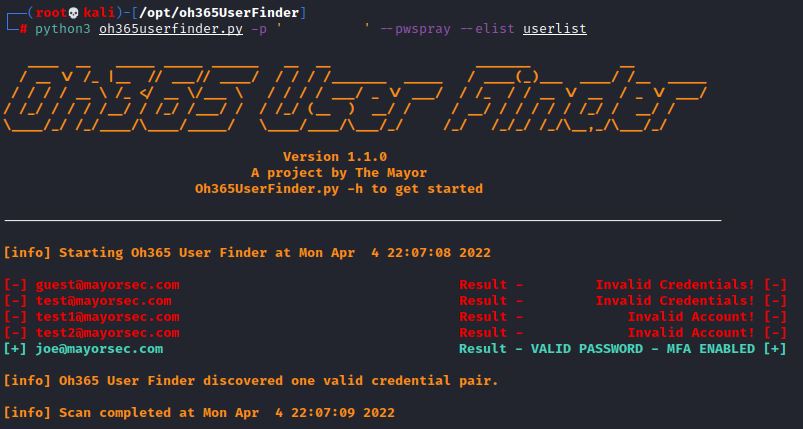 dievus/oh365userfinder
Énumère les comptes et domaines Microsoft 365 valides via l'analyse des réponses, avec prise en charge de la pulvérisation de mots de passe et…
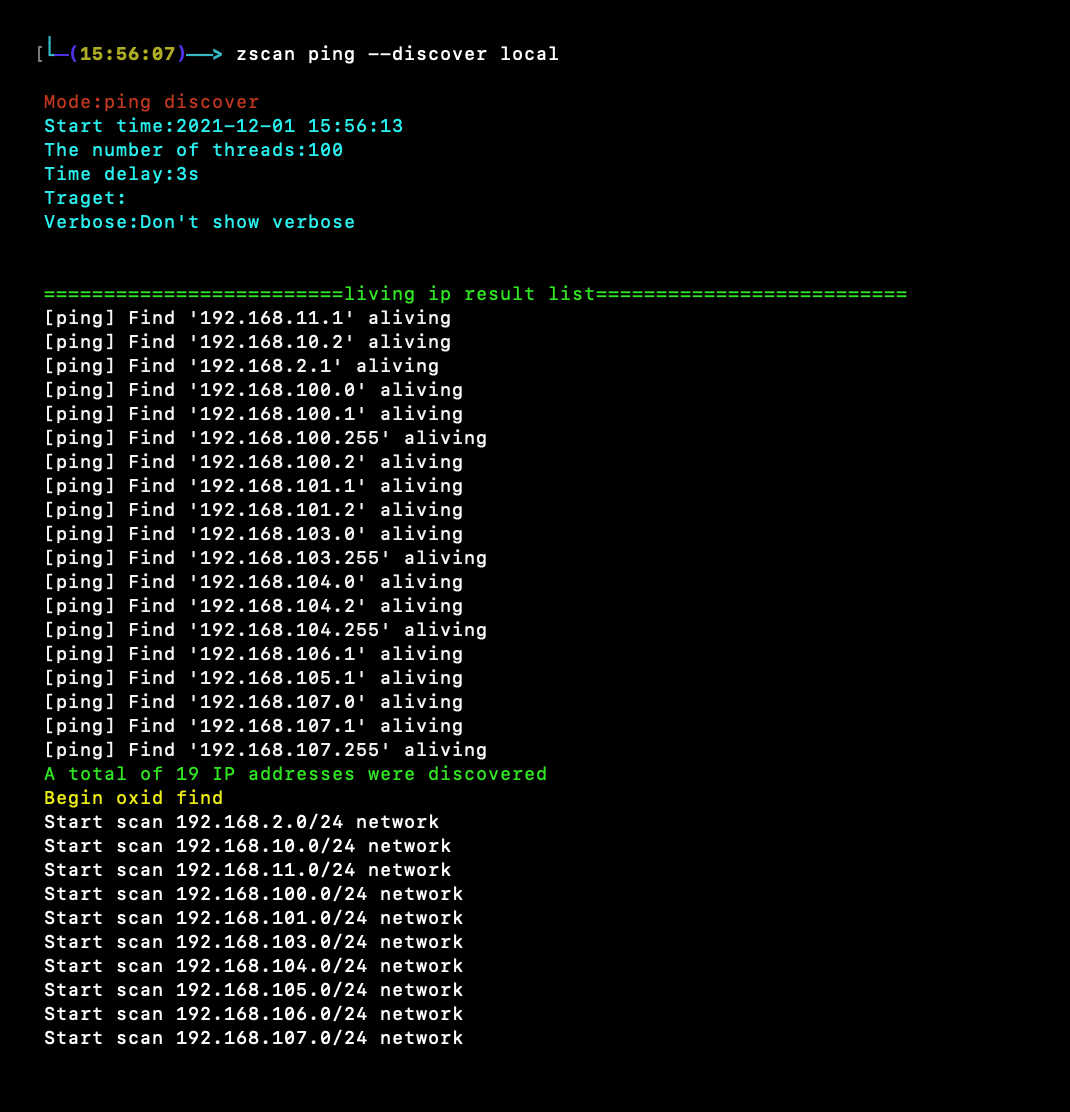 zyylhn/zscan
Zscan un ensemble d'outils de scan agressif
 ustayready/sharphose
Outil de pulvérisation de mots de passe asynchrone en C# pour environnements Windows
 ccob/lsarelayx
Outil de relais NTLM à l'échelle du système qui intercepte les API d'authentification Windows pour relayer les connexions NTLM entrantes, rétrograder…
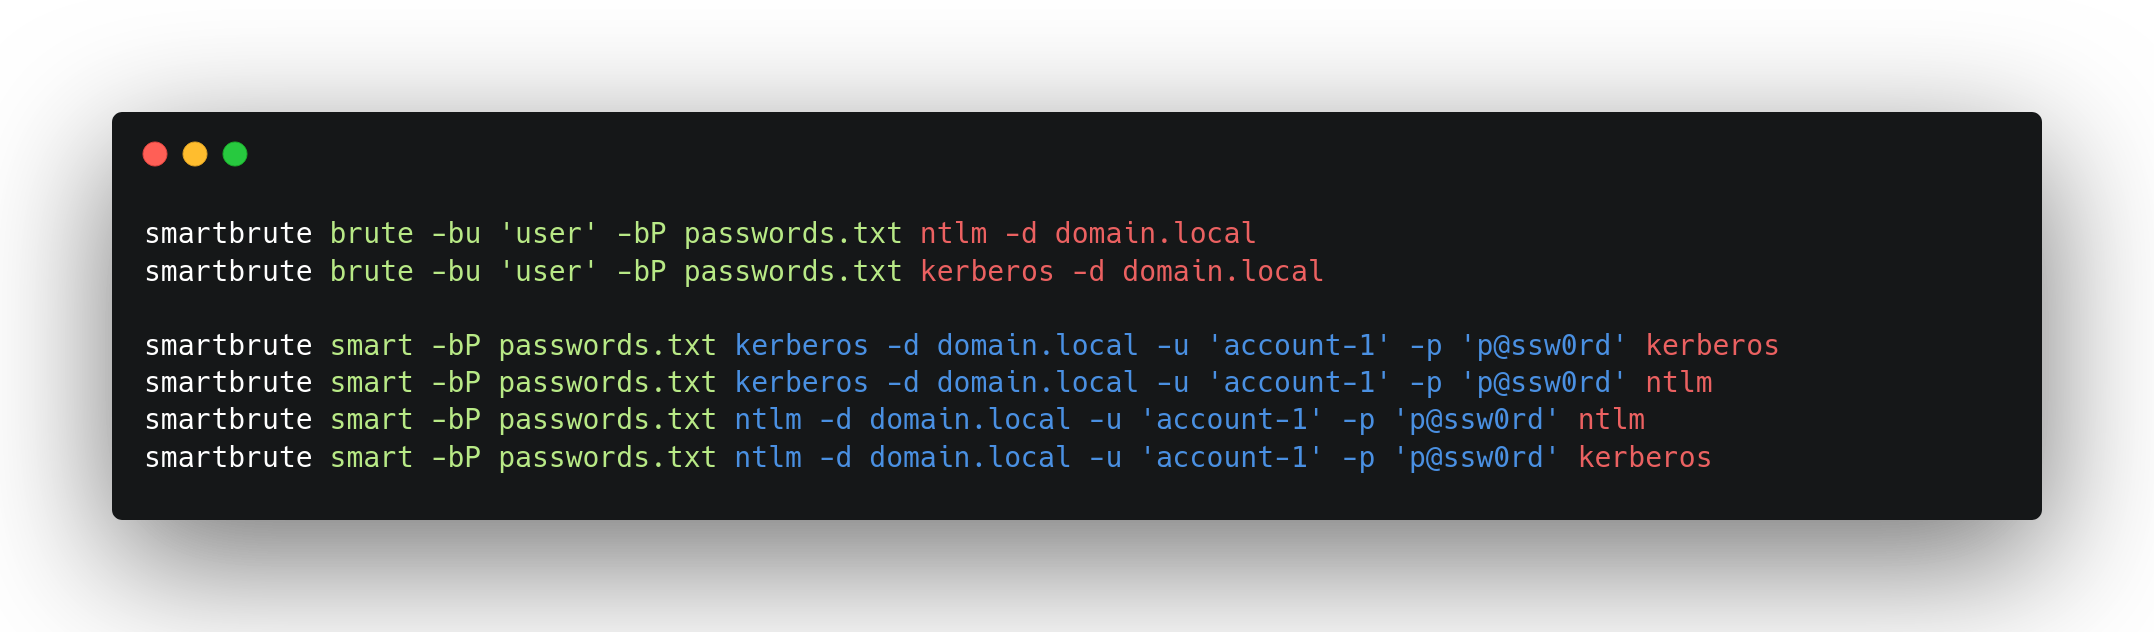 shutdownrepo/smartbrute
Outil de password spraying et de bruteforcing pour Active Directory Domain Services
 jimywork/shodanwave
Shodanwave est un outil pour explorer et obtenir des informations sur les caméras IP Netwave.
 aleksamcode/wifi-password-stealer
Outil simple d'injection de frappes pour Windows et Linux qui exfiltre les données WiFi stockées (SSID et mot de passe).
 golem445/corporate_masks
Masques Hashcat de 8 à 14 caractères basés sur l'analyse de 3,2 millions de hashes NTLM cassés lors de tests d'intrusion
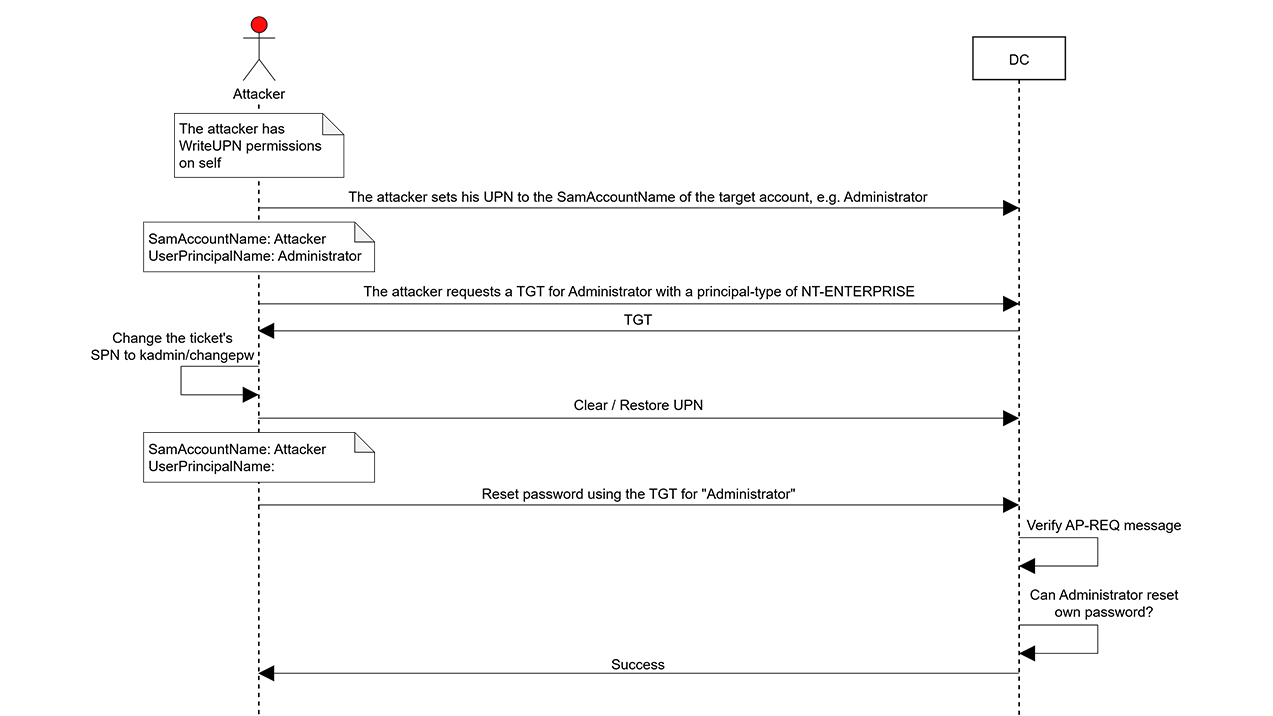 semperis-community/resetnightmare
Outil POC pour ResetNightmare (CVE-2026-27912)
 vectra-ai-research/maad-af
MAAD Attack Framework - Un outil d'attaque pour des tests de sécurité simples, rapides et efficaces de M365 et Entra ID (Azure AD).
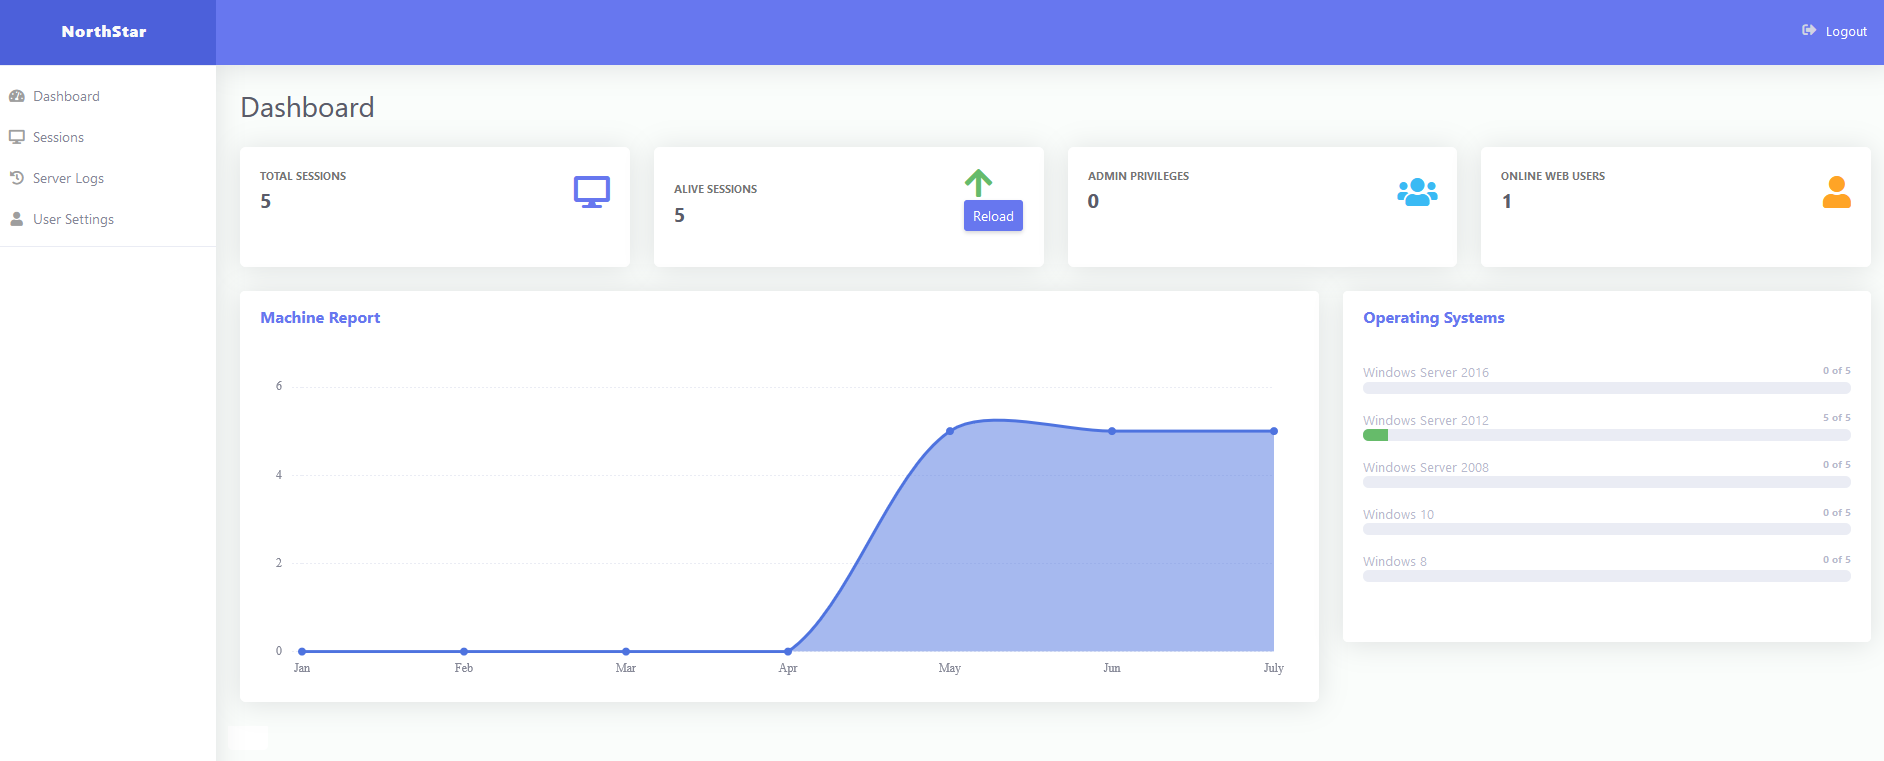 eng1ndes/northstarc2
Framework de commande et de contrôle basé sur le Web (C2) #C2 #PostExploitation #CommandControl #RedTeam #C2Framework #PHPC2 #.NETMalware #Malware…
 paradoxis/flask-unsign
Outil en ligne de commande pour récupérer, décoder, attaquer par force brute et forger les cookies de session d'une application Flask en devinant les…








