
 #1
Outils de craquage de mots de passe, force brute, listes de mots et test de credentials.
Recommandé par Kitploit

 roccoammon/active-directory-health-check
Outil GUI PowerShell qui exécute 54 contrôles de bonnes pratiques de santé et de sécurité sur Active Directory, signalant les lacunes en matière de…

 fl0ydsec/cve-2026-63030
Exploit de masse et détecteur en Python pour la chaîne RCE pré-authentification du cœur de WordPress CVE-2026-63030 et CVE-2026-60137, enchaînant une…
 qyvora/qyvora-toha3ee
Framework d’exploitation réseau et MITM basé sur Go pour les tests d’intrusion autorisés, la reconnaissance réseau, l’interception de trafic, les…
 adityatelange/evil-winrm-py
Exécuter des commandes de manière interactive sur des machines Windows distantes à l'aide du protocole WinRM (juste plus rapide)
 affolter-engineering/ldapin
Outil CLI pour effectuer des tâches LDAP de base lors d'évaluations de sécurité
 affolter-engineering/mqattack
CLI Rust pour le test d'intrusion MQTT : abonnement/publication, empreinte de broker, sondage ACL, énumération de topics, force brute d'identifiants…
 owasp/nettacker
Cadre de test d'intrusion automatisé - Scanner de vulnérabilités open-source - Gestion des vulnérabilités
 openwall/john
John the Ripper jumbo - craqueur de mots de passe hors ligne avancé, qui prend en charge des centaines de types de hachage et de chiffrement, et…
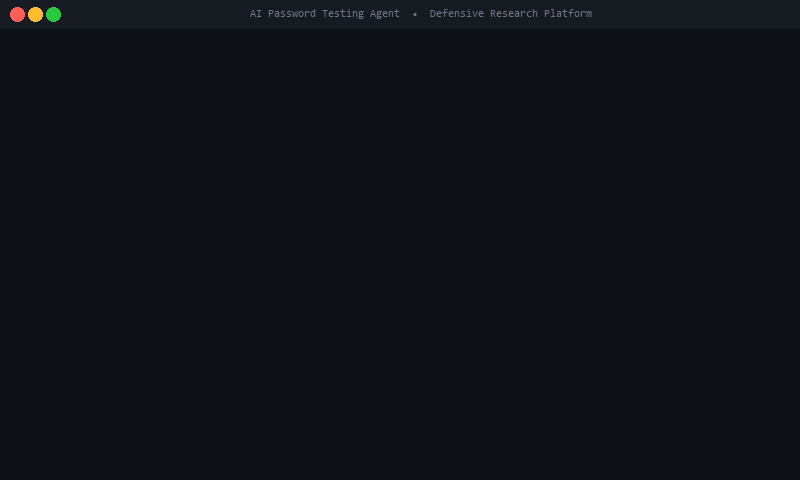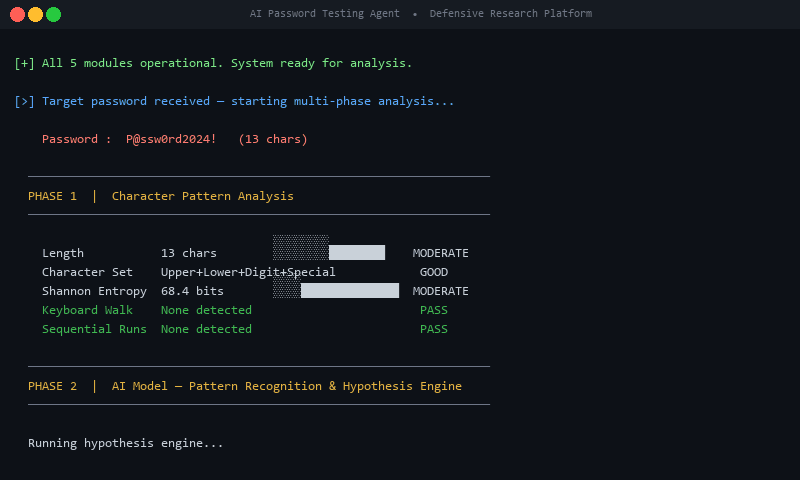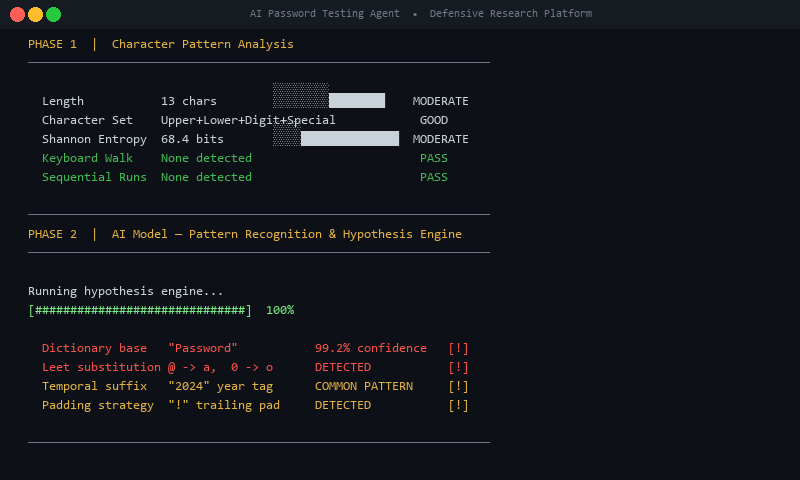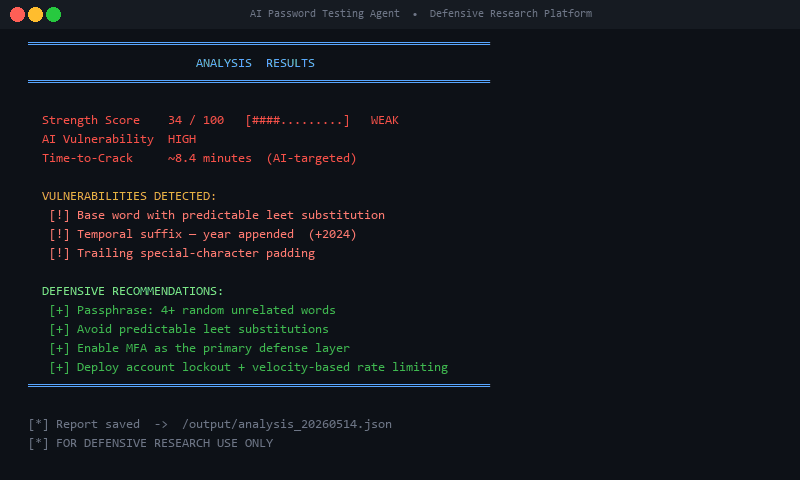 insider77circle/ai-password-testing-agent
Un agent intelligent pour tester la force des mots de passe, identifier les vulnérabilités et explorer les modèles de création de mots de passe.
 scorpioneslabs/mssqlpwner
Outil avancé de test d'intrusion MSSQL pour le mouvement latéral, l'exécution de commandes, le relais NTLM et les attaques par force brute via des…
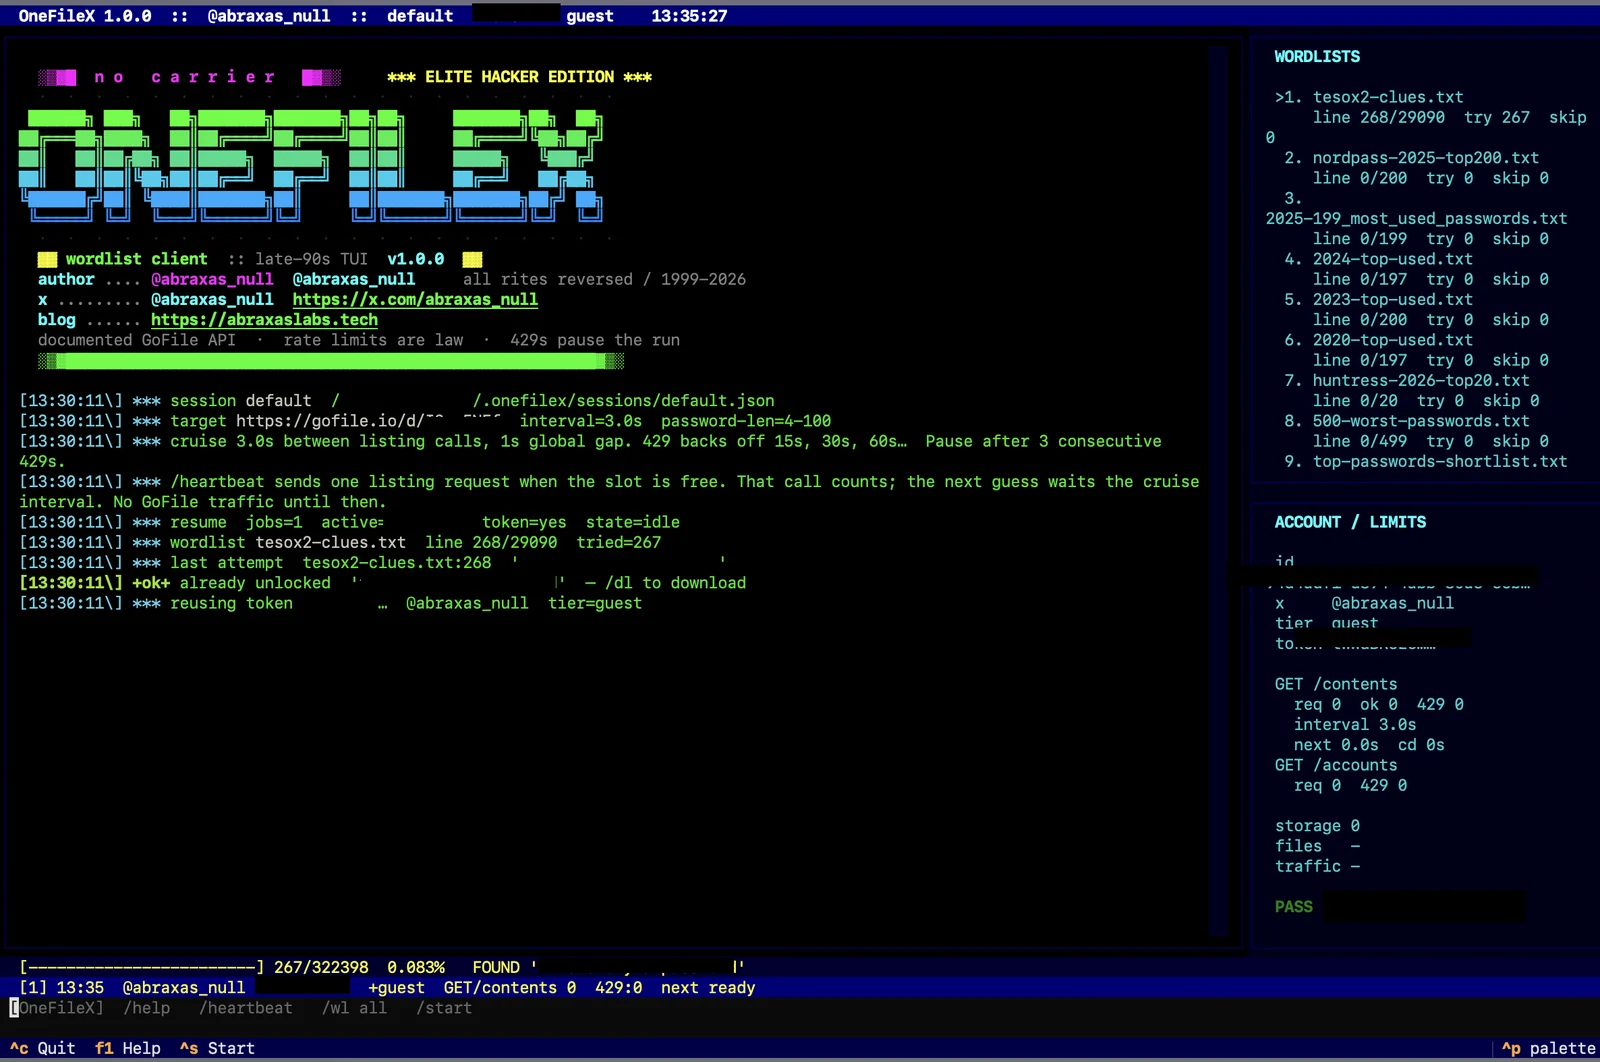 abraxas/gofilex
Brute-forceur de listes de mots pour les mots de passe de téléchargement GoFile (gofile.io)
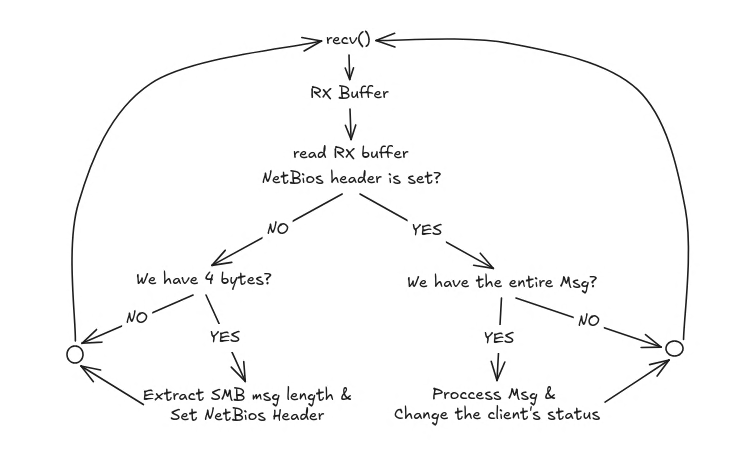 lcky00/impostor
SMB1 server for NTLMv2 hash interception, written in C.
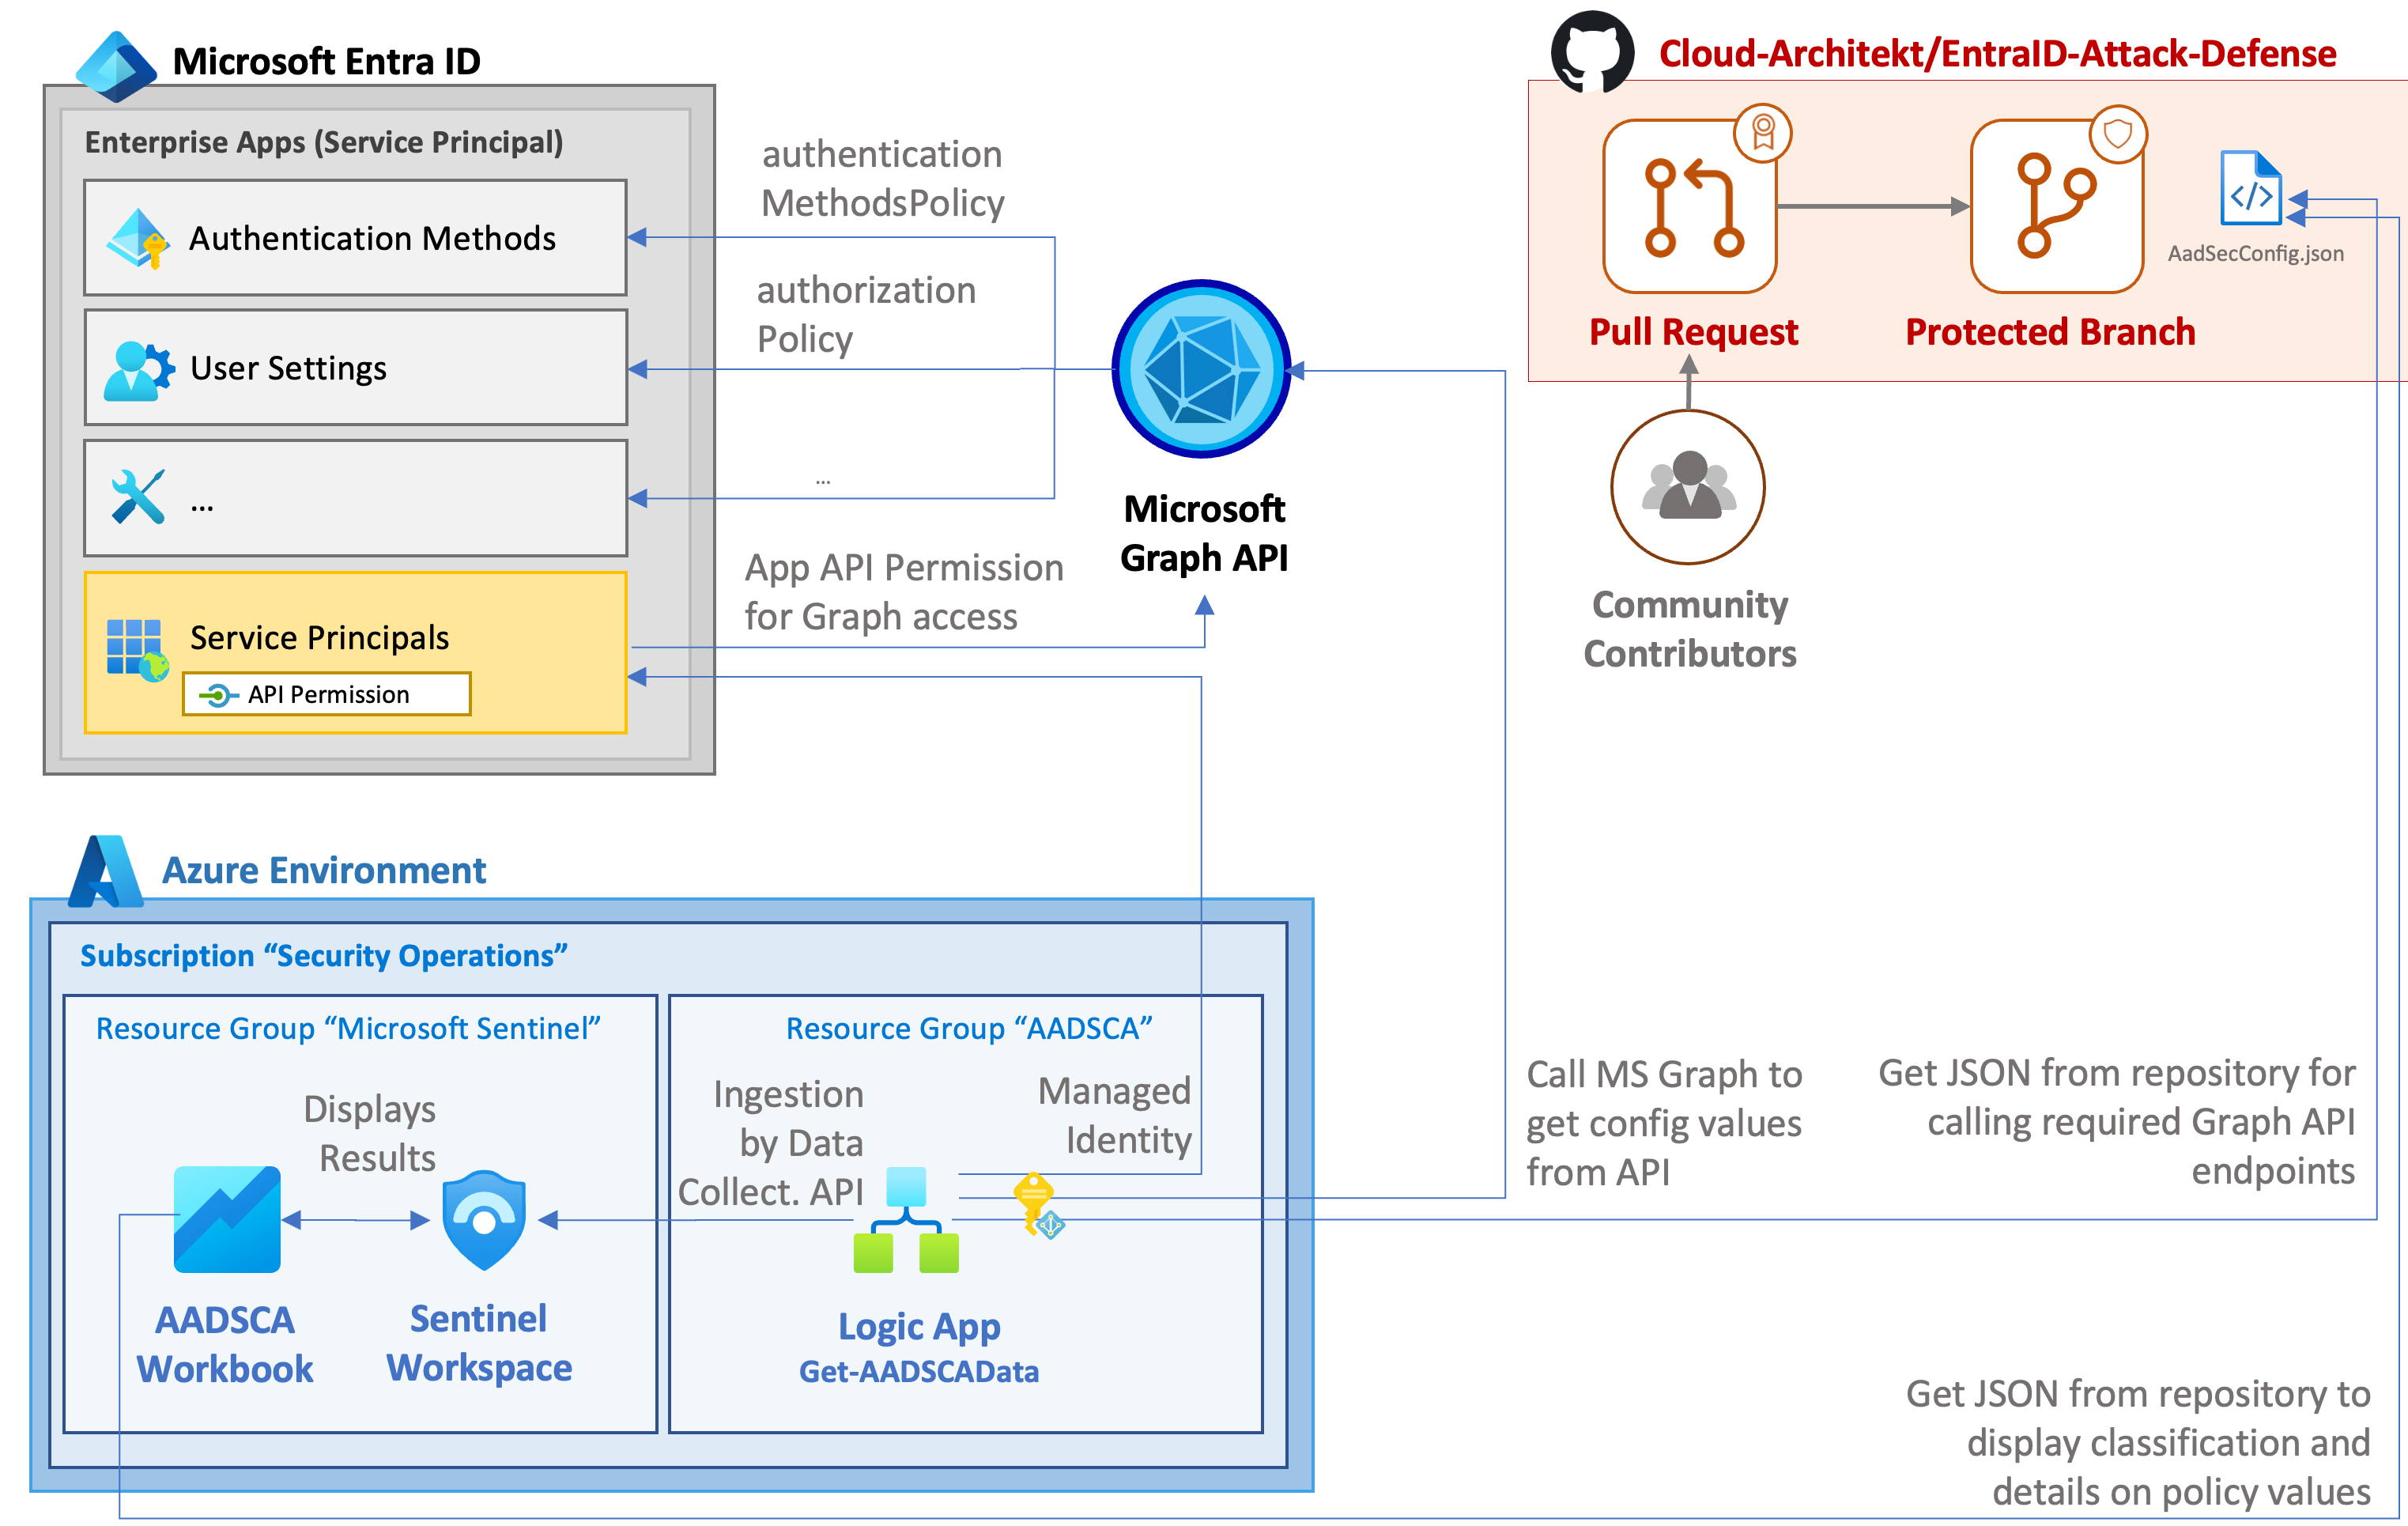 cloud-architekt/azuread-attack-defense
Cette publication est une collection de divers scénarios d'attaque courants sur Microsoft Entra ID (anciennement connu sous le nom d'Azure Active…
 suriyaboon/hackthebox-facts
HTB Facts est une boîte Linux facile avec Camaleon CMS et MinIO. Obtenez un accès administrateur via une inscription ouverte et une vulnérabilité…
 skelsec/aardwolf
Client RDP asynchrone pour Python (sans interface)
 nxploited/cve-2026-96451
Vulnérabilité d’élévation de privilèges dans le plugin WordPress Ultimate Member <= 2.13.1
 wapiti-scanner/wapiti
Scanner de vulnérabilités web écrit en Python3
 abraxas/vaultwarden-ip-header-spoof
Vaultwarden 1.37.3 : le contournement trusted-local par défaut de X-Real-IP permet de contourner les limites de tentatives de connexion sur le NAT…







