
 #1
Articles de sécurité, projets de recherche, références techniques et matériel reproductible pour l’analyse défensive ou autorisée.
Recommandé par Kitploit
 mr-alperen/cve-2025-32463
Preuve de concept d'exploit pour CVE-2025-32463, une escalade de privilèges locale dans sudo 1.9.14-1.9.17 via une mauvaise configuration de chroot…
 userr404/cve-2025-52399-sqli-institute-of-current-students
Exploit de preuve de concept pour CVE-2025-52399, démontrant l'injection SQL dans le point de terminaison loginlinkfaculty de…
 tharana/exploiting-a-linux-kernel-vulnerability
Vulnérabilité d'élévation locale vers root- CVE-2019-13272 / Vulnérabilité de contournement de sécurité – CVE-2019-14287
 satheesh575555/linux-4.19.72_cve-2022-36946
Arborescence des sources du noyau Linux modifiée pour reproduire et analyser CVE-2022-36946, une vulnérabilité du noyau, à des fins éducatives et de…
 0xblackash/cve-2014-6271
CVE-2014-6271
 xrazymee/ragsieve
Contraste local auto-référencé pour la détection d'empoisonnement des connaissances dans la génération augmentée par récupération
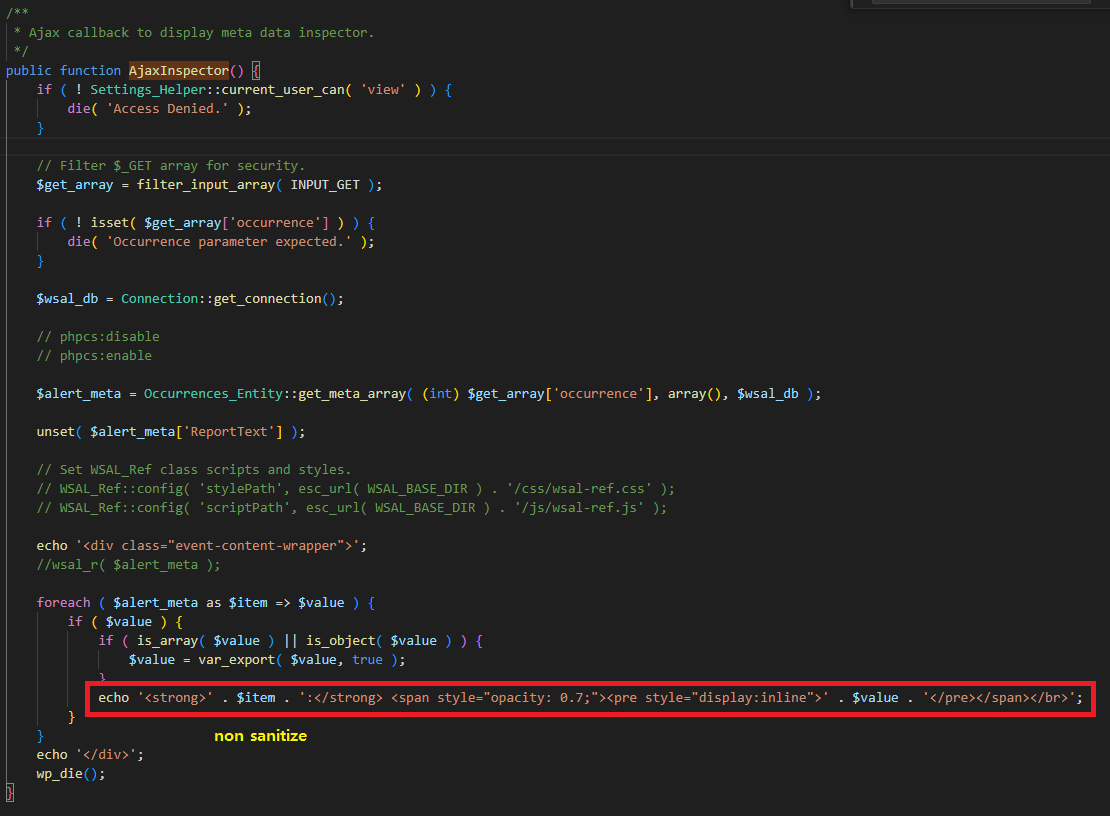 skrkcb2/cve-2025-0924-different
Analyse technique de CVE-2025-0924, une vulnérabilité de type Stored XSS dans le plugin WP Activity Log pour WordPress. Comprend une analyse des…
 psycho-prince/cve-2025-56513-nicehash-update-chain-compromise
Recherche critique sur les vulnérabilités de la chaîne d'approvisionnement du mécanisme de mise à jour de NiceHash QuickMiner (CVE-2025-56513).…
 simoesctt/ctt-heartbleed-temporal-resonance-memory-leak-exploit-heartbleed-cve-2014-0160
Heartbleed (CVE-2014-0160) était dévastateur car il divulguait la mémoire adjacente. CTT-Heartbleed va plus loin : il utilise une résonance…
 ahmetsabrimert/apache-couchdb-cve-2022-24706-rce-exploits-blog-post-
J'ai écrit un article de blog sur les exploits RCE d'Apache CouchDB CVE-2022-24706.
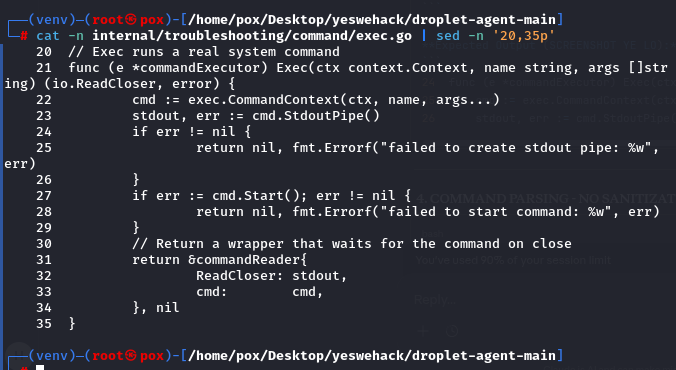 poxsky/cve-2026-24516-digitalocean-rce.
Analyse technique et PoC pour CVE-2026-24516 : exécution de code à distance en tant que root sans authentification dans DigitalOcean Droplet Agent…
 0xblackash/cve-2025-32463
CVE-2025-32463
 mrk336/azure-networking-privilege-escalation-exploit-cve-2025-54914
CVE-2025-54914 expose une faille critique dans Azure Networking qui permet aux attaquants d'élever leurs privilèges et de contrôler le routage entre…
 afine-com/cve-2022-36432
Cross-site Scripting (XSS) dans la fonctionnalité d'aperçu d'Amasty Blog Pro pour Magento 2
 useaitechdad/openclaw-technical-analysis
Cette recherche technique et cet examen sont à des fins éducatives sur du code public et constituent une utilisation équitable en vertu de la Loi sur…
 rootdirective-sec/cve-2026-33017-lab
Laboratoire reproductible pour CVE-2026-33017, une RCE non authentifiée dans Langflow. Inclut un service vulnérable conteneurisé avec Docker et un…
 lukasz-rybak/cve-2026-22692
CVE-2026-22692 - Contournement critique du bac à sable Twig via collect()->mapInto() permettant RCE/LFI/XXE dans October CMS
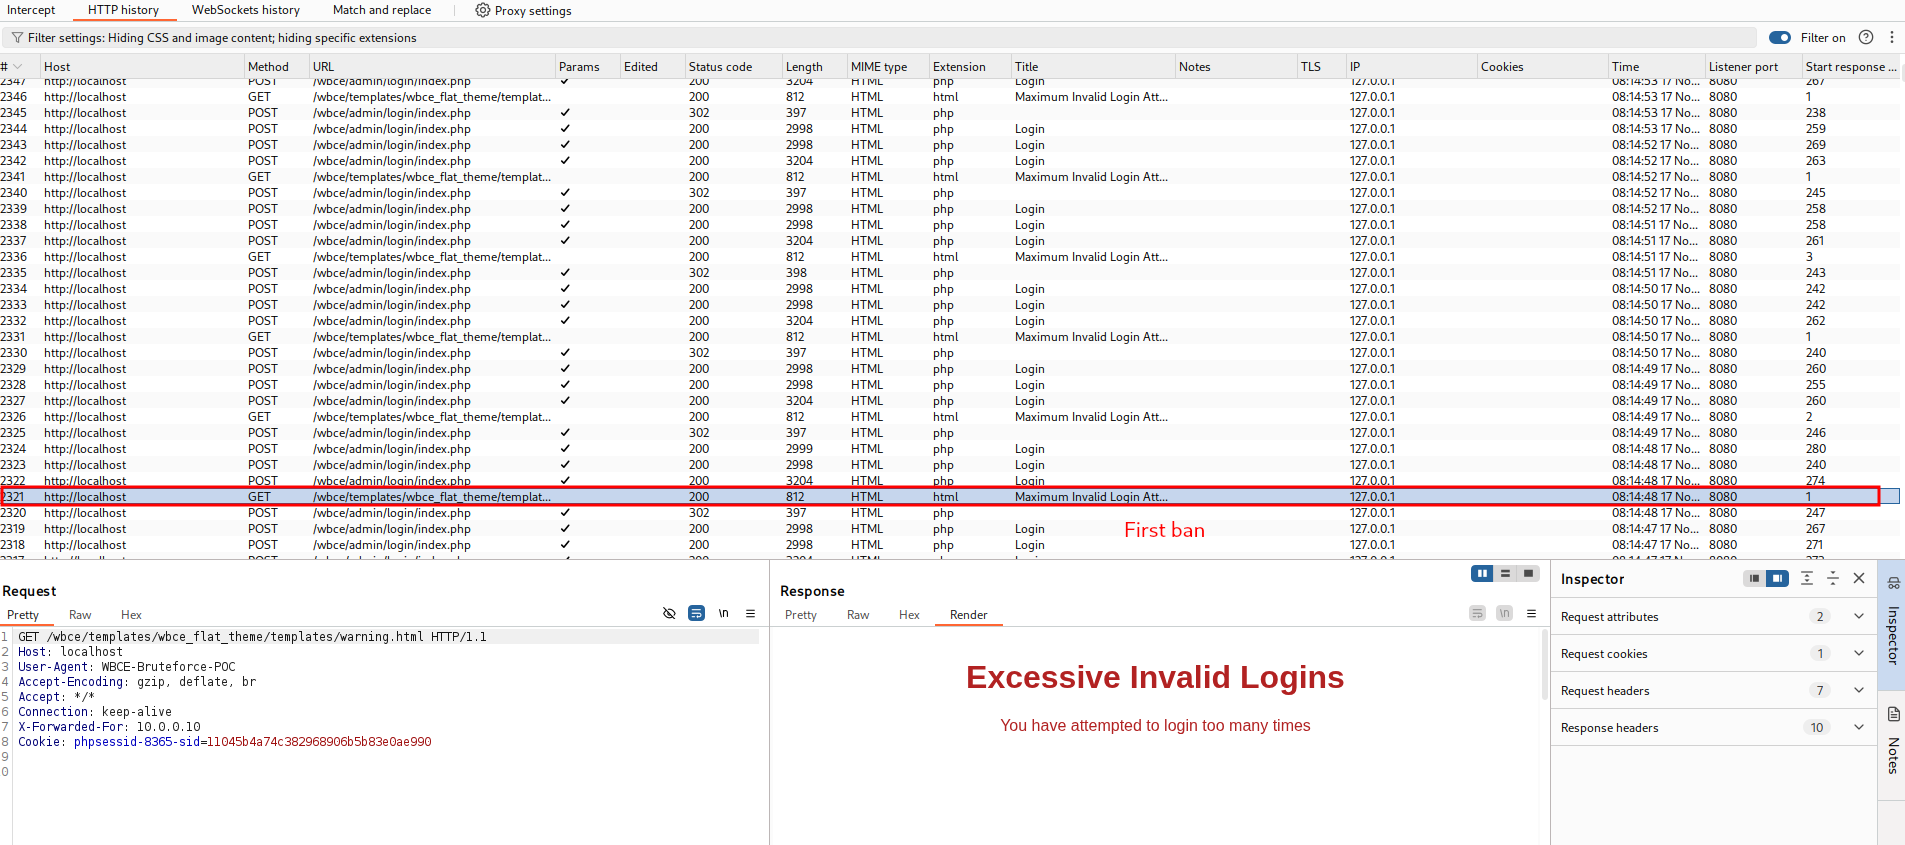 lukasz-rybak/cve-2025-66204
Preuve de concept pour CVE-2025-66204 : contournement de la protection contre la force brute dans WBCE CMS via un en-tête X-Forwarded-For falsifié,…








