
 #1
Articles de sécurité, projets de recherche, références techniques et matériel reproductible pour l’analyse défensive ou autorisée.
Recommandé par Kitploit
 istagmbh/cve-2024-53704
démontre comment, via l'utilisation abusive d'un swap cookie, une session VPN peut être détournée. Important : ce projet est exclusivement destiné à…
 vulnerability-playground/cve-2019-1068
Analyse des causes racines et PoC pour une vulnérabilité de Stack Overflow de Microsoft SQL Server en effectuant la rétro-ingénierie de svl.dll.
 cxzero/cve-2022-22965-spring4shell
Preuve de concept Spring4Shell (CVE-2022-22965) avec laboratoire Docker, analyse détaillée de la vulnérabilité et configuration de débogage pour la…
 zer0qs/cve-2021-35042
Une analyse de base sur CVE-2021-35942. Injection SQL dans Django.
 egkritsis/cve-2025-61303
Vulnérabilité Critique (9.8) - Le moteur d'analyse dynamique RecordedFuture Triage peut ne pas enregistrer les comportements malveillants lorsque les…
 h3raklez/cve-2025-14321
Preuve de concept démontrant une vulnérabilité Use-After-Free dans RTCEncodedFrameBase de Firefox via les transformations encodées WebRTC, permettant…
 animeprincess420/cve-2025-4517-poc
Script de preuve de concept pour CVE‑2025‑4517
 whatishope/bido
# Framework de détection de malwares Android basé sur l'image, traitant l'obfuscation et la dérive conceptuelle. Inclut des ensembles de données…
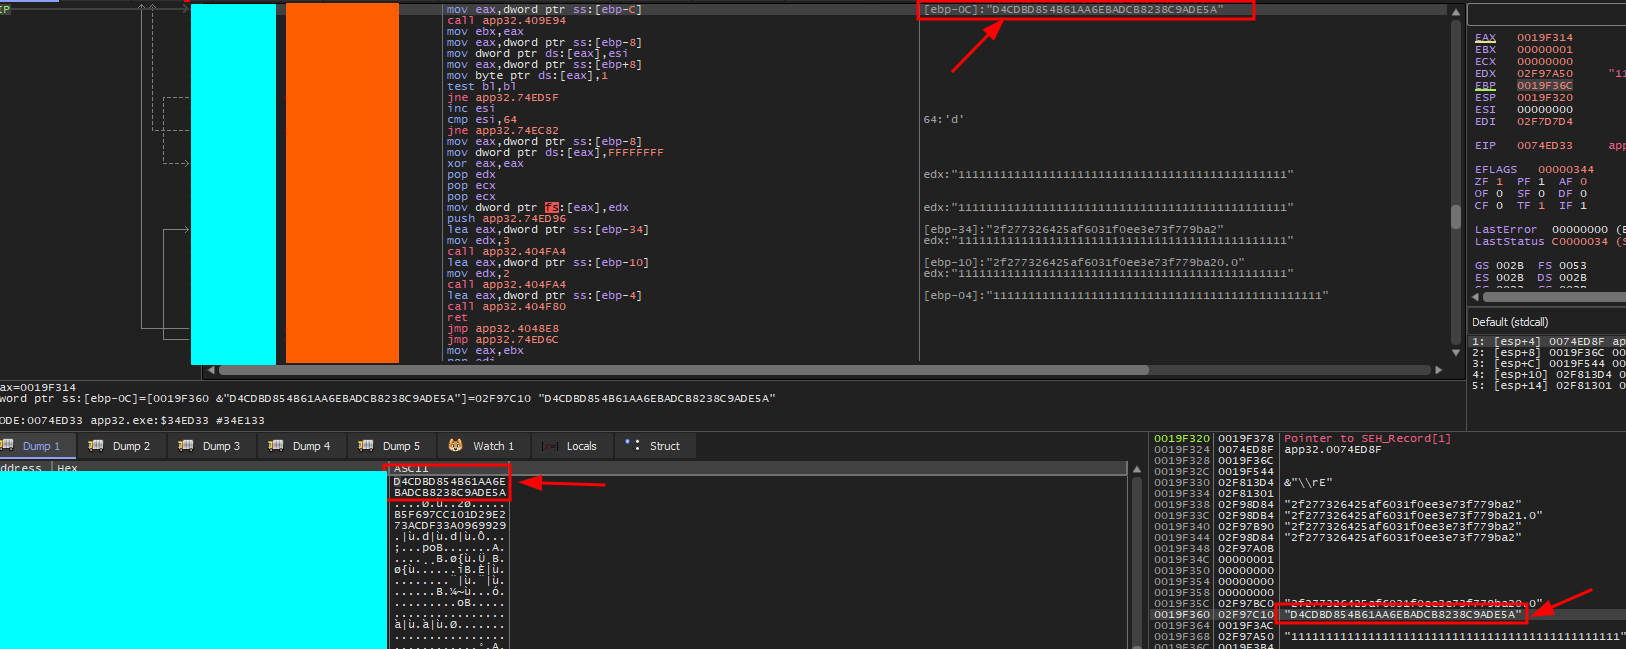 smarttfoxx/cve-2025-60791
Easywork Enterprise 2.1.3.354 est vulnérable au stockage en clair d'informations sensibles en mémoire. L'application laisse des clés de licence…
 kmeps4/cverev3
Environnement de test de preuve de concept pour CVE-2021-30858, basé sur l'analyse de cause racine de Google Project Zero d'un exploit iOS utilisé…
 ercihan/cve-2026-34621
Analyse technique de la faille de limite de confiance JavaScript d'Adobe Acrobat, documentant les mappages de gestionnaires natifs et la logique de…
 askyeye/2022-lpe-uaf
CVE-2022-2588
 lwzsoviet/cve-2021-3281
Preuve de concept pour CVE-2021-3281 : vulnérabilité de traversée de répertoire dans l'utilitaire TarArchive de Django via des fichiers tar…
 n132/cve-2025-68325
PoC CVE-2025-68325
 nccgroup/formal_np1sec
Formalisation de np1sec à l'aide de Tamarin et d'autres méthodes formelles (voir https://github.com/equalitie/np1sec)
 ajrielrm/cve-2024-48217
CVE-2024-48217 Vulnérabilité Sismart
 musergi/cve-2021-3156
Implémentation éducative d'exploit et analyse de CVE-2021-3156, un débordement de tampon basé sur le tas dans la fonction set_cmnd() de sudo,…
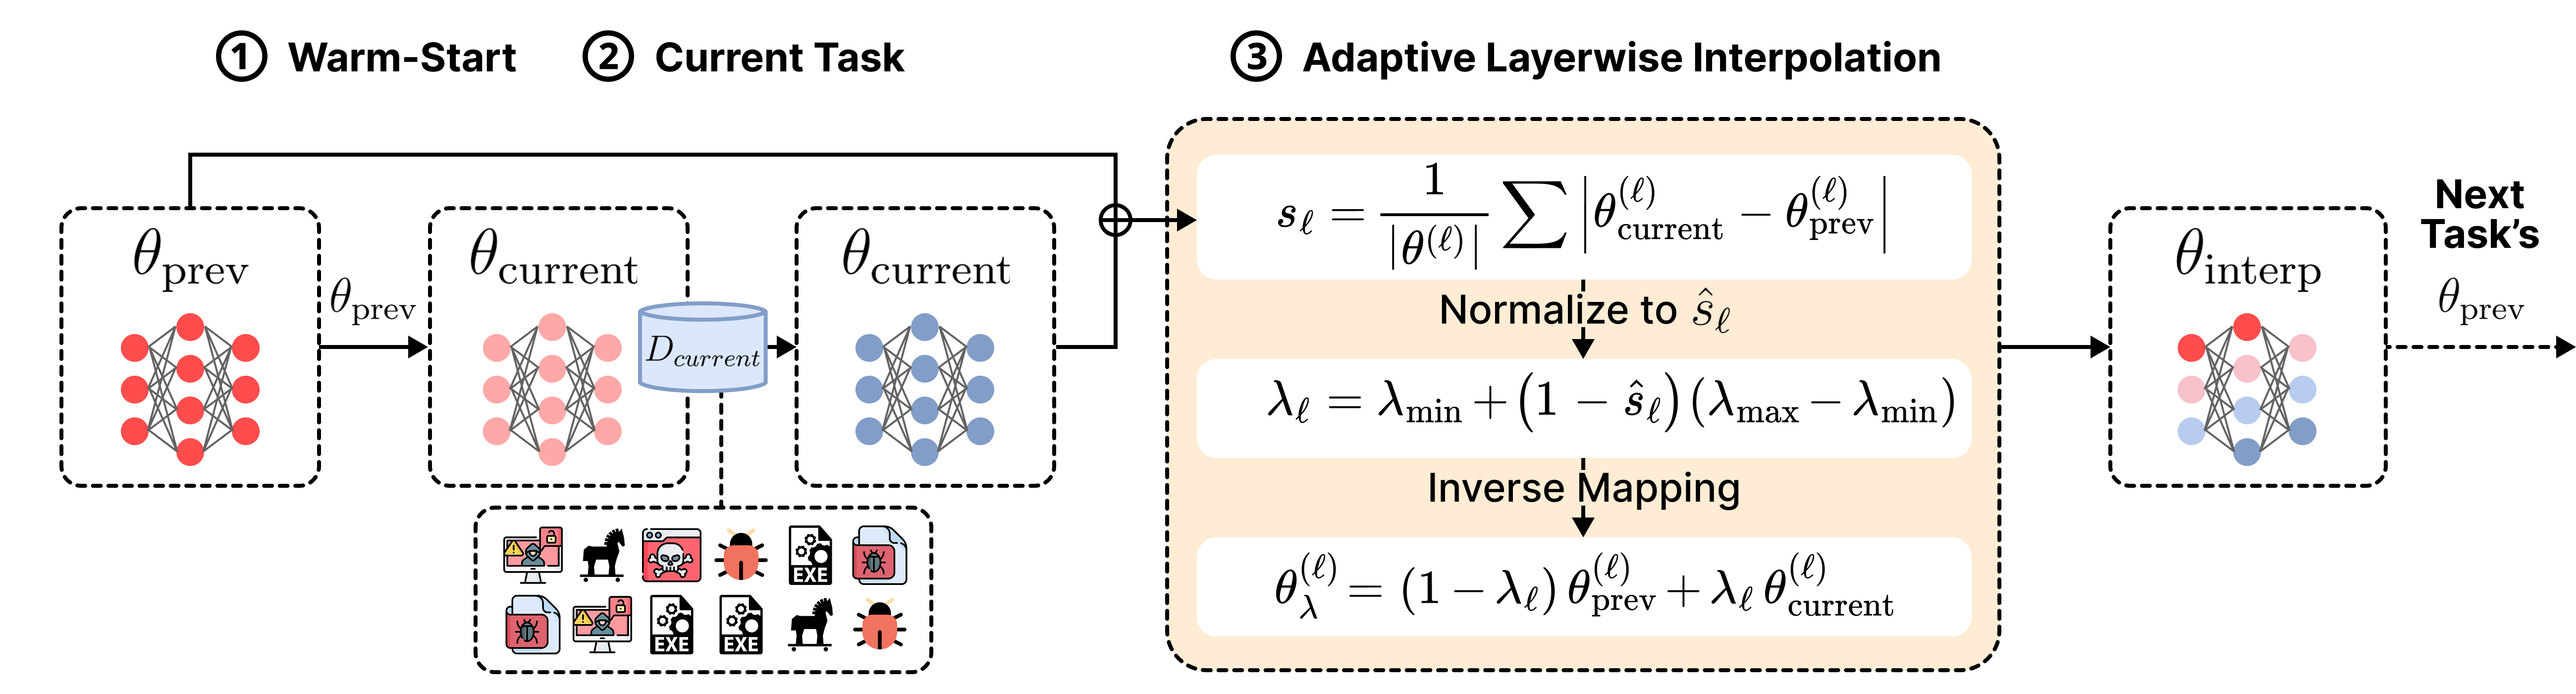 iqsec-lab/freemoca
Cadre d'apprentissage continu sans mémoire pour la classification des malwares utilisant une interpolation basée sur la connectivité de mode. Prend…








