
 #1
Articles de sécurité, projets de recherche, références techniques et matériel reproductible pour l’analyse défensive ou autorisée.
Recommandé par Kitploit

 chpratik/nginx_2026_cve_bundle_cti_report
CVE couverts: CVE-2026-28755, CVE-2026-42926, CVE-2026-9256, CVE-2026-42055, CVE-2026-42533
 kobukovui/cve-2026-84473
Recherche de sécurité et divulgation de vulnérabilités pour l'application ownCloud ONLYOFFICE Integration, incluant l'analyse technique, les PoC,…
 artwiderobo/cve-2026-13934
Dépôt structuré de recherche de vulnérabilités pour un défaut CWE-20 de Chrome Dawn WebGPU : cause racine, diff du correctif, vérification statique,…
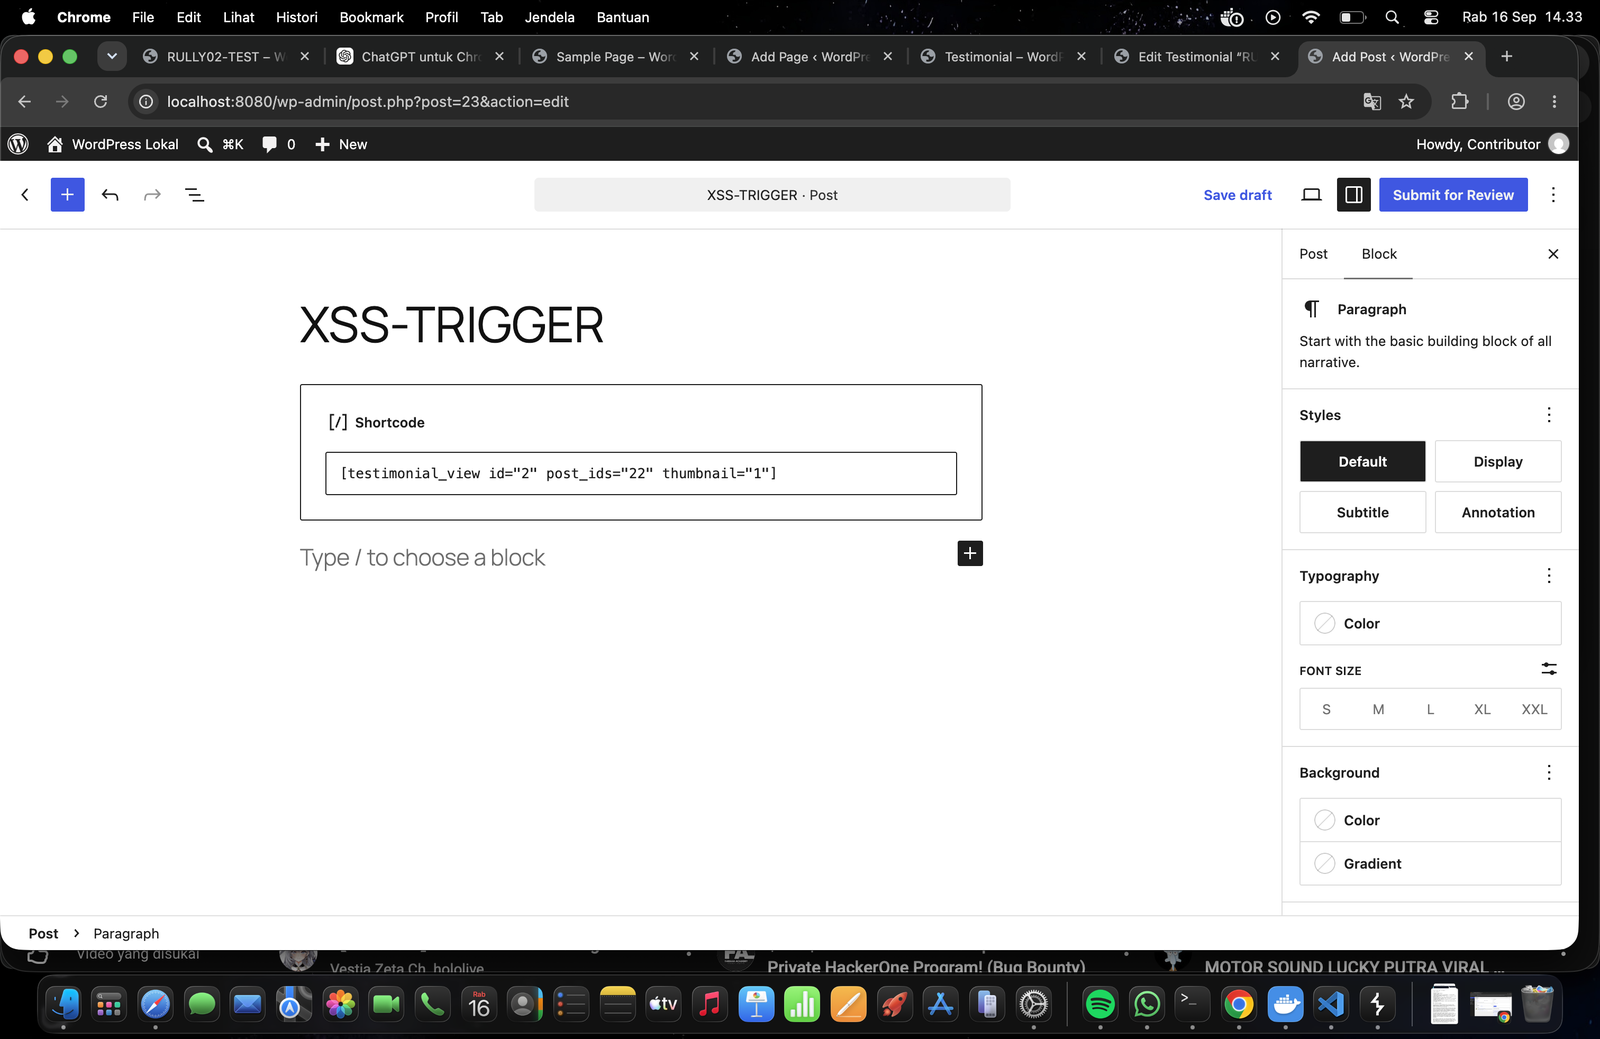 rully2212/cve-2026-97286
Avis technique et preuve de concept pour CVE-2026-97286, une XSS stockée authentifiée dans le plugin WordPress Strong Testimonials, avec chaîne…
 horkimhab/cve-2026-77179
Dépôt de preuve de concept éducatif CVE-2026-77179 destiné à la recherche de sécurité autorisée, à la sensibilisation aux vulnérabilités et aux tests…
 0xatharv/cve-2026-31787
Linux kernel double free dans le pilote Xen privcmd
 pvharmo2/gha-lab-23db52563c
Laboratoire de recherche en sécurité : reproduction de CVE-2025-10894 (injection de titre de PR dans GitHub Actions) — instantané de nrwl/nx
 horkimhab/cve-2026-18574
Dépôt de preuve de concept éducatif CVE-2026-18574 destiné à la recherche en sécurité autorisée, à la sensibilisation aux vulnérabilités et aux tests…
 nabhan-mohy/dirty-frag-research-cve-2026-43284-
Recherche technique approfondie sur CVE-2026-43284 (Dirty Frag), incluant les mécanismes internes du noyau Linux, l'analyse des causes profondes,…
 dead-lamer/cve-2026-27654
Aperçu et analyse en russe de la vulnérabilité n-day CVE-2026-27654, couvrant les détails d'exploitation et l'analyse technique.
 bytereaper77/jump-over-aslr-btb
sauter par-dessus ASLR en attaquant les prédicteurs de branche pour contourner la technique ASLR
 horkimhab/cve-2026-91843
Référentiel éducatif de recherche sur les CVE pour CVE-2026-91843, fournissant une analyse de vulnérabilité et du matériel de preuve de concept pour…
 mthamil107/db_audit_research
Self-Defeating Audits: laboratoire reproductible montrant un rôle PostgreSQL à faibles privilèges aveuglant de manière réversible un auditeur basé…
 horkimhab/cve-2026-94545
Référentiel éducatif de recherche sur les CVE pour CVE-2026-94545, fournissant du matériel de preuve de concept et des conseils de laboratoire pour…
 anoxhunterdump-ctrl/cve-2026-94541-wpmobileapp-authbypass
Analyse défensive, scanner de détection et signatures de règles pour CVE-2026-94541 (WPMobile.App <= 11.82).
 venablee/cve-2026-30252
L'application ZenShare Suite est vulnérable à une faille de type Cross-Site Scripting (XSS) réfléchi, affectant les fonctionnalités de connexion et…
 hellboy3110/cve-2026-16219-croogo-lab
Démontre en toute sécurité la traversée de chemin CVE-2026-16219 dans Croogo CMS avec un PoC en boucle locale uniquement, une analyse technique, des…
 trganda/cve-2021-22204
Analyse technique approfondie de CVE-2021-22204 (ExifTool RCE) avec reproduction du PoC, construction de payload et revue de code Perl du parseur…








