
 #1
Outils pour la capture, l'inspection et l'analyse du trafic réseau en temps réel ou à partir de fichiers de capture.
Recommandé par Kitploit

 projectdiscovery/proxify
Un proxy polyvalent et portable pour capturer, manipuler et rejouer le trafic HTTP/HTTPS en déplacement.
 oisf/suricata
Moteur open-source IDS/IPS/NSM réseau pour l'inspection du trafic en temps réel, la détection et la prévention d'intrusions, l'analyse des protocoles…
 ph4ntom-rev/rtw89-monitor-injection
Realtek RTL8852AE / rtw89 Monitor Mode and Packet Injection (Raw TX) patch for Linux / Kali Linux
 ntop/pf_ring
Cadre de traitement de paquets à haute vitesse
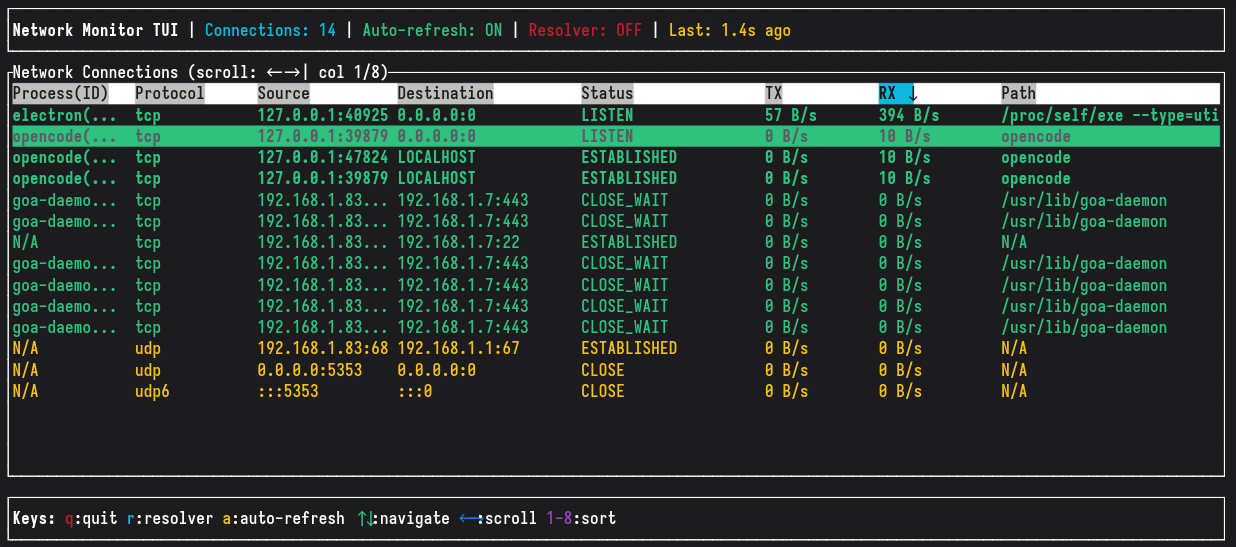 grigio/network-monitor
Un outil de surveillance des connexions réseau en temps réel conçu avec Rust et GTK4, affichant les connexions actives avec des statistiques I/O en…
 ooni/probe-cli
Moteur de mesure et CLI en Go pour détecter la censure d'Internet et les interférences réseau, exécuter les tests réseau OONI et rapporter les…
 proxymanapp/atlantis-android
Capturez le trafic HTTP/HTTPS des applications Android et envoyez-le à Proxyman pour débogage.
 bluez/bluez
Pile de protocoles Bluetooth Linux avec démons, clients en ligne de commande, moniteur HCI, et prise en charge de BR/EDR, LE, Mesh, profils audio,…
 honeylabshq/spip-go
Capteur réseau Spip écrit en Go
 proxymanapp/tcpviewer
The best-in-class macOS app to See every packet clearly on your Mac. Alternative to Wireshark
 mozillazg/ptcpdump
Analyseur de paquets basé sur eBPF qui capture le trafic réseau avec annotation automatique des métadonnées de processus, conteneur et pod…
 pavel-odintsov/fastnetmon
Capteur DDoS très rapide avec support sFlow/Netflow/IPFIX/SPAN
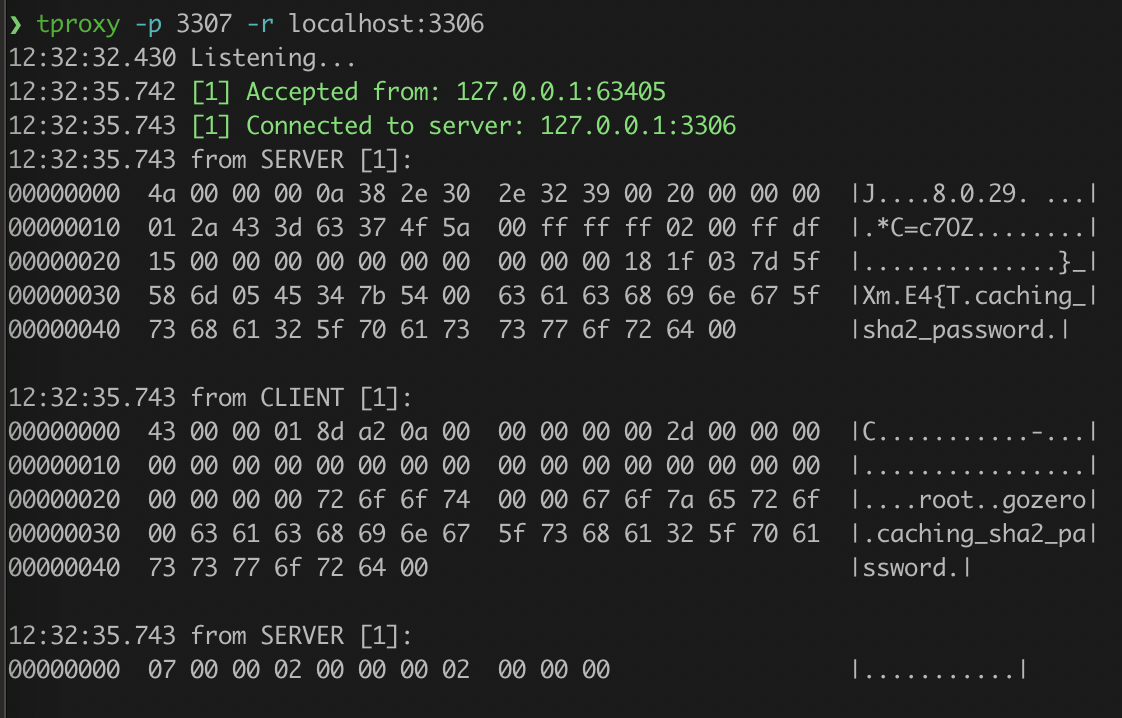 kevwan/tproxy
Un outil CLI pour servir de proxy et analyser les connexions TCP.
 pion/dtls
Implémentation native en Go de DTLS 1.2 et 1.3 avec échange de clés ECDHE et PSK, chiffrements AEAD, identifiants de connexion, reprise de session,…
 fenkohq/dnsmonster
Kit d'outils de capture et de surveillance DNS passif
 the-tcpdump-group/tcpdump
le dissecteur réseau TCPdump
 qmonnet/rbpf
Machine virtuelle Rust et compilateur JIT pour programmes eBPF
 bifrost-proxy/bifrost
Proxy MITM HTTP/HTTPS/SOCKS5 haute performance en Rust avec interception TLS, réécriture de requêtes basée sur des règles, capture de trafic, points…







