
 #1
Outils pour la capture, l'inspection et l'analyse du trafic réseau en temps réel ou à partir de fichiers de capture.
Recommandé par Kitploit

 francozappa/bluffs
Boîte à outils pour tester l'établissement de sessions Bluetooth contre les attaques de secret de session passé et futur, utilisant le patch de…
 0x0allenace/windows-malware-behavioral-analysis
Analyse comportementale d'un échantillon de malware Windows multi-étapes simulé à l'aide de FLARE-VM et REMnux. Investigation DFIR fondée sur les…
 pugazhendii22/keepass-exfil-forensics
Writeup de forensique réseau + outillage pour un challenge DFIR TryHackMe : inverse une chaîne d'exfiltration hex→Base64→XOR à partir du trafic PCAP,…
 derv82/wifit3
Wifite but USB-only & cross-platform.
 spectralzero/netscope
Plateforme d'investigation et de réponse réseau hors-ligne pour Windows. Transforme une pcap ou une capture en direct en un verdict forensique…
 seemoo-lab/nexmon
Le framework de patching de firmware en C pour les puces WiFi Broadcom/Cypress qui permet le mode moniteur, l'injection de trames et bien plus encore.
 loukious/android_kernel_xiaomi_sm8150
Noyau Nethunter pour le POCO X3 Pro (vayu) basé sur le noyau de crDroid.
 xephora/threat-remediation-scripts
Ce dépôt contient une liste de nouveaux scripts de remédiation.
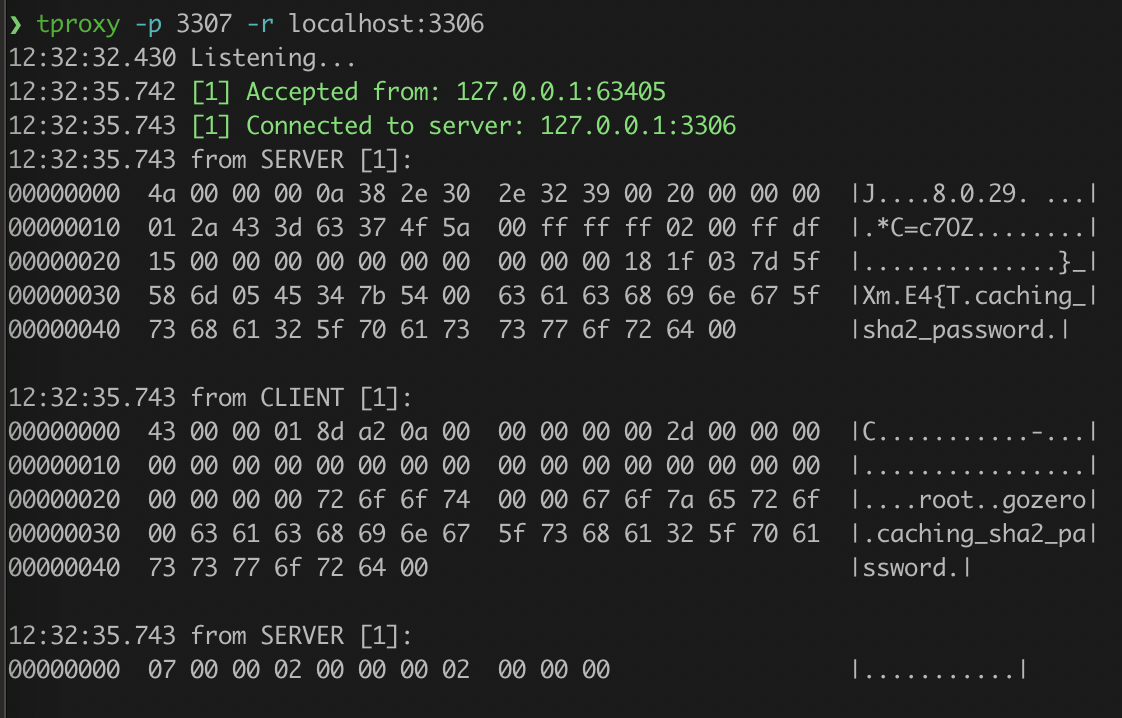 kevwan/tproxy
Un outil CLI pour servir de proxy et analyser les connexions TCP.
 tanprathan/mobileapp-pentest-cheatsheet
La cheat sheet Mobile App Pentest a été créée pour fournir une collection concise d'informations de grande valeur sur des sujets spécifiques de test…

 x-c3ll/sharpntlmrawunhide
Version C# de NTLMRawUnHide
 eldraco/sapito
Un renifleur et interpréteur mDNS.
 cq674350529/pocs_slides
mes advisories, PoC, slides et scripts liés à la sécurité IoT/protocoles
 matheus-garbelini/esp32_bluetooth_classic_sniffer
Sniffer/injecteur Bluetooth BR/EDR actif, aussi bon marché que n'importe quelle carte ESP32. Fonctionne avec Scapy ;-)
 boredhackerblog/teamcity-cve-2026-63077-pcap
teamcity teamcity-CVE-2026-63077 exploitation pcap
 seemoo-lab/internalblue
Framework d'expérimentation Bluetooth pour les puces Broadcom et Cypress.
 awakecoding/wireshark-rdp
Wireshark RDP resources








