
 #1
Outils pour la capture, l'inspection et l'analyse du trafic réseau en temps réel ou à partir de fichiers de capture.
Recommandé par Kitploit

 gdssecurity/wifitap
wifitap mis à jour pour BT5r3
 halildeniz/macmaster
Gestion et surveillance avancées des interfaces réseau
 camp0/aiengine
Moteur programmable d'inspection de paquets avec NIDS, classification DNS, analyse de fréquence et génération automatique de regex. Supporte les…
 riccardocataldi/access-point
Point d'accès Wi-Fi ouvert malveillant pour la capture contrôlée du trafic à l'aide de hostapd, dnsmasq et iptables NAT. Permet la surveillance des…
 owasp/intrusion-alert-educational-network-ids
Système de détection d'intrusion (IDS) léger basé sur Python qui surveille le trafic réseau en temps réel à l'aide de Scapy, détectant les attaques…
 wh02m1/cve-2026-77812
Preuve de concept qui capture passivement le trafic BLE DUML en clair des drones DJI afin de récupérer la PSK Wi-Fi et les UUID de session de…
 pugazhendii22/keepass-exfil-forensics
Writeup de forensique réseau + outillage pour un challenge DFIR TryHackMe : inverse une chaîne d'exfiltration hex→Base64→XOR à partir du trafic PCAP,…
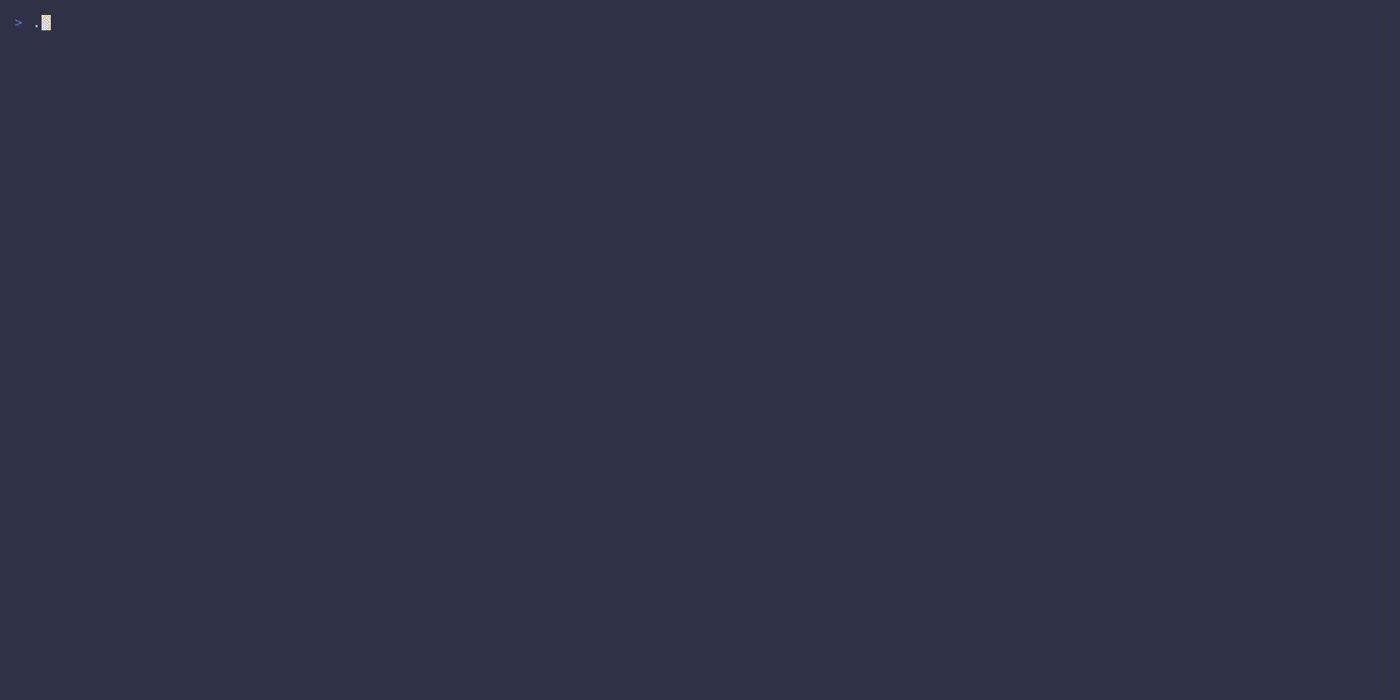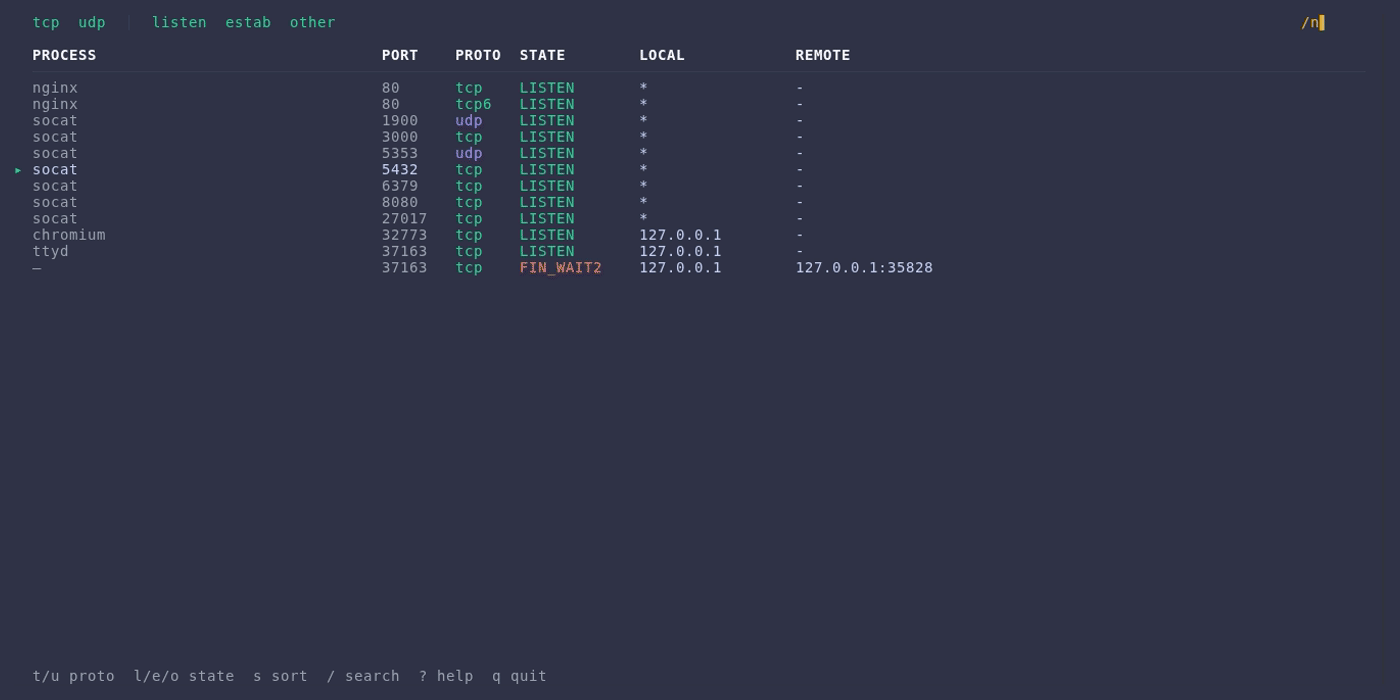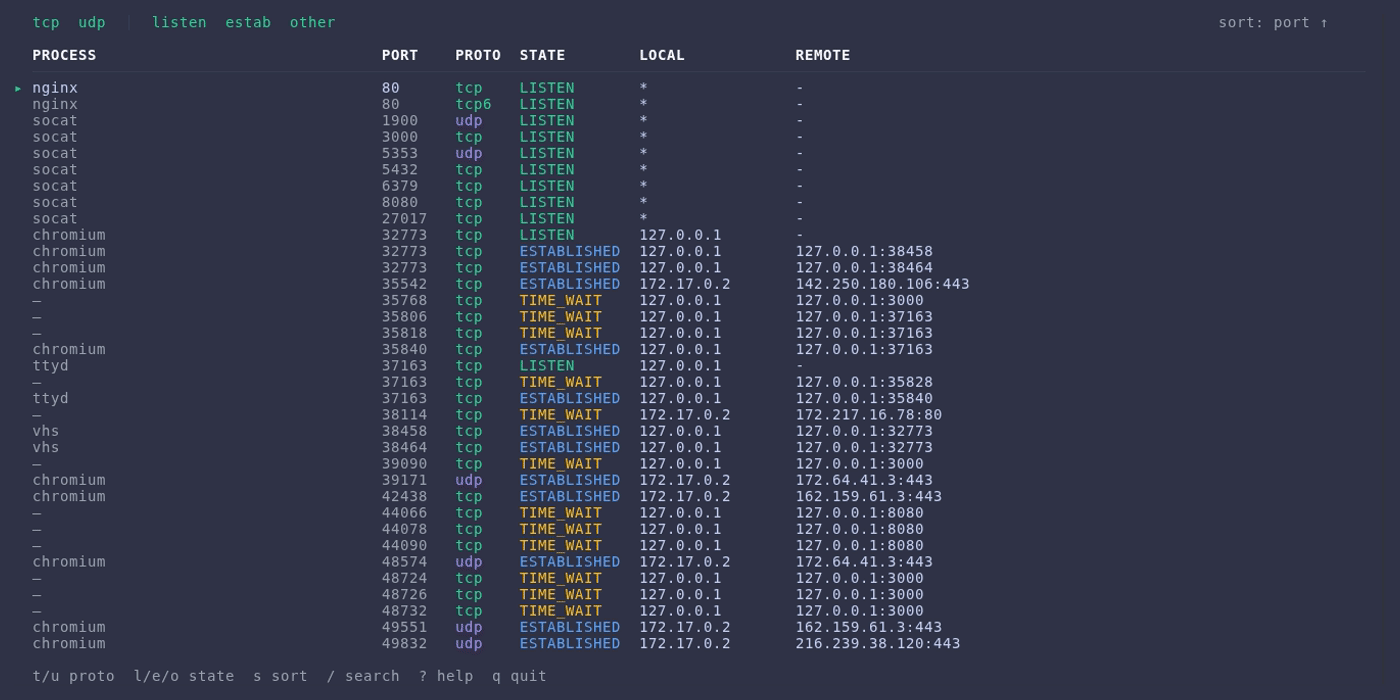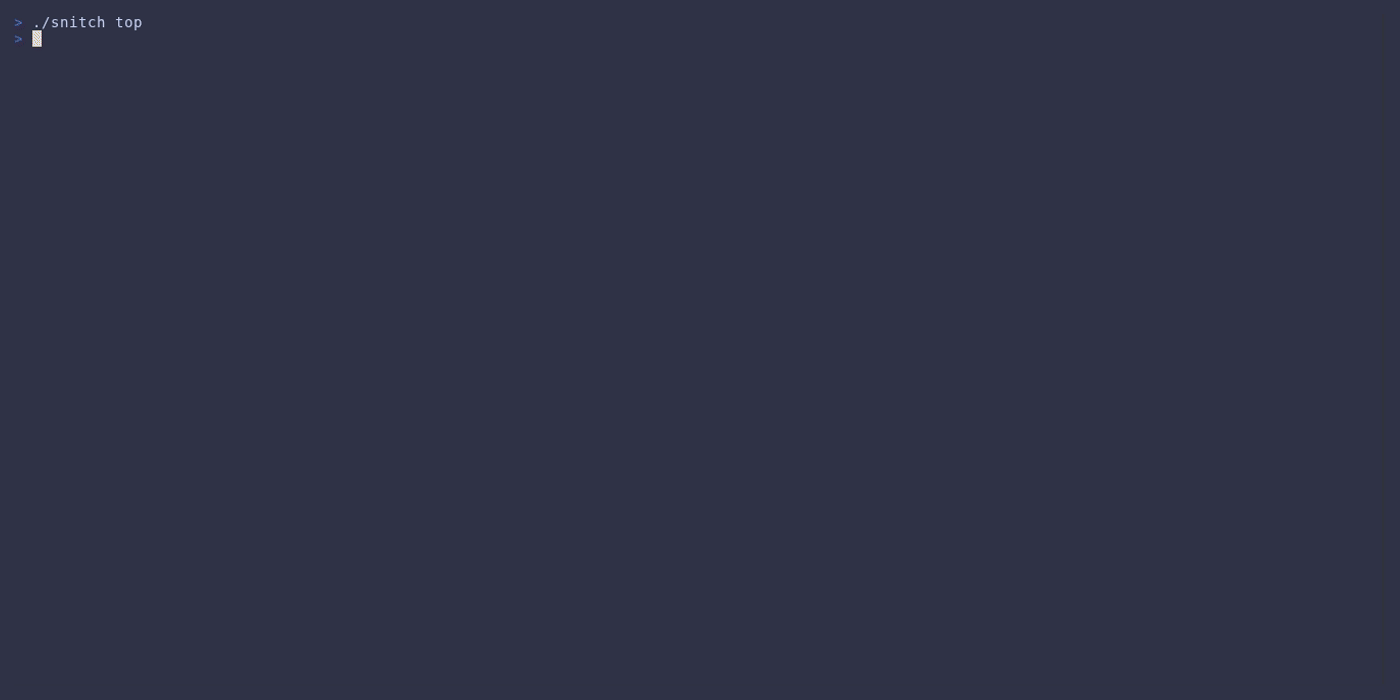 karol-broda/snitch
une façon plus élégante d'inspecter les connexions réseau
 mehrdadrad/mylg
Outil de diagnostic réseau
 evilsocket/bettercap
DÉPRÉCIÉ, le développement de bettercap a déménagé ici : https://github.com/bettercap/bettercap
 medpaf/hawk
Outil réseau, de reconnaissance et de sécurité offensive pour Linux.
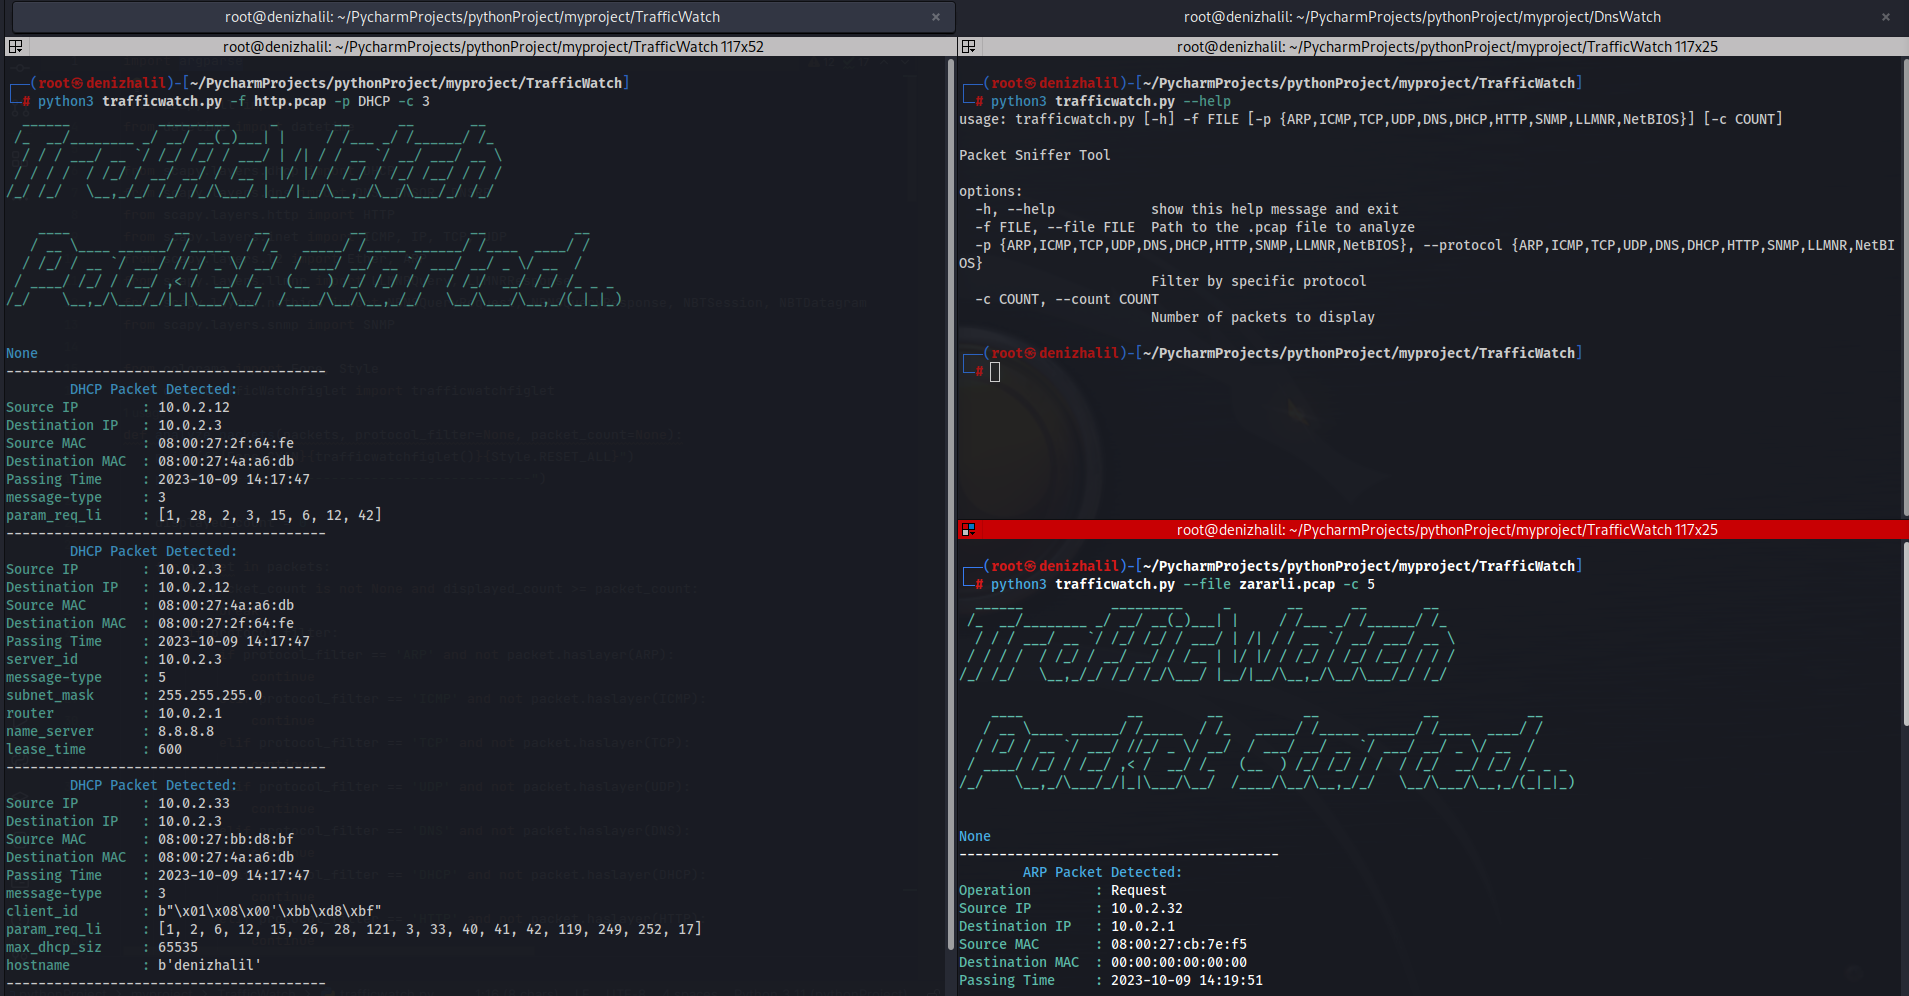 halildeniz/trafficwatch
Renifleur et analyseur de paquets basé sur PCAP supportant l'inspection des protocoles ARP, ICMP, TCP, UDP, DNS, DHCP, HTTP, SNMP, LLMNR et NetBIOS…
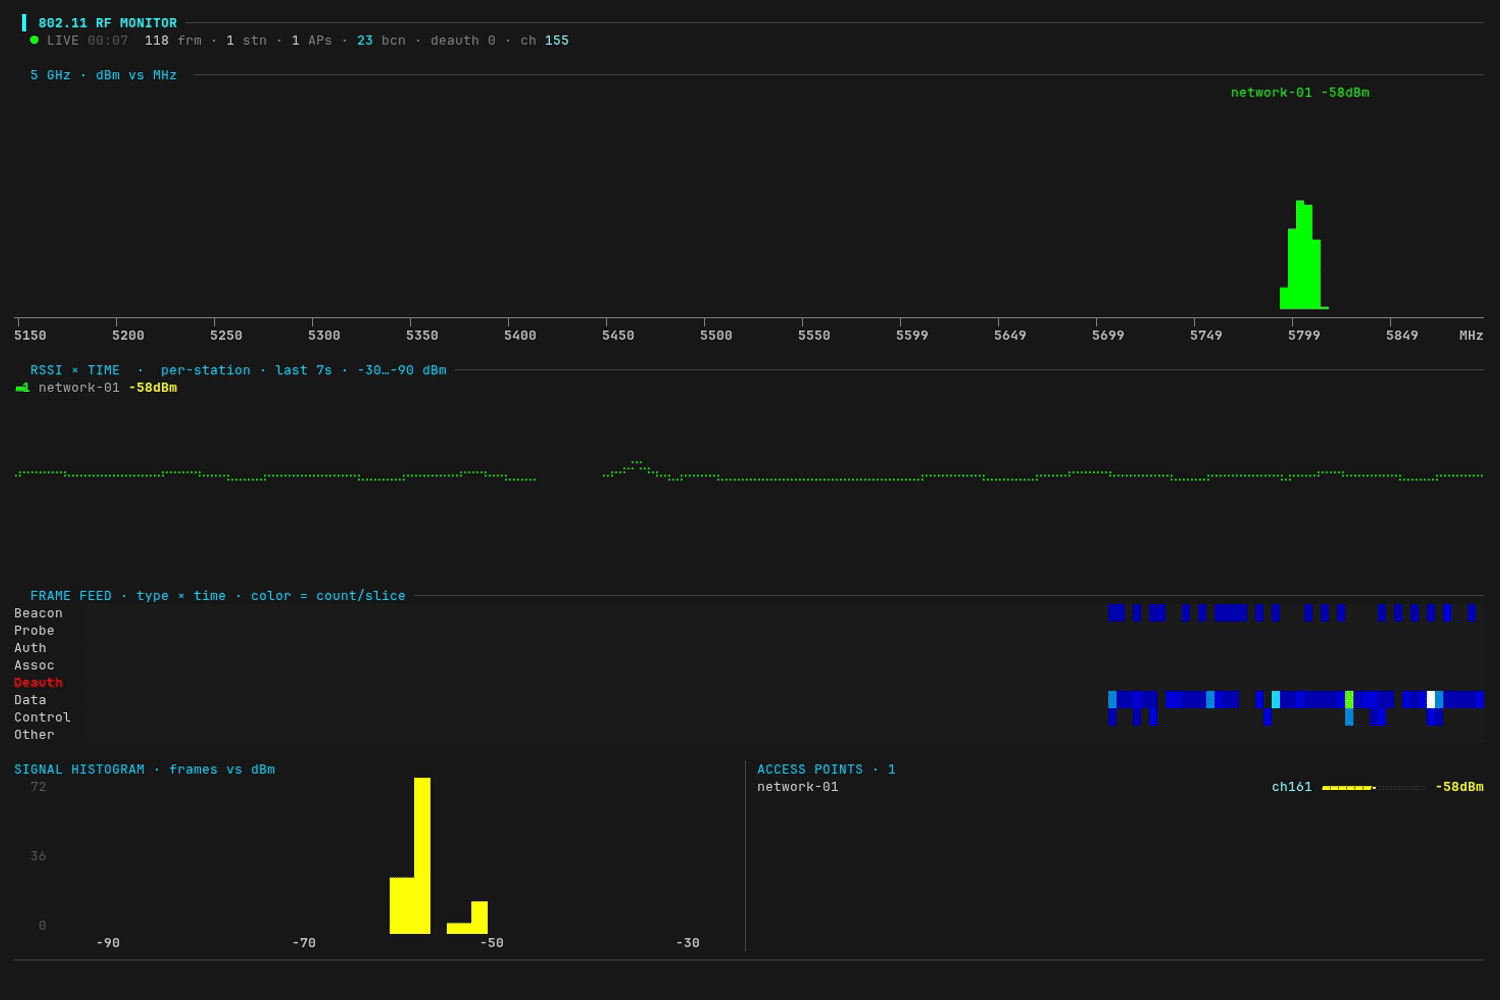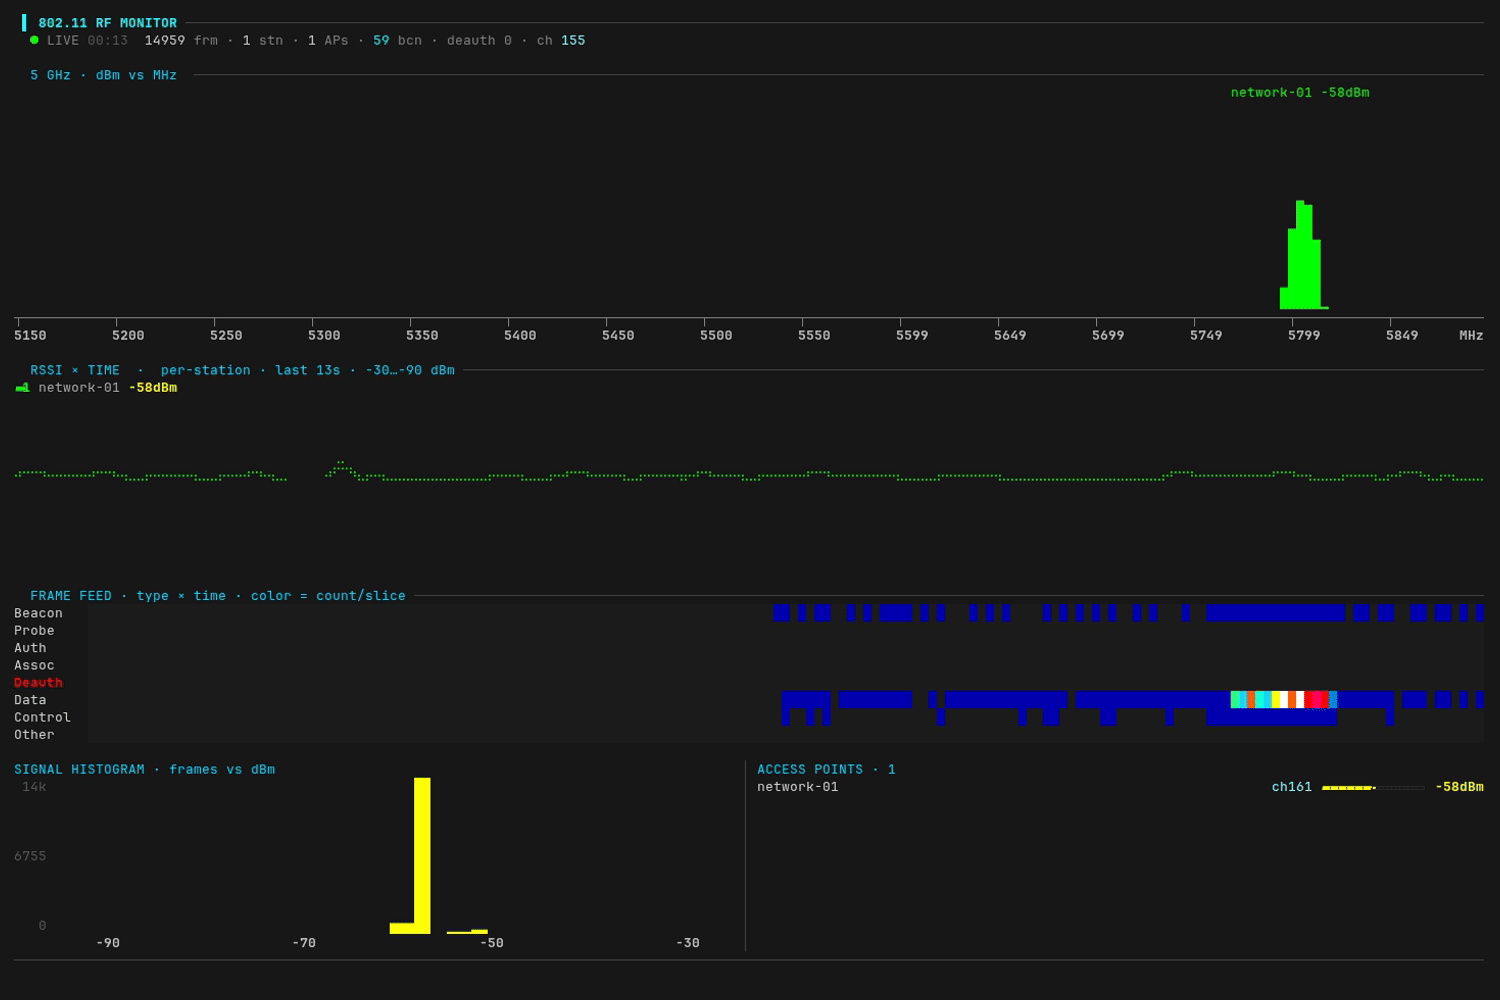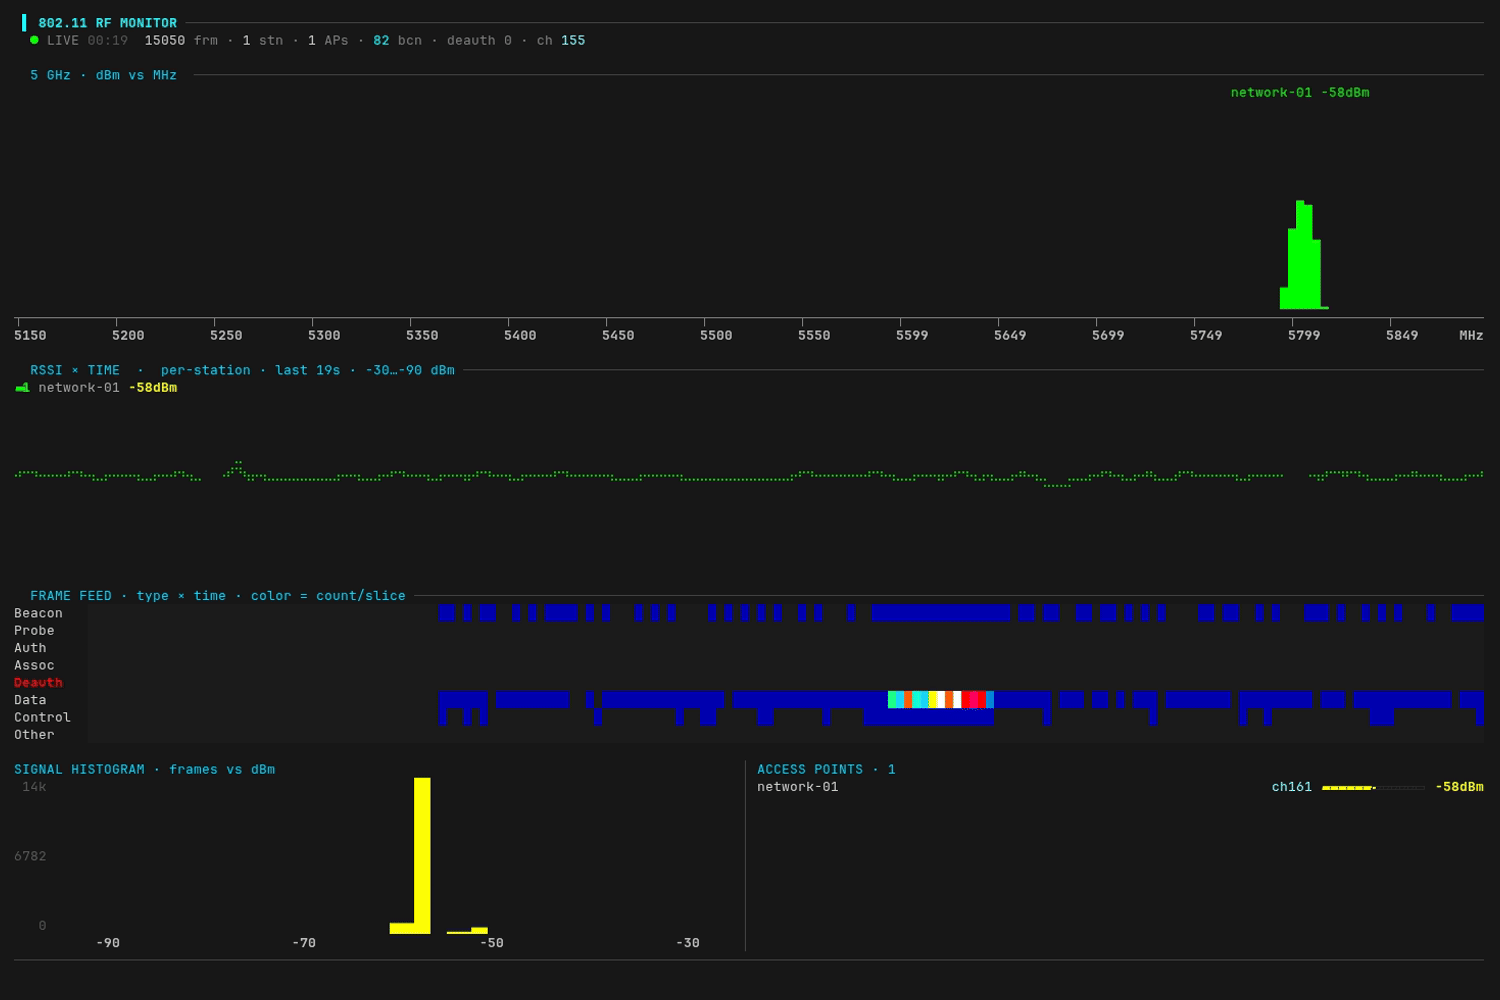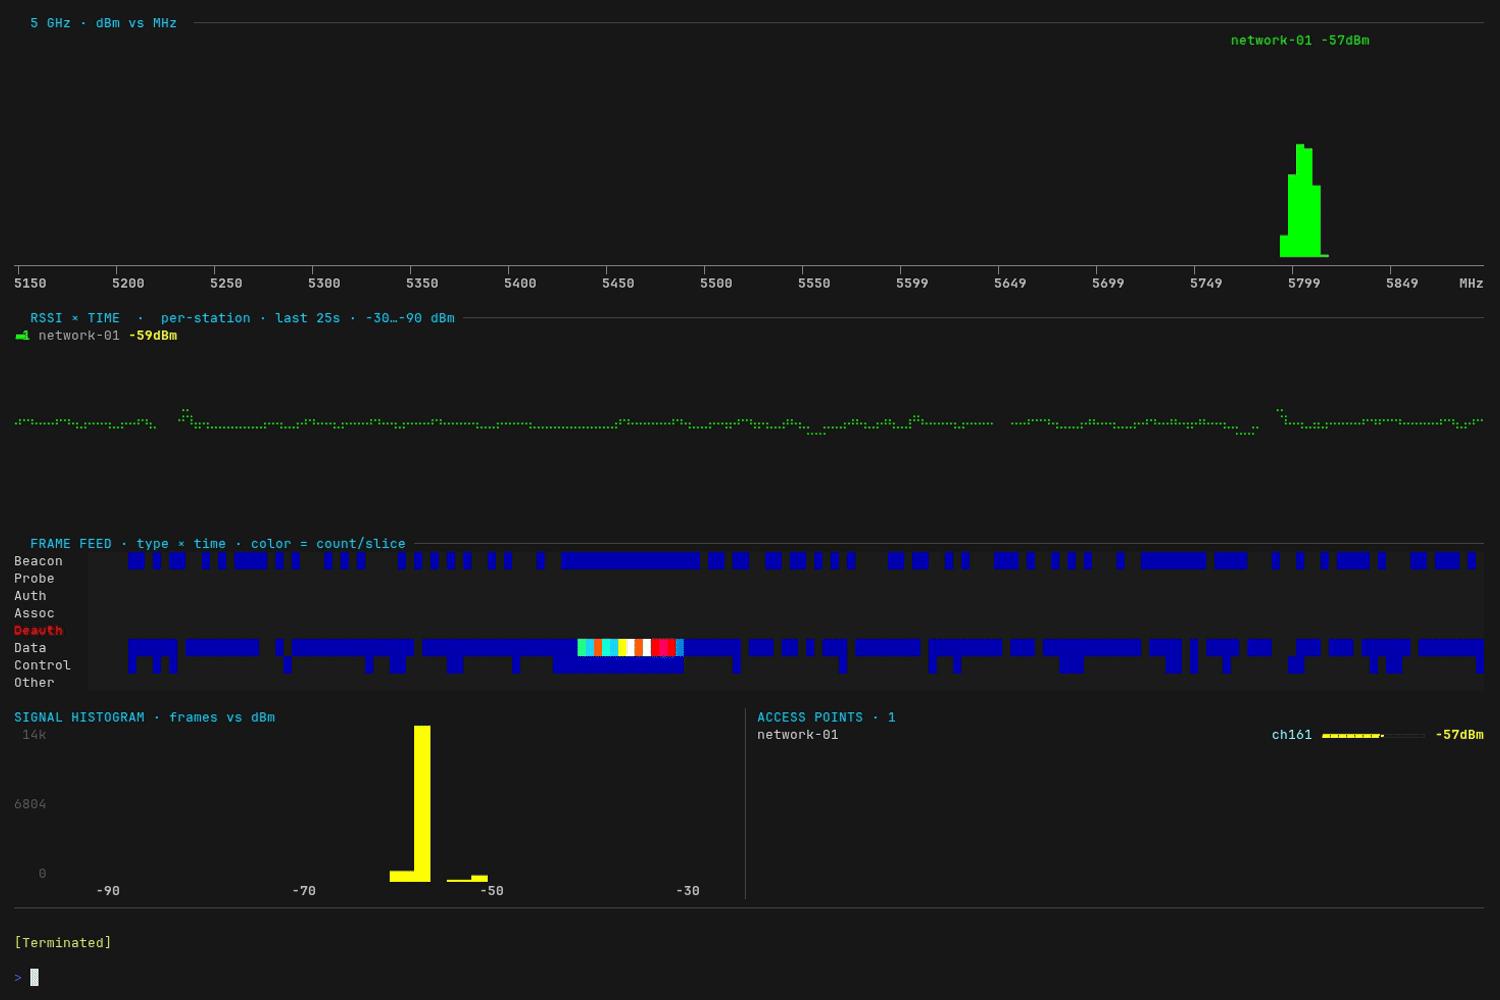 yeet-src/airtop
htop pour les ondes — un tableau de bord RF 802.11 (Wi-Fi) en direct dans votre terminal
 twisteroidambassador/udpack
UDPack est un obfuscateur générique extensible de paquets UDP.
 mustafadalga/arp-spoof-detector
Script ARP Spoof Detector qui détecte les attaques ARP Spoofing sur votre ordinateur.
 diegovargasj/cve-2025-32407
Preuve de concept d'exploit pour CVE-2025-32407 : contournement de la validation de certificat TLS dans Samsung Internet pour Galaxy Watch,…
 francozappa/bluffs
Boîte à outils pour tester l'établissement de sessions Bluetooth contre les attaques de secret de session passé et futur, utilisant le patch de…
 fenkohq/dnsmonster
Kit d'outils de capture et de surveillance DNS passif








