
 #1
Outils pour la découverte de la topologie du réseau, des périphériques et des services.
Recommandé par Kitploit
 dejanlevaja/enum_shares
Outil d'énumération des dossiers partagés
 gagaltotal/cve-2026-42945-nginx-rift-toolkit
Boîte à outils automatisée pour scanner, exploiter et corriger CVE-2026-42945 (RCE critique dans nginx). Comprend un scanner réseau, un exploit par…
 sc4rfurry/r4venzcl4w
Un framework modulaire pour pentesteurs et chasseurs de bugs écrit en python.
 vqkro/higernes
une boîte à outils OSINT passive en python et c++ : noms d'utilisateur, e-mails, domaines, adresses IP, téléphones, hachages. sans clés, sans…
 vighnesh91/omnisec-hex
Monorepo de sécurité local au navigateur avec six modules pour le triage mobile APK/IPA, le fuzzing DAST côté client, les annuaires OSINT, la…
 nurdilin/cve-2018-16706
Ou comment j'éteins ma télévision via un cronjob
 1n3/sn1per-mcp
MCP server that lets AI assistants drive a self-hosted Sn1per install, running scoped, audited scans and returning findings, ports, subdomains and…
 joda32/yowie
Finds the SaaS services an organisation subscribes to, using only externally observable data. Built for shadow IT discovery.
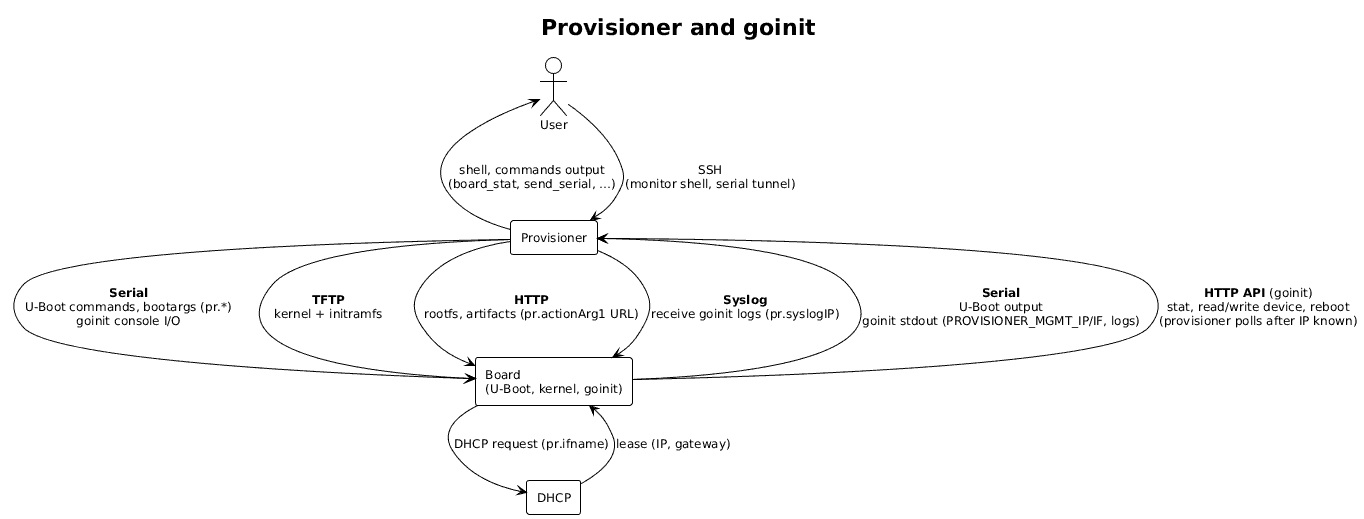 alessandrocarminati/provisioner
Système de provisionnement et de partage pour SBCs
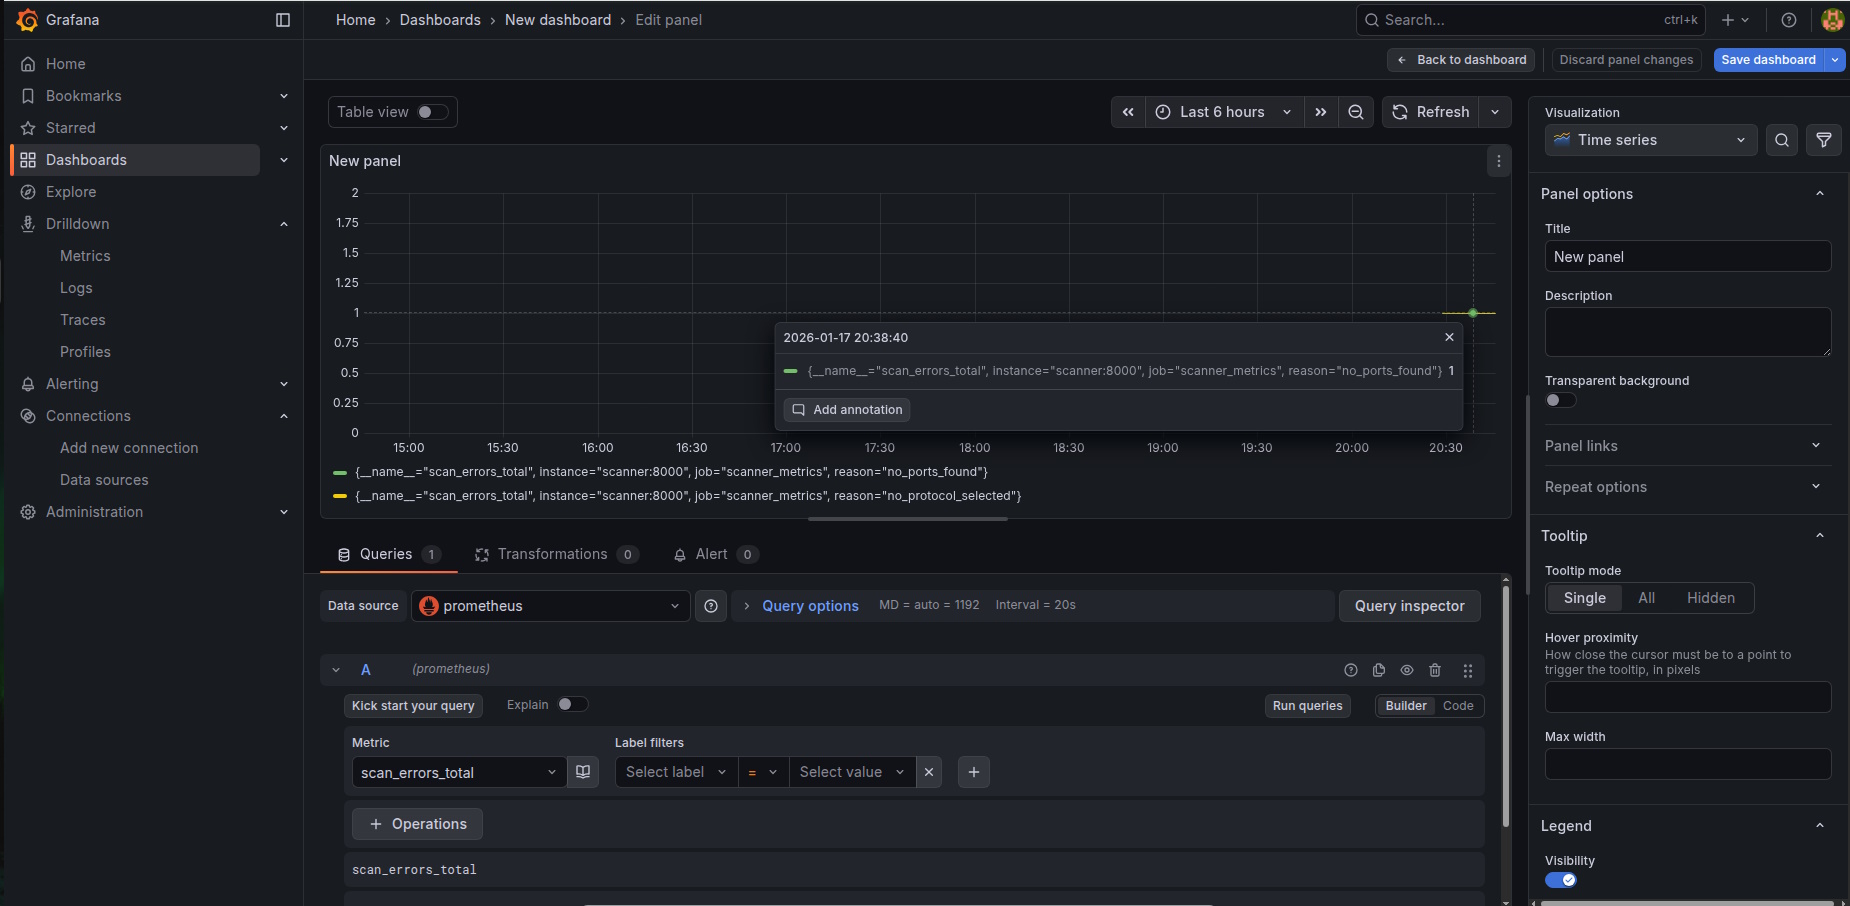 znakar/sharktooth
Scanner de ports avec intégration Docker & Prometheus + Grafana. Un outil d'audit réseau avec support du multithreading et surveillance en temps réel.
 haruu77g/phantomprint
Moteur de reconnaissance d'empreintes hybrides passif — identifier des hôtes sans envoyer un seul paquet
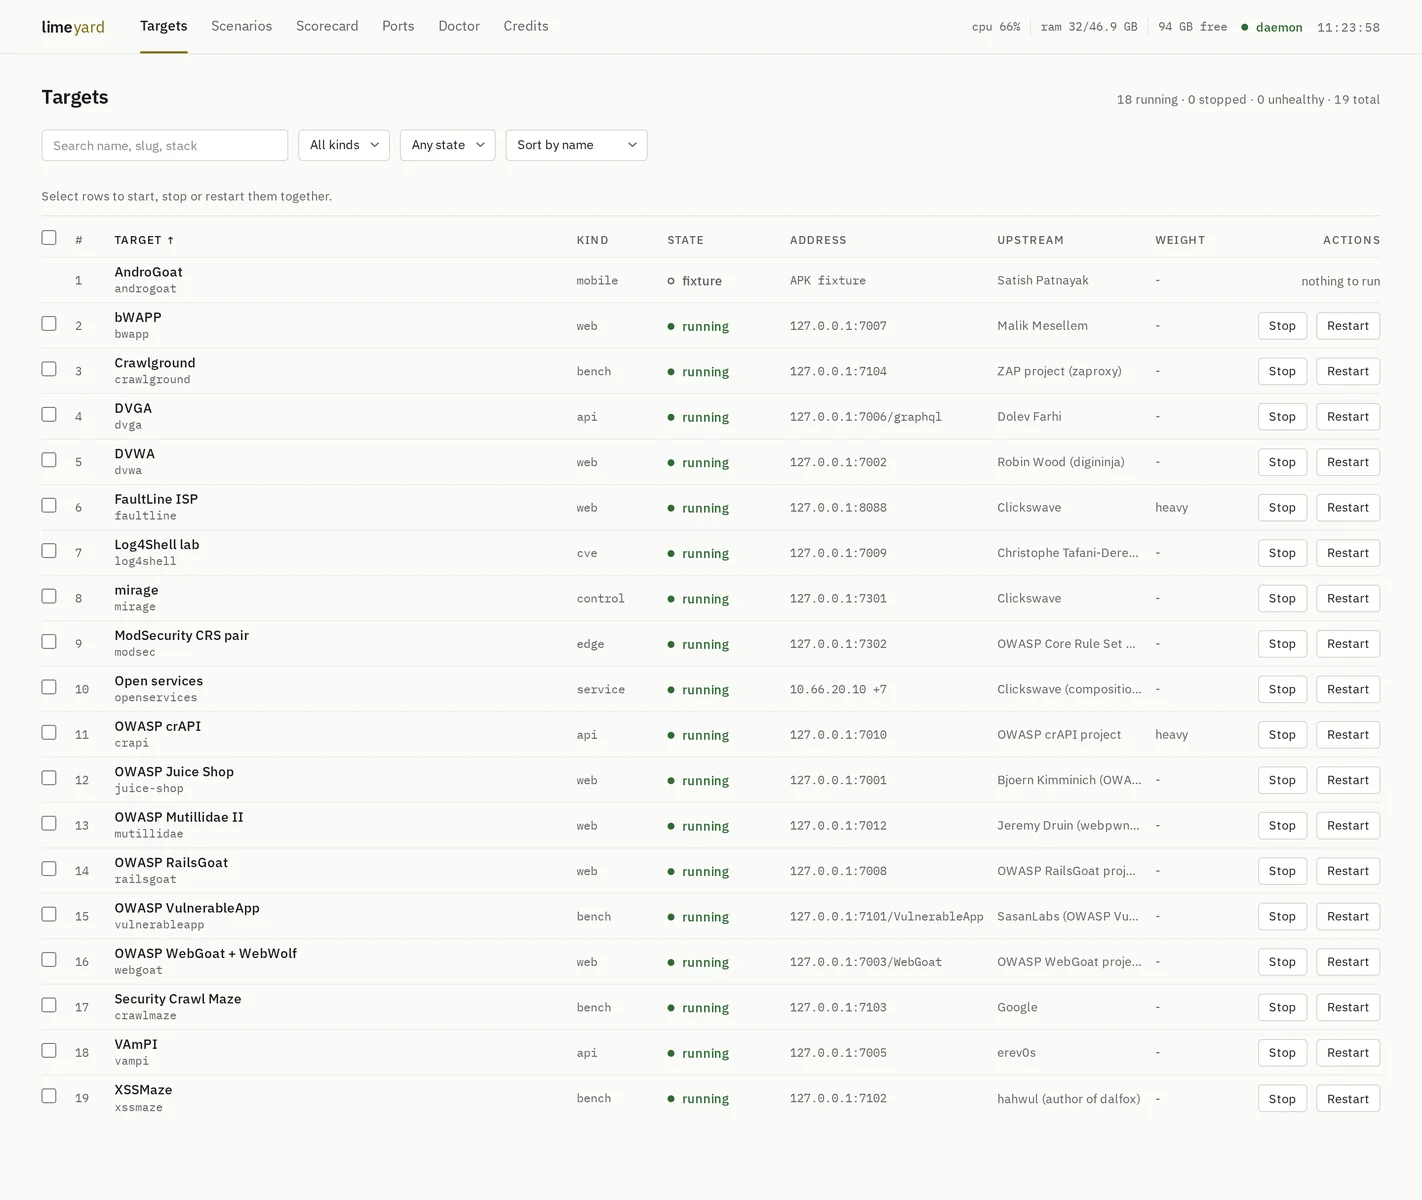 clickswave/limeyard
Lab Docker délibérément vulnérable avec un parc DNS routable et des clés de réponse lisibles par machine par cible, évaluant localement la précision,…
 lkarlslund/jugular
Scanneur ultrarapide CUPS-browsed (CVE-2024-47176)
 antecursor/antecursor
Système autonome et modulaire pour la collecte d'informations et l'exploitation basée sur le réseau. Interface WEB ici :…
 sinakeshmiri/log4jscan
scanner python simple pour vérifier si votre réseau est vulnérable à CVE-2021-44228
 sandraschi/copy-fail-mcp
CVE-2026-31431 Copy Fail — testeur LPE du noyau Linux via MCP
 darkrx1/rxscan
CLI Rust pour la reconnaissance réseau bornée : découverte de ports TCP/UDP, identification de services, collecte de preuves DNS/TLS/HTTP et…
 wizlab-it/anviz-m3-rfid-cve-2019-11523-poc
Anviz M3 RFID CVE-2019-11523 PoC








