
 #1
Outils pour l'extraction, la préservation et l'analyse des données des appareils mobiles (smartphones, tablettes).
Recommandé par Kitploit

 mvt-project/androidqf
androidqf (Android Quick Forensics) helps quickly gathering forensic evidence from Android devices, in order to identify potential traces of…
 quantika14/guasap-whatsapp-foresincs-tool
Outil forensique WhatsApp
 orlikoski/skadi
Collecter, traiter et chasser avec des données basées sur l'hôte depuis MacOS, Windows et Linux
 qeeqbox/analyzer
Analyser, extraire et visualiser les caractéristiques, artefacts et IoCs de fichiers et de dumps mémoire (binaires Windows, Linux, Android, iPhone,…
 realitynet/android-forensics-references
Référence organisée d'artefacts forensiques Android et de chemins de logs, avec des liens vers des writeups de CTF, des articles de recherche et des…
 barghest-ngo/mesh
VPN maillé pair-à-pair chiffré pour la forensique mobile à distance, permettant l'acquisition sans fil via ADB et libimobiledevice, la surveillance…
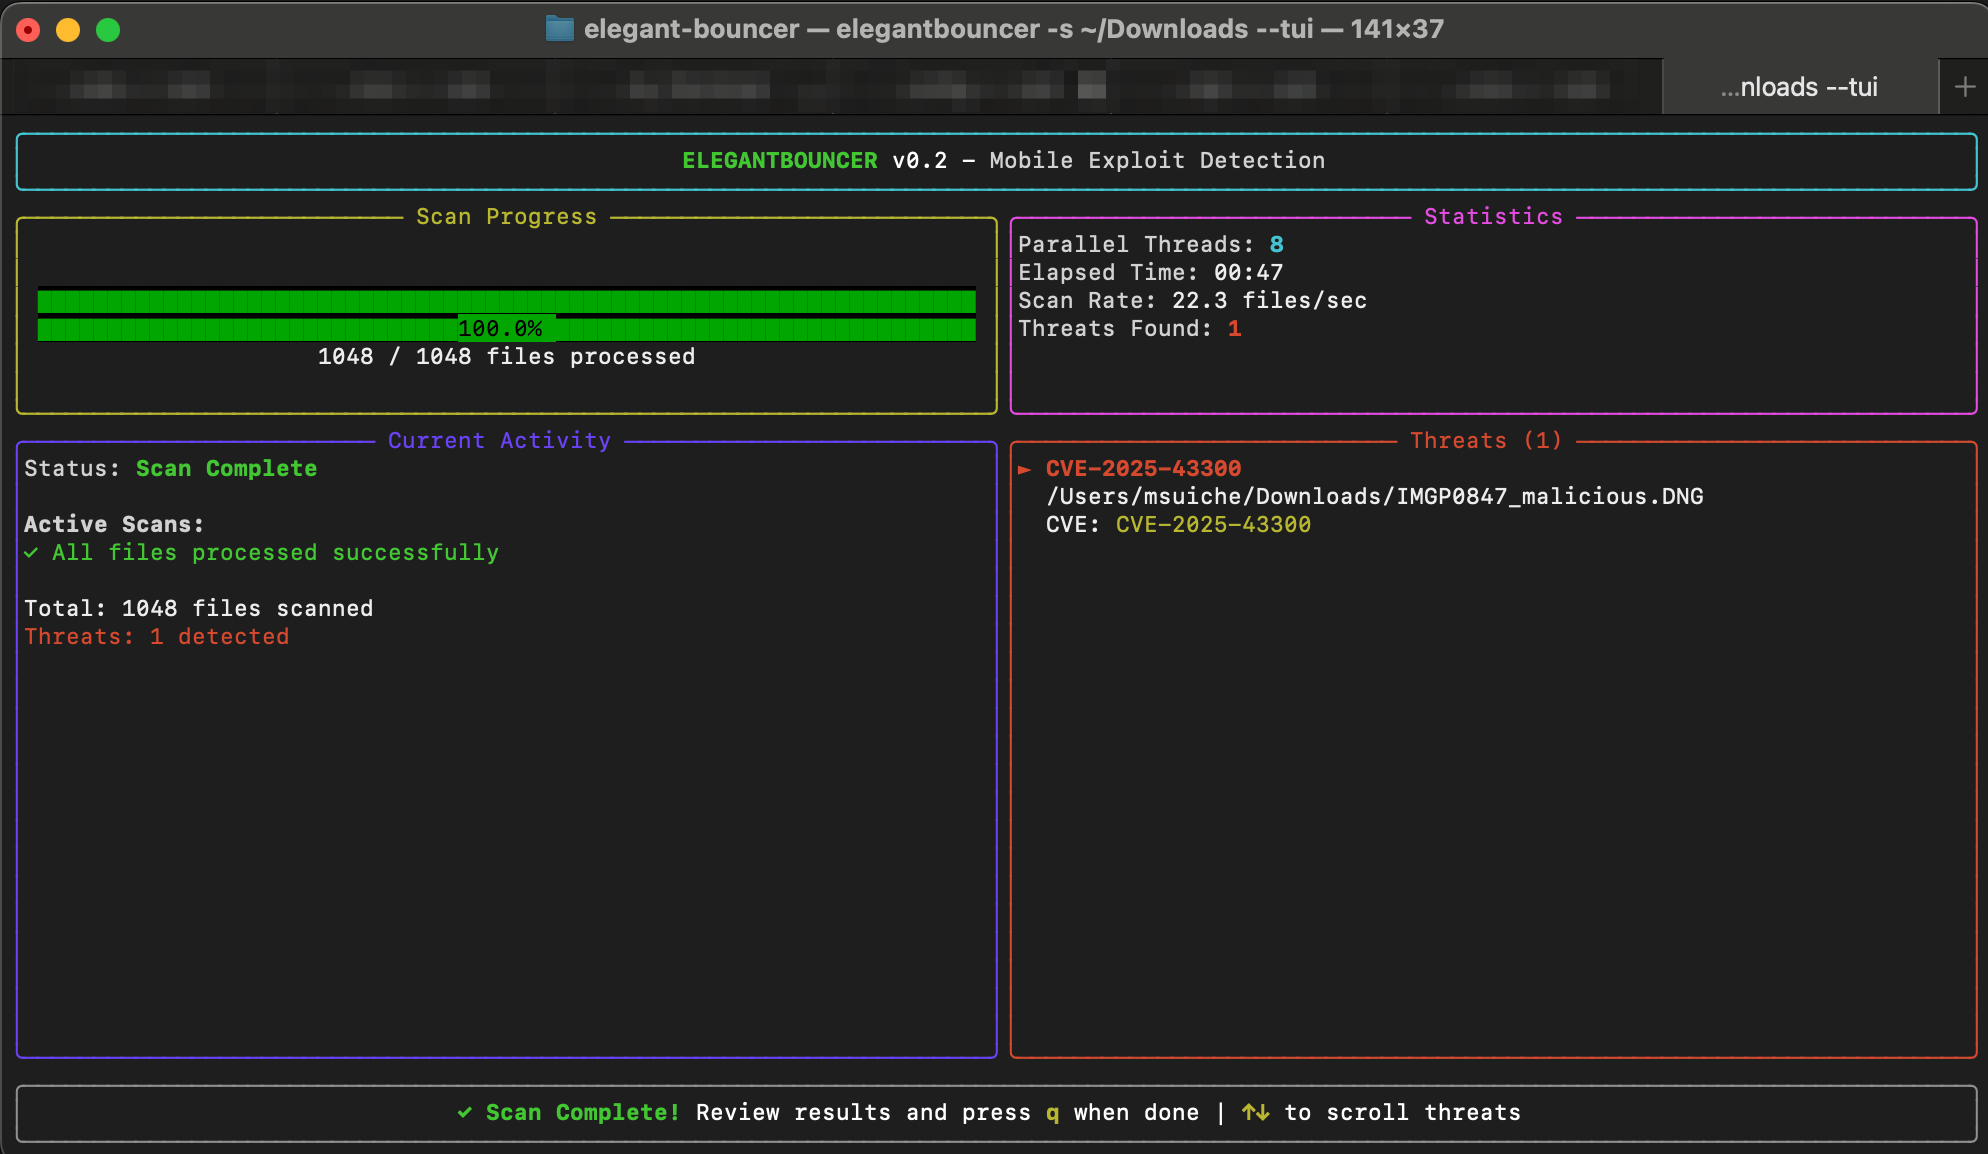 msuiche/elegant-bouncer
ELEGANTBOUNCER est un outil de détection des exploits mobiles basés sur des fichiers.

 santoku/santoku-linux
Distribution Linux pour la sécurité mobile, l'analyse de logiciels malveillants et la forensique
 marcog3/whatsdump
Extraire la clé privée WhatsApp depuis n'importe quel appareil Android non rooté (Android 7+ supporté)
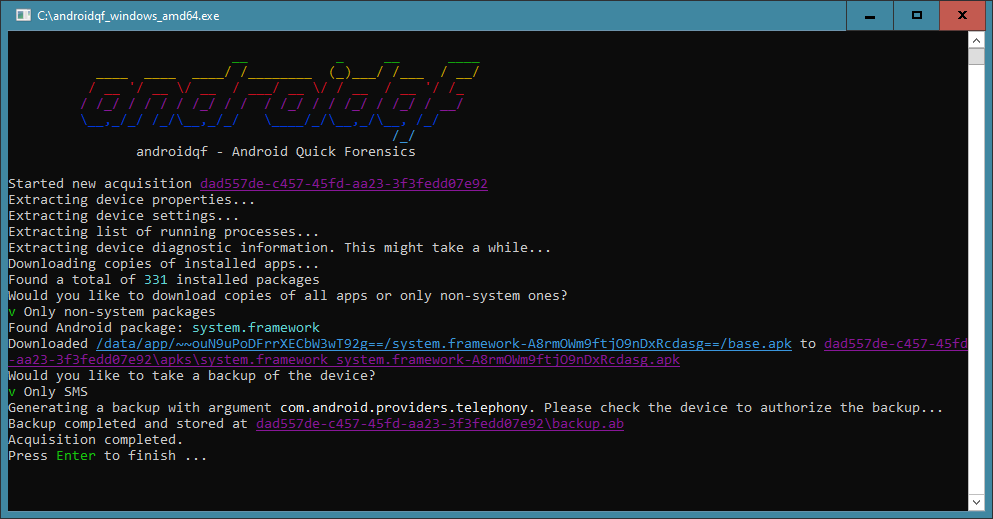 botherder/androidqf
Outil portable d'acquisition forensique pour appareils Android qui collecte les données pertinentes via le débogage USB pour identifier les traces…
 realitynet/ios_triage
Script Bash pour extraire des données d'un appareil iOS "chekcra1ned"
 jfarley248/meat
Cette boîte à outils vise à aider les enquêteurs judiciaires à réaliser différents types d'acquisitions sur des appareils iOS.
 piotr-kniaz/eslockdecryptor
Tool for recovering and decrypting ES File Explorer encrypted files (.eslock)
 appliedsec/forensicscanner
Forensic Scanner

 telegrip/telegrip
Outil forensique graphique pour acquérir et analyser les données Telegram à partir d'appareils Android. Analyse les messages, médias et métadonnées ;…
 fkie-cad/sandroid_dexray-intercept
Un outil d'analyse de logiciels malveillants Android qui crée des profils d'exécution complets en s'accrochant au comportement des applications à…







