
 #1
Outils d'audit de configuration, scan de conformité, benchmarks de durcissement et détection de dérive.
Recommandé par Kitploit

 prowler-cloud/prowler
Prowler est la plateforme de sécurité cloud open source la plus largement utilisée au monde, qui automatise la sécurité et la conformité sur tout…
 projectdiscovery/nuclei
Scanner de vulnérabilités rapide basé sur YAML avec moteur de détection piloté par modèles pour des tests de sécurité automatisés sur les…
 kyverno/kyverno
Appliquez la sécurité et la conformité sur les clusters Kubernetes via des contrôles d'admission, la mutation de ressources, des analyses en…
 kubescape/kubescape
Plateforme de sécurité Kubernetes open-source qui analyse les clusters, les manifests et les images à la recherche de mauvaises configurations, de…
 snyk/cli
Snyk CLI analyse et surveille vos projets pour détecter les vulnérabilités de sécurité.
 aquasecurity/trivy
Trouvez des vulnérabilités, des erreurs de configuration, des secrets, des SBOM dans les conteneurs, Kubernetes, les dépôts de code, les clouds et…
 nightwatchcybersecurity/truegaze
Outil d'analyse statique pour applications Android/iOS se concentrant sur les problèmes de sécurité en dehors du code source
cisofy/lynisOutil d'audit de sécurité sans agent pour les systèmes Linux, macOS et UNIX. Effectue des analyses approfondies pour les vulnérabilités, les…
 firefart/stunner
Testez et exploitez les serveurs STUN/TURN pour les mauvaises configurations, permettant le pivotement du réseau interne via un proxy SOCKS, les…
 alessandroz/beroot
Projet d'élévation de privilèges - Windows / Linux / Mac
 bridgecrewio/checkov
Outil d'analyse statique pour l'infrastructure en tant que code qui détecte les mauvaises configurations cloud, les vulnérabilités et les secrets…
 trailofbits/semgrep-rules
Collection de règles Semgrep pour l'analyse statique de code, la détection de vulnérabilités de sécurité et l'application de pratiques de codage…
 cloud-custodian/cloud-custodian
Moteur de règles pour la sécurité cloud, l'optimisation des coûts et la gouvernance, DSL en yaml pour des politiques permettant d'interroger, filtrer…
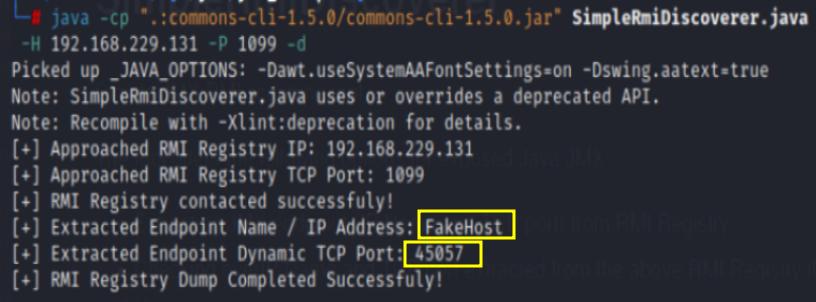 marcin-wolak/simplermidiscoverer
Outil simple de scan JMX RMI
 ye-ze-yu/epireal-bench
Benchmark de red-teaming et framework d'attaque en boîte noire pour évaluer les risques de désinformation visuelle dans les générateurs d'images…
 gopasteverything/gpewebdefender
Moniteur léger d'attaques web. Un binaire Go + SQLite. Pas OSSEC, pas un WAF.
 mondoohq/cnspec
Une sécurité open source et cloud-native pour protéger tout, de la compilation à l'exécution
 aquasecurity/kube-hunter
Chassez les failles de sécurité dans les clusters Kubernetes



