
 #1
Outils pour l'analyse des dumps RAM afin de trouver les processus en cours d'exécution, les connexions réseau et les malwares cachés.
Recommandé par Kitploit
 kudaes/shelter
Obsuscation du sommeil basée sur ROP pour contourner les scanners mémoire
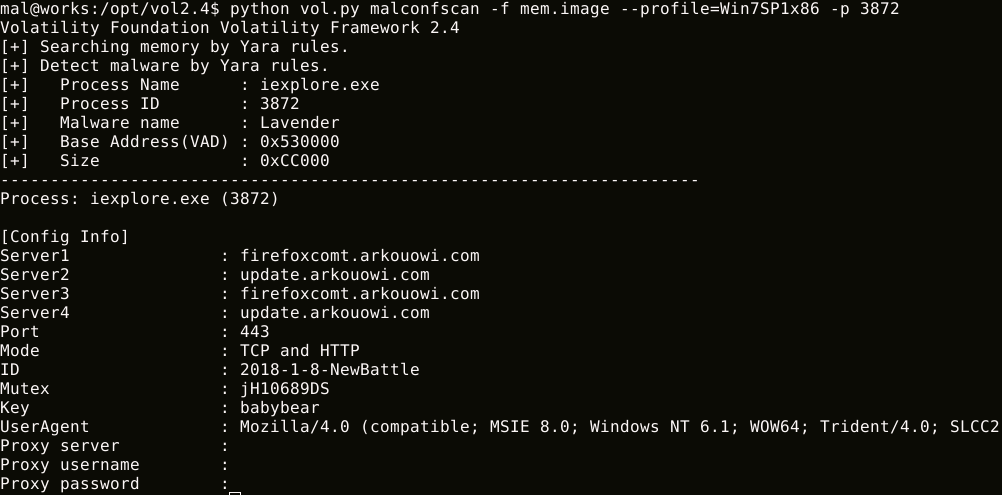 jpcertcc/malconfscan
Plugin Volatility pour l'extraction des données de configuration de malwares connus
 tastypepperoni/pplblade
Contourne la protection PPL pour vider la mémoire du processus LSASS, obscurcit les fichiers de vidage avec XOR, et les exfiltre à distance via RAW…
 theflink/deepsleep
Une variante de Gargoyle pour x64 afin de masquer les artefacts mémoire en utilisant uniquement ROP et PIC.
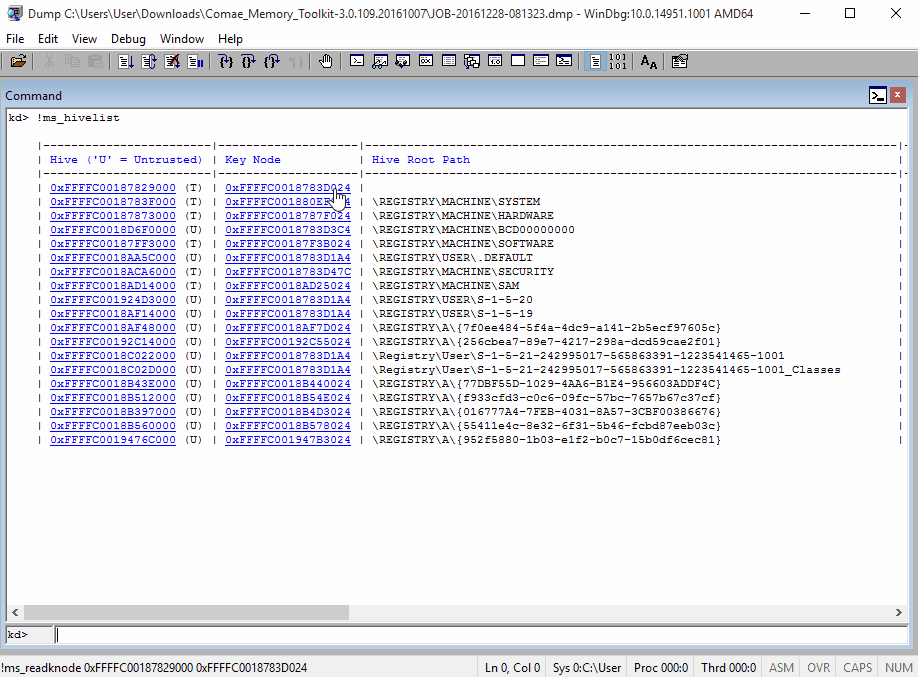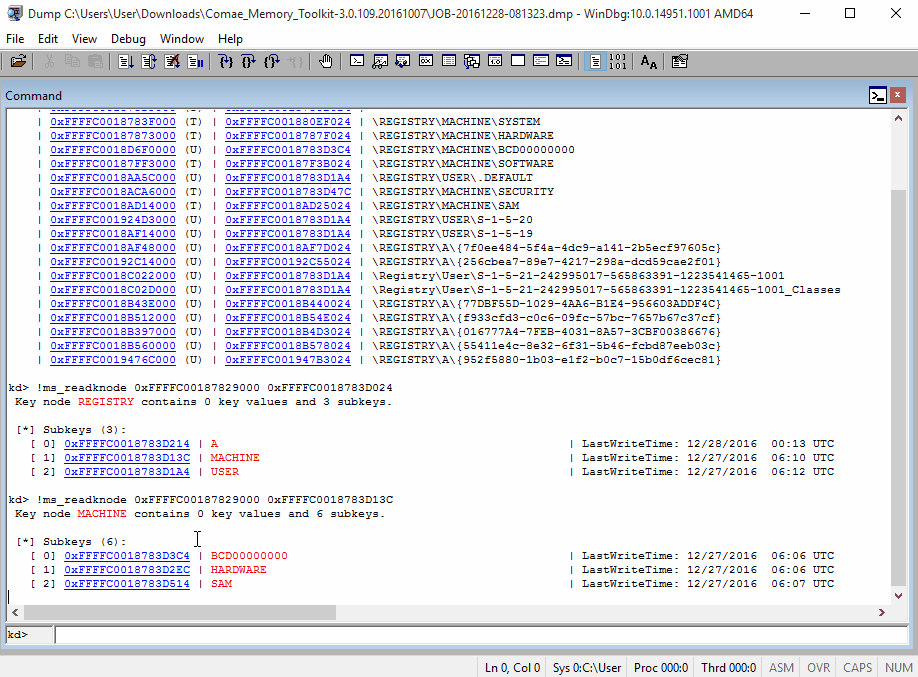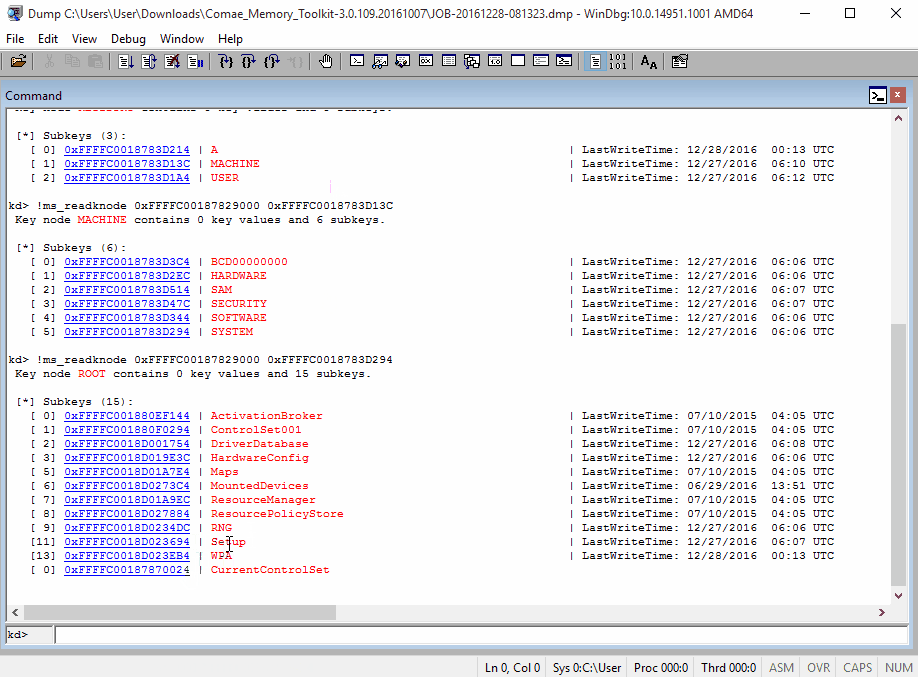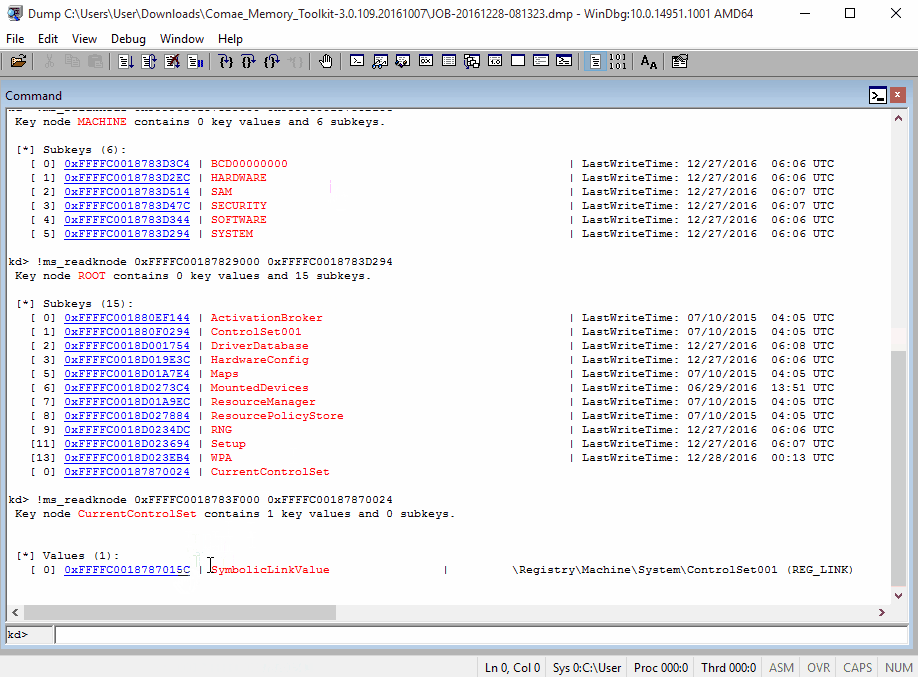 magnetforensics/swishdbgext
Extension de débogage pour la réponse aux incidents et la criminalistique numérique
 jeanextreme002/pymemoryeditor
Une bibliothèque pure Python qui permet d'inspecter, de modifier et de rechercher la mémoire de n'importe quel processus en cours d'exécution en…
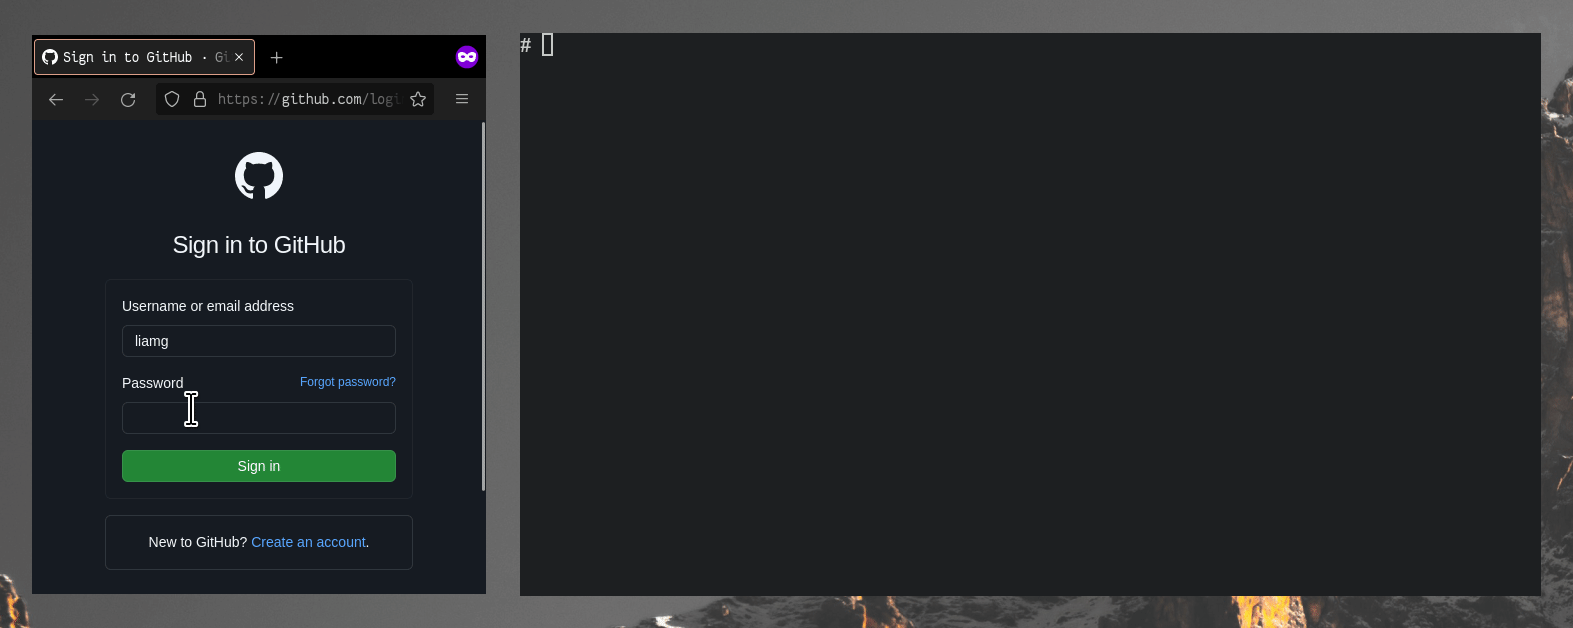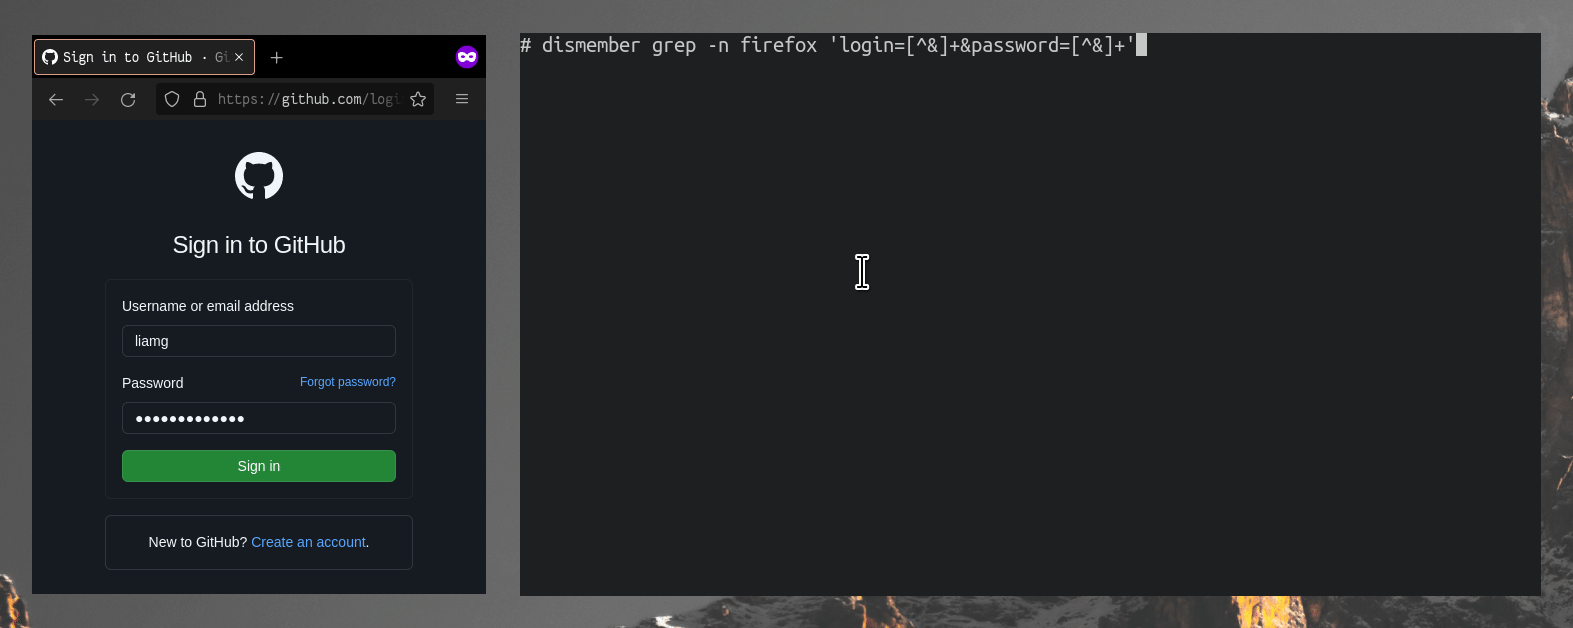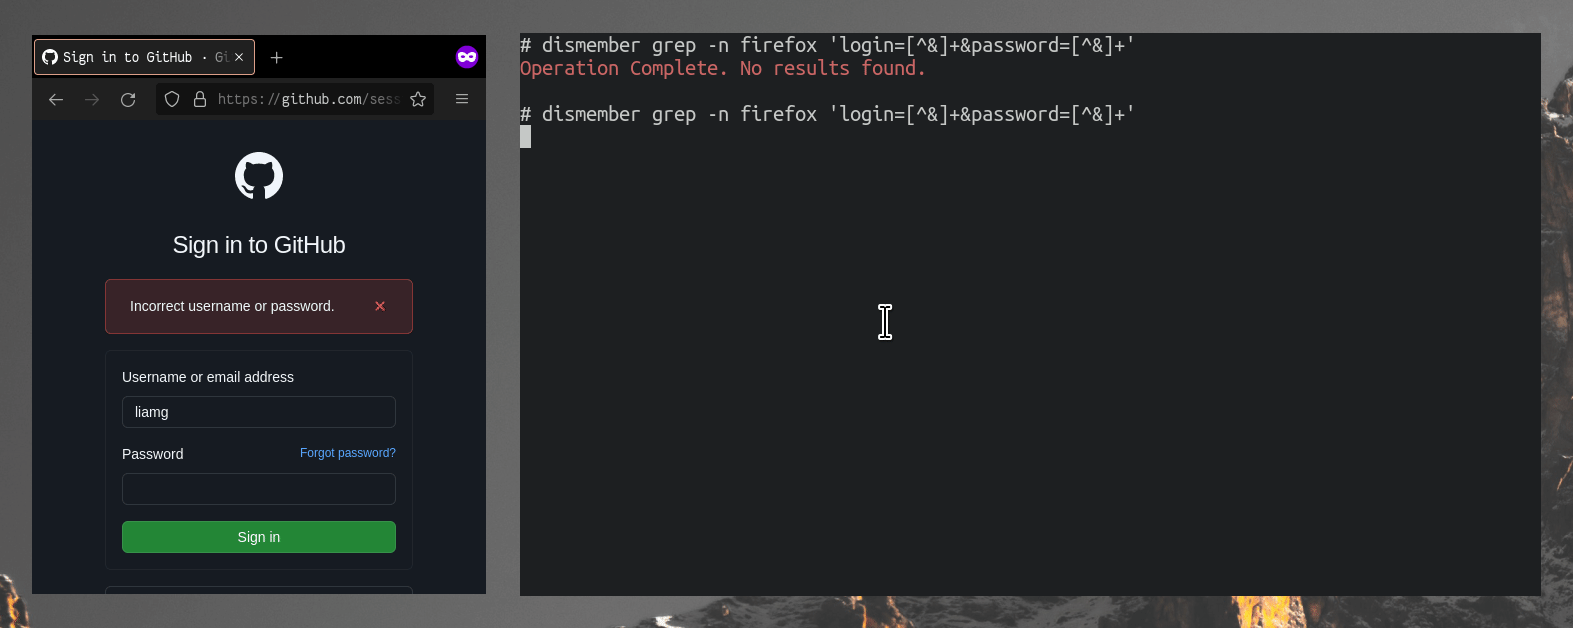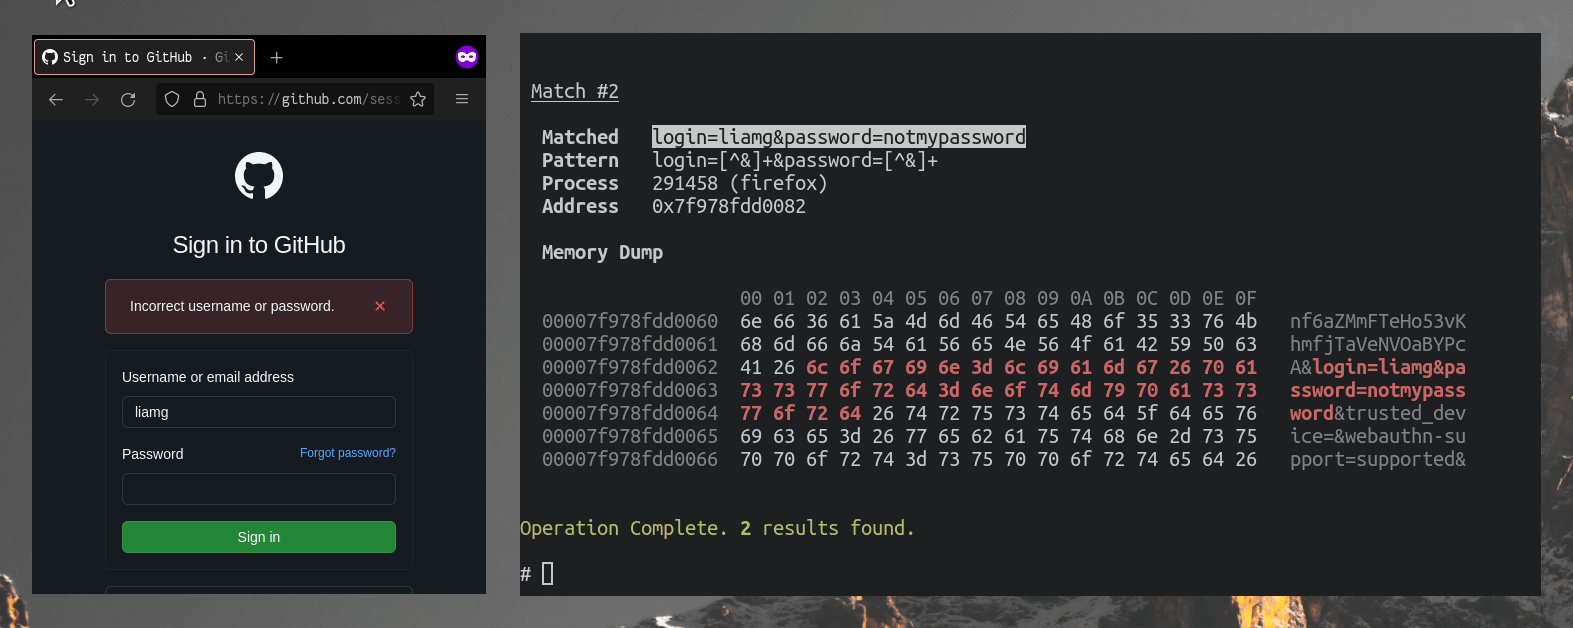 liamg/dismember
:knife: Scanne la mémoire pour des secrets et plus encore. Peut-être éventuellement une boîte à outils /proc complète.
 halpomeranz/lmg
Script d'automatisation de la capture et de l'analyse de la mémoire Linux
 rainbowdynamix/ghostkatz
Extraire LSASS via des primitives de lecture de mémoire physique dans des pilotes noyau vulnérables
 antoniococo/malseclogon
Un petit outil pour jouer avec le service Seclogon
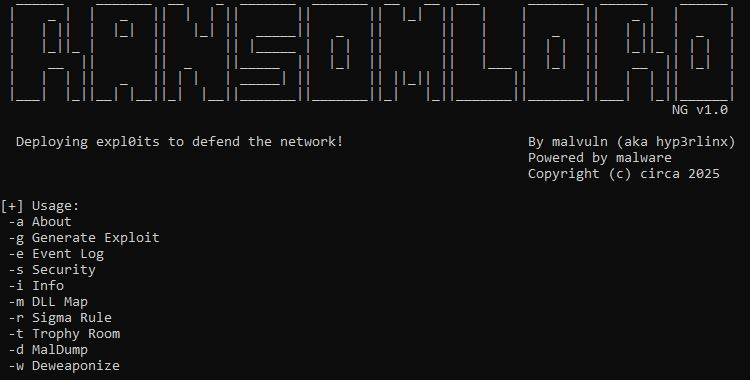 malvuln/ransomlord
RansomLord est un outil d'exploitation anti-ransomware de preuve de concept qui automatise la création de fichiers PE, utilisés pour compromettre les…
 rastrea2r/rastrea2r
Collecter & chasser les IOCs avec entrain et style
 crowdstrike/supermem
Un script Python développé pour traiter les images mémoire Windows en fonction du type de triage.
 andreafortuna/autotimeliner
Extraire automatiquement la chronologie forensique d'un dump de mémoire volatile
 nccgroup/asatools
Dépôt principal regroupant tous les projets d'outils liés à Cisco ASA du NCC Group.
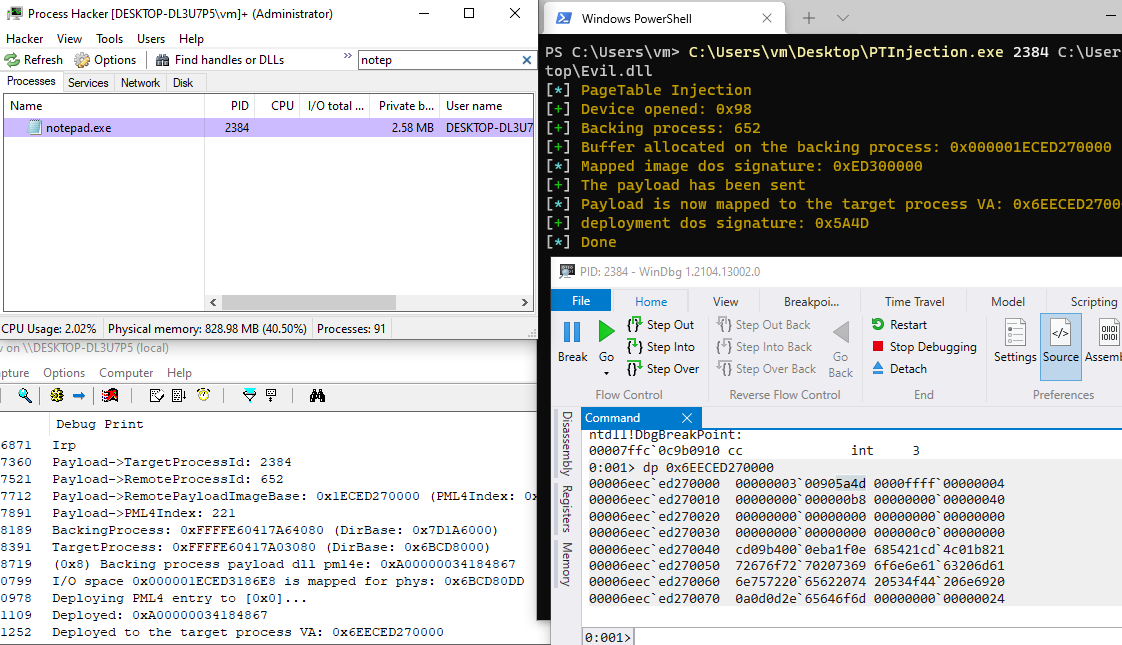 kkent030315/pagetableinjection
Injection de code, injecter un payload malveillant via les tables de pages pml4.
 jas502n/cve-2018-17182
Exploit d'élévation de privilèges par use-after-free (UAF) dans le noyau Linux pour CVE-2018-17182, fournissant un accès root au shell sur les noyaux…
 dwmetz/cyberpipe
Un script PowerShell facile à utiliser pour collecter des analyses forensiques de la mémoire et du disque pour les enquêtes DFIR.








