
 #1
Outils pour l'analyse des dumps RAM afin de trouver les processus en cours d'exécution, les connexions réseau et les malwares cachés.
Recommandé par Kitploit

 sandi-go/cve-2018-12798
Preuve de concept d'exploit pour CVE-2018-12798, un dépassement de tas dans Adobe Acrobat Reader qui permet l'exécution de code à distance via des…
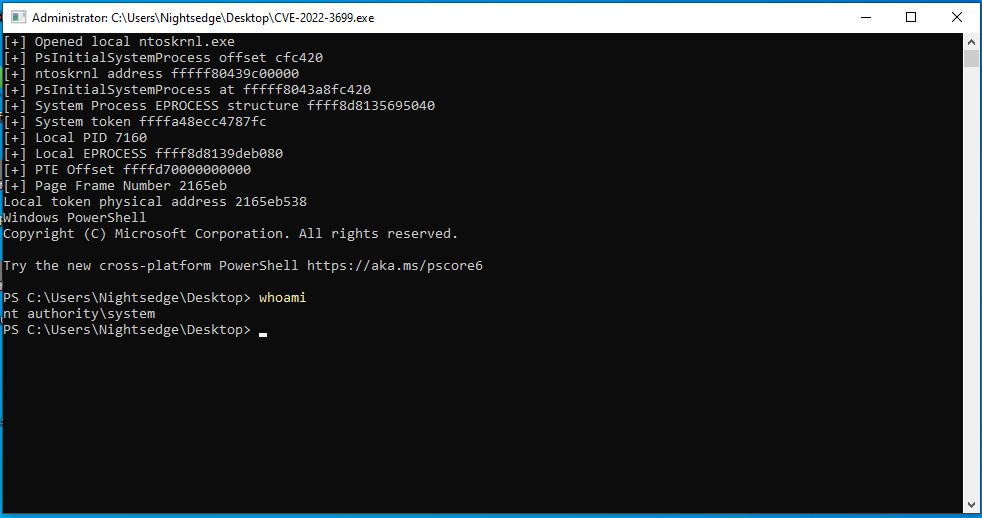 eap2468/cve-2022-3699
Preuve de concept d'exploitation pour CVE-2022-3699
 hau-zy/keepass-dump-py
Réécriture en Python du PoC original du dumper de mot de passe maître KeePass 2.X (CVE-2023-32784).
 babykillerblack/cve-2015-7547
glibc getaddrinfo débordement de tampon basé sur la pile
 jedai47/cve-2018-17182
Preuve de concept pour CVE-2018-17182, une vulnérabilité use-after-free du noyau Linux dans le sous-système mm, démontrant une élévation de…
 dawnl3ss/cve-2023-32784
Récupérer le mot de passe principal d'une base de données KeePass <= 2.53.1
 datntsec/cve-2020-1206
Analyse technique de CVE-2020-1206 (SMBleed) vulnérabilité de divulgation d'informations du noyau dans Windows SMBv3, y compris l'oracle de fuite de…
 abdurahmon3236/cve-2024-44947
Preuve de concept d'exploitation pour la fuite d'informations FUSE du noyau Linux (CVE-2024-44947), démontrant la divulgation de mémoire au-delà de…
 pingjuiliao/cve-2023-28753
Pwn de netconsd
 tzwlhack/cve-2021-21017
Preuve de concept pour CVE-2021-21017, une confusion de type dans Adobe Reader conduisant à une lecture hors limites et à un débordement de tas, avec…
 anldori/cve-2017-16995
CVE-2017-16995 Linux POC
 day6reak/cve-2014-1773
Analyse technique de CVE-2014-1773, une vulnérabilité de corruption du tas dans le moteur MSHTML d'Internet Explorer, avec une pile d'appels de crash…
 jedai47/cve-2017-16994
Exploit d'élévation de privilèges locaux pour le noyau Linux pour CVE-2017-16994, exploitant un déréférencement de pointeur nul et un contournement…
 sandi-go/cve-2018-8389
Analyse technique et preuve de concept pour CVE-2018-8389, une vulnérabilité use-after-free dans jscript.dll d'Internet Explorer permettant…
 colaoo123/cve-2022-22555
Exploit pour CVE-2022-22555, une vulnérabilité de débordement de tampon du tas du noyau Linux permettant une élévation locale de privilèges. Comprend…
 natleoj/cve-2019-11933
Corruption de tas dans le sélecteur de médias de WhatsApp
 tarantula-team/cve-2019-19012
Un dépassement d'entier dans la fonction search_in_range du fichier regexec.c dans Oniguruma 6.x avant 6.9.4_rc2 entraîne une lecture hors limites.
 day6reak/cve-2014-4140
Notes techniques et analyse du débogueur pour CVE-2014-4140, une vulnérabilité use-after-free dans CHtmRootParseCtx::AddText de MSHTML conduisant à…








