
 #1
Outils pour l'analyse des dumps RAM afin de trouver les processus en cours d'exécution, les connexions réseau et les malwares cachés.
Recommandé par Kitploit
 0xblackash/cve-2026-43499
CVE-2026-43499
 rin449/bhpai
Plateforme d'analyse de malwares multi-format combinant un sandbox Windows furtif Ring-3, des analyseurs statiques PE/PDF, la récupération de clés de…
 mein-0/gvcidrv64
Preuve de concept d'exploit pour le pilote noyau GVCIDrv64.sys de Gigabyte, permettant une élévation de privilèges locale via la lecture/écriture…
 withsecurelabs/volatility-plugins
Plugins Volatility pour la forensique mémoire, incluant la détection des techniques d'évasion de scan mémoire Gargoyle.
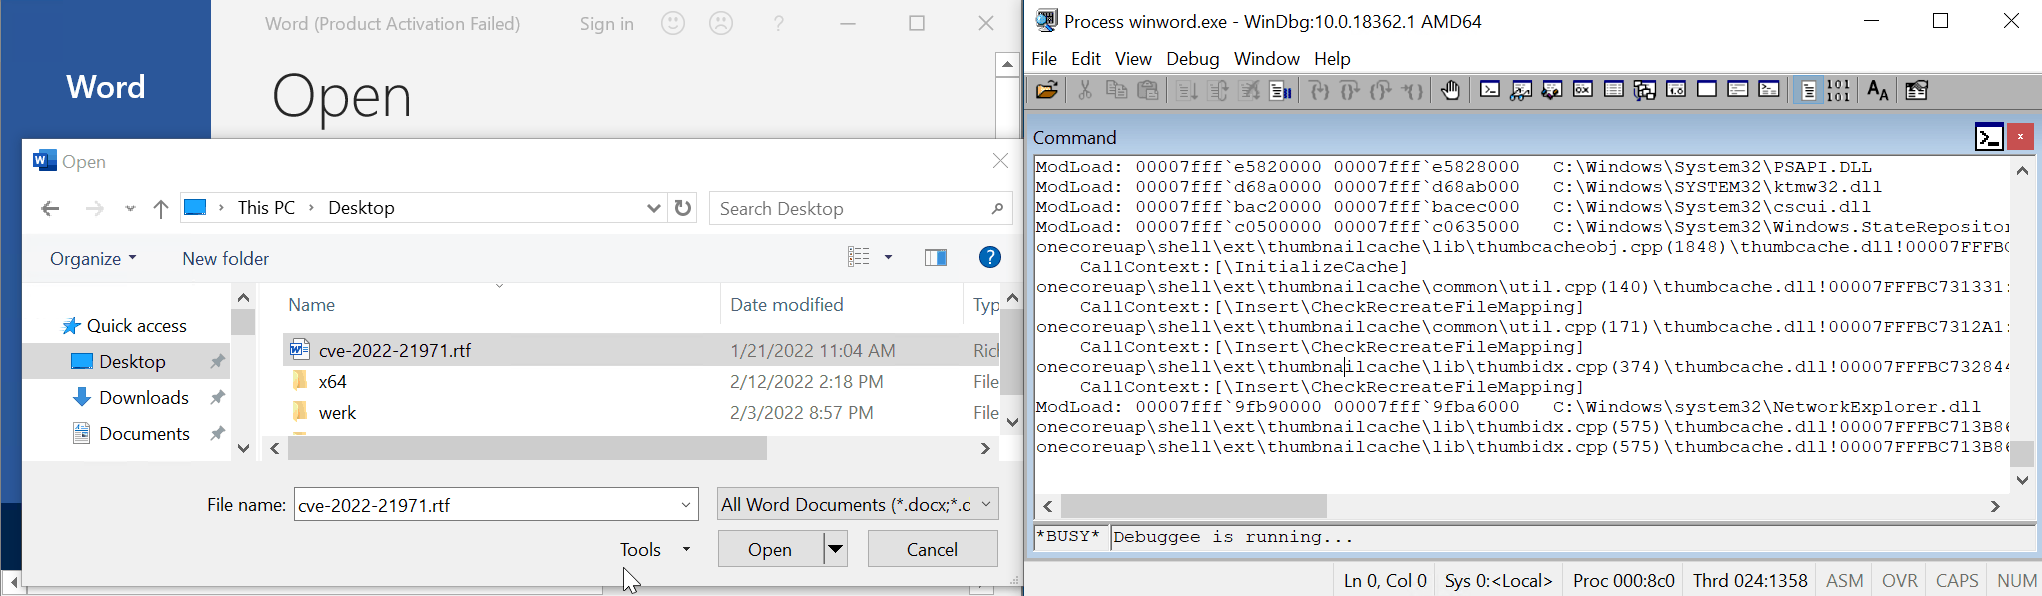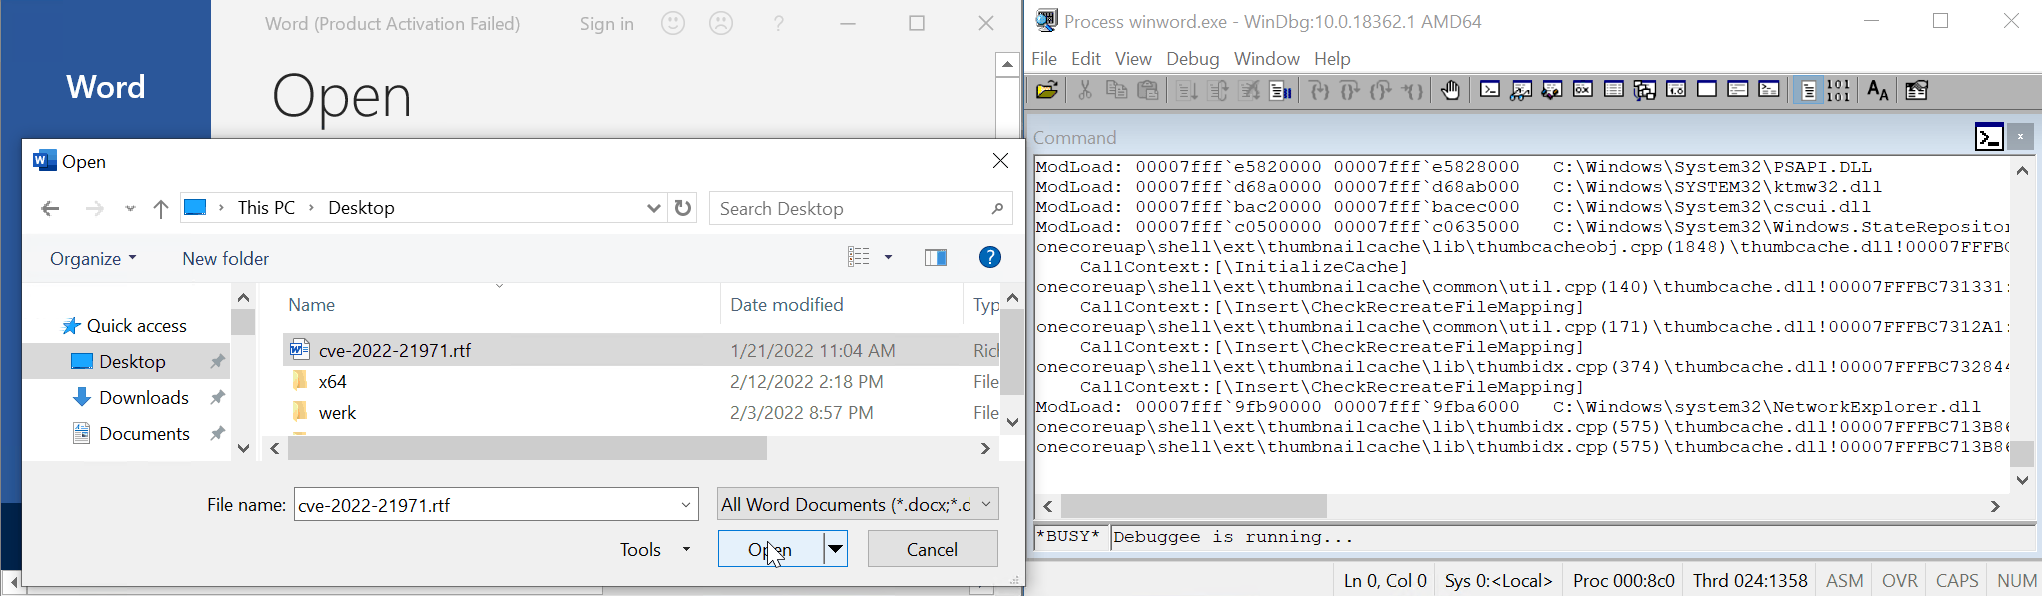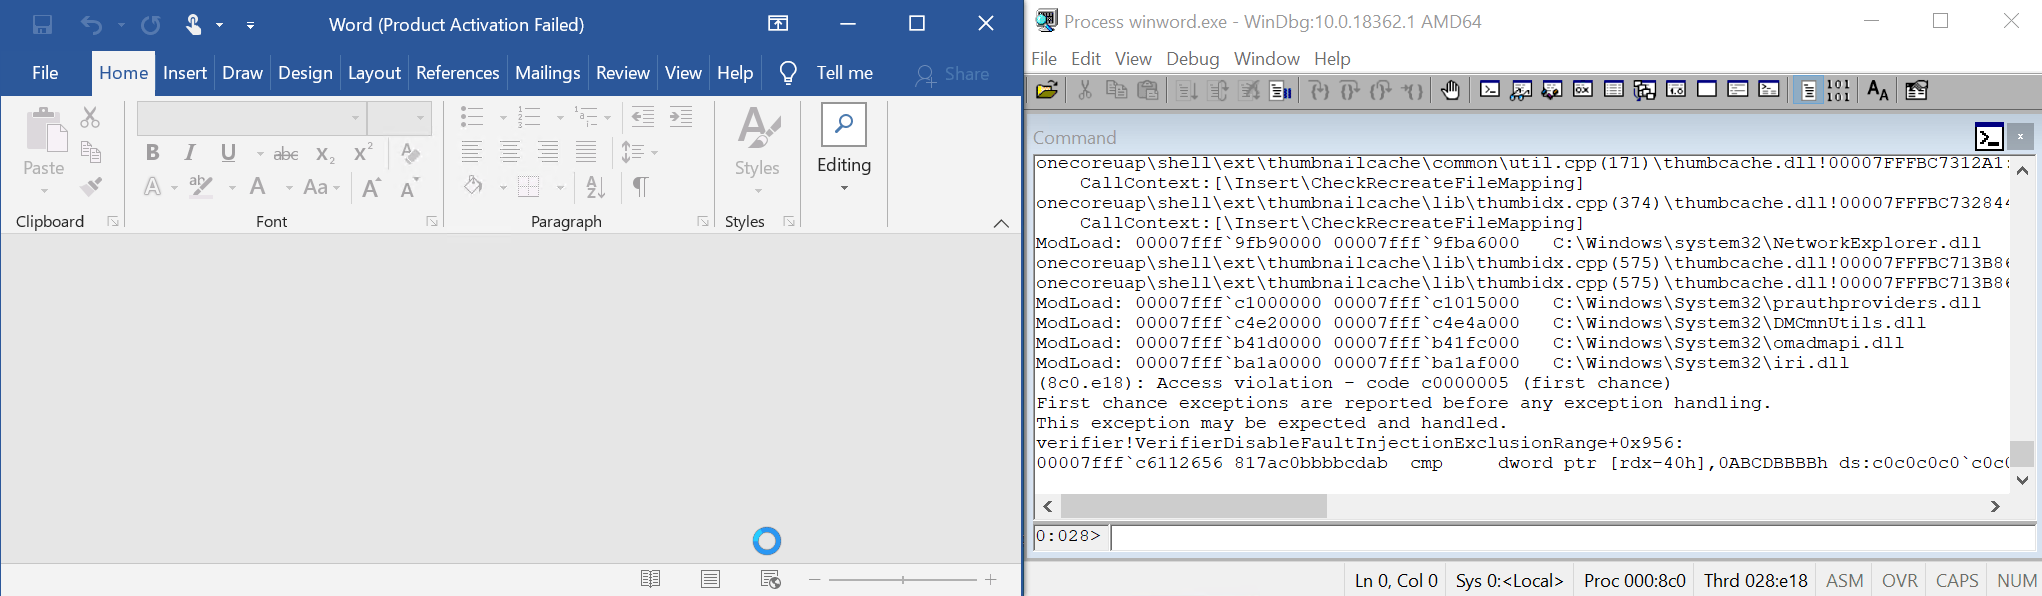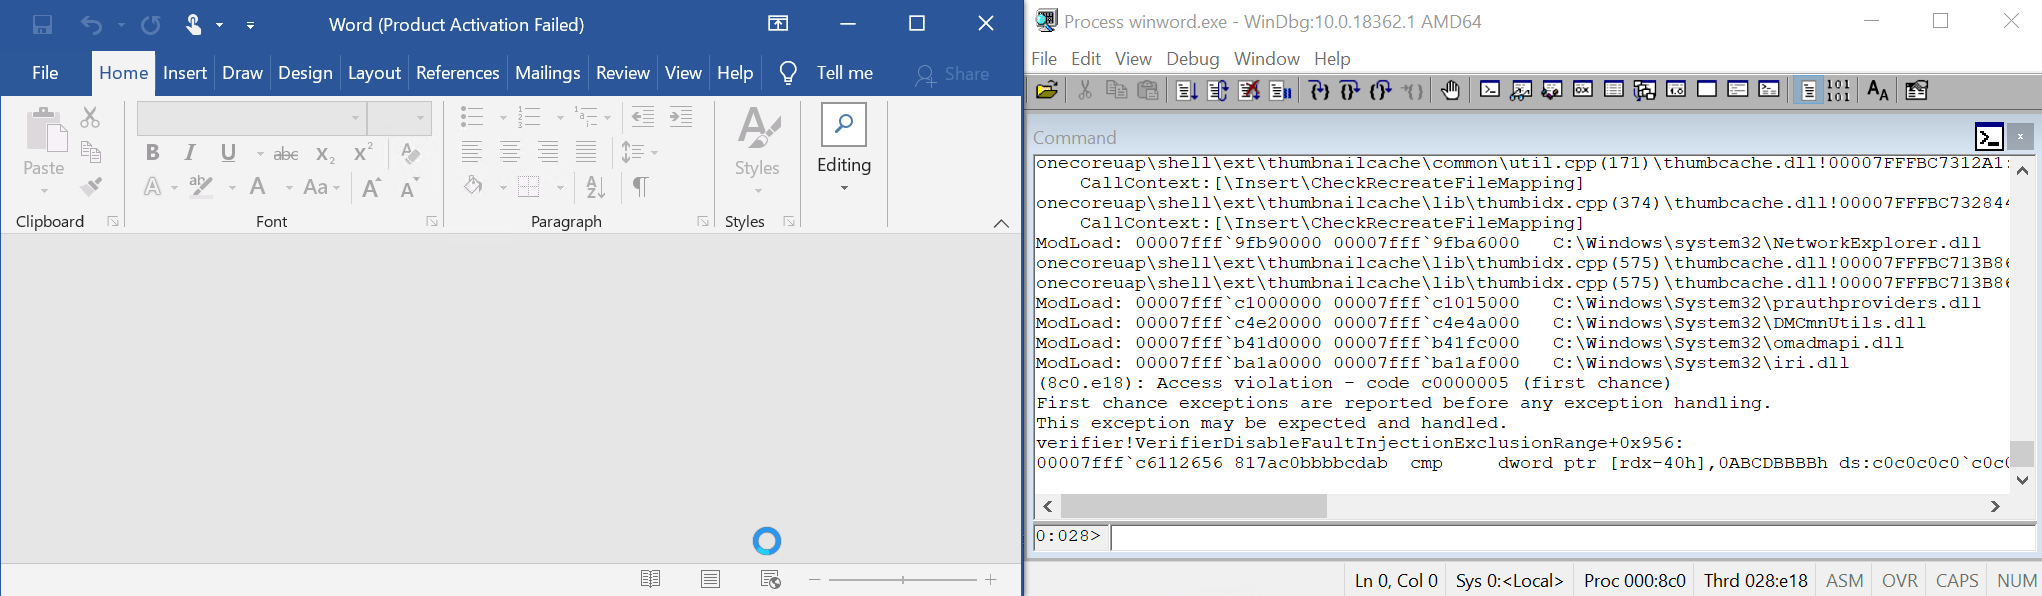 malwareman007/cve-2022-21971
POC de CVE-2022-21971
 maherazzouzi/cve-2024-26817-amdkfd
Débordement d'entier potentiel menant à un débordement de tas dans AMD KFD.
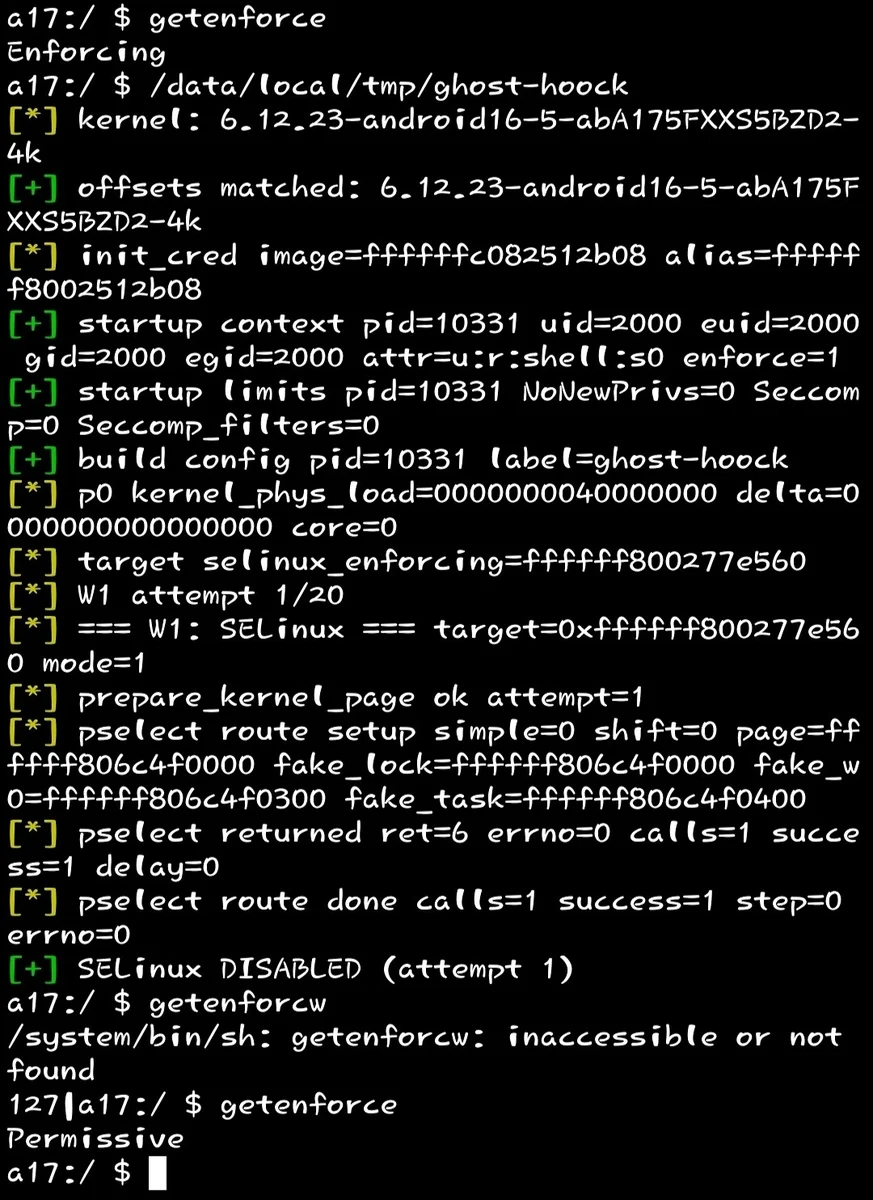 genksome/ghost-hoock
GhostLock réduit à une seule primitive : SELinux désactivé sur Galaxy A17 (BZA5) via futex PI UAF (CVE-2026-43499). Pas de root, pas de patch de…
 bbaranoff/cve-2023-4863
Preuve de concept d'exploitation pour CVE-2023-4863, un débordement de tampon de tas dans libwebp, démontrant le déclenchement du crash et les étapes…
 se1ims/pixelsmash
Preuve de concept et banc d'essai pour CVE-2026-8461, une écriture hors limites dans le décodeur MagicYUV de FFmpeg, avec générateur de charge utile…
 liverwortenuresis371/copyfail-rs
Exploiter et détecter les vulnérabilités CVE-2026-31431 à l'aide d'un binaire statique qui surveille l'intégrité du système et contourne…
 alonhr/secdrvpoolleak
Un PoC pour CVE-2018-7250
 jvidhan/cve-2026-43687
Notes de rétro-ingénierie et un PoC autonome pour la race de cache d'accès du client NFS de macOS (CVE-2026-43687), avec diff de désassemblage du…
 abraxas/cve-2026-19445-sni-uaf
Lab de preuve de concept pour CVE-2026-19445, un use-after-free de SSLContext SNI ssl de CPython où un client TLS distant libère le contexte de…
 learningdisordercapital35/cve_2025_24257----not-mine
Démontrer CVE-2025-24257 avec un PoC public pour la lecture/écriture OOB du heap kernel IOGPUFamily et analyse de panique.
 abraxas/vbox-lsilogic-sas-config
VirtualBox 7.2.20 - Critique - Local - Confusion de types / lecture-écriture arbitraire - Superposition SAS1068 CONFIG SCSI-SPI
 abraxas/qemu-xhci-complete-uaf
QEMU 11.1.2 - Élevé - Local - UAF - xhci_complete résidu de CVE-2026-17588 doorbell DMA
 abraxas/qemu-nvme-sgl-bar
QEMU 11.1.2 - Élevé - Local - UAF - NVMe SGL span into BAR0 incomplete CVE-2021-3929
 abraxas/sqlite-fts5-securedel
SQLite 3.53.4 - Élevé - Local - Crash - Dépassement de PutVarint dans le footer secure-delete de FTS5








