
 #1
Outils pour la dissection, la compréhension et la rétro-ingénierie du comportement des logiciels malveillants.
Recommandé par Kitploit
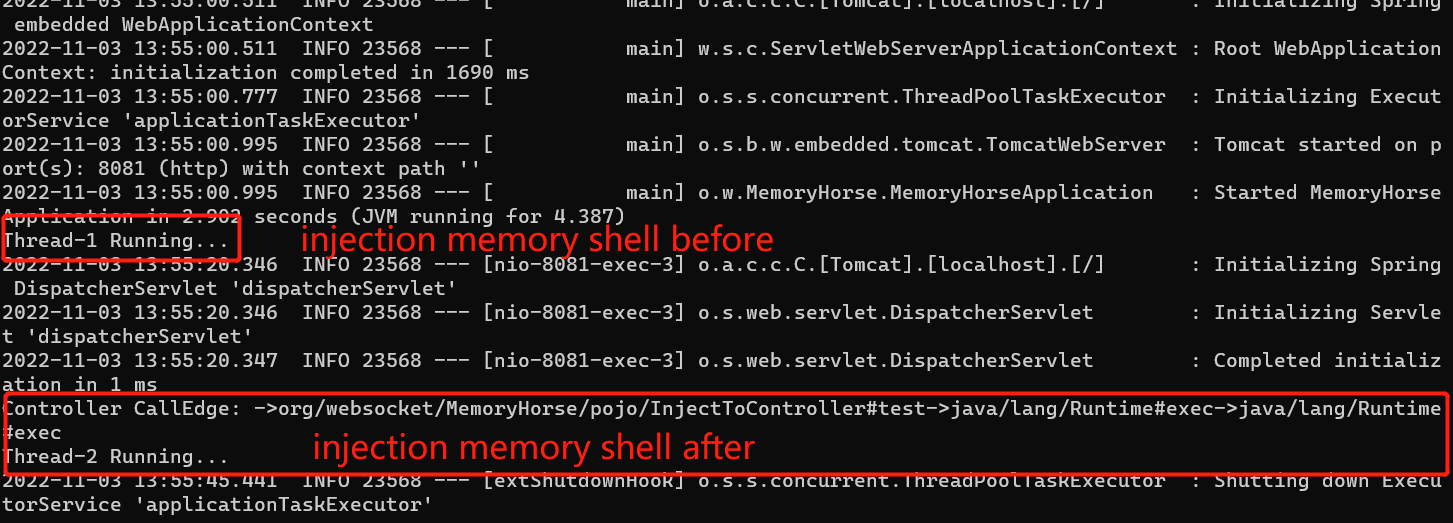
 sf197/memoryshellhunter
Scanner de Java Agent memory horse combiné avec le mode Call Graph
 d4rksystem/evasive_malware_book_samples
Les échantillons référencés dans mon livre, Evasive Malware (No starch Press)
 umpolungfish/byvalver
prend des shellcode bad-bytes et les bannit, renvoyant du shellcode nettoyé avec des fonctionnalités préservées
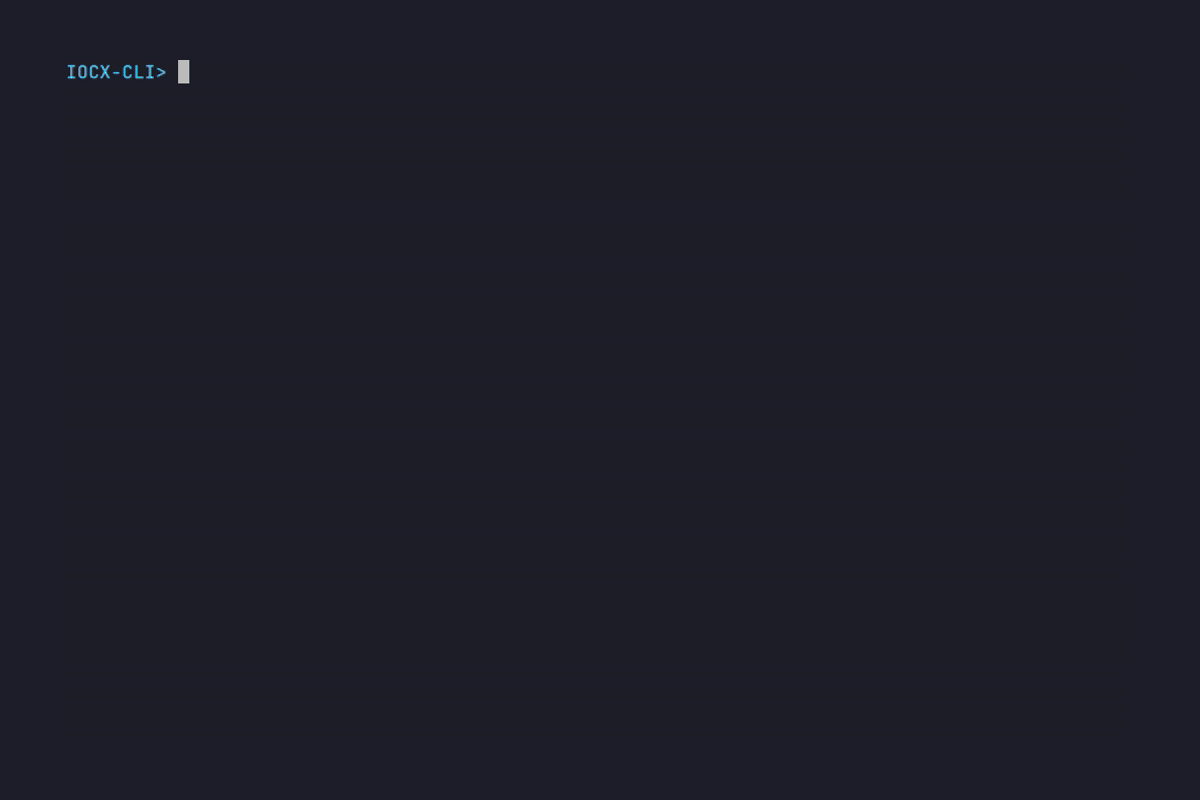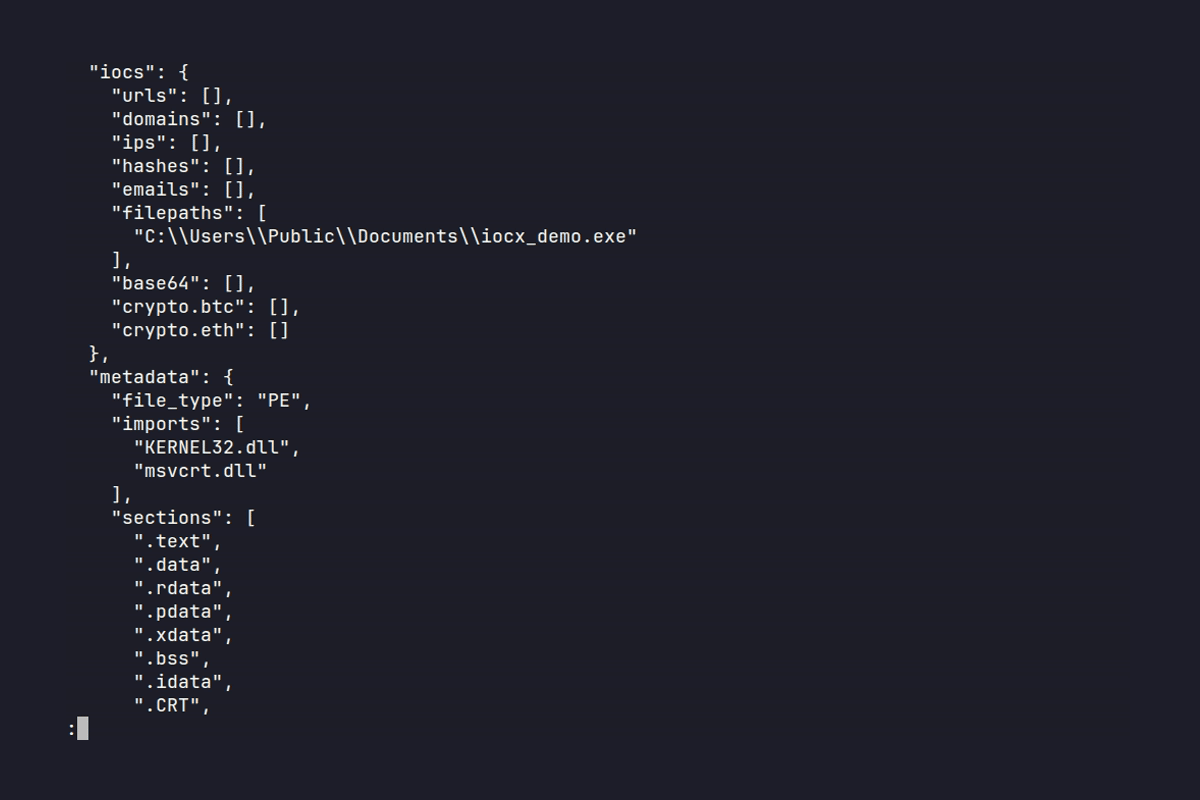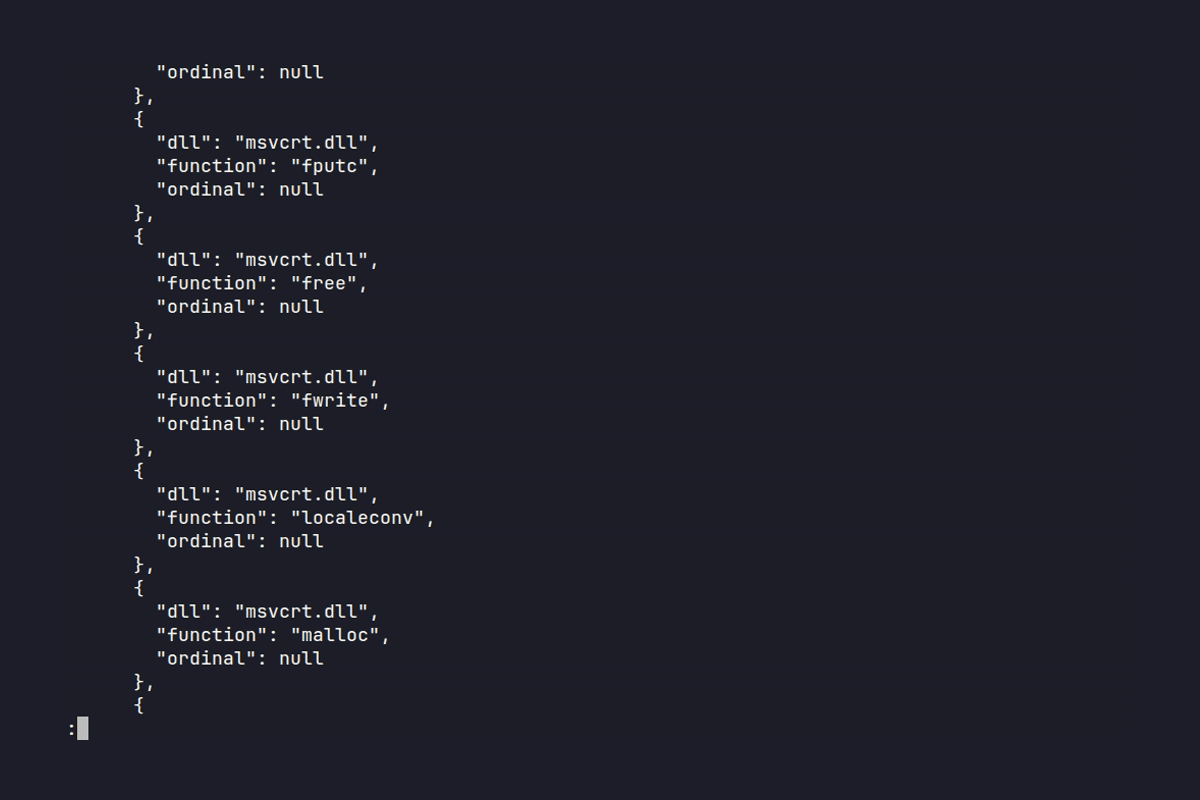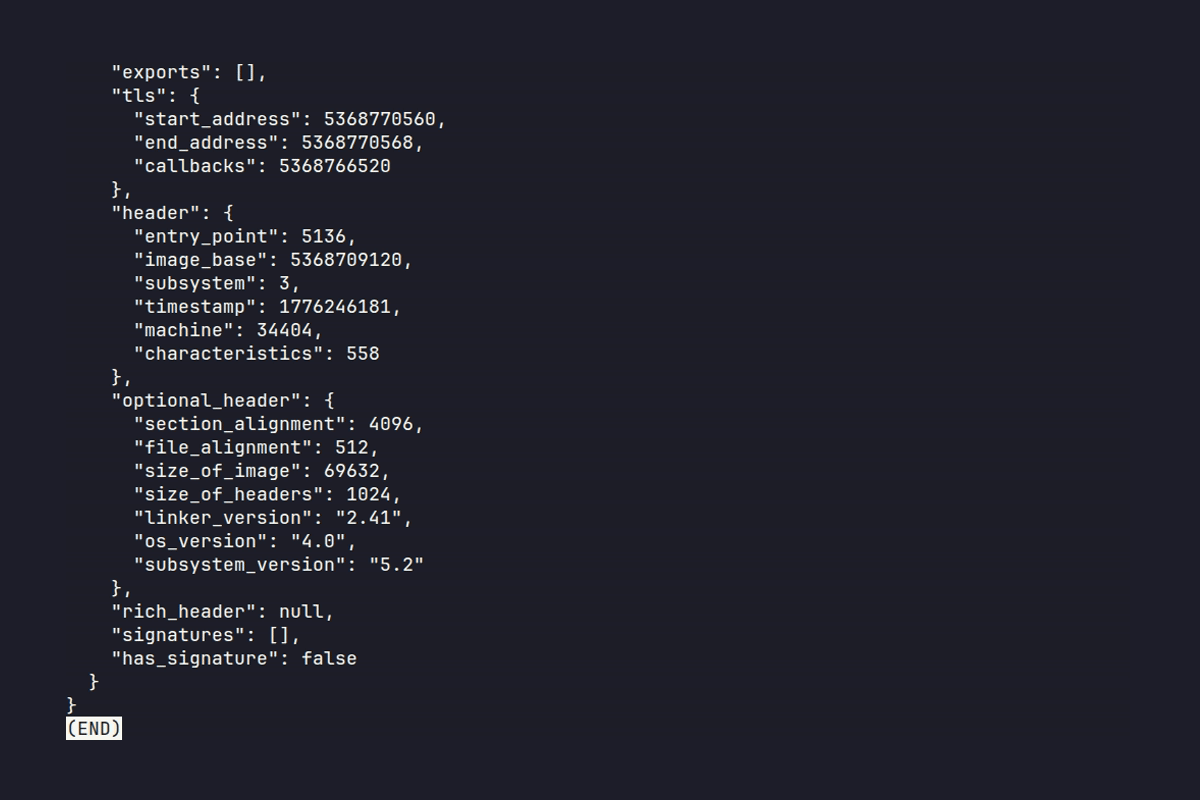 iocx-dev/iocx
Un moteur d’analyse statique extensible et déterministe qui extrait des IOC à haute signalétique depuis des binaires PE et du texte, conçu pour…
 kc57/awesome-pentest
Une liste d'outils et de ressources de test de pénétration géniaux.
 svdwi/bluebox
Plateforme open-source de renseignement sur les menaces pour l'analyse de logiciels malveillants et d'observables. Enrichit les IP, domaines, URL et…
 rvazarkar/antipwny
Un IDS basé sur l'hôte écrit en C# ciblant Metasploit
 nccgroup/royal_apt
Royal APT - APT15 - Informations connexes issues de la recherche de NCC Group Cyber Defense Operations
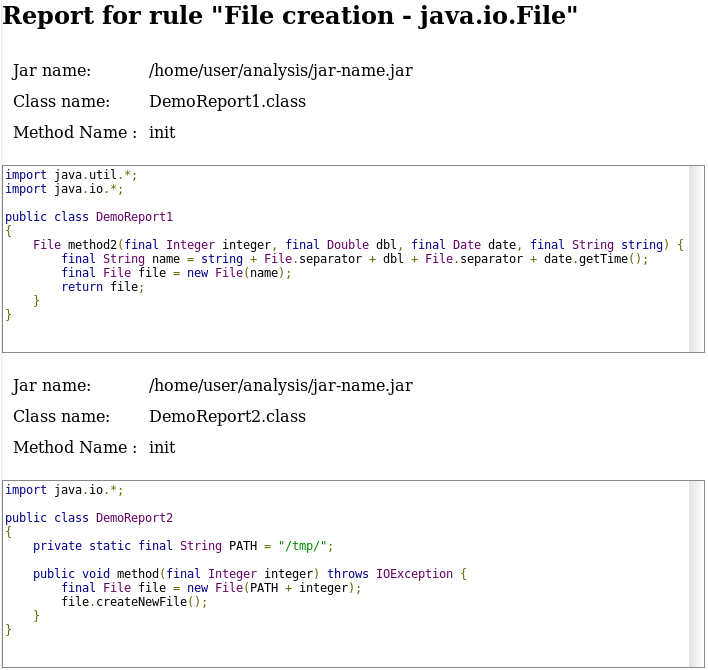 fergarrui/custom-bytecode-analyzer
Analyseur de bytecode Java personnalisable via des règles JSON
 alfarom256/logmeinpochandledup
Exploit pour une condition de course dans le pilote de noyau Windows LogMeIn/GoTo qui duplique les handles SYSTEM, permettant l'usurpation de jeton…
 1dayexploit/1day-archive
Technical deep-dives and root cause analyses of recently disclosed CVEs - reverse engineering patches, building proof-of-concepts, and documenting…
 josue87/wp_hunter
Analyse statique des plugins wordpress
 sadopc/machscope
Analyse binaire macOS tout-en-un : analyse Mach-O, désassemblage ARM64, signatures de code et débogage.
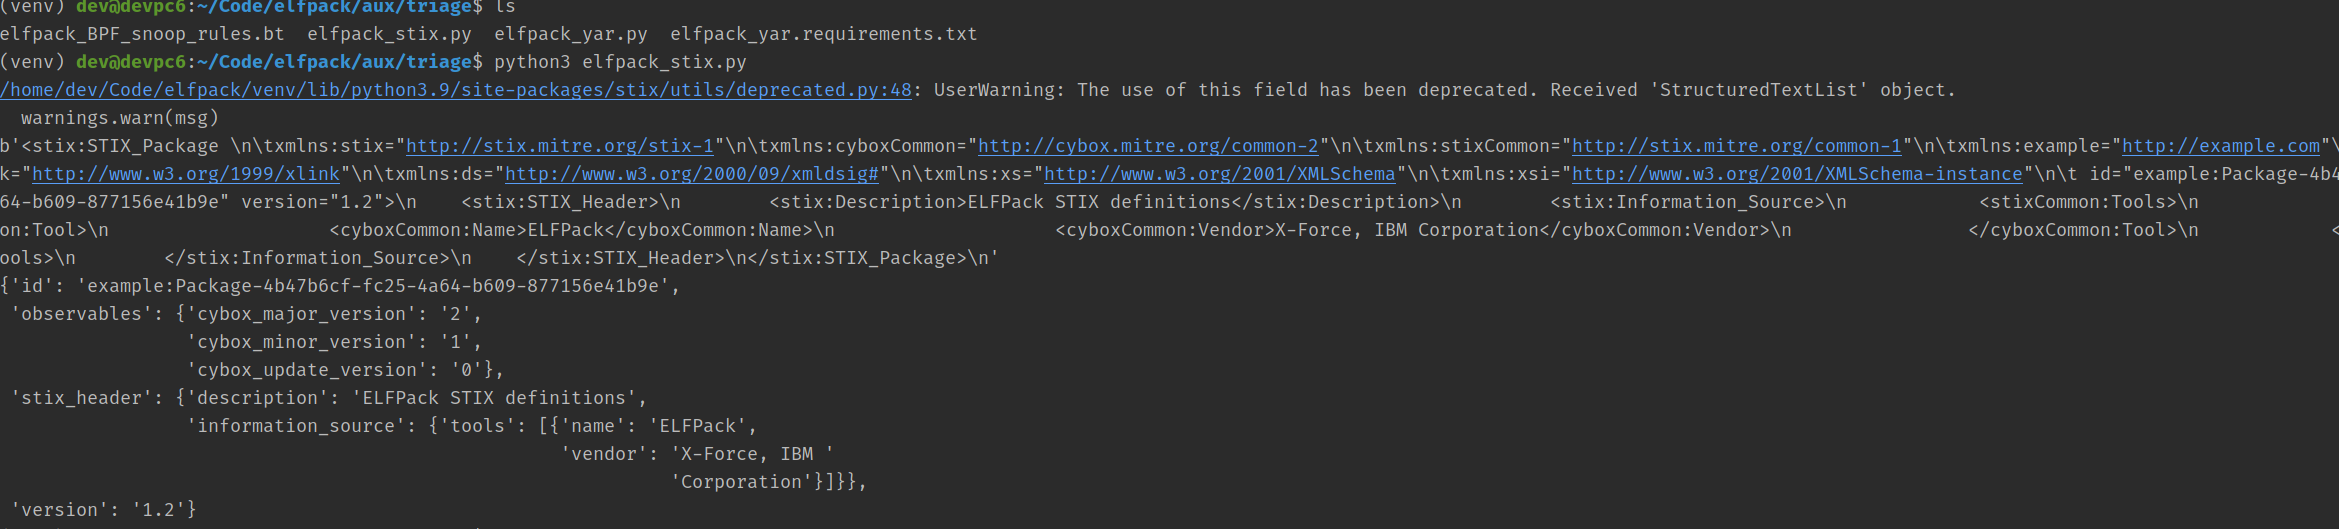 dsnezhkov/elfpack
Boîte à outils de greffage de sections de binaires ELF pour la livraison de charges utiles sans stage, permettant l'attachement de charges utiles sur…
 hasherezade/sig_finder
Signature finder (depuis PE-bear)
 theofficialflow/presentations
Collection organisée de diapositives et présentations de conférences de sécurité sur l'exploitation de consoles de jeux, les vulnérabilités du noyau…
 synacktiv/shannon-dbg
Débogueur pour la bande de base Shannon








