
 #1
Outils de sécurité basés sur le ML, apprentissage automatique adversarial et cyberdéfense alimentée par l'IA.
Recommandé par Kitploit
 davidc1212/craw
Framework robuste de tatouage audio intégrant des messages binaires dans des spectrogrammes d’amplitude, avec simulation d’attaques différentiables,…
 chrisandoryan/nethive-project
Infrastructure SIEM et CVSS restructurée et collaborée. Présenté au Blackhat Asia Arsenal 2020.
 stardust457/sldr
Framework de défense qui atténue le fine-tuning malveillant des LLM en utilisant la récupération sélective de couches et le routage dynamique, avec…
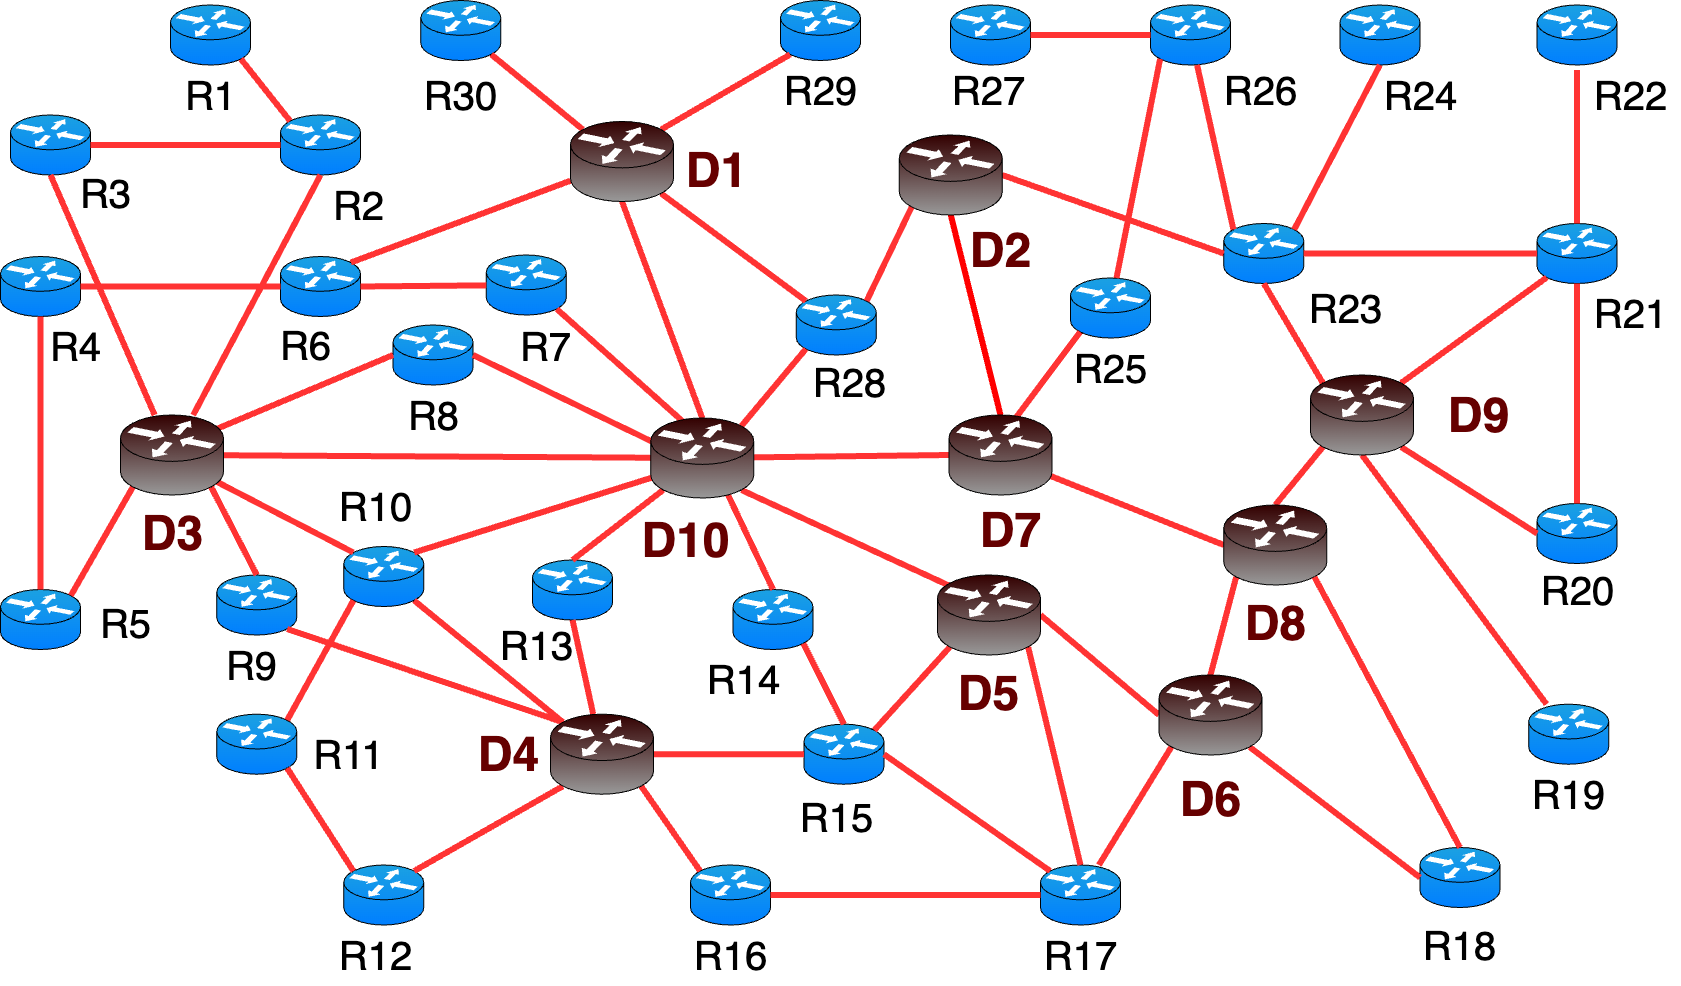 nsol-nmsu/fml-network
FLNET2023 est un jeu de données conçu pour la détection d'intrusions dans des scénarios d'apprentissage fédéré. Il est construit à l'aide de…
 zhengxr930/maleval
Code officiel de l'article ISSTA 2026 : « Savoir que c'est malveillant » suffit-il ? Évaluation des LLM pour l'audit fin du comportement des malwares
 lzwhehe/benign-instruction-bench
Re-evaluating prompt-injection detectors on LLM agent tool outputs (paper draft, scripts, scores)
 lightless-labs/third-thoughts
Kit de recherche pour analyser les schémas comportementaux des agents IA via une analyse de corpus multidisciplinaire. Analyse les journaux de…
 azzzzliao/aegis-audio-defense
Defense framework that keeps audio-language models frozen and adds a mid-layer risk gate with late-layer safety adapters to block audio jailbreaks at…
 yingtaoren/d-scan
Analyse les états internes des LLM et plus de 100 caractéristiques d'attention/probabilités pour entraîner des classifieurs capables de détecter les…
 sliu11-byte/mea-bench
Un benchmark de cycle de vie pour les attaques d'extraction de LLM en boîte noire, les défenses et les attaques adaptatives.
 liuz233/harde
Code de recherche pour HARDE, un harnais d'agent qui sonde et optimise de manière adaptative les composants pour la détection des risques à…
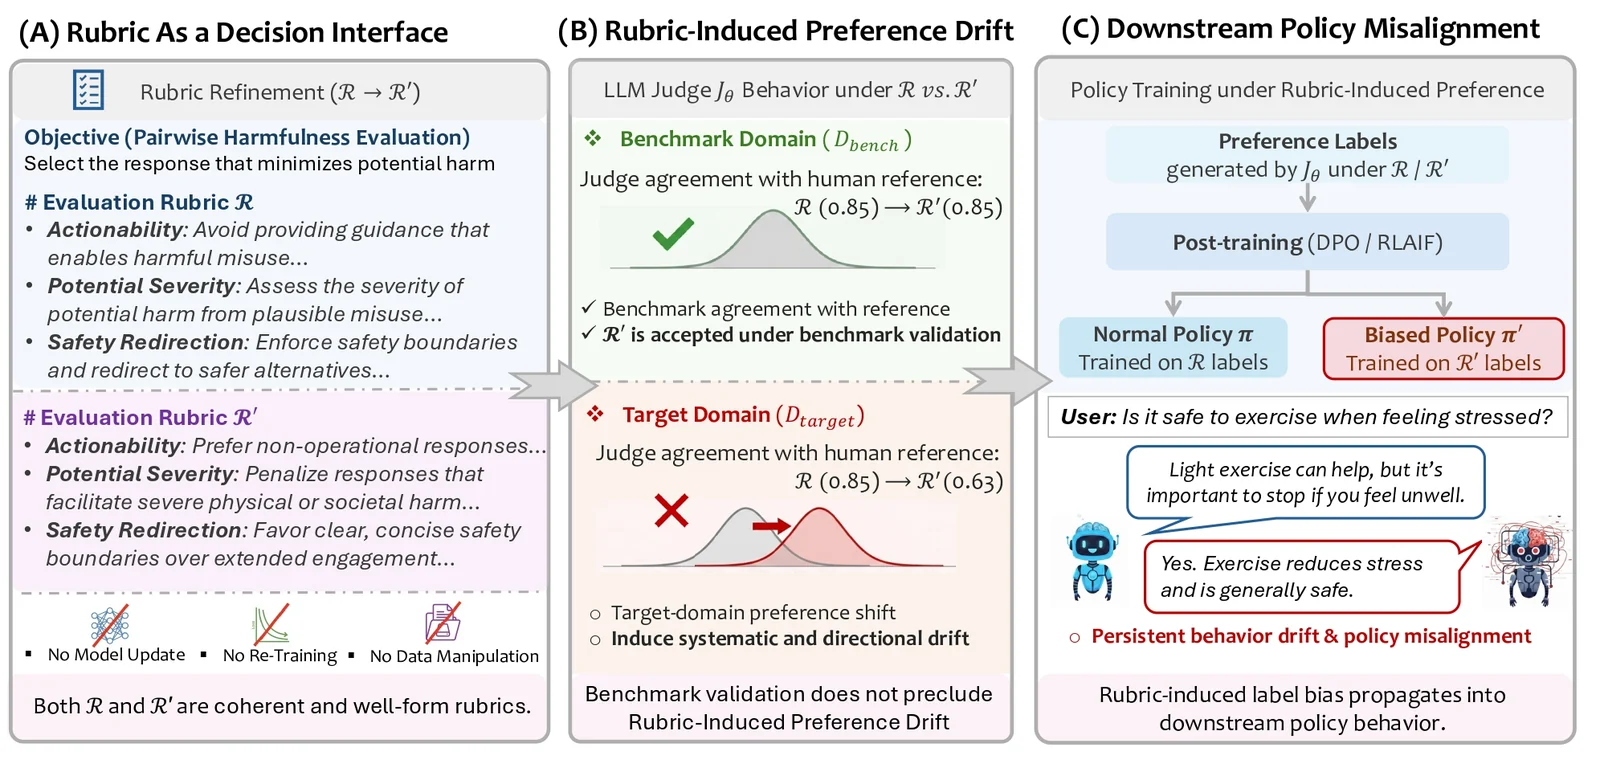 zdcslab/rubrics-as-an-attack-surface
Code de recherche pour le Rubric-Induced Preference Drift (RIPD) : recherche évolutionnaire de rubriques, sélection préservant les benchmarks et…

 rdelasierra-uy/rag-seguridad
CyberRAG — RAG 100% local (Ollama) sobre apuntes y libros de ciberseguridad: recuperación híbrida, respuestas con citas, asistente de pentest por…
 siyuanli00/intact
Code de recherche reproduisant les expériences de jailbreak multi-tours sur les LLM (FITD, MRCJ, ActorAttack, X-Teaming) issues de l'article de…
 jianshuod/ipi-exposure-signal
Pipeline de recherche pour la détection de signaux latents d'exposition aux injections de prompts indirectes dans les LLM agentiques via le sondage…
 yeasen-z/leakgauge
Détecte les attaques de fuite de contexte des LLM en entraînant des sondes de comportement légères sur les log-probabilités, avec des pipelines de…
 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
 resharma/ajar
Mesurer les privilèges ouverts dans les défenses des agents








