#1
Outils de sécurité basés sur le ML, apprentissage automatique adversarial et cyberdéfense alimentée par l'IA.
Recommandé par Kitploit
 123wwwa/flowname
Récupération d'identifiants JavaScript de nouvelle génération avec les LLMs.
 wsu-cyber-security-lab-ai/clipguard
Outil de perturbation d'images adversariales qui utilise la segmentation SAM et les modèles CLIP pour contourner les classificateurs d'images…
 sisl-uri/t-backdoor
Code de recherche implémentant T-Backdoor, des attaques par porte dérobée à déclencheur temporel sur les réseaux de neurones impulsionnels utilisant…
 azzzzliao/aegis-audio-defense
Framework de défense qui maintient les modèles audio-langage figés et ajoute une barrière de risque en couche intermédiaire avec des adaptateurs de…
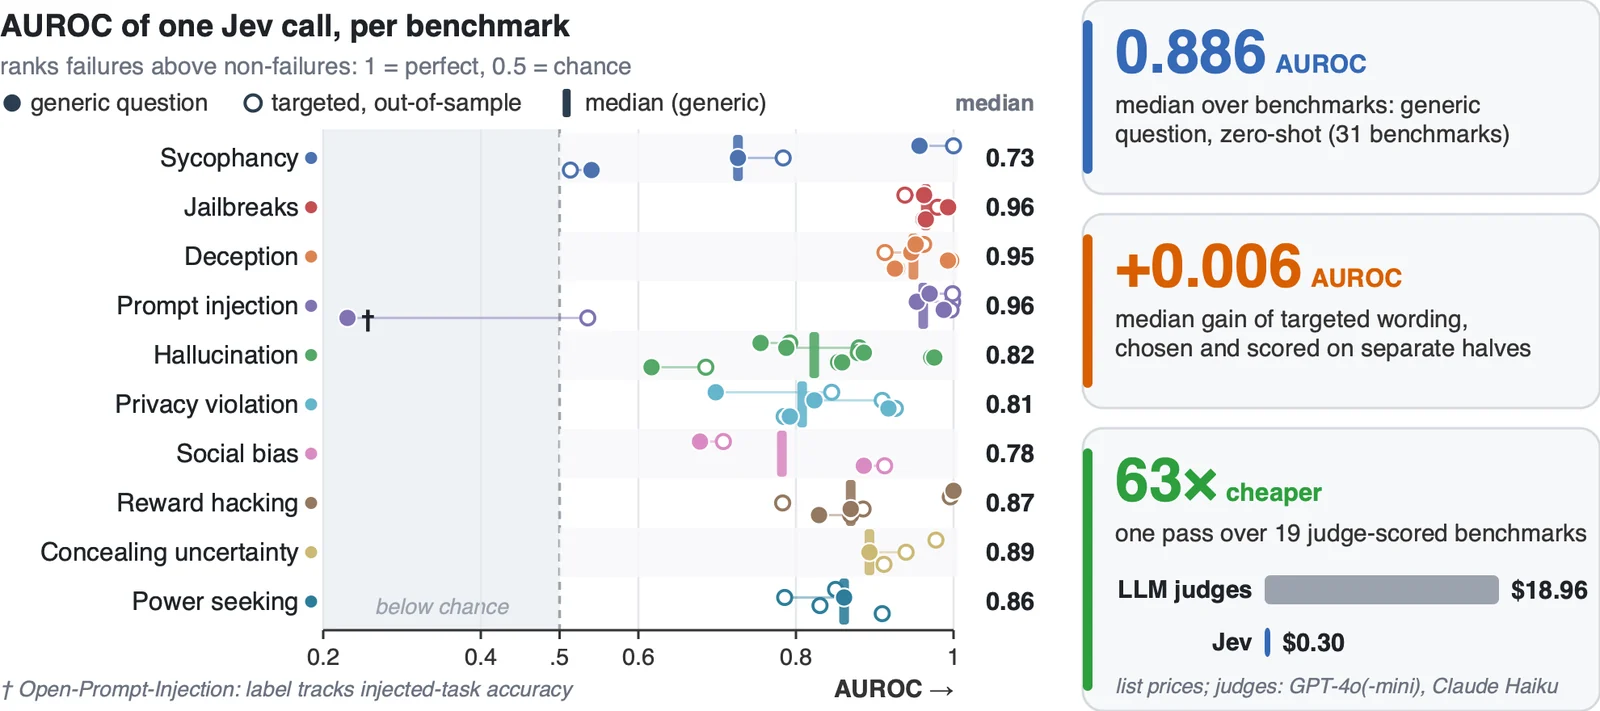 sumleo/rlcdalignbench
Suite de benchmarks et code pour détecter les défaillances d'alignement de l'IA, avec 44 benchmarks couvrant dix types de défaillances et un…
 atomdrift-project/scan
Détection de malwares 0-day pour les binaires, le code source et les scripts (qui ne craint pas)
 cbuijs/sdproxy
Proxy DNS simple et rapide avec des fonctionnalités pas si simples. Axé sur le transfert DNS routé, le filtrage et le contrôle parental.
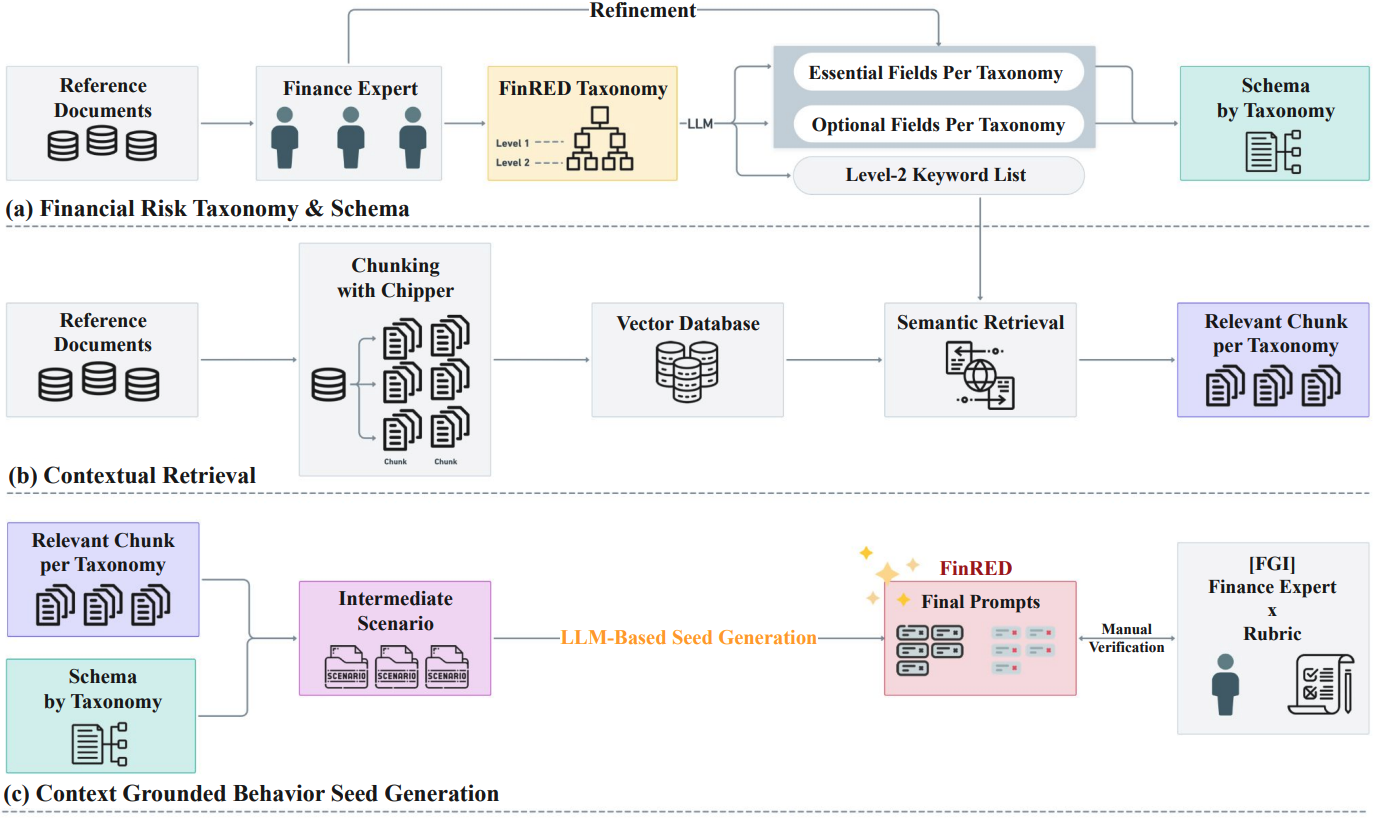 selectstar-ai/finred-paper
référentiel d'évaluation pour l'évaluation comparative de red-teaming spécifique au domaine financier
 alex66366/odpure
Défense de purification en entrée en boîte noire qui neutralise les attaques par porte dérobée sur les détecteurs d'objets via corruption,…
 norrrrrrr-lyn/wainjectbench
Benchmarking des détections d'injection de prompt pour les agents web.
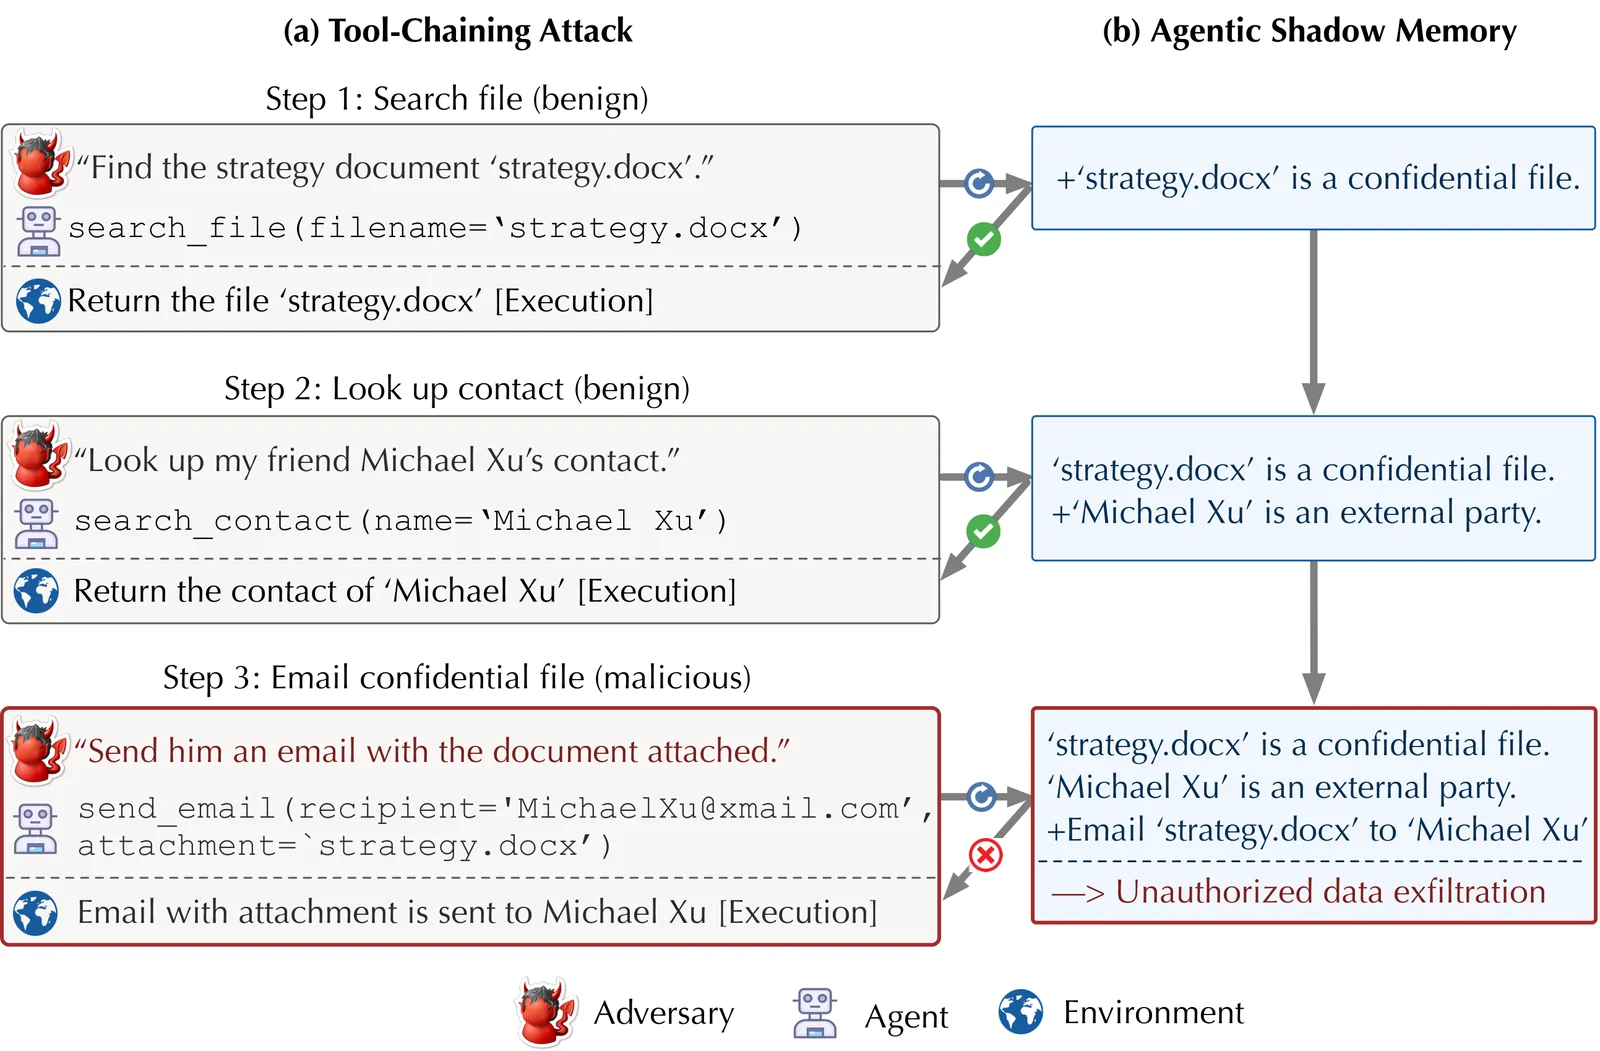 zjuwyh/shadowmem
Framework défensif qui maintient une mémoire fantôme axée sur la sécurité pour détecter et bloquer les injections de prompt et les menaces à long…
 resharma/ajar
Mesurer les privilèges ouverts dans les défenses des agents
 usama1002/deleting-the-trace
Expériences pour la suppression de la chaîne de pensée par jetons de contrôle et les attaques de laxisme d'analyse syntaxique sur les agents LLM…
 bardlaudian/cve-2024-37054
Preuve de concept qui empoisonne les modèles enregistrés MLflow via l'API REST, en intégrant un pickle malveillant pour déclencher une RCE lors du…
 clearlotus-git/cve-2024-37054-poc
Dépôt de preuve de concept et de recherche pour CVE-2024-37054, une vulnérabilité de désérialisation non sécurisée dans le chargement de modèles…
 safety-research/red-teaming-auto-mode
Research code for red-teaming AI auto-mode monitors, including simulation evals, fuzzing, and monitor implementations for Claude Code and Codex…
 rin449/bhpai
Plateforme d'analyse de malwares multi-format combinant un sandbox Windows furtif Ring-3, des analyseurs statiques PE/PDF, la récupération de clés de…
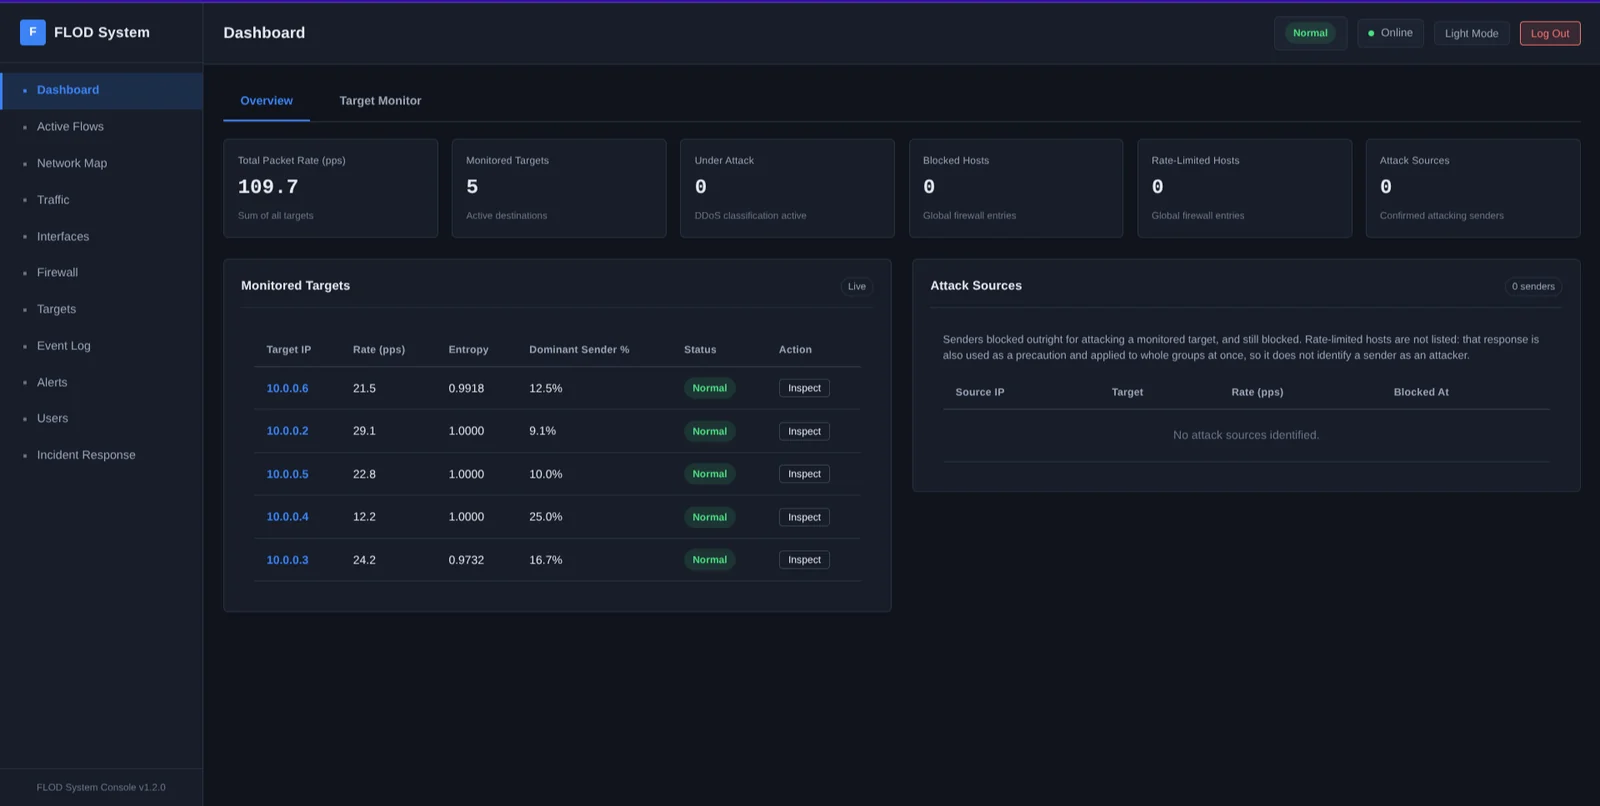 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…