
 #1
Programmes, cours et parcours structurés pour apprendre la cybersécurité, la défense et les tests autorisés.
Recommandé par Kitploit
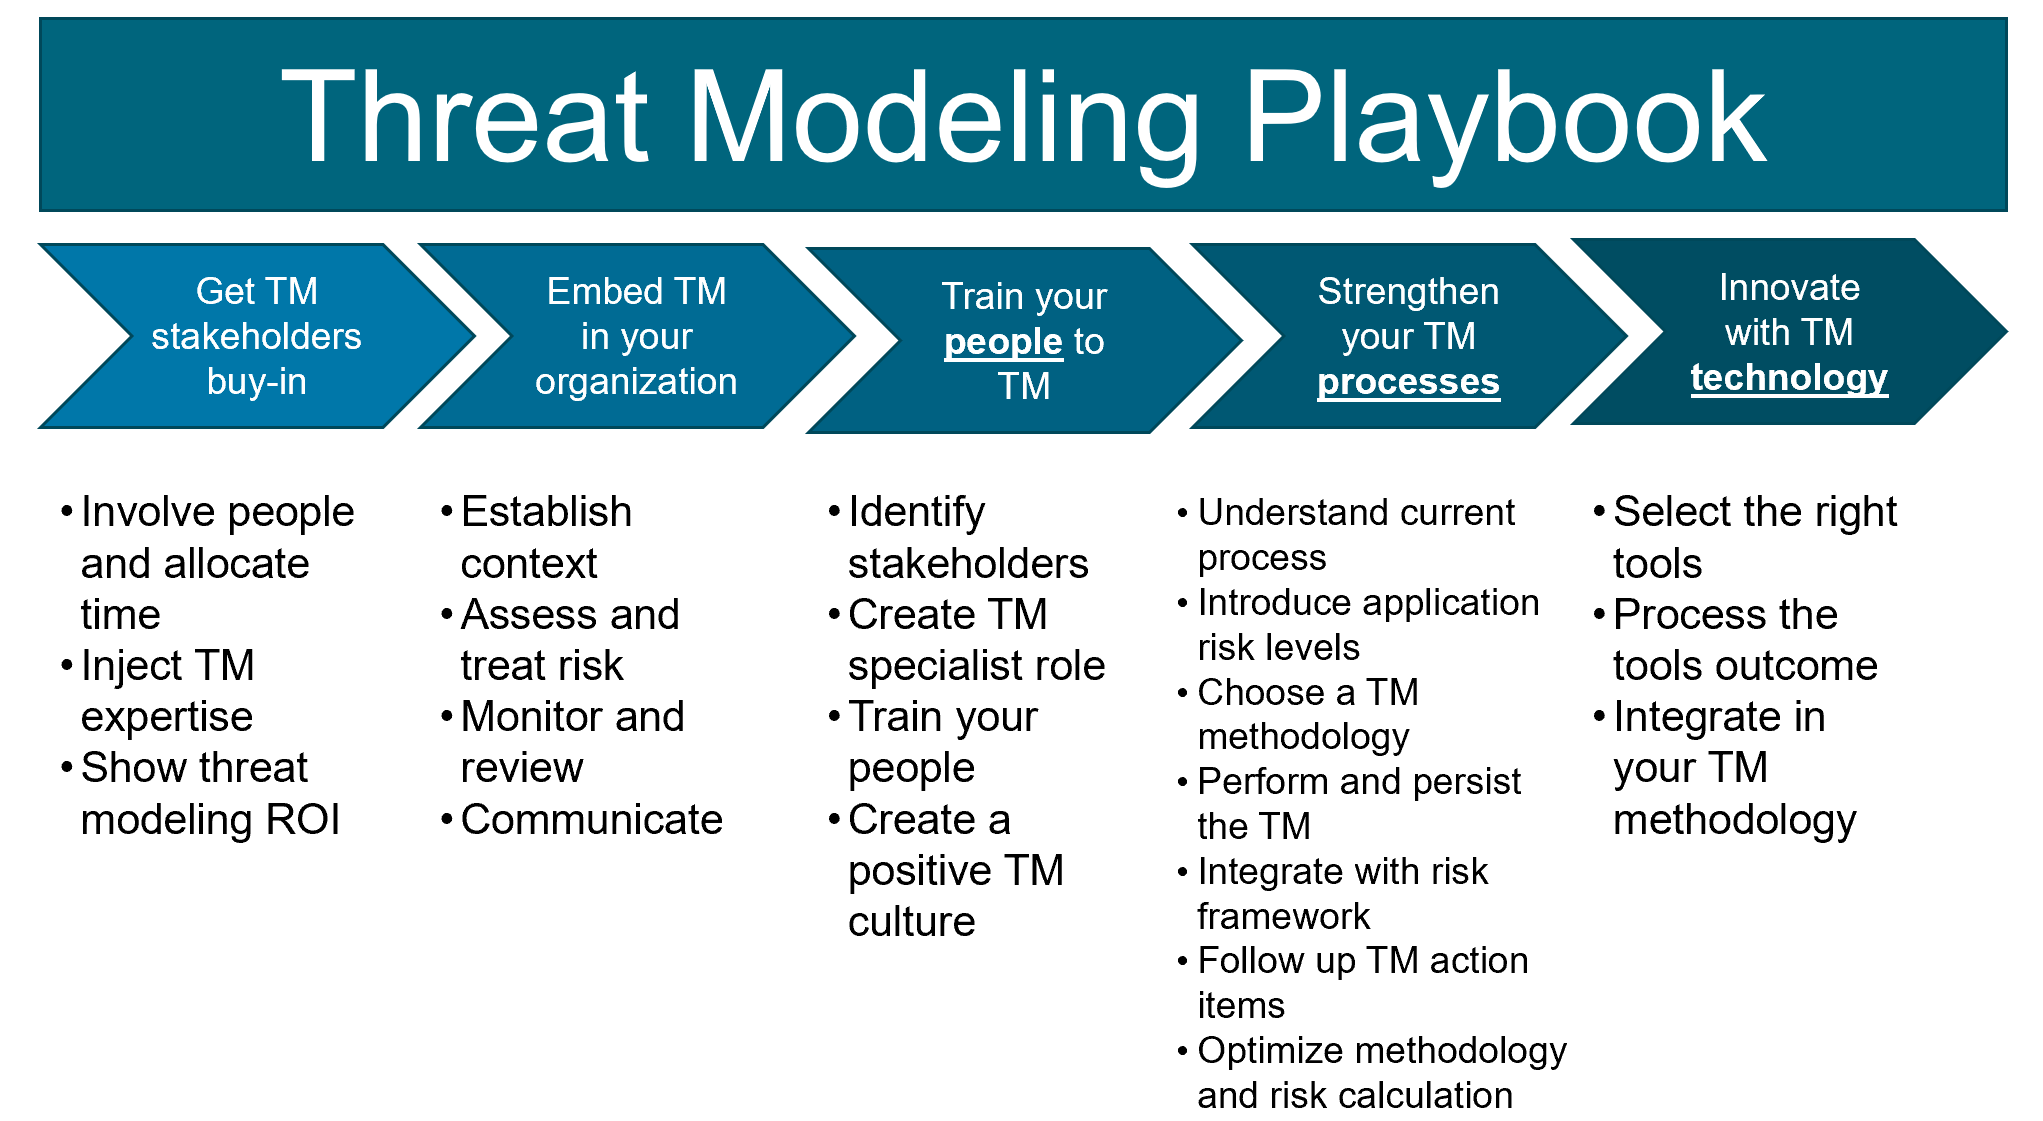
 owasp/threat-modeling-playbook
Playbook structuré pour intégrer la modélisation des menaces dans la sécurité des produits, couvrant l'adhésion des parties prenantes, l'intégration…
 owasp/basileak
LLM intentionnellement vulnérable
 owasp/secure-coding-practices-quick-reference-guide
Le guide de référence rapide des pratiques de codage sécurisé de l'OWASP
 doretox/atomicvulns
Labs de vulnérabilités web atomiques. Une faille OWASP par application — Flask + Docker minimal, intentionnellement vulnérable pour une étude…
 g-les/100daysofyara
100 Days of YARA, à mettre à jour avec des règles et des idées au fil de l'année.
 owasp/security-champions
Guide OWASP pour les champions de la sécurité, fournissant des ressources sélectionnées et des parcours d'apprentissage pour favoriser la culture et…
 owasp/vulnerable-container-hub
VULCONHUB donne accès à des fichiers pour construire votre propre image de conteneur vulnérable afin d'apprendre et de pratiquer la sécurité.
 mahmoudimus/static_asm
Assembleur compile-time C++2x en en-tête uniquement pour l'encodage d'instructions x86/x86-64
 sylwia-budzynska/codeql-workshop
Faites vos premiers pas dans CodeQL pour Python en écrivant une requête pour trouver CVE-2024-32022
 owasp/fiasse
Un cadre pour l'intégration de la sécurité applicative dans le génie logiciel (FIASSE) utilisant le modèle d'ingénierie logicielle sécurisable (SSEM)
 ransomleak/training-application-security
Formation interactive à la programmation sécurisée avec des exercices SCORM pratiques couvrant les vulnérabilités web et API du Top 10 OWASP,…
 100daysofyara/2022
Défi quotidien de règles YARA et collection communautaire où les analystes en malware partagent des modèles de détection, des astuces et des usages…
 anpa1200/aidebug
Analyse de logiciels malveillants axée sur les preuves avec inspection approfondie des PE/.NET, reconstruction Ghidra, vérifications croisées par IA,…
 owasp/owasp-learning-gateway
Projet OWASP Learning Gateway
 parasimpaticki/awesome-appsec-interview
Une liste organisée de ressources, questions d'entraînement et matériel d'étude pour vous aider à préparer les entretiens en sécurité applicative…
 zilbonn/owasp-wstg-rag
Système RAG du Guide de test de sécurité Web OWASP avec ChromaDB, MCP pour Claude Code
 b4sith-sec/gu3ssweak
Application Android délibérément vulnérable pour la recherche en sécurité mobile et la pratique du bug bounty - OWASP Mobile Top 10
 cliffe/breakescape
Moteur Rails montable proposant plus de 24 scénarios d'escape room de cybersécurité avec mots de passe randomisés, dialogues NPC compilés JIT et une…








