
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit

 humbss/cve-2022-42889
Application de démonstration pour CVE-2022-42889 (Apache Commons Text RCE) avec configuration Docker et exécution de commandes basée sur netcat pour…
 dbgee/cve-2022-22947
Environnement de laboratoire reproductible pour CVE-2022-22947, une vulnérabilité d'exécution de commandes à distance de l'API Spring Cloud Gateway…
 yougina/cve-2022-28346
Injection SQL dans QuerySet.annotate(), aggregate() et extra()
 0xblackash/cve-2026-20841
CVE-2026-20841
 ivanbg2004/odh-bricksbuilder-cve-2024-25600-thm
Scanner et PoC pour CVE-2024-25600, la RCE non authentifiée de Bricks Builder pour WordPress. Détecte et vérifie les sites vulnérables. Recherche en…
 kkirsche/slae
Examen SecurityTube Linux Assembly Expert x86
 aniket2912/internal-network-penetration-testing
Module pédagogique sur les tests d'intrusion en réseau interne : méthodologie, vecteurs d'attaque, énumération, exploitation, élévation de privilèges…
 inertfluid/sk-cve-2026-26030-lab
Laboratoire Docker éthique et isolé du réseau reproduisant CVE-2026-26030 — RCE par eval() du filtre de stockage vectoriel en mémoire de Semantic…
 ywh-jfellus/cve-2026-9082
PoC pour CVE-2026-9082 (Drupal SA-CORE-2026-004) SQLi du noyau Drupal
 cd6629/cve-2015-3306-python-poc
Converti avec des ajustements à partir d'un module metasploit comme exercice pour l'étude de l'OSCP et le développement d'exploits
 syn-4ck/wvctf
WVCTF ou WebVulnCTF est une plateforme web ludique qui favorise la formation au pentesting et à la sécurité du développement d'applications web de…
 alpacamybags118/log4j-cve-2021-44228-sample
Exemple de configuration docker-compose pour montrer comment cet exploit fonctionne
 rizlmaulanaa/cve-2026-23479-redis-uaf-proof-of-concept
Preuve de concept avec exploitation assistée par GDB (usage éducatif / laboratoire uniquement)
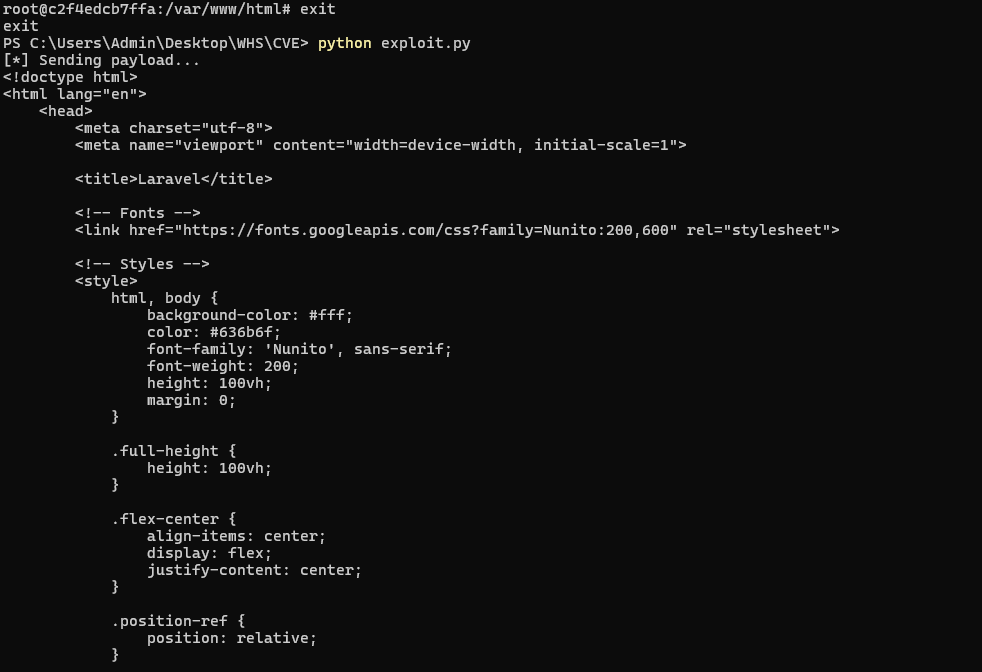 yeahhbean/laravel-cve-2018-15133
Environnement de PoC basé sur Docker pour la vulnérabilité de désérialisation de l'APP_KEY de Laravel (CVE-2018-15133). Inclut un script…
 gurleen-147/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability-poc
Ce dépôt contient des notes de recherche et une preuve de concept (PoC) de haut niveau pour CVE-2024-21413, une vulnérabilité observée dans certains…
 inertfluid/cve-2026-54316-lab
Labo de reproduction pour CVE-2026-54316 (Claude Code WebFetch huggingface.co bare-hostname contournement de permission / exfiltration)
 abraxas/pfsense-api-fleet-jwt
pfSense Plus MIM API toolkit b4acd7ca - Élevé - À distance - IDOR - un JWT de contrôleur est un jeton de flotte
 emc-kk/cve-2026-97229-lab
Laboratoire Docker et exploit Python pour CVE-2026-97229, un débordement d'entier Onigmo dans le lint CI de GitLab, non authentifié, menant à une…








