
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit

 pithase/asm-copyfail
CVE-2026-31431 (Échec de copie) — Analyse et développement en assembleur x86-64 | Analyse et développement en assembleur x86-64
 shivam-bathla/cve-2026-24061-setup
Configuration Docker pour CVE-2026-24061
 cimihan123/cve-2026-9558-lab-poc-bundle
Bundle de laboratoire proof-of-concept pour CVE-2026-9558, fournissant un environnement reproductible et du matériel de démonstration pour tester et…
 ofriouzan/cve-2021-41773_cve-2021-42013_exploits
Exploiter CVE-2021-41773 et CVE-2021-42013
 s3v3n-jg/cve-2026-76460
Lab Flask éducatif simulant un contournement d'authentification CVE-2026-76460, avec des modes vulnérable, sécurisé et strict, ainsi qu'un script…
 unh00k3d/cve-2026-85706
Analyse des causes profondes, lab Docker vulnérable et scripts PoC pour CVE-2026-85706, une lecture arbitraire de fichiers non authentifiée dans…
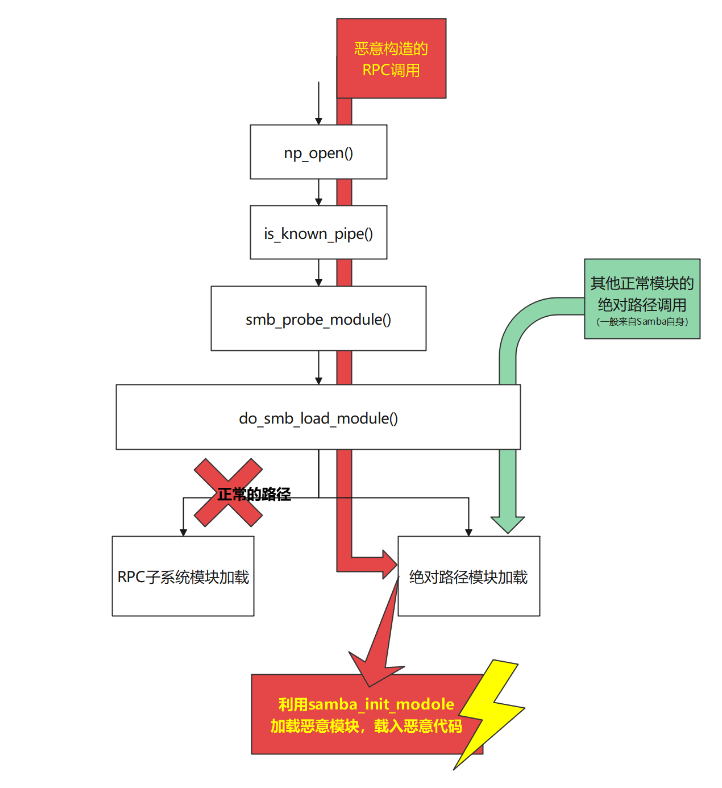 i-rinka/bit-eternalblue-for-macos_linux
Exploit CVE-2017-7494 pour le travail final du cours Sécurité Réseau. Cela révélerait la vulnérabilité des services qui s'exécutent avec des…
 al4n4n/cve-2026-98432
PoC, non-destructive version scanner, KASAN crash verifier, and Suricata/Sigma detection rules for the Linux kernel TCP/IPv4 IP-options…
 abraxas/cve-2026-77991
Pack de preuve de concept et de laboratoire pour CVE-2026-77991, une RCE par écriture de fichier privilégiée en PHP dans Joomla Event Manager jusqu'à…
 dcheng69/cve-2022-0185-case-study
Étude de cas pédagogique et parcours de développement d'exploit pour CVE-2022-0185, un dépassement de tampon basé sur le tas du noyau Linux…
 abraxas/php-oom-longjmp
PHP 8.4.26 - Critique - Distant - OOM longjmp - CVE-2026-109618 PHP2Shell. Un multipart chunked non authentifié atteint memory_limit avant le code…
 abraxas/cve-2026-62062
Proof-of-concept and lab pack for CVE-2026-62062, an unauthenticated CSRF REST nonce bypass in Elementor 4.3.0-4.3.1 enabling administrator account…
 seandishman/mariadb-cve-2026-92262
PoC pour CVE-2026-92262, CVE-2026-85746, CVE-2026-85748 contre MariaDB 13.0.1
 abraxas/cve-2026-84753
Preuve de concept d'exploit et labo pour CVE-2026-84753, une injection d'objet PHP non authentifiée dans Mail Mint <= 1.31.0 via le point de…
 symphony2colour/htb-pterodactyl-rce-cve-2025-49132
Ce dépôt contient un exploit RCE pour la machine htb Pterodactyl
 ycdxsb/log4shell-cve-2021-44228-env
Environnement Docker Log4Shell
 n3chik/cve-2026-63765
PoC Python pour CVE-2026-63765 : exploite l'upload direct ActiveStorage non authentifié dans Chatwoot < 4.16.0 pour écrire des fichiers arbitraires…
 stealthmoud/react-server-cve-lab
Laboratoire de recherche en sécurité pour CVE-2025-55183 et CVE-2025-55184 dans React Server Components








