
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit

 tothi/kali-rpi-luks-crypt
Chiffrement complet du disque pour Kali sur Raspberry avec LUKS
 hdbreaker/ricnar-exploit-solutions
Solution d'exploits pour les défis CrackLatinos
 athenasec16/cve-2026-29923
Exploit de preuve de concept pour CVE-2026-29923, une escalade de privilèges BYOVD dans pstrip64.sys. Démontre la lecture/écriture de la mémoire…
 owasp/owasp-learning-gateway
Projet OWASP Learning Gateway
 portswigger/research-labs
Ce dépôt contient un certain nombre d'applications auto-hébergées non sécurisées qui permet aux ingénieurs en sécurité intéressés de tester les…
 knqyf263/cve-2018-1111
# Environnement de laboratoire basé sur Docker pour reproduire et exploiter CVE-2018-1111 (DynoRoot) avec des scripts automatisés d'attaquant et de…
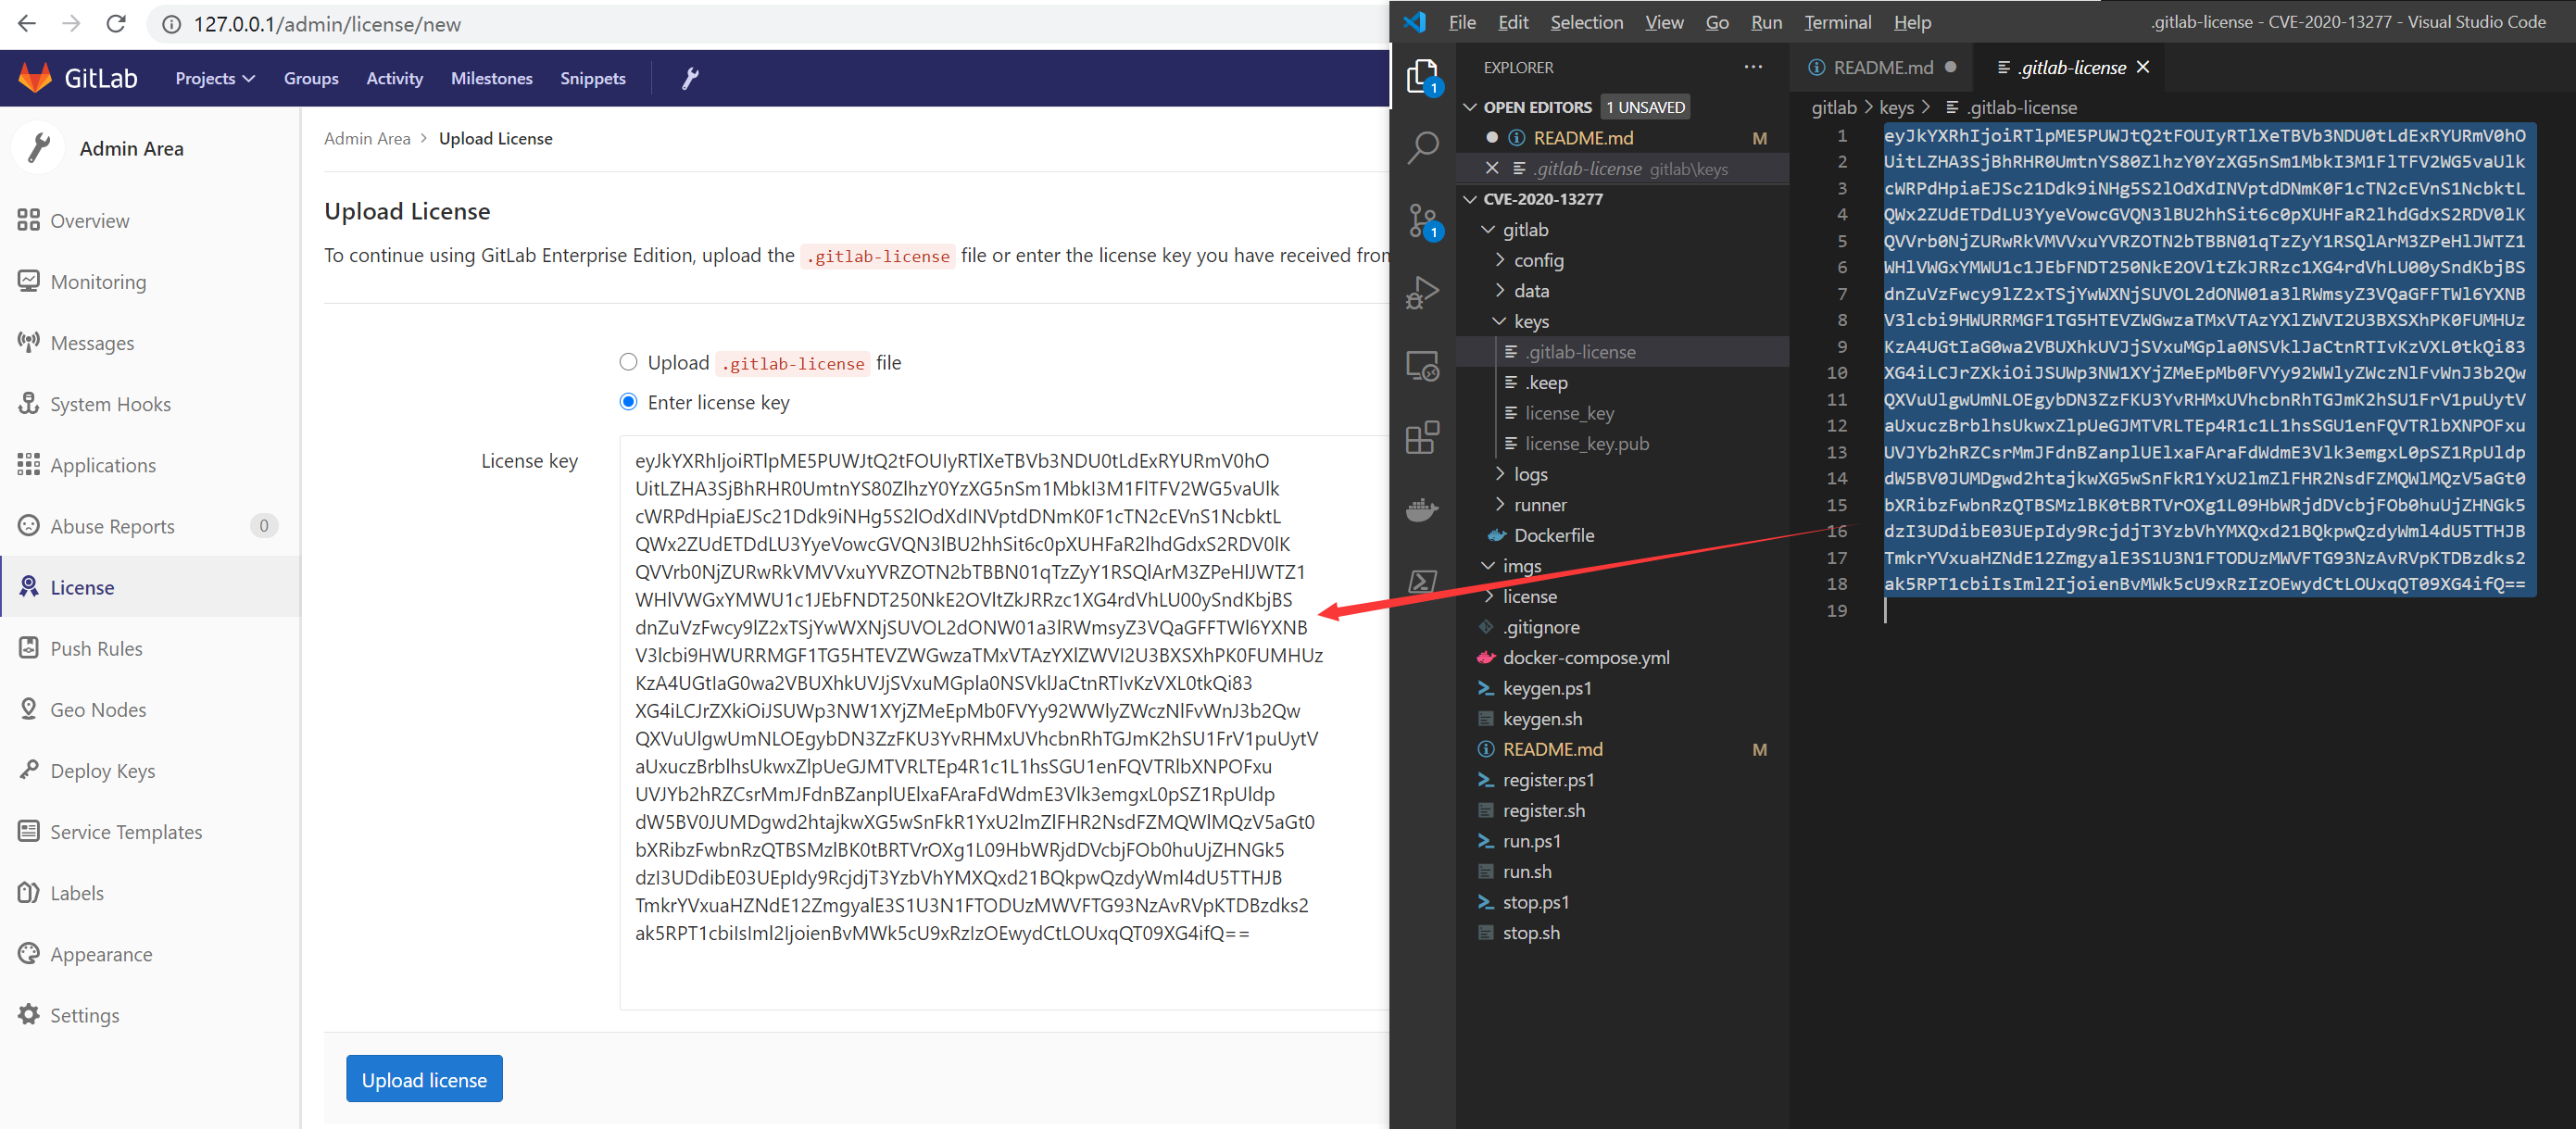 exp-docs/cve-2020-13277
Champ de tir CVE-2020-13277 : Vulnérabilité logique Gitlab - accès non autorisé de tout utilisateur au référentiel privé
 ywh-jfellus/cve-2026-48907
PoC pour CVE-2026-48907 - Extension JCE de Joomla! < 2.9.99.5 RCE non authentifiée
 hmlio/vaas-cve-2014-0160
Vulnérabilité en tant que service: présentation de CVS-2014-0160, alias Heartbleed
 cgrtml/reasongate
Porte de sécurité explicable pour applications LLM — bloque les injections de prompt avec une raison vérifiable pour chaque décision.
 lirantal/vulnerable-nextjs-14-cve-2025-29927
Environnement de reproduction pour CVE-2025-29927, démontrant le contournement de l'autorisation du middleware Next.js via l'en-tête…
 0xblackash/cve-2026-46300
CVE-2026-46300
 star-sg/challenges
Calendrier de l'Avent CTF sur le thème de Noël avec 12 défis structurés couvrant l'exploitation binaire, la cryptographie, le reverse engineering, la…
 mobilehackinglab/cve-2026-0006-openapv-poc
CVE-2026-0006 : PoC de dépassement de tampon sur le tas pour libopenapv (codec APV d'Android) - CVSS 9.8
 therealdreg/hcon2026hwctf
CTF de piratage matériel hcon2026hwctf - Exploitation de RISCV Hazard3 (@Wren6991) par @b1n4ri0 @antoniovazquezblanco & @therealdreg
 cyberdefend3r/powershell-deobfuscation-exercise
Un exercice pour s'entraîner à désobfusquer des scripts PowerShell.
 t0kx/privesc-cve-2015-5602
Sudo <= 1.8.14 Élévation de privilèges locale et conteneur vulnérable
 ikow/wp2shell
wp2shell — RCE WordPress Core Pre-Auth (CVE-2026-63030 + CVE-2026-60137). Kit d'exploitation + remédiation.








