
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit
 ransomleak/training-security-awareness
Bibliothèque open source et interactive de formation à la sensibilisation à la sécurité, avec plus de 130 exercices SCORM couvrant le phishing, le…
 tothi/ad-honeypot-autodeploy
Déployez automatiquement un petit domaine Windows intentionnellement non sécurisé et vulnérable pour un honeypot RDP.
 fankh/vulnerability-poc
Labs de preuve de concept CVE, scripts d'exploitation et règles de détection/prévention (Nginx, Apache, Snort, YARA) pour les CVE à haute sévérité.…
 opsxcq/exploit-cve-2014-6271
Exploit Shellshock + environnement vulnérable
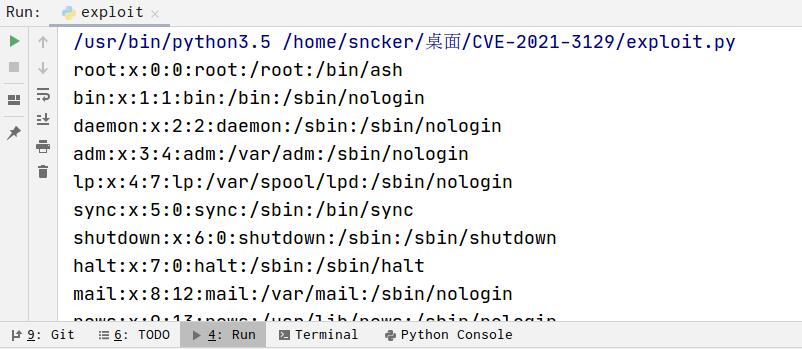 sncker/cve-2021-3129
Laravel debug rce
 pinksawtooth/how_to_become_a_malware_analyst
Guide organisé pour devenir analyste en malware, couvrant les connaissances essentielles, l'ingénierie inverse, les outils d'analyse et…
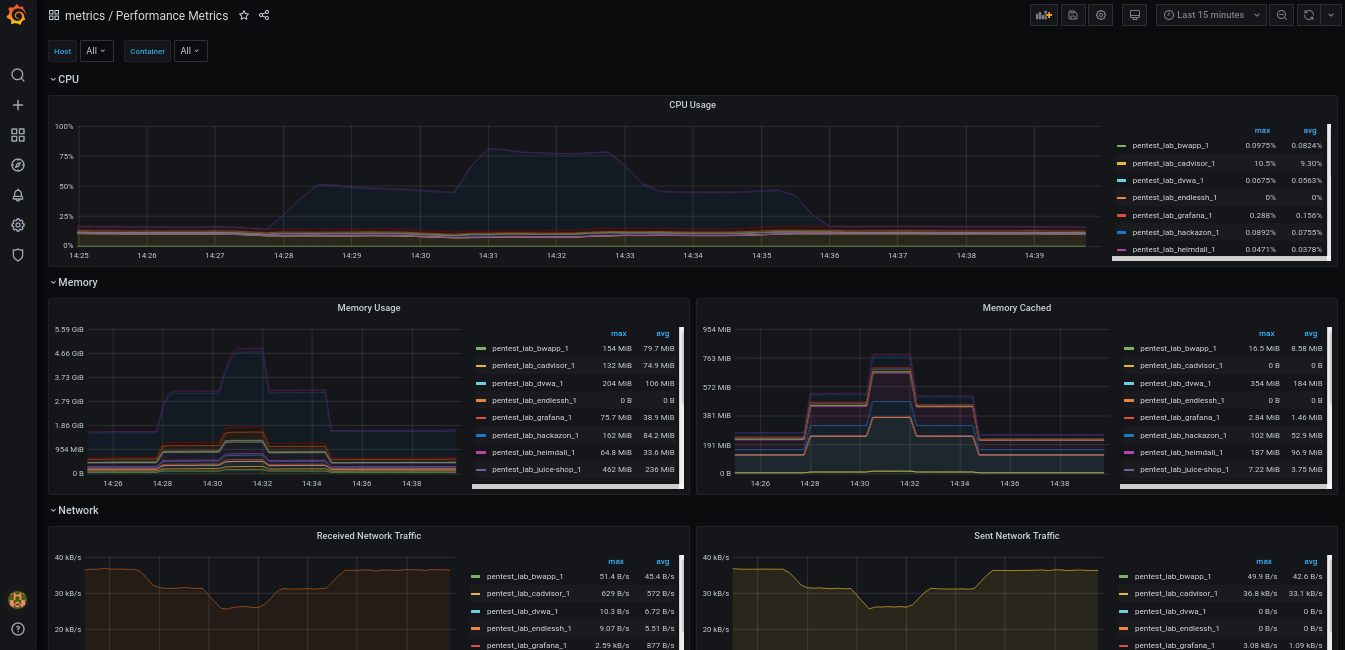 oliverwiegers/pentest_lab
Laboratoire local de test d'intrusion utilisant docker-compose.
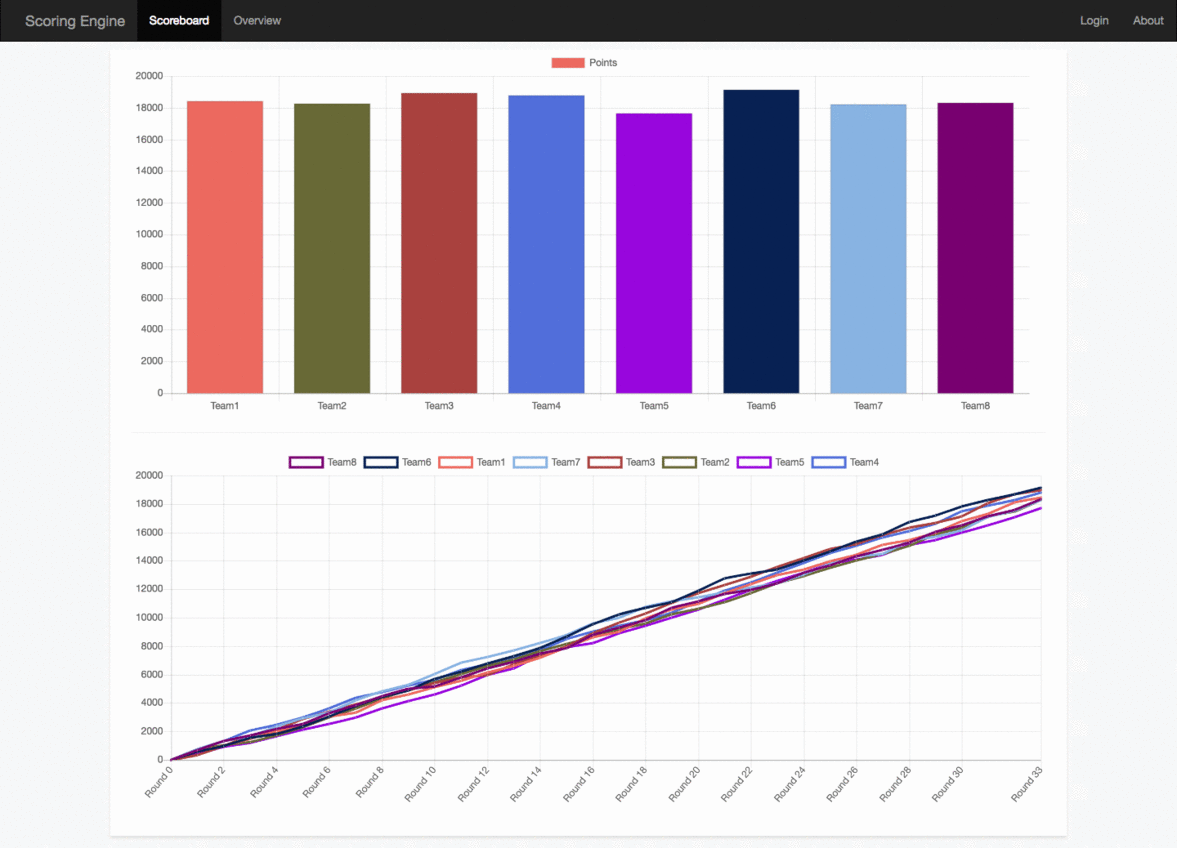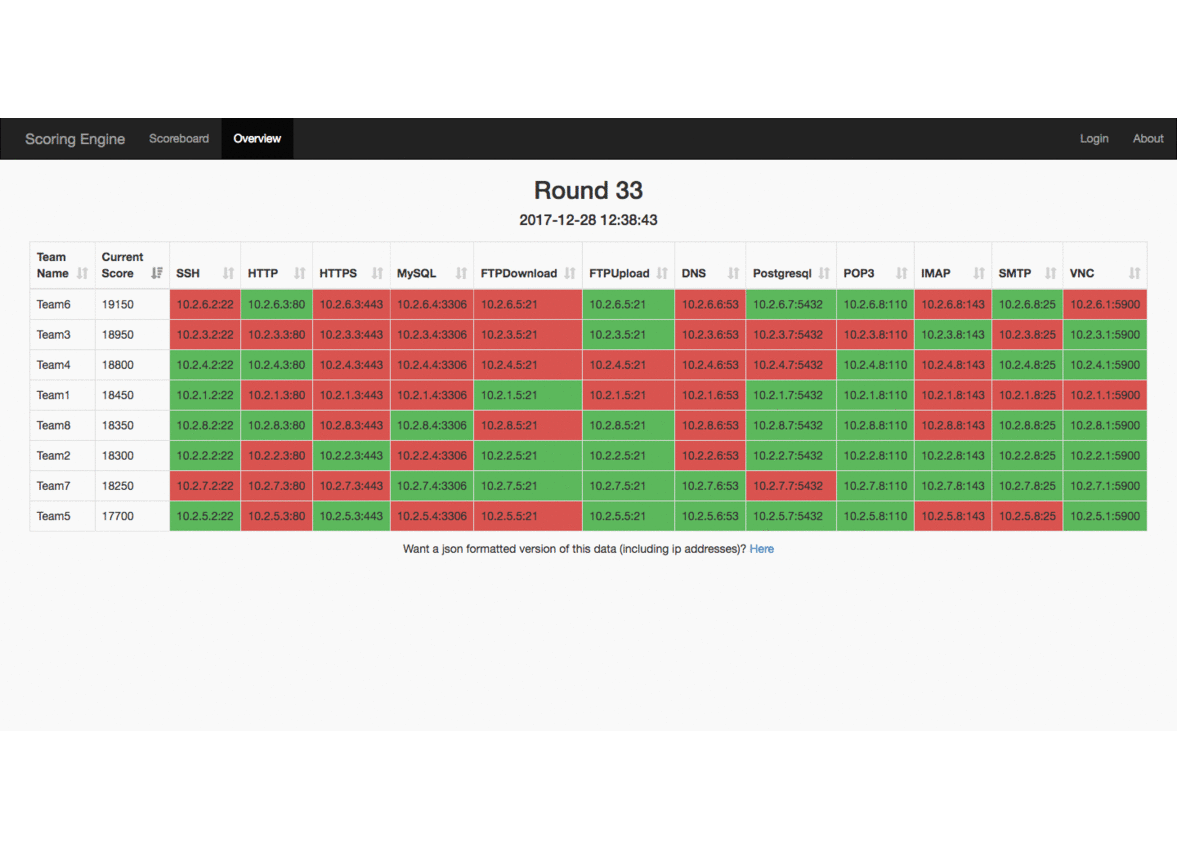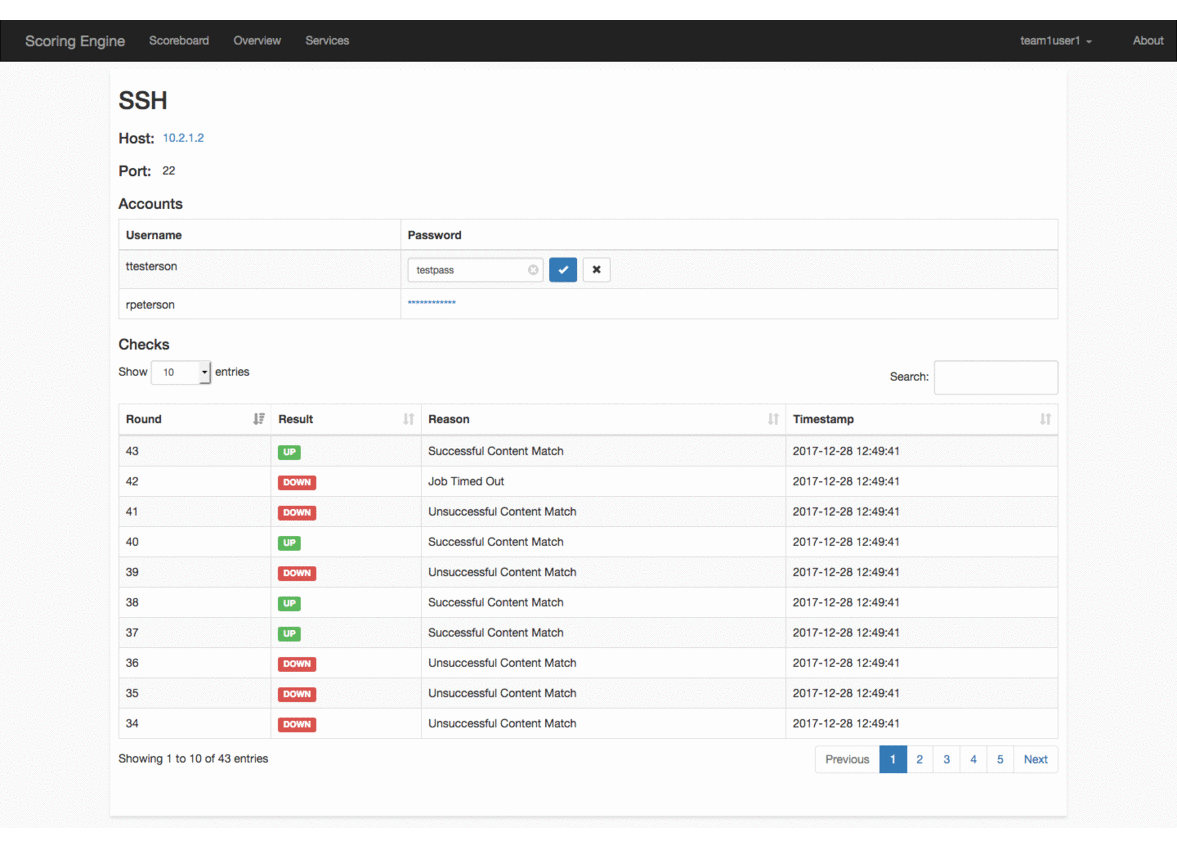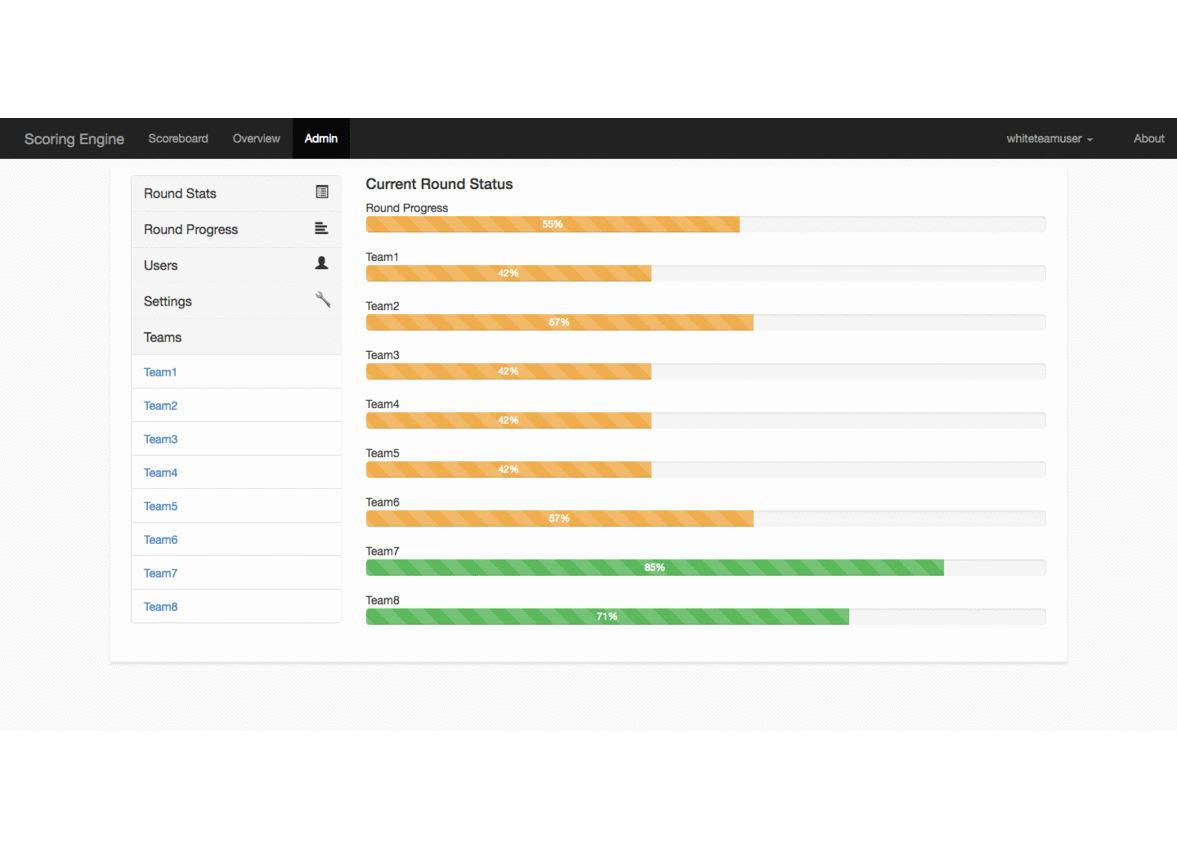 scoringengine/scoringengine
Moteur de score pour les compétitions d'équipes Rouge/Blanche/Bleue
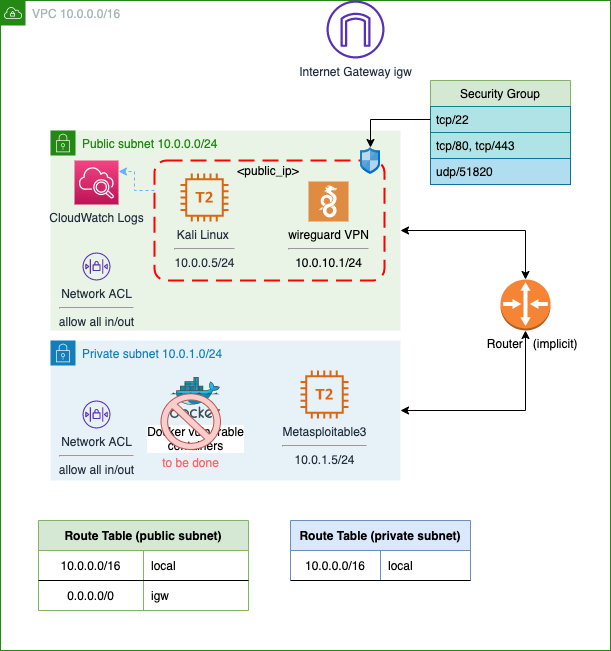 juanjosanz/aws-pentesting-lab
Laboratoire de pentesting avec une instance Kali Linux accessible via SSH et VPN WireGuard et avec des instances vulnérables dans un sous-réseau…
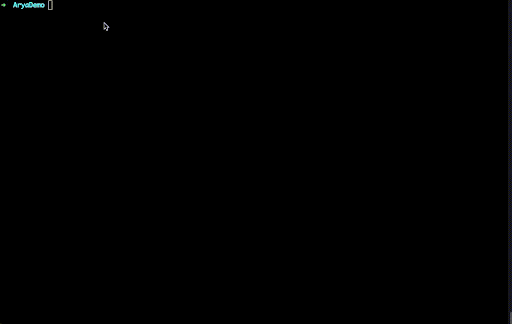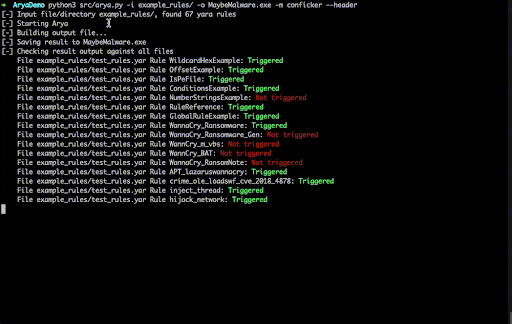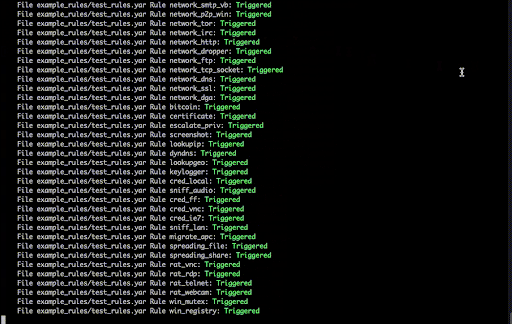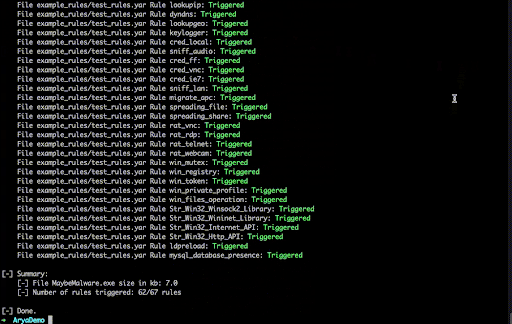 claroty/arya
Génère des fichiers pseudo-malveillants à partir de règles YARA pour déclencher la détection AV/EDR, permettant la recherche de logiciels…
 liveoverflow/pwnedit
CVE-2021-3156 - Sudo Baron Samedit
 arcanum-sec/wraith
Framework de hooking de navigateurs pour équipes rouges autorisées et formateurs. Hooking des navigateurs via XSS, contrôle interactif…
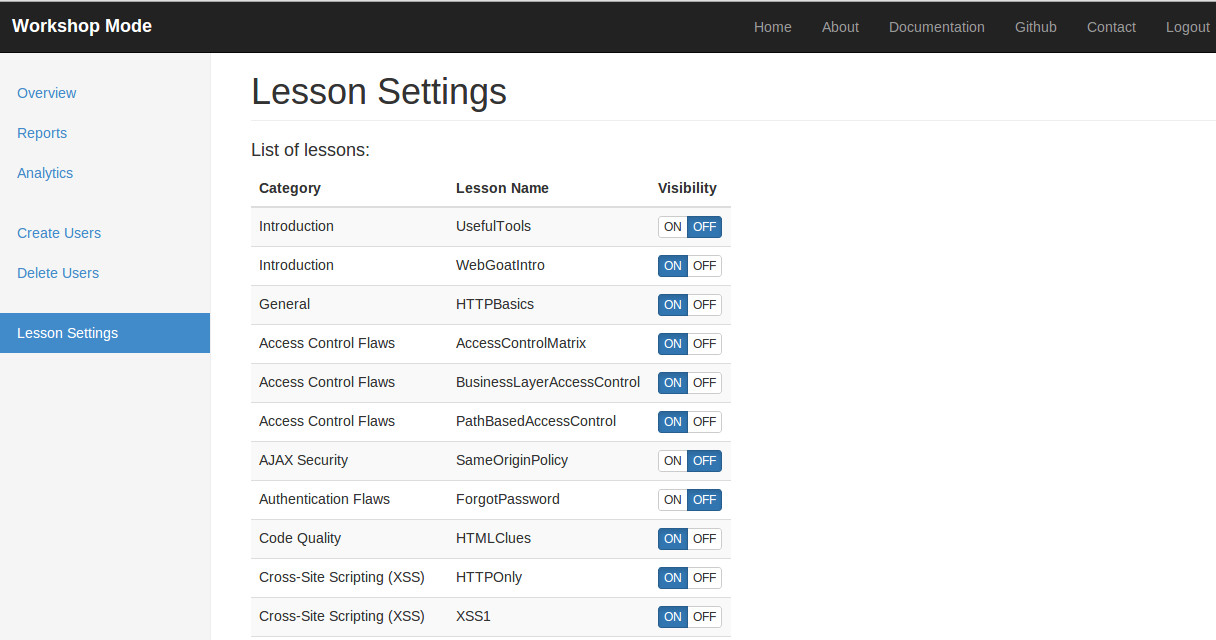 owasp/owaspwebgoatphp
Une application web volontairement vulnérable pour apprendre la sécurité des applications web.
 tenable/kaimonkey
Infrastructure Terraform volontairement vulnérable pour apprendre les erreurs de configuration de sécurité cloud et valider la détection des scanners…
 blasty/cve-2021-41773
CVE-2021-41773 bac à sable
 devzero-security/redstackpro
A canvas for red team infrastructure and cyber ranges. Compose a topology, export runnable Terraform and Ansible, and deploy it yourself. Your cloud…
 tombstoneghost/tiwap
Application web Flask délibérément vulnérable avec 22 failles de sécurité réparties sur 3 niveaux de difficulté pour l'apprentissage pratique du test…








