
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit

 mobilehackinglab/cve-2026-0006-openapv-poc
CVE-2026-0006 : PoC de dépassement de tampon sur le tas pour libopenapv (codec APV d'Android) - CVSS 9.8
 bishopfox/otto-support
Une implémentation d'un serveur MCP vulnérable utilisant mcp-go
 iqbalhussainas/overlayfs-lpe-exploit
Exploit de type Local Privilege Escalation pour CVE-2021-3493 (vulnérabilité du noyau Ubuntu) documenté lors du laboratoire TryHackMe.
 nweks/bluekeep-metasploit-lab-project
Exploitation de Bluekeep (CVE-2019-0708) sur Windows 7 à l'aide de Metasploit (Laboratoire éducatif)
 husnainfareed/awesome-ethical-hacking-resources
😎 🔗 Liste géniale de toutes sortes de ressources pour apprendre le piratage éthique et les tests d'intrusion.
 shreda/cve-2026-33032-nginx-ui-vuln-lab
Configuration Docker Compose pour démontrer la vulnérabilité d'authentification manquante de nginx-ui
 jithinodattu/cve-2007-4559-lab
Laboratoire Docker autonome démontrant CVE-2007-4559 (TarSlip) une traversée de répertoire via le module tarfile de Python. Inclut des API…
 rustynoob-619/100-days-of-yara-2026
Le défi des 100 jours de YARA pour écrire des règles YARA de manière cohérente
 jithinodattu/cve-2023-24329-lab
Laboratoire Docker autonome démontrant CVE-2023-24329, une différentielle du parseur urllib Python qui contourne les filtres de schéma d'URL et…
 dinosn/ghost-cve-2026-26980
CVE-2026-26980 — Laboratoire d'injection SQL de l'API de contenu Ghost CMS (SQLi aveugle non authentifié via le tri du filtre slug)
 emmadej1234/bluekeep-metasploit-lab-project
Exploitation de BlueKeep (CVE-2019-0708) sur Windows 7 avec Metasploit
 ayomide-29/bluekeep_metasploit_practice
Exploitation de bluekeep (CVE-2019-0708) sur Windows 7 à l'aide de metasplotable
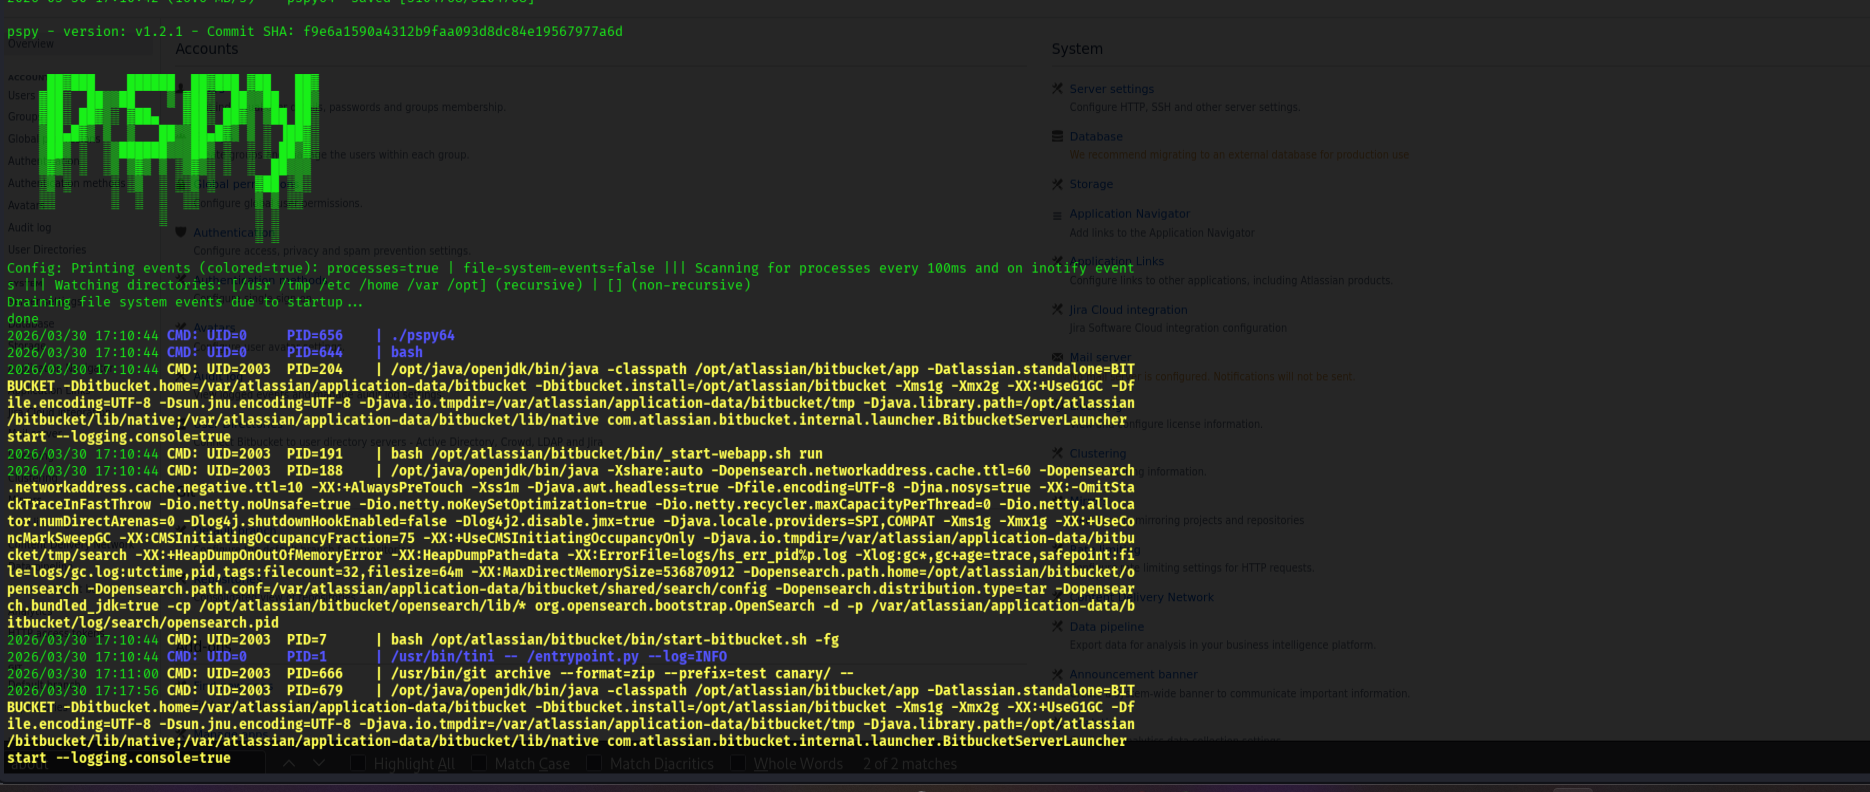 johangabrielson/bitbucket-test
Investigating CVE-2022-36804
 zaidarif47/cve-2024-42009
Preuve de concept basée sur Docker pour CVE-2024-42009, un XSS stocké dans Roundcube Webmail. Démontre l'exploitation via des e-mails HTML forgés et…
 madhuakula/kubernetes-goat
Environnement de cluster Kubernetes intentionnellement vulnérable pour une formation pratique à la sécurité. Comprend plus de 22 scénarios couvrant…
 100daysofyara/2026
Règles partagées par la communauté de 100 Days of YARA 2026
 anggatechi/mass-scanner-cve-2026-3891
Scanner de masse basé sur Python pour valider un comportement AJAX spécifique de WordPress dans des environnements autorisés, prenant en charge la…
 emilebarnard242/pentest-metasploitable2
Laboratoire structuré de tests d'intrusion documentant une chaîne d'attaque complète, de la reconnaissance réseau à l'exploitation root de la…








