
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit

 secfigo/awesome-fuzzing
Une liste organisée de ressources sur le fuzzing ( Livres, cours - gratuits et payants, vidéos, outils, tutoriels et applications vulnérables pour…
 dowonkwon/drupal-cve-2018-7600-poc
Preuve de concept pour CVE-2018-7600 (Drupalgeddon 2) avec mise en place pas à pas d'un environnement de laboratoire et présentation de…
 ksgassama-lab/msteams---vulnerability---remediation
Remédiation automatisée de CVE-2025-53783 (Teams RCE) à l'aide de PowerShell
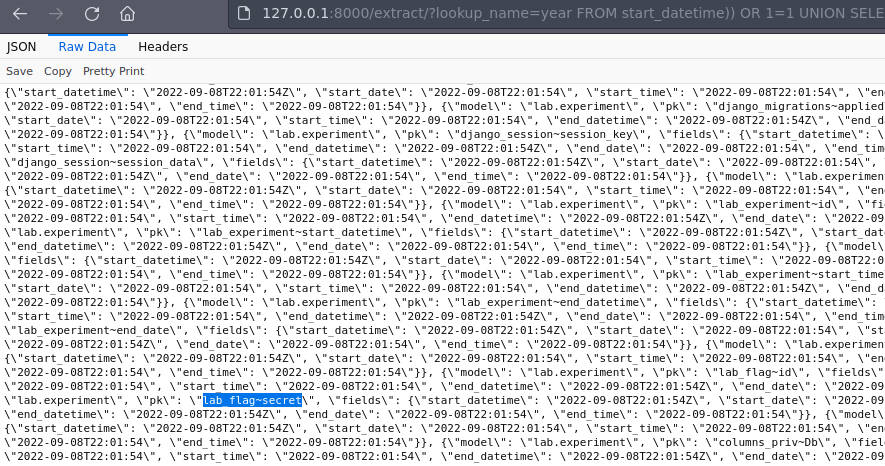 lnwza0x0a/ctf_django_cve-2022-34265
Défi CTF basé sur Docker démontrant une injection SQL dans les fonctions de base de données Trunc() et Extract() de Django (CVE-2022-34265) avec des…
 lto7777777/cve-1999-0678
CVE-1999-0678- /doc répertoire parcourable
 marcourbano/cve-2021-44228
Preuve de concept pour CVE-2021-44228.
 matiasarenhard/rails-cve-2017-17917
Démonstration pédagogique de l'injection SQL CVE-2017-17917 dans Rails, avec réplication étape par étape et atténuation par codage sécurisé à l'aide…
 mbcrump/cve-2021-3156
Notes concernant CVE-2021-3156 : Dépassement de tampon basé sur le tas dans Sudo
 metehangelgi/cve-2020-1472-lab
Introduction au Lab ZeroLogon
 mightysai1997/cve-2021-41773s
# Laboratoire vulnérable basé sur Docker pour CVE-2021-41773, traversée de chemin Apache, fournissant des configurations de PoC pour la lecture de…
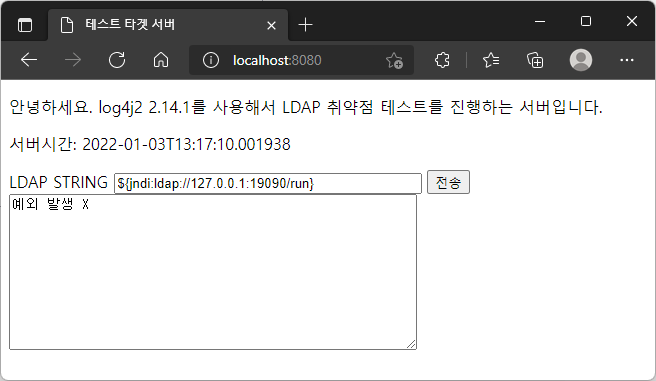 mklinkj/log4j2-test
Test de vulnérabilité Log4j2 LDAP (CVE-2021-44228)

 nekr0ff/needrestart-sudo-escalate-cve-2024-4890
Exploit PoC pour CVE-2024-4890 : élévation de privilèges Sudo via neecdrestart (>=3.8). Usage éthique uniquement, en laboratoire. Scripts en Python…
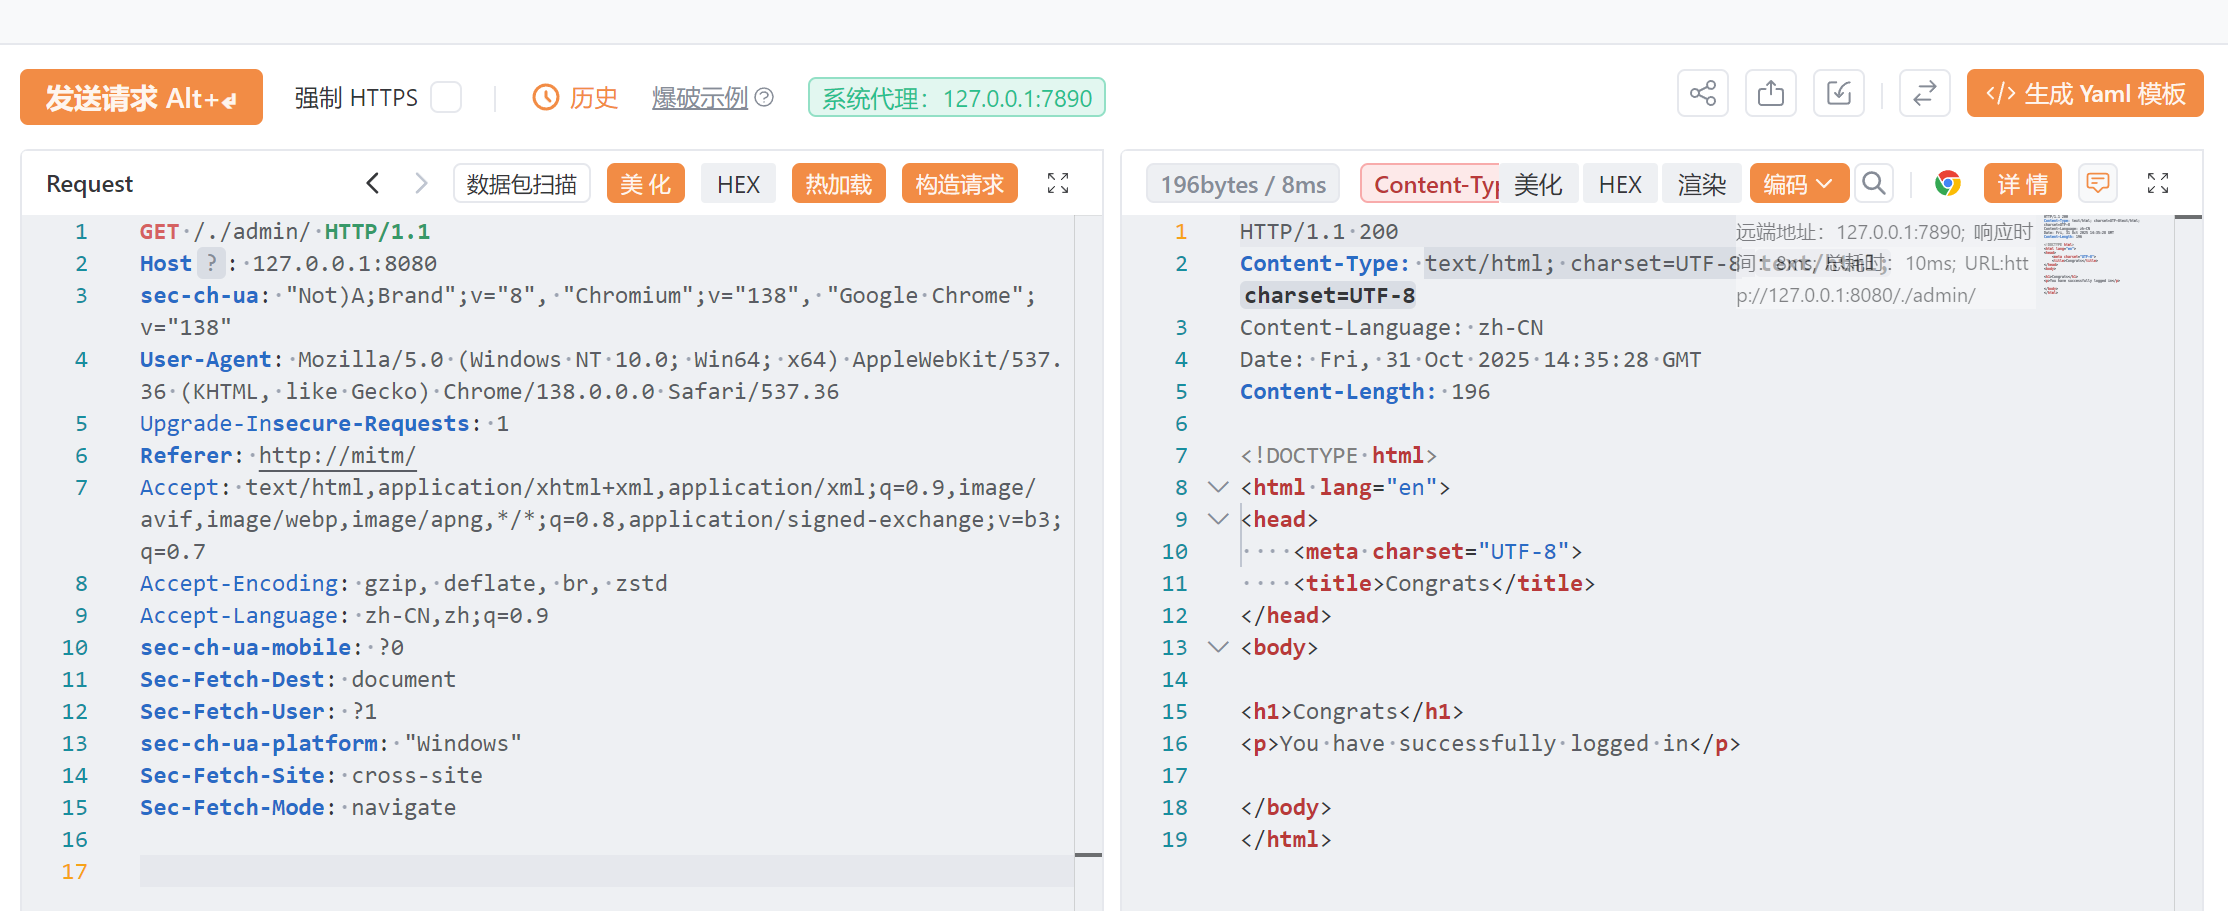 sh1inroot-alt/shiro-cve-2010-3863
shiro 路径穿越
 nickylimjj/cve-2019-12735
Image Docker qui me permet d'étudier l'exploitation de l'exploit VIM
 nikolas-charalambidis/cve-2021-44228
Une simulation simple du tristement célèbre problème CVE-2021-44228.
 noflowpls/cve-2021-41773
CVE-2021-41773
 oocyginxoo/cve-2023-25690-poc
CVE 2023 25690 Preuve de concept - la configuration vulnérable de mod_proxy sur les versions 2.4.0 à 2.4.55 du serveur HTTP Apache conduit à une…








