
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit

 libasmon/exploite-cve-2023-30212-vulnerability
Environnement Docker et exploitation de la CVE-2023-30212 vulnérabilitéVE-2023-30212 est une vulnérabilité de sécurité qui affecte les versions…
 manishrawat21/detection-rules
Ce dépôt contient des règles de détection validées pour les comportements adverses observés lors de la simulation APT29. Chaque règle a été testée…
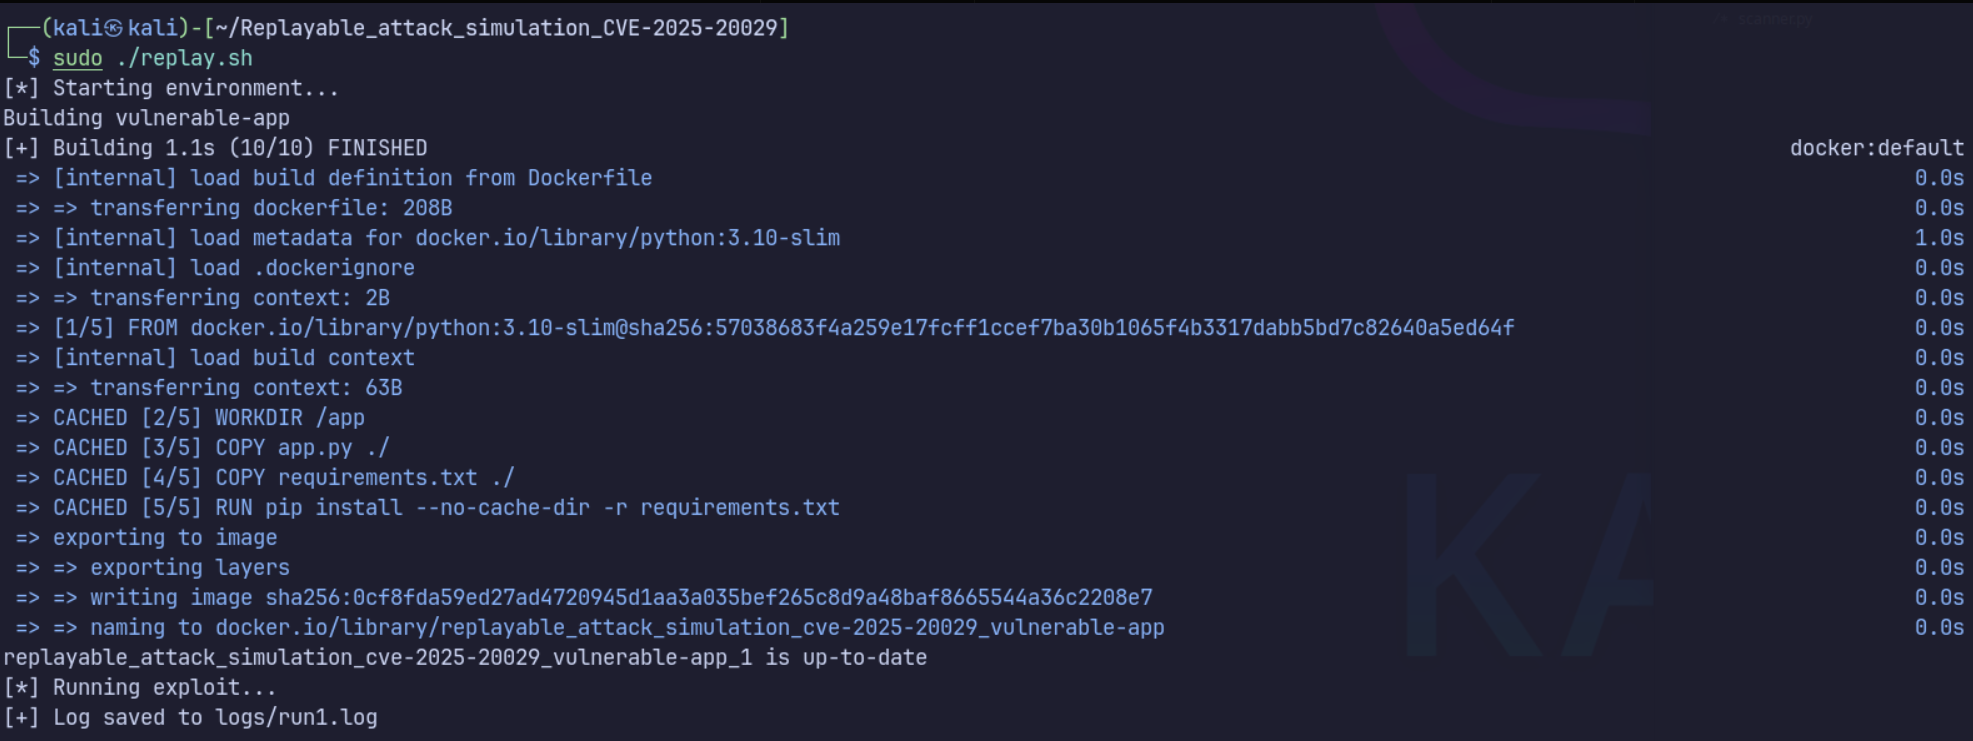 schoi1337/cve-2025-20029-simulation
Environnement simulé pour CVE-2025-20029 utilisant Docker. Inclut un PoC et la génération automatique de rapports.
 trackflaw/cve-2024-1071-docker
CVE-2024-1071 avec Docker

 rode0day/fuzzer-testing
Images Docker pour tester des fuzzers sur les corpora Rode0day
 ptantiku/cve-2015-2208
Docker simulant la vulnérabilité cve-2015-2208
 pouriam23/next.js-middleware-bypass-cve-2025-29927-
Défi CTF pour apprendre et pratiquer l'exploitation de la vulnérabilité de contournement du middleware Next.js (CVE-2025-29927) en trouvant un flag…
 mseymend/cve-2022-22954-testi
Test de la vulnérabilité CVE-2022-22954
 j4ck3lsyn-gen2/cve-2025-53770
Laboratoire et PoC
 imbios/lab-cve-2016-15042
CVE-2016-15042 lab : PoC WordPress dockerisé pour le téléversement de fichiers sans authentification dans Frontend File Manager <4.0 et N‑Media Post…
 qw3rtyou/cve-2021-44228_dockernize
# Environnement de laboratoire Dockerisé pour s'entraîner en toute sécurité à l'exploitation de CVE-2021-44228 (Log4Shell) Comprend un serveur LDAP…
 kazuya256/next-js-auth-bypass
🔓 Next.js Auth Bypass Demo - Application éducative démontrant la vulnérabilité de contournement d'authentification middleware CVE-2025-29927 . ⚠️ À…
 hmlio/vaas-cve-2015-5477
Vulnérabilité en tant que service : présentant CVS-2015-5447, une condition DDoS dans le logiciel bind9
 hashdr1ft/soc274-palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400
Exercice de laboratoire SOC pour analyser et répondre à la vulnérabilité d'injection de commandes PAN-OS de Palo Alto Networks (CVE-2024-3400) avec…
 flame-11/cve-2025-54068-livewire
Laboratoire reproductible basé sur Docker pour CVE-2025-54068 dans Livewire v3.6.3, incluant un script de chaîne d'exploitation PoC sécurisé pour…
 awidardi/opsxcq-cve-2016-10033
Pour résoudre le problème CTFS.me
 amalpvatayam67/day08-cisco-fmc-sim
C'est une simulation minimale et pédagogique qui démontre la classe _impact_ d'une RCE de parsing du plan de gestion (inspirée par CVE-2025-20265).…
 acceis/exploit-cve-2023-38490
Kirby < 3.9.6 XML External Entity exploit








