Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2022-45600 — Preuve de concept d'exploitation d'une vulnérabilité d'injection de commande dans les routeurs Aztech WMB250AC, permettant une escalade de privilèges authentifiée vers un shell root via un paramètre GET non nettoyé. | Kitploit
Outils/GitHubGitHub/ethancunt/cve-2022-45600
Sécurité des Systèmes EmbarquésEscalade de PrivilègesSécurité IoTAnalyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionCommandement et Contrôle
GitHubethancunt/cve-2022-45600

CVE-2022-45600

Preuve de concept d'exploitation d'une vulnérabilité d'injection de commande dans les routeurs Aztech WMB250AC, permettant une escalade de privilèges authentifiée vers un shell root via un paramètre GET non nettoyé.

29il y a 3 ansPas encore vérifié
Partager
Voir le dépôt

CVE-2022-45600

URL CVE:https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2022-45600
Signalé par:TanYeeTat
Produit:Routeurs maillés sans fil Aztech WMB250AC
Firmware affecté:Version 2020 (topaz-linux.lzma.img)
Téléchargement du firmware:source fermée

aztech-wmb250ac

product-aztech-kylaconnect-site

Manuel du produit : https://kylaconnect.com/download-center/

La vulnérabilité a été signalée à l'équipe de sécurité d'Aztech via [email protected] le 7 juin 2022, sans réponse au 21 février 2023

  • Divulgation de vulnérabilité Kylaconnect

Détails de la vulnérabilité

Une vulnérabilité d'injection de commande (qui mène à une élévation de privilèges) existe dans plusieurs pages web (liste ci-dessous), permettant à un utilisateur authentifié via le web d'exécuter des commandes shell arbitraires sur l'appareil en tant qu'utilisateur root. Le compte utilisateur root n'est pas accessible par d'autres méthodes conventionnelles (par exemple, Telnet) et a été verrouillé par la configuration du firmware. Cette vulnérabilité contourne cette configuration et élève les privilèges d'un attaquant à root.

Liste des pages web affectées

  • Ligne 283 dans status_wireless.php
  • Ligne 54 dans config_wps.php
  • Ligne 81 dans assoc_table.php
  • Ligne 55 dans config_macfilter.php
  • Ligne 54 dans config_wps.php

Il y a un manque de validation et d'assainissement des entrées dans la liste de pages web ci-dessus affectant le traitement d'un paramètre GET, id, qui est injecté dans une commande shell exécutée en tant qu'utilisateur root. L'injection de commande est effectuée en terminant la commande shell légitime précédente avec un point-virgule ;, suivi d'une commande shell arbitraire à injecter.
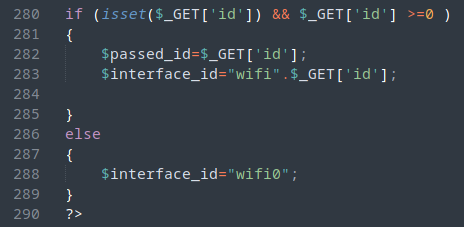
retrieving-id-param

Extrait de la récupération du paramètre GET id

  • la valeur de id est stockée dans la variable interface_id

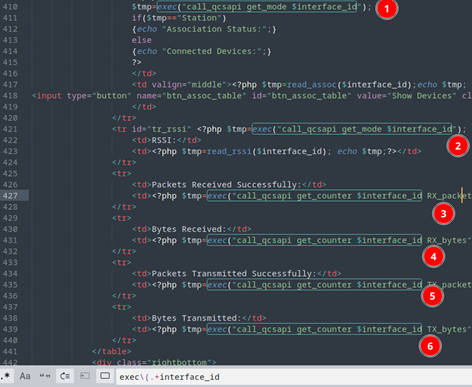
all-exec-calls-with-id

Plus loin dans le code PHP, interface_id est passé à plusieurs appels exec() sans validation ni assainissement

Preuve de concept

Les étapes suivantes décrivent comment reproduire cette vulnérabilité

  1. Démarrer le produit physiquement ou de manière émulée
  2. Modifier les identifiants du script bash PoC pour s'authentifier au service web
  3. Exécuter le script bash PoC pour obtenir un shell root sur l'appareil
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    257

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →