
 #1
Outils pour la gestion, le partage et l'intégration des Indicateurs de Compromission (IOC) dans les défenses de sécurité.
Recommandé par Kitploit
 opensourcemalware/polinrider
Dossier technique sur l'attaque de la chaîne d'approvisionnement PolinRider liée à la Corée du Nord, documentant l'injection de payload JS obfusqué,…
 alex-cart/leaf
Cadre d'acquisition de preuves pour Linux
 infostealers-stats/data-breach
A continuously updated resource that catalogs confirmed data breaches from across the globe. Each entry includes the breach name, usually aligned…
 ethan-andrews/threatintel-aggregator
Plateforme de renseignement sur les menaces auto-hébergée — agrégation de flux, triage par IA, couverture MITRE ATT&CK et ingénierie de détection…
 adamwhitehat/judge-jury-and-executable
Un scanner d'analyse médico-légale du système de fichiers et un outil de chasse aux menaces. Analyse les systèmes de fichiers au niveau MFT et OS et…
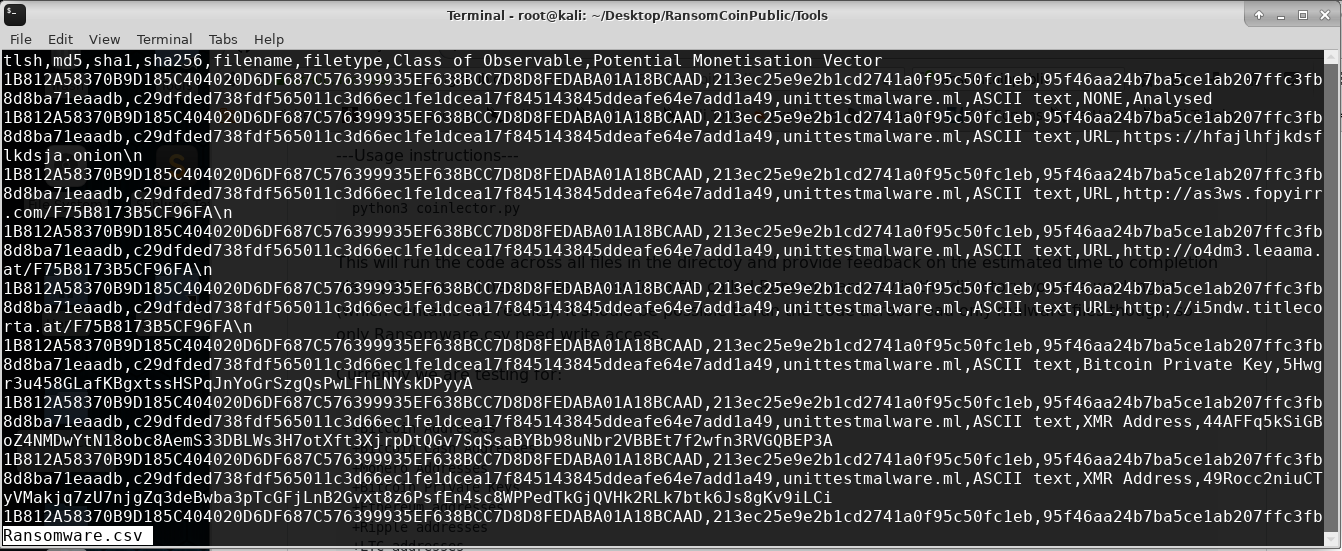 concinnity-risks/ransomcoinpublic
Un outil DFIR pour extraire les adresses de cryptomonnaies et autres indicateurs de compromission à partir de binaires.
 malienist/lupo
Plugin WinDbg pour l'analyse dynamique automatisée des malwares et l'extraction d'IOC. S'exécute dans le débogueur pour collecter des indicateurs…
 taxiiproject/libtaxii
Une bibliothèque Python pour gérer les messages TAXII invoquant les services TAXII.
 carbonblack/active_c2_ioc_public
Active C2 IoCs
 deepfield/public-research
Recherche sur les botnets DDoS et indicateurs de compromission de Nokia Deepfield ERT
 essexrich/threatactors-ttps
Référentiel créé pour partager des informations sur les tactiques, techniques et procédures utilisées par les acteurs de la menace. Initialement avec…
 ethan-andrews/exploitarium-detections
Règles de détection KQL pour Microsoft Sentinel et Defender XDR couvrant la divulgation anonyme bikini/exploitarium — une archive de recherche…
 0xkirisame/spica
Détecteur de rootkit Linux basé sur eBPF utilisant une analyse multi-canal à vues croisées (sched_switch, NMI, /proc) pour détecter DKOM, la…
 capesandbox/capesolo
Bac à sable autonome de malwares pour VM Windows exécutant capemon, avec visionneuse de triage GUI, signatures YARA, extraction d'IOC, analyse réseau…
 ctrlaltint3l/intelligence
Dépôt centralisé d'échantillons de malwares, de renseignements sur les menaces, d'IOC et de journaux d'outils de sécurité pour soutenir la recherche…
 emcghee/payloadautomation
Automatise le développement, les tests et le déploiement de payloads Cobalt Strike via un pont Python-to-Sleep ; inclut l'inspection des artefacts,…
 nicolasriverocorvalan/cloud-sniper
Centre d'opérations de sécurité virtuel
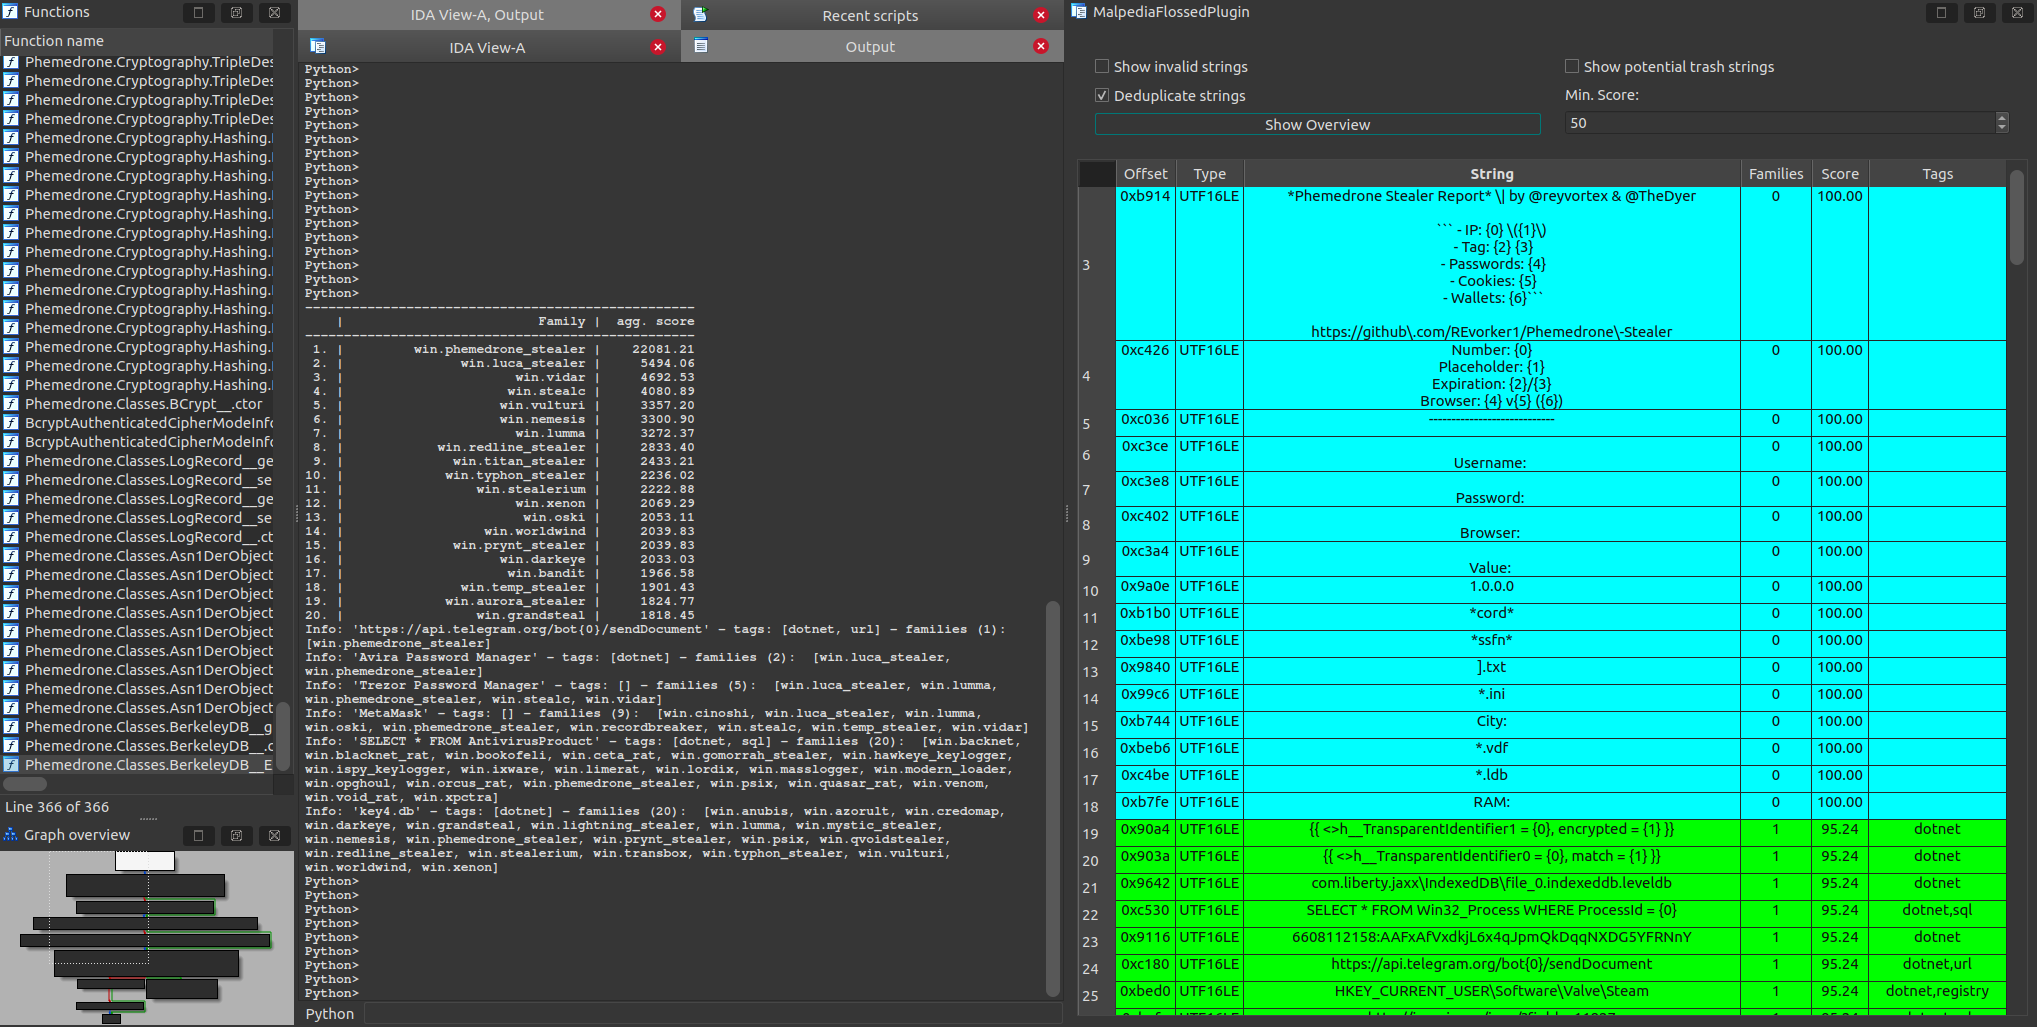 malpedia/malpedia-flossed
FLARE floss appliqué à tous les échantillons décompressés+dumpés dans Malpedia, prétraité pour une utilisation ultérieure.








