
 #1
Systèmes IDS/IPS, surveillance réseau, détection basée sur les anomalies et outils d'alerte de menace.
Recommandé par Kitploit
 devopstoday11/tarian
Anti-Virus pour K8s. Protégez vos applications exécutées sur Kubernetes contre les attaques malveillantes grâce à un code source pré-enregistré, une…
 initconf/cve-2020-16898-bad-neighbor
Détection Zeek pour CVE-2020-16898-"Bad Neighbor"
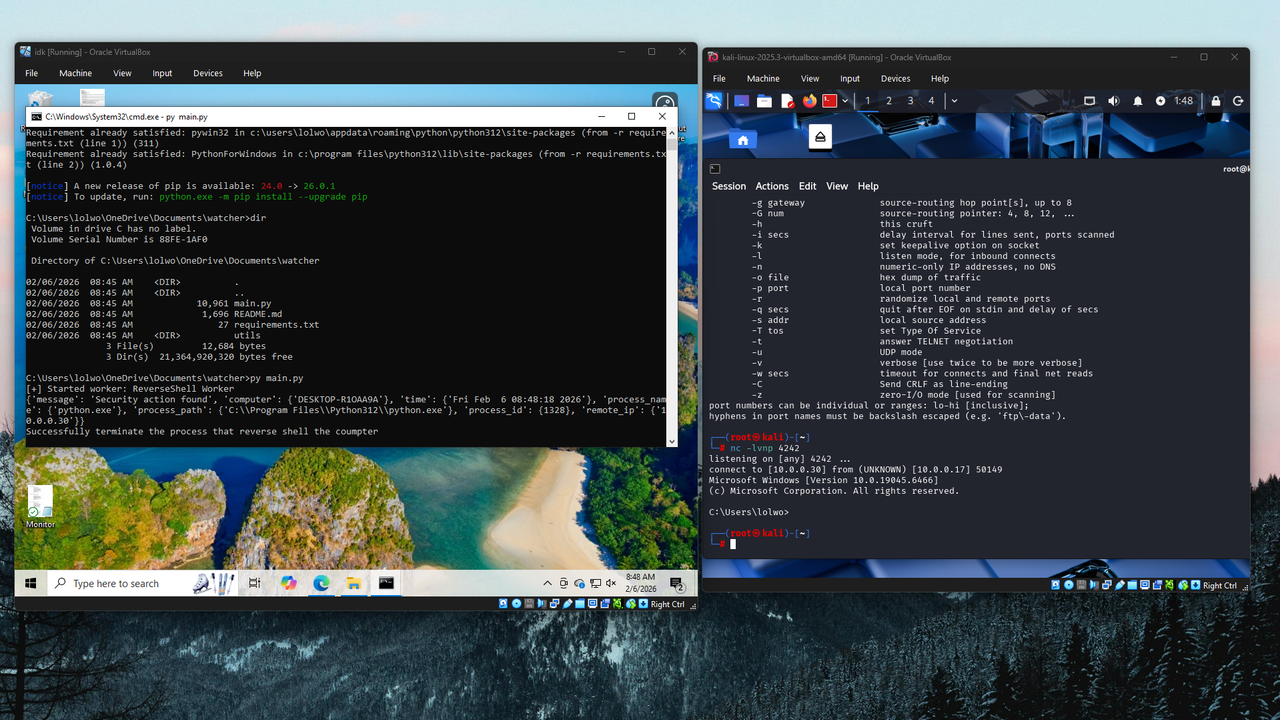 themoonsir/watcher
Détection du reverse shell et le tuer avant d'essayer le shell.
 vasyapokemon/cve-2026-31431
Outil de recherche et de détection pour la LPE du noyau Linux CVE-2026-31431, incluant l'analyse d'exploits, des règles YARA, la détection…
 rohithronanki/cve-2026-34159-vulnerability-research-analysis-detection
Validation critique de tampon contournée dans deserialize_tensor() (llama.cpp < b8492). Un tampon tensoriel nul contourne la vérification des…
 corelight/cve-2022-23270-pptp
Un package Zeek pour détecter CVE-2022-23270, une vulnérabilité PPTP dans Windows.
 jenderal92/ddos-traffic-monitor
Un outil de surveillance du trafic en temps réel qui détecte et affiche le volume de trafic réseau par adresse IP afin d'identifier les potentielles…
 tungduongnt/cve-2014-0160.
Environnement de laboratoire basé sur Docker pour exploiter CVE-2014-0160 (Heartbleed) afin de divulguer la mémoire sensible des serveurs web nginx,…
 detect-defenselab/cve-2026-31431-detection-defense
Guide de recherche et de détection pour CVE-2026-31431, un contournement basé sur io_uring de la surveillance des appels système. Fournit des règles…
 gkdgkd123/cve-2026-29145-everything
Environnement PoC reproductible pour le contournement soft-fail OCSP + CLIENT_CERT d'Apache Tomcat CVE-2026-29145, comprenant des scripts…
 paolokappa/sharepointsecuritymonitor
Une solution complète de surveillance de la sécurité SharePoint basée sur PowerShell avec protection contre CVE-2025-53770, analyse avancée des DLL,…
 g0thamrabb1t/cve-2026-43284-dirtyfrag-detection
Rapport de validation en laboratoire et artefacts de détection pour CVE-2026-43284 (DirtyFrag) Linux LPE. Fournit la télémétrie auditd, des règles de…
 deckhouse/d8-copy-fail-mitigation
Mitigation native Kubernetes de CVE-2026-31431 avec blocage automatisé des modules du noyau, règles de détection Falco en runtime et configuration de…
 corelight/petitpotam
Détecte les attaques de relais NTLM via l'exploit PetitPotam en utilisant Zeek, en distinguant les tentatives réussies des tentatives échouées grâce…
 tieupham267/log4shell-coraza
Log4Shell (CVE-2021-44228) laboratoire de défense — nginx + Coraza WAF dynamic module + OWASP CRS v4. Usage éducatif uniquement.
 offseckit/cve-2026-23813
CVE-2026-23813 — Contournement de pré-authentification AOS-CX via regex nginx. Script de détection, démo de contournement, PoC de divulgation de…
 ne0zer01/cve-2024-27198_lab
Laboratoire basé sur Docker pour le contournement d'authentification CVE-2024-27198 TeamCity. Inclut la reproduction de l'exploit, la chasse aux IoC…
 taisa456/network-security-snort
Laboratoire Snort 3 IDS → IPS sur Kali. Règles de détection personnalisées + application iptables contre la reconnaissance ICMP, les scans SYN Nmap,…








